Tóm tắt nhanh
- Apple đã chính thức phát hành iOS 27 và iPadOS 27 đi kèm danh sách vá hơn 120 lỗ hổng bảo mật.
- Nhiều lỗi nghiêm trọng nằm trong Kernel, cho phép ứng dụng độc hại vượt qua cơ chế sandbox để nâng đặc quyền hệ thống.
- Các phân hệ quan trọng như Bluetooth, Keychain, AuthKit, Siri, Photos Storage và WebKit cũng được siết chặt quyền hạn.
- Người dùng iPhone, iPad tương thích được khuyến nghị cập nhật ngay để vô hiệu hóa các nguy cơ khai thác từ xa.
Bản cập nhật mới xử lý hơn 120 lỗ hổng trên iPhone và iPad
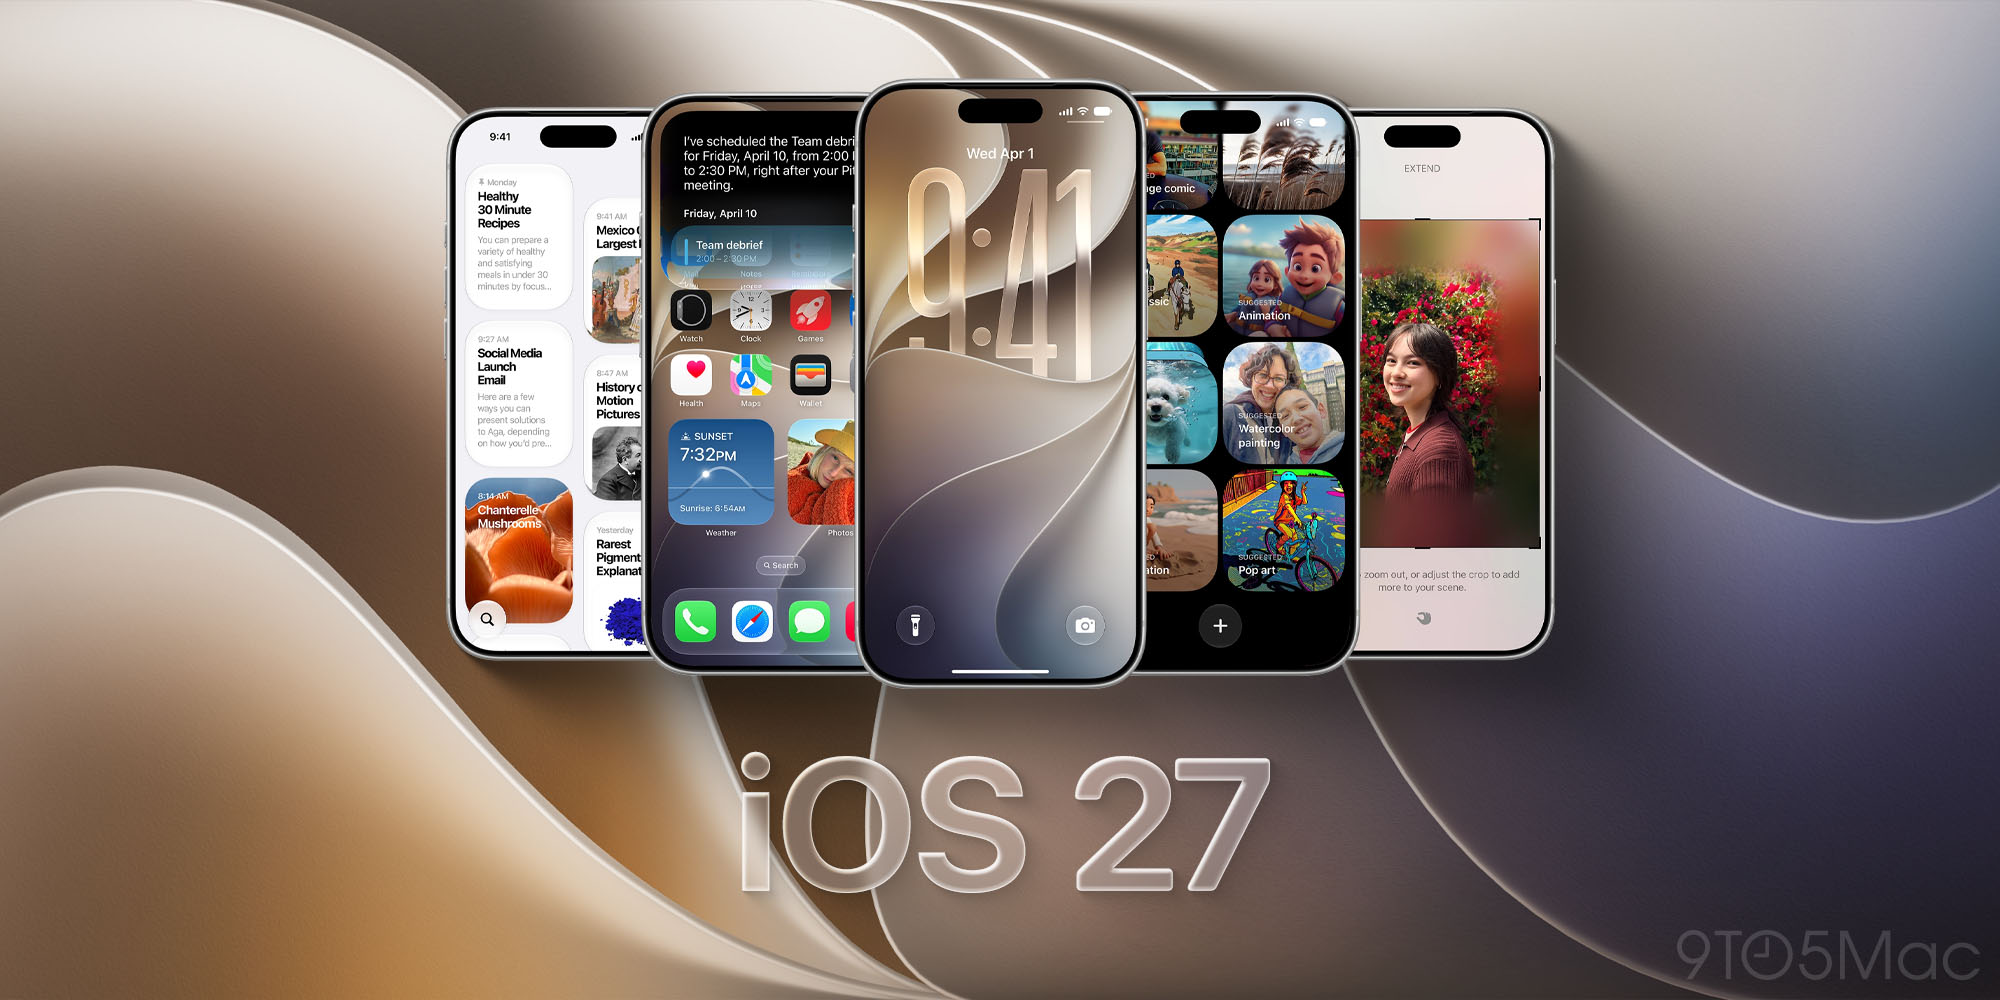
Apple vừa chính thức phát hành phiên bản cập nhật lớn iOS 27 và iPadOS 27 tới người dùng toàn cầu. Đi cùng các tính năng mới và cải tiến hiệu năng, trọng tâm kỹ thuật của đợt cập nhật này là một bản vá bảo mật quy mô lớn. Theo thông tin tài liệu bảo mật do Apple công bố, có hơn 120 lỗ hổng an ninh đã được khắc phục triệt để trên cả hai nền tảng.
Danh sách các thành phần bị ảnh hưởng trải rộng trên toàn bộ cấu trúc hệ điều hành, từ Accelerate Framework, hệ thống tệp APFS, tài khoản Apple Account cho đến các tiến trình xử lý đồ họa, âm thanh và mạng. Bản vá áp dụng cho toàn bộ các thiết bị hỗ trợ iOS 27 (từ dòng iPhone 11 trở lên) cùng các dòng iPad tương thích với iPadOS 27.
Lỗ hổng Kernel nghiêm trọng: Nguy cơ vượt sandbox và chiếm quyền Root
Trong hơn 120 bản vá, nhóm lỗ hổng nằm trong Kernel (nhân hệ điều hành) nhận được sự chú ý đặc biệt từ giới chuyên gia bảo mật. Các lỗi này chủ yếu thuộc dạng giải phóng bộ nhớ sai cách (use-after-free), tràn bộ đệm (out-of-bounds write) và xung đột luồng xử lý (race conditions), được phát hiện và báo cáo bởi các đội ngũ nghiên cứu uy tín như Meta Red Team X, STAR Labs và Baidu Security.
Khi bị khai thác thành công, ứng dụng độc hại dù đang bị cô lập nghiêm ngặt trong môi trường sandbox của iOS vẫn có thể thực thi mã tùy ý với đặc quyền Kernel hoặc Root. Điều này mở đường cho kẻ tấn công kiểm soát hoàn toàn thiết bị, can thiệp vào các luồng dữ liệu nhạy cảm hoặc vô hiệu hóa các lớp phòng thủ sâu của hệ điều hành.
Siết chặt quyền hạn trên Bluetooth, Keychain và tài khoản AuthKit
Bên cạnh nhân hệ điều hành, kết nối không dây Bluetooth cũng được vá một lỗ hổng ghi đè bộ nhớ nghiêm trọng (mã định danh CVE-2026-65414). Kẻ tấn công trong phạm vi sóng không dây có thể gửi các gói tin độc hại để làm ứng dụng bị treo đột ngột hoặc thực thi mã từ xa mà không cần sự tương tác từ người dùng.
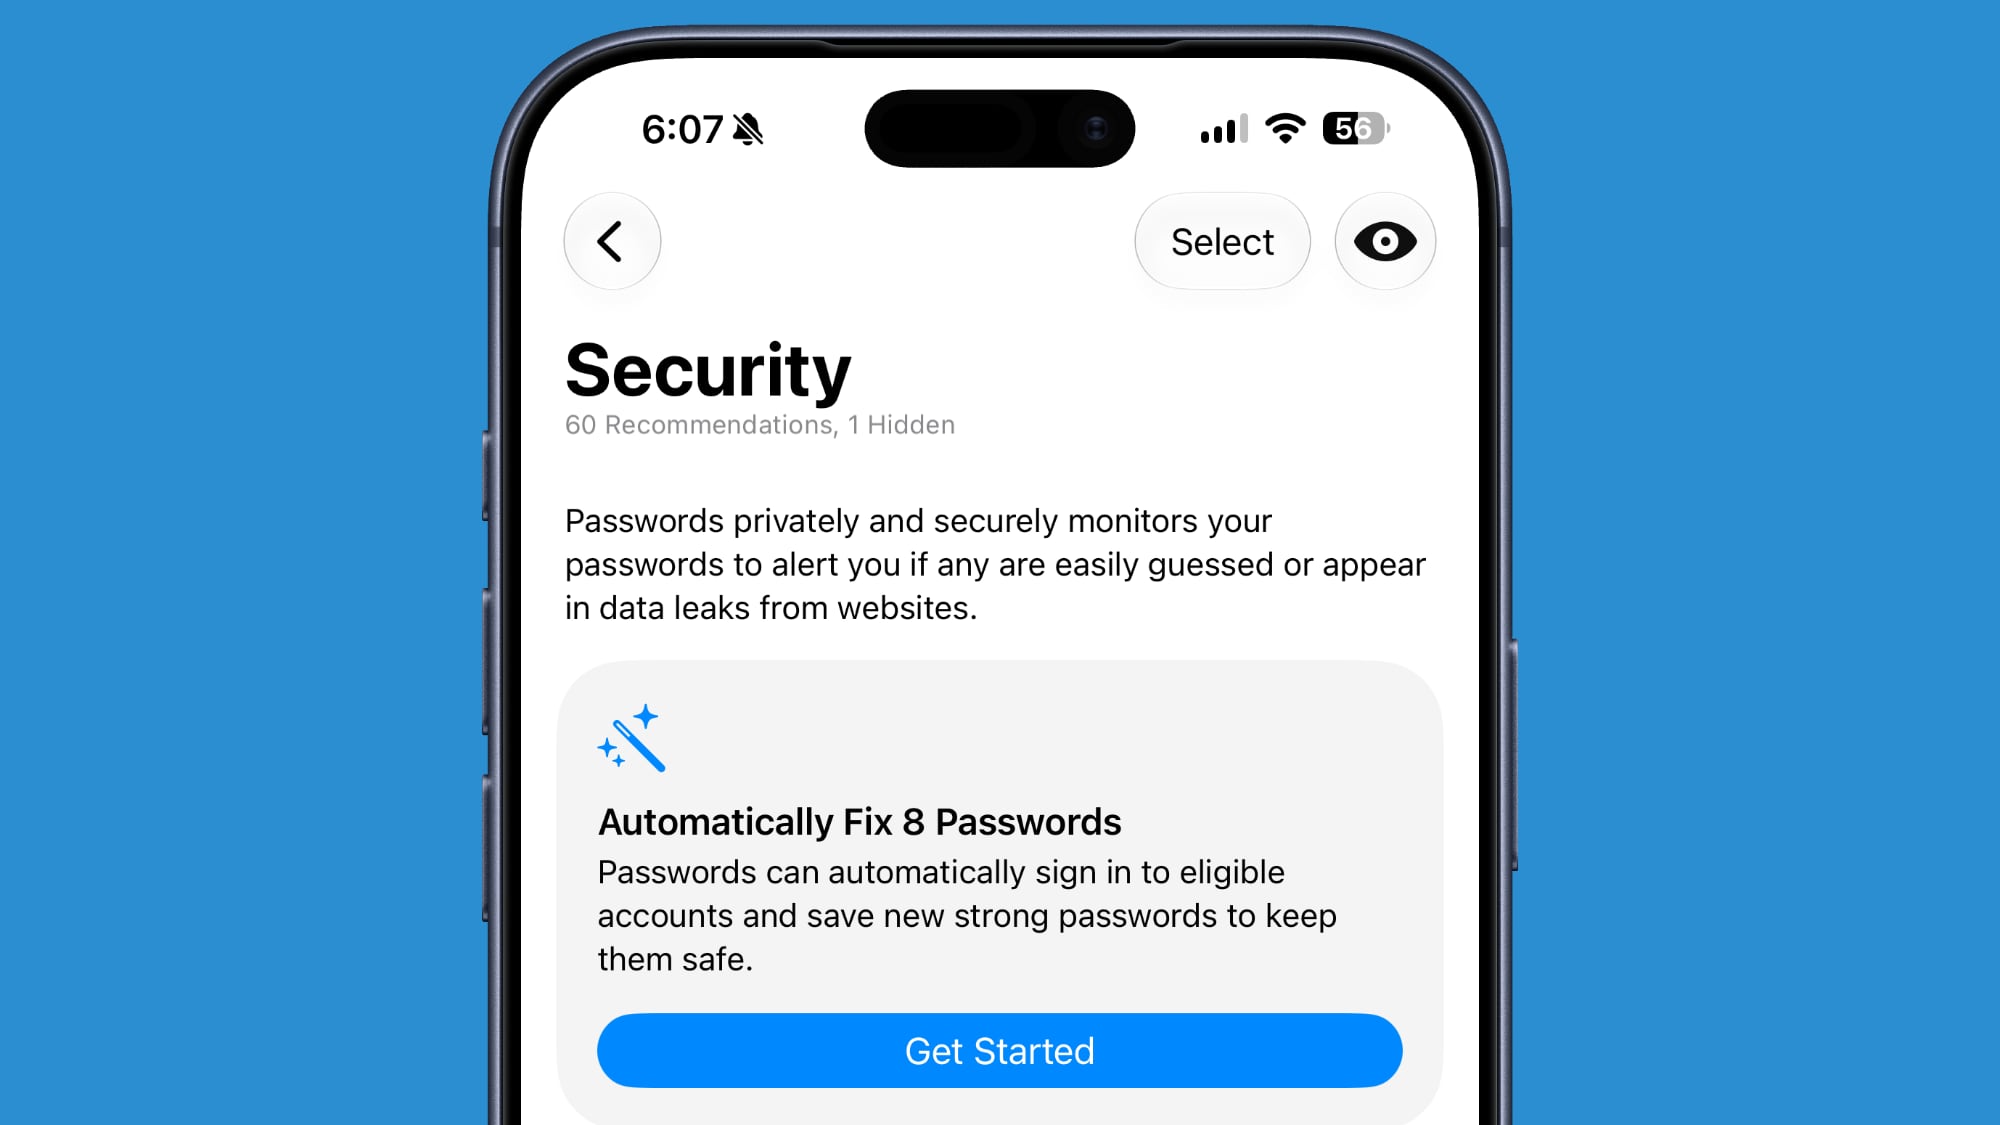
Đối với hệ thống lưu trữ thông tin xác thực Keychain và AuthKit, Apple đã loại bỏ các đoạn mã dễ bị khai thác, ngăn chặn nguy cơ ứng dụng bên thứ ba tự ý đọc mã định danh tài khoản cố định hoặc âm thầm xóa thông tin đăng nhập đã lưu. Đồng thời, quyền truy cập của Siri, Siri Suggestions và phân hệ lưu trữ hình ảnh Photos Storage cũng được phân tầng chặt chẽ hơn để tránh rò rỉ dữ liệu riêng tư.
Chi tiết các thành phần cốt lõi được vá lỗi
| Phân hệ ảnh hưởng | Loại lỗ hổng chính | Rủi ro tiềm ẩn |
|---|---|---|
| Kernel | Use-after-free, tràn bộ đệm | Vượt sandbox, nâng đặc quyền lên Root/Kernel |
| Bluetooth | Out-of-bounds write (CVE-2026-65414) | Thực thi mã từ xa trong phạm vi kết nối không dây |
| Keychain & AuthKit | Lỗi logic phân quyền truy cập | Lộ định danh tài khoản, rò rỉ thông tin đăng nhập |
| Siri & Photos Storage | Truy cập dữ liệu trái phép | Ứng dụng bên thứ ba đọc trộm dữ liệu nhạy cảm |
| APFS & File System | Lỗi quản lý tệp hệ thống | Ứng dụng độc hại can thiệp vào các tệp bảo vệ |
Người dùng iPhone và iPad nên cập nhật ngay
Do số lượng lỗ hổng lớn và mức độ nguy hiểm cao từ các lỗi can thiệp Kernel và Bluetooth, các chuyên gia khuyến cáo người dùng không nên trì hoãn việc nâng cấp. Bản cập nhật hiện đã sẵn sàng tải về qua giao thức OTA (Over-The-Air).
Để cập nhật thiết bị, người dùng có thể truy cập Cài đặt > Cài đặt chung > Cập nhật phần mềm (Settings > General > Software Update) trên iPhone hoặc iPad, đảm bảo máy có đủ dung lượng trống và pin trên 50% trước khi tiến hành cài đặt.
THEO DÕI CÁC KÊNH CỦA TEKCAFE
- Website: TekCafe.vn
- Fanpage Facebook: facebook.com/tekcafeteam
- YouTube: youtube.com/c/TekCafeTeam
BÀI VIẾT MỚI NHẤT
