
Tóm tắt nhanh
- Lỗ hổng CVE-2026-14157 đạt điểm CVSS 4.0 lên tới 9,4/10, xuất phát từ việc xử lý tệp cấu hình VPN client được tạo đặc biệt trên giao diện quản trị router.
- Lỗ hổng thứ hai CVE-2026-13313 đạt điểm CVSS 4.0 là 8,9/10, cho phép tài khoản đã đăng nhập vượt qua cơ chế kiểm tra an toàn để kích hoạt dịch vụ Telnet với quyền root.
- Nhánh firmware 3.0.0.6_102 bị ảnh hưởng bởi cả hai lỗ hổng, trong khi hai nhánh 3.0.0.4_386 và 3.0.0.4_388 chịu tác động từ lỗi Telnet.
- Người dùng cần chủ động cập nhật bản vá mới nhất từ trang hỗ trợ của Asus và tuyệt đối không nhập các tệp cấu hình VPN trôi nổi từ Internet.
Cơ chế tấn công qua tệp cấu hình VPN độc hại và dịch vụ Telnet
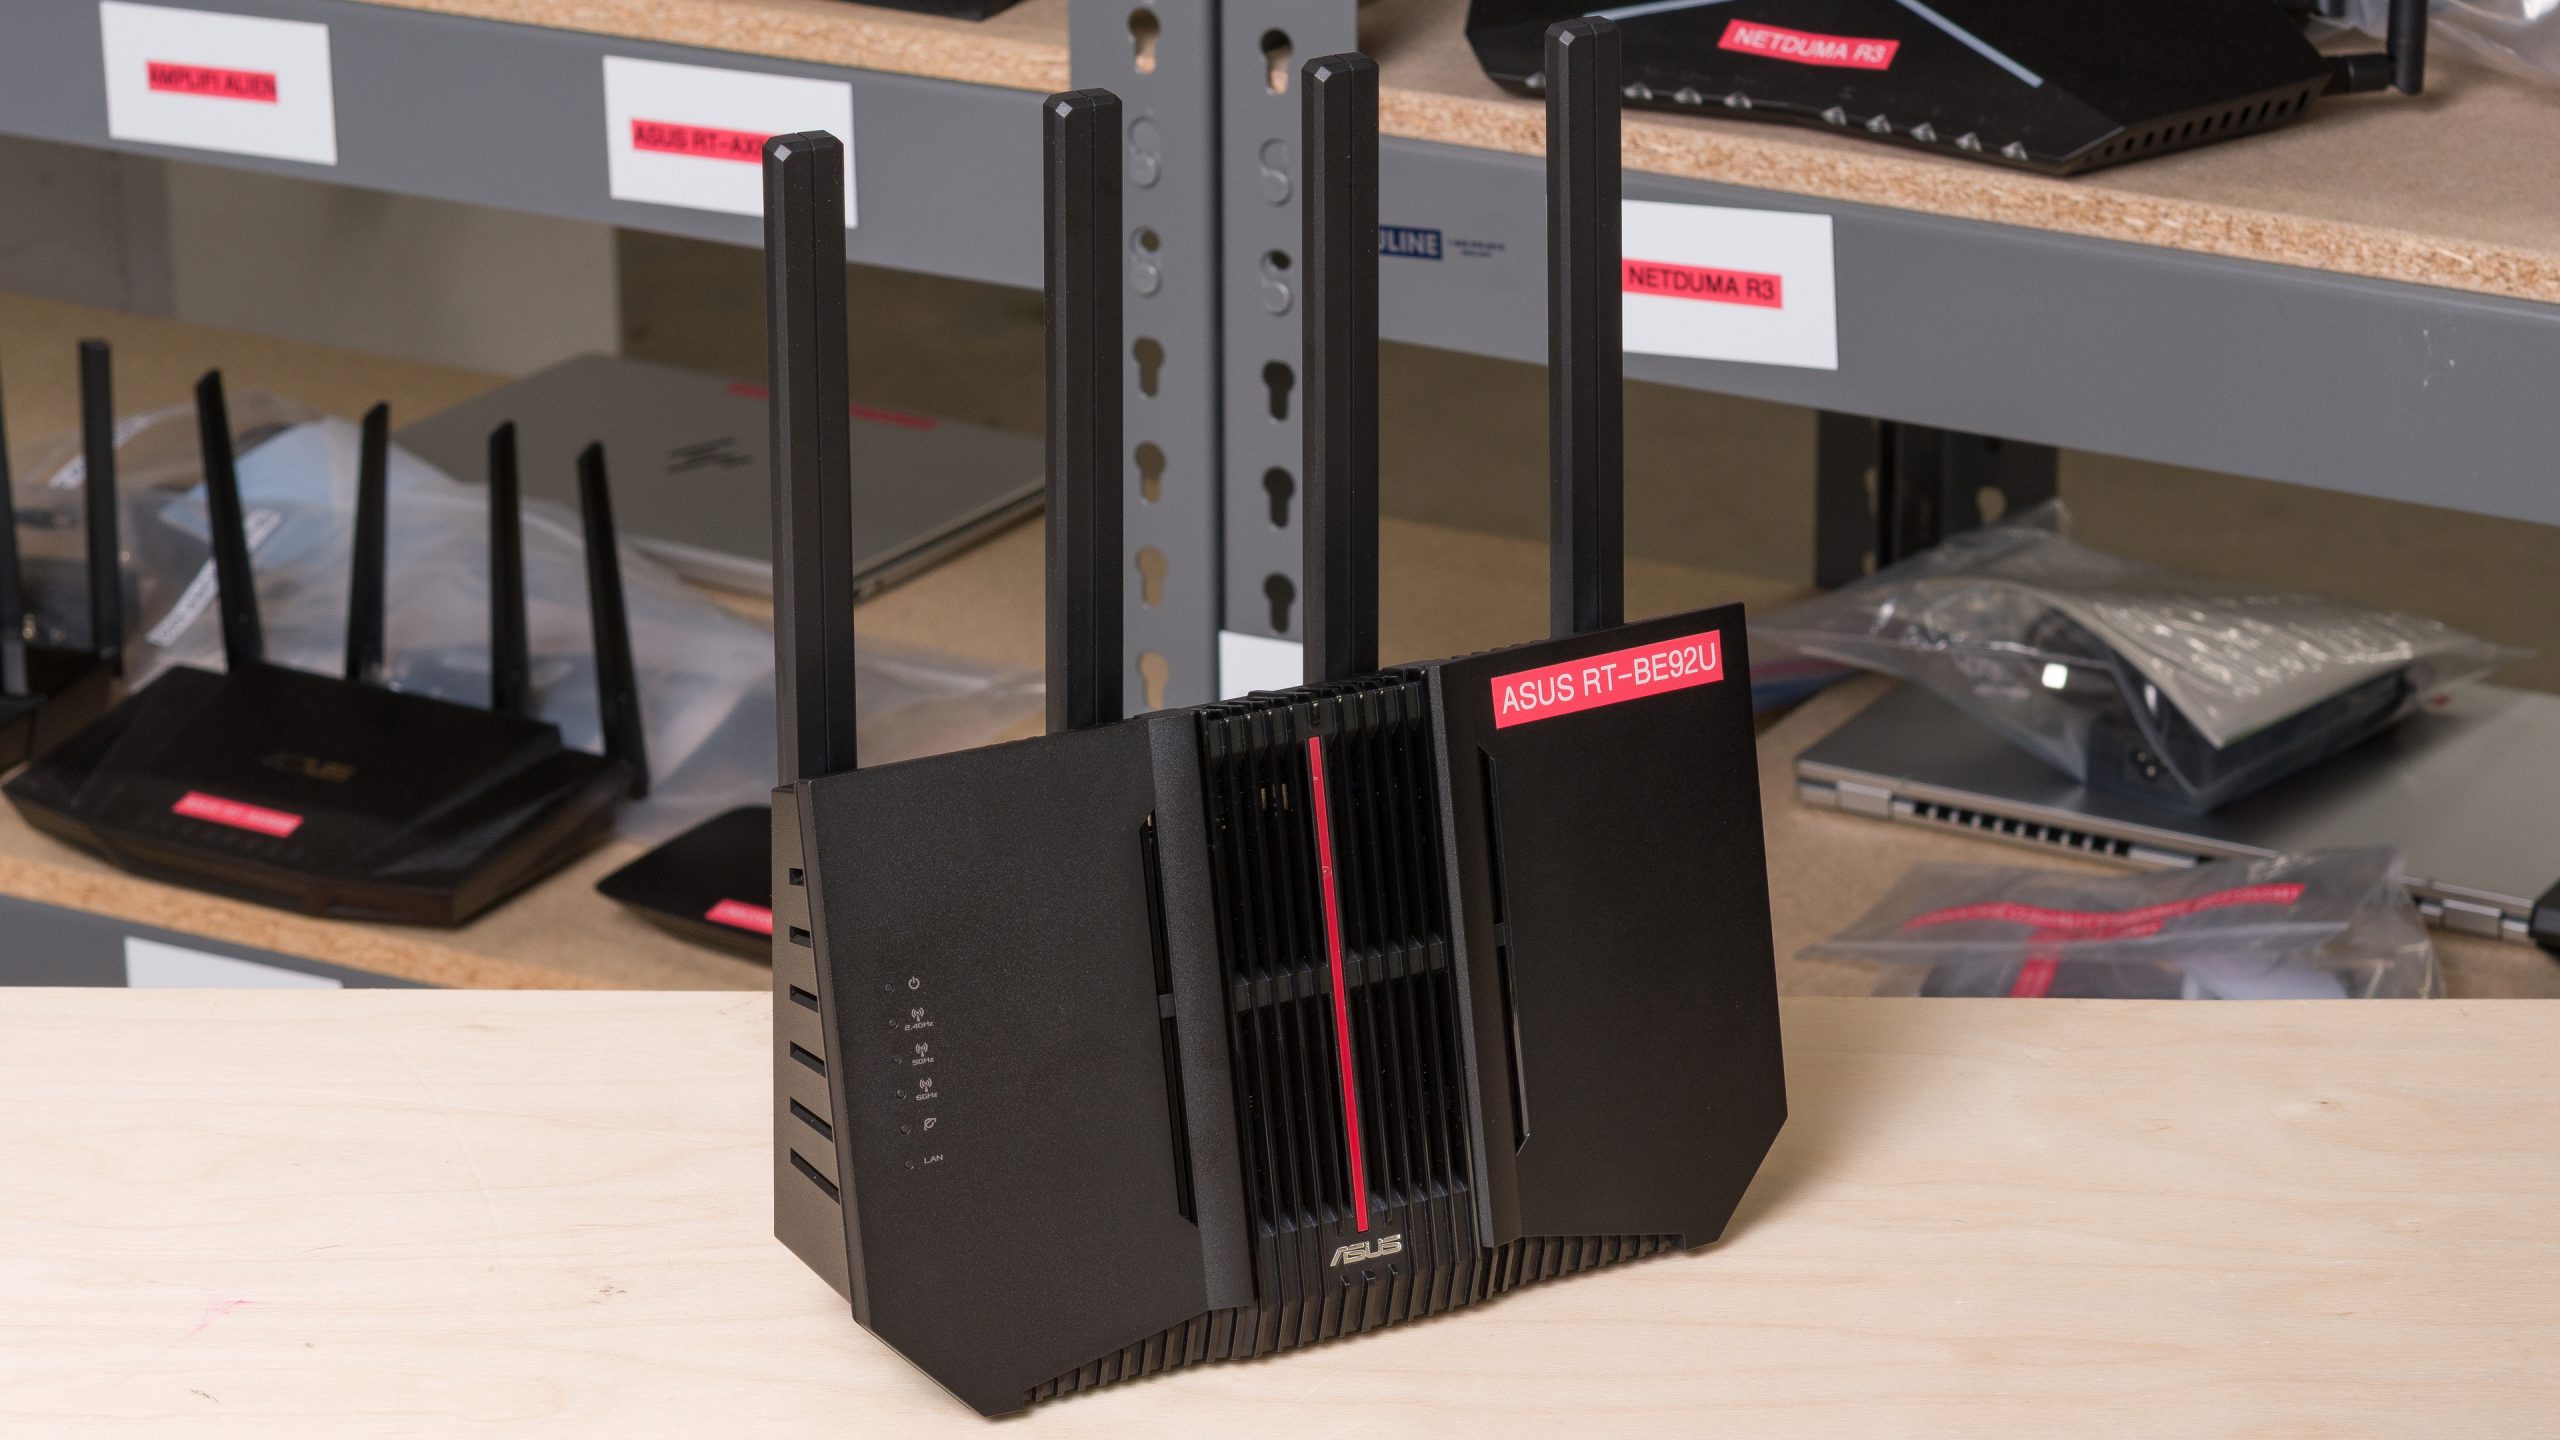
Theo thông tin công bố từ các chuyên trang công nghệ Tom’s Hardware và CyberInsider, lỗ hổng nghiêm trọng nhất mang mã hiệu CVE-2026-14157 nhắm trực tiếp vào tính năng VPN client trên giao diện quản lý web của router Asus. Kẻ tấn công hoặc người dùng bị lừa nạp một tệp cấu hình VPN client được tùy biến riêng biệt có thể kích hoạt quá trình thực thi lệnh tùy ý trên hệ thống của thiết bị.
Điểm đáng lưu ý là lỗi này đòi hỏi tệp cấu hình phải được tải trực tiếp lên trình quản lý của router. Điều này đồng nghĩa với việc kẻ xấu phải có quyền truy cập vào phiên làm việc quản trị hoặc lừa quản trị viên tự tay nhập tệp độc hại. Dẫu vậy, với mức đánh giá độ nghiêm trọng CVSS v4.0 lên tới 9,4/10, nguy cơ thiết bị bị chiếm quyền kiểm soát hoàn toàn sau khi nạp tệp vẫn ở mức báo động rất cao.
Bên cạnh đó, lỗ hổng thứ hai mang mã hiệu CVE-2026-13313 (đạt điểm CVSS v4.0 là 8,9/10) lại liên quan đến phần mã gỡ lỗi (debug) còn tồn tại trong hệ điều hành router. Khi kẻ tấn công đã đăng nhập vào mạng hoặc trang quản trị, lỗi này cho phép họ qua mặt các lớp kiểm tra bảo mật thông thường để bật dịch vụ mạng Telnet. Từ đó, các dòng lệnh độc hại có thể được thực thi với đặc quyền cao nhất (root), mở đường cho việc can thiệp sâu vào luồng dữ liệu mạng hoặc tấn công tiếp sang các thiết bị khác trong gia đình và văn phòng.
Phạm vi ảnh hưởng theo nhánh firmware thay vì từng mã model
Thay vì chỉ đích danh từng dòng router phần cứng riêng lẻ, danh sách ảnh hưởng lần này được phân loại trực tiếp theo các nhánh firmware của Asus. Cụ thể:
- Nhánh firmware 3.0.0.6_102: Chịu ảnh hưởng đồng thời bởi cả hai lỗ hổng CVE-2026-14157 (nhập cấu hình VPN) và CVE-2026-13313 (bật dịch vụ Telnet với quyền root).
- Nhánh firmware 3.0.0.4_386 và 3.0.0.4_388: Chịu ảnh hưởng bởi lỗ hổng CVE-2026-13313 liên quan đến Telnet.
Tại thị trường Việt Nam, các dòng router Asus trải dài từ phân khúc phổ thông đến các mẫu router Wi-Fi 6 chuyên game rất phổ biến trong các hộ gia đình lẫn văn phòng làm việc. Do đó, người dùng không nên dựa vào tên mã máy bên ngoài mà cần truy cập trực tiếp vào trang cài đặt (thường tại địa chỉ 192.168.1.1 hoặc 192.168.50.1) để đối chiếu chính xác phiên bản firmware hiện thời.
Khuyến cáo phòng ngừa và các bước xử lý an toàn
Hiện các bản tin an toàn chưa ghi nhận dấu hiệu lỗ hổng đã bị khai thác trên diện rộng trong thực tế. Tuy nhiên, trước các nguy cơ xâm nhập ngầm, người dùng router Asus cần thực hiện ngay các bước bảo vệ sau:
- Cập nhật firmware chính thức: Kiểm tra và nâng cấp lên bản dựng mới nhất thông qua tính năng Firmware Update tích hợp trên trang quản trị hoặc tải trực tiếp file nạp từ trang hỗ trợ chính thức của Asus.
- Thận trọng với cấu hình VPN: Tuyệt đối chỉ nhập các tệp thiết lập VPN client từ các nhà cung cấp dịch vụ mạng uy tín hoặc hệ thống nội bộ doanh nghiệp tin cậy; không tải và nạp các tệp chia sẻ công khai không rõ nguồn gốc.
- Gia cố tài khoản quản trị: Đặt mật khẩu đăng nhập router có độ phức tạp cao (tối thiểu 10 ký tự, kết hợp chữ hoa, chữ thường, số và ký tự đặc biệt), tránh dùng tài khoản hay mật khẩu mặc định.
- Tắt các cổng truy cập không cần thiết: Nếu chưa kịp nâng cấp firmware, người dùng nên chủ động tắt tính năng truy cập quản trị từ xa qua mạng diện rộng (WAN remote access), rà soát lại các thiết lập mở cổng (port forwarding) và dịch vụ DMZ trên router.
Nguồn tham khảo: Tom’s Hardware, CyberInsider