
Tóm tắt nhanh
- Các trang giả mạo công cụ quảng cáo mang tên ChatGPT, Gemini, Claude, Perplexity, Meta Muse và Manus dụ nhân viên marketing kết nối tài khoản doanh nghiệp.
- Nút Connect mở một cửa sổ đăng nhập được vẽ bên trong trang lừa đảo. Thanh địa chỉ và biểu tượng khóa trong cửa sổ đó chỉ là hình ảnh, không phải giao diện trình duyệt thật.
- Người vận hành theo dõi từng lần nhập và quyết định màn hình xác minh tiếp theo, nên mã SMS hay mã ứng dụng xác thực có thể bị lấy ngay trong quy trình lừa đảo.
- Agency cần kiểm tra origin ở thanh địa chỉ ngoài cùng, xác minh mọi tích hợp từ trang chính thức và dùng passkey hoặc khóa bảo mật chống phishing cho tài khoản quảng cáo.
Điểm nguy hiểm không nằm ở logo AI mà ở nút “Connect”
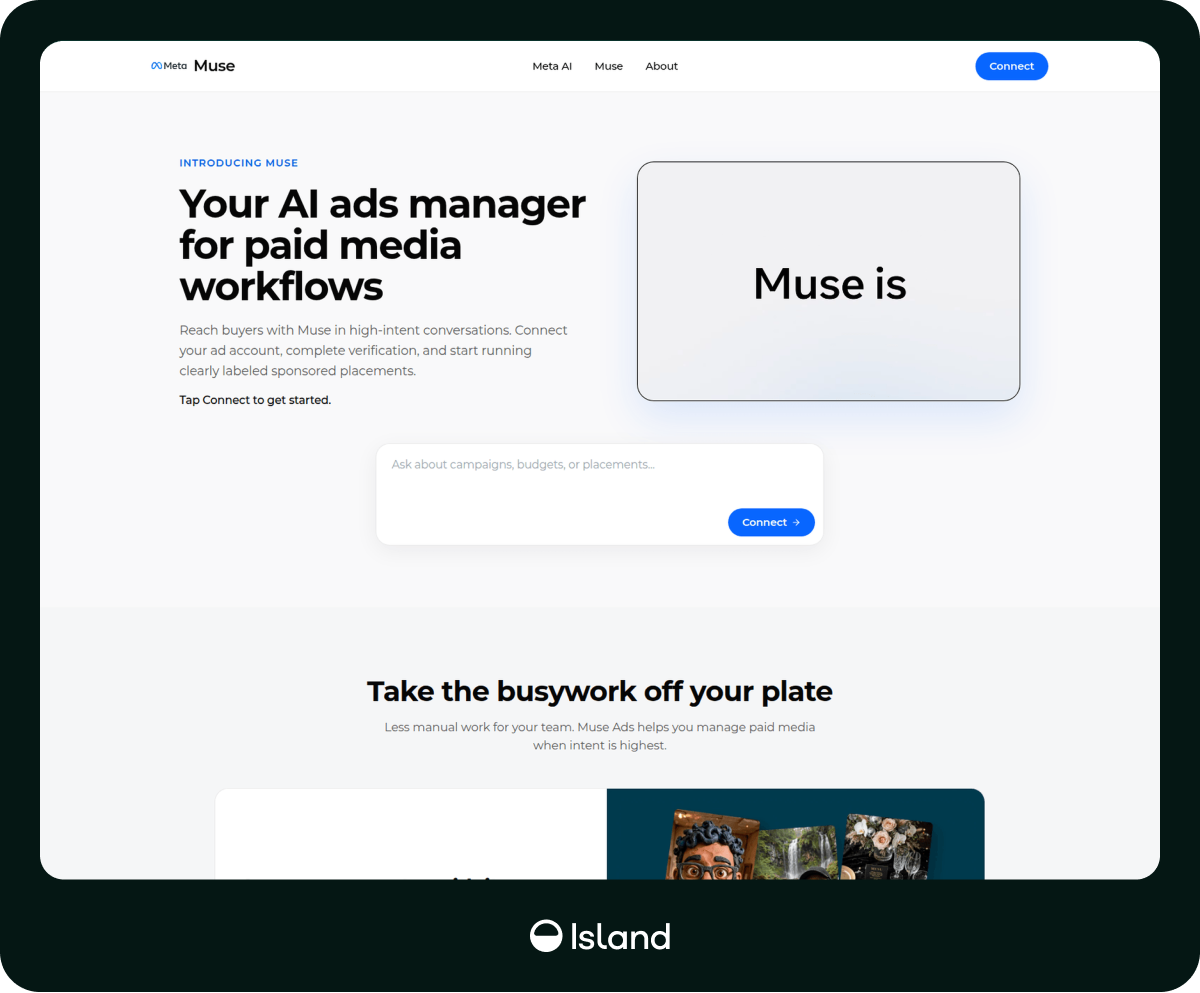
Một trang mang tên Gemini Ads hay Claude Ads có thể trông giống sản phẩm phục vụ công việc: tối ưu chiến dịch, kiểm tra chi tiêu hoặc kết nối tài khoản khách hàng. Nhưng yêu cầu “Connect” biến lời mời dùng thử thành một yêu cầu cấp quyền đăng nhập. Đây là chi tiết khiến lừa đảo nhắm đúng người làm quảng cáo dễ lọt qua kiểm tra sơ bộ: nội dung nói bằng ngôn ngữ quen thuộc như MCC, ROAS và tài khoản khách hàng, thay vì một trang đăng nhập trống trơn.
Island cho biết các trang được quan sát mạo danh nhiều thương hiệu, trong đó có ChatGPT, Gemini, Claude, Perplexity, Meta Muse và Manus. Trang Muse Ads xuất hiện ngày 16/9/2026, tám ngày sau khi Meta công bố trợ lý AI Muse. Tên sản phẩm mới khiến lời mời tích hợp có vẻ hợp thời, nhưng sự trùng khớp về thương hiệu không xác nhận dịch vụ là chính thức. Một sản phẩm beta hoặc công cụ quảng cáo bên thứ ba cần được kiểm tra qua website của nhà cung cấp, không qua đường dẫn trong email mời.
Thanh địa chỉ giả được vẽ bên trong trang web
Kỹ thuật Browser-in-the-Browser (BitB) mô phỏng một cửa sổ trình duyệt bên trong trang đang mở. Kẻ lừa đảo có thể vẽ thanh tiêu đề, biểu tượng ổ khóa và dòng “accounts.google.com” trong cửa sổ đó, trong khi thanh địa chỉ thật vẫn trỏ tới tên miền khác. Người dùng nhìn vào thành phần giao diện giả thay vì origin của trang đang chạy.
Khác với một cửa sổ đăng nhập Google thật, cửa sổ BitB chỉ là nội dung HTML do trang lừa đảo dựng nên. Kích thước và cách trang trí có thể được điều chỉnh theo Windows, macOS, iOS hoặc Android; các phiên bản mới còn bắt chước những chi tiết như thanh URL dạng viên thuốc của Safari, tab tùy biến của Chrome và giao diện tối. Vì vậy, độ giống mắt thường không phải phép xác thực.
Quy tắc kiểm tra thực tế rất đơn giản: nhìn thanh địa chỉ ngoài cùng của trình duyệt, không nhìn thanh địa chỉ nằm trong cửa sổ đăng nhập. Nếu trang thật không ở đúng tên miền của Google, Okta hay nhà cung cấp danh tính, hãy dừng lại. Không tiếp tục chỉ vì trang hiện ổ khóa hoặc logo quen thuộc bên trong nội dung.
Người vận hành trực tiếp khiến mã xác minh một lần không đủ an toàn
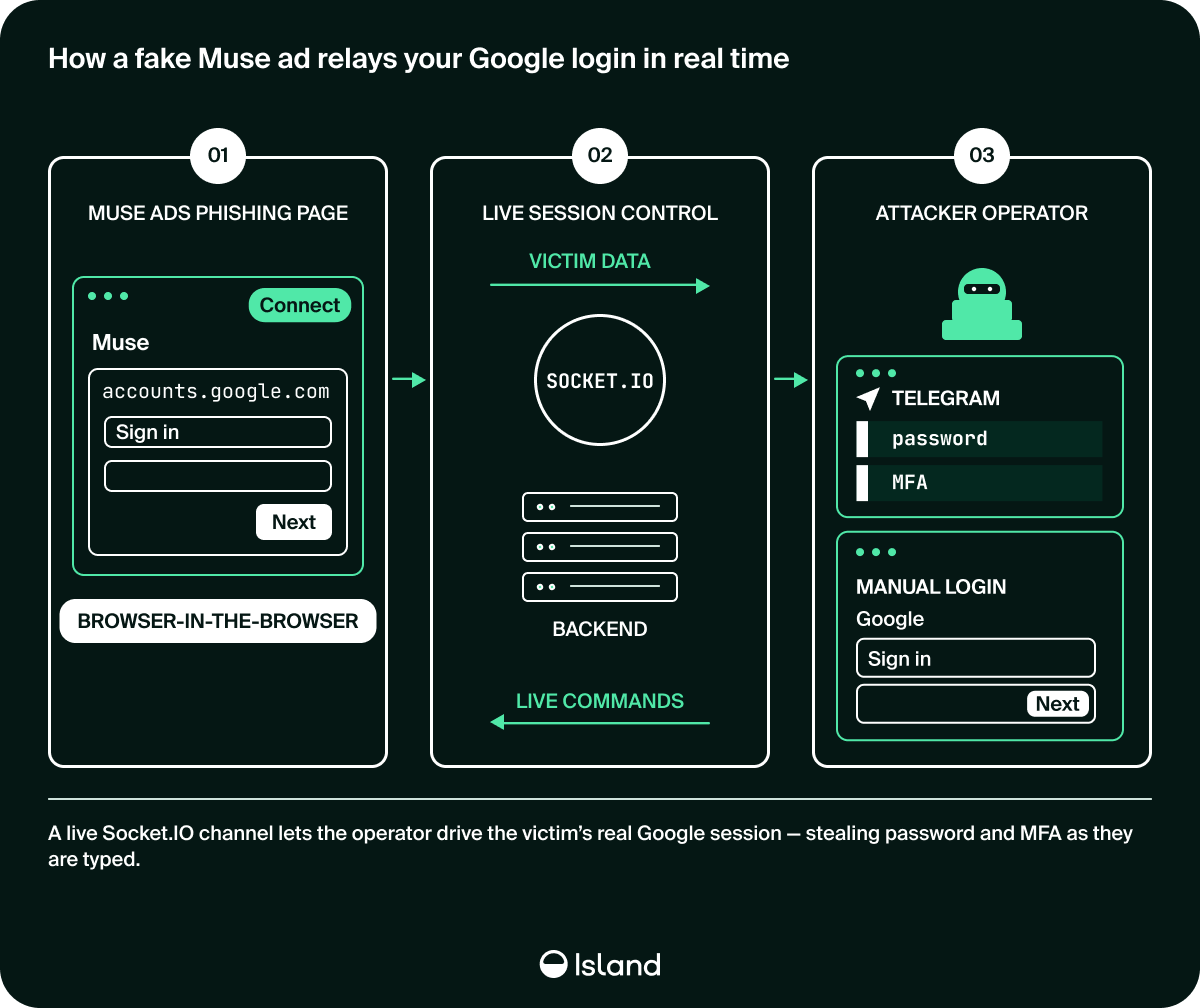
Trang giả không chỉ thu thập thông tin một cách tự động rồi chờ kẻ tấn công sử dụng. Theo phân tích kỹ thuật của Island, nền tảng có thể gửi thông tin thiết bị và dữ liệu đăng nhập tới máy chủ do chiến dịch kiểm soát. Người vận hành nhìn thấy tiến trình và chọn bước tiếp theo: báo mật khẩu sai để nạn nhân nhập lại, yêu cầu mã SMS, chuyển sang mã ứng dụng xác thực hoặc hiển thị yêu cầu phê duyệt đăng nhập.
Vòng lặp tương tác này giải thích vì sao mã dùng một lần không bảo vệ được người dùng nếu họ nhập mã vào một trang giả đang nối trực tiếp với người điều khiển. Kẻ tấn công có thể chuyển mã sang phiên đăng nhập thật ngay khi nạn nhân cung cấp. Mã SMS và mã từ ứng dụng vẫn có ích trước nhiều hình thức chiếm tài khoản, nhưng không chống được việc người dùng bị dụ nhập chúng vào đúng lúc kẻ gian đang thử đăng nhập.
Điều đó cũng không có nghĩa MFA vô dụng. Tổ chức nên ưu tiên phương thức xác thực chống phishing, như passkey hoặc khóa bảo mật FIDO2, gắn việc xác thực với đúng origin. Với tài khoản nhạy cảm, cần hạn chế quyền quản trị, yêu cầu xác nhận cho thay đổi người dùng và rà soát đăng nhập bất thường. Lời nhắc MFA không rõ ngữ cảnh là tín hiệu để từ chối, không phải một bước cần hoàn tất cho xong.
Một tài khoản quản lý có thể mở lối tới ngân sách của nhiều khách hàng
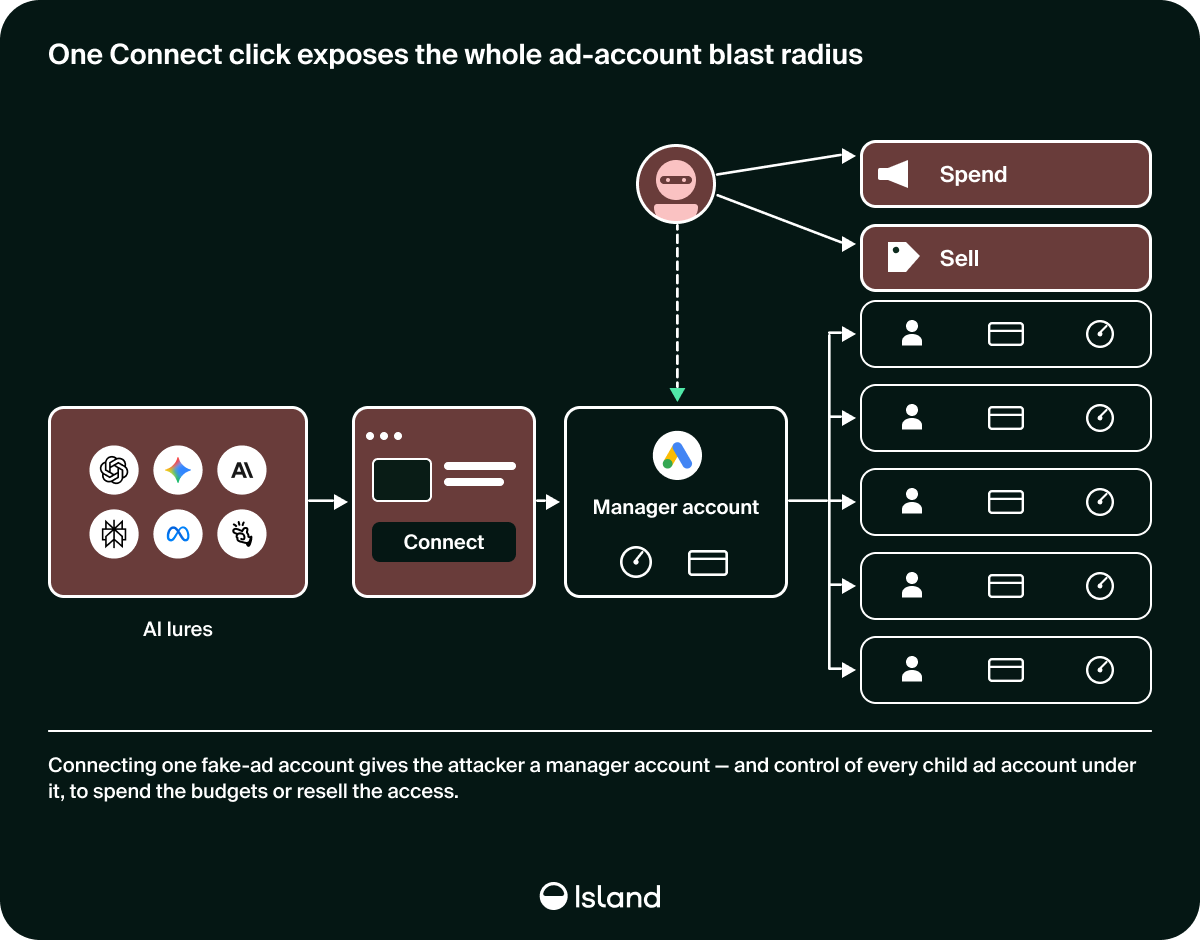
Tài khoản quảng cáo có giá trị với kẻ tấn công vì quyền truy cập gắn liền với hoạt động chi tiêu. Tài khoản quản lý có thể nhìn thấy nhiều tài khoản khách hàng, phương thức thanh toán và chiến dịch đang chạy. Khi một danh tính quản trị bị chiếm, thiệt hại không nhất thiết dừng ở một hộp thư hay một hồ sơ cá nhân.
Island ghi nhận tài khoản quảng cáo có lịch sử chi tiêu sạch được rao bán với giá cao gấp 2–4 lần tài khoản mới; tài khoản Google Ads thuộc một số ngành rủi ro cao được niêm yết khoảng 200–270 USD. Đây là giá rao bán trên thị trường chợ đen được báo cáo, không phải mức giá cố định hay thước đo đầy đủ về thiệt hại. Kẻ chiếm quyền còn có thể thêm quản trị viên của chúng, hạ quyền của chủ tài khoản thật và dùng ngân sách để chạy chiến dịch trái phép.
Với agency tại Việt Nam, phạm vi ảnh hưởng có thể lan qua các tài khoản Google, Meta hoặc TikTok đang được quản lý chung. Gỡ thẻ thanh toán là việc cần làm nếu phát hiện chi tiêu lạ, nhưng khôi phục quyền sở hữu và tách lại quyền truy cập của từng khách hàng có thể phức tạp hơn. Doanh nghiệp nên biết trước danh sách tài khoản liên kết, người có quyền cao nhất và quy trình liên hệ hỗ trợ chính thức của từng nền tảng.
Agency nên coi mọi tích hợp quảng cáo mới là một yêu cầu cấp quyền
Biện pháp hiệu quả nhất bắt đầu trước khi đăng nhập: xác minh nhà cung cấp và chương trình beta từ website chính thức, rồi tự mở trang đó thay vì bấm đường dẫn được gửi kèm. Nếu dịch vụ yêu cầu kết nối tài khoản quảng cáo, hãy kiểm tra phạm vi quyền, danh tính ứng dụng và tài khoản nào sẽ được chia sẻ. Một công cụ tối ưu chiến dịch không cần quyền vượt quá công việc nó phải làm.
Nếu nhân viên đã nhập thông tin vào trang đáng ngờ, hãy dùng thiết bị và trang chính thức để đổi mật khẩu, thu hồi phiên đăng nhập và kiểm tra phương thức khôi phục. Sau đó rà soát mọi người dùng, đối tác, quyền quản trị, thay đổi thanh toán và chiến dịch mới trong các tài khoản quảng cáo liên kết. Báo ngay cho đầu mối bảo mật và khách hàng bị ảnh hưởng; không chỉ kiểm tra tài khoản Google mà bỏ qua các nền tảng khác cùng dùng danh tính đó.
Với đội ngũ phụ trách marketing, quy trình cũng cần bao gồm việc kiểm tra origin thật và kênh báo cáo lời mời tích hợp. Cửa sổ đăng nhập được thiết kế đẹp không chứng minh dịch vụ hợp pháp. Trong kiểu tấn công này, chính việc nhìn thấy một giao diện quen thuộc có thể khiến người có kinh nghiệm bỏ qua câu hỏi cơ bản nhất: trình duyệt thật đang ở tên miền nào?
Nguồn tham khảo: Island: Behind the Connect Button: The Fake AI Ads Campaign; The Hacker News: Fake ChatGPT, Gemini, and Claude Ad Portals Capture Credentials and MFA Codes; TechRadar: ChatGPT, Gemini, and Claude imitated in fake ads that steal credentials and MFA codes