Tóm tắt nhanh
- Hãng ví lạnh Pháp xác nhận phát hiện linh kiện trái phép cấy bên trong một thiết bị của người dùng bị rút tiền; toàn bộ trường hợp đã xác minh đến nay đều liên quan các máy mua qua đại lý CryptoBilis tại Đông Nam Á.
- Đơn vị phân tích on-chain Bitquery ghi nhận thiệt hại ước tính lên tới 102 triệu USD từ 324 ví trên 6 mạng blockchain, phần lớn tập trung ở mạng TRON với hơn 79 triệu USD.
- Các mẫu thiết bị bị can thiệp mang theo bo mạch phụ chứa vi điều khiển, eSIM và module sóng LTE độc lập nằm dưới màn hình nhằm âm thầm ghi lại cụm từ khôi phục 24 từ rồi truyền về máy chủ kẻ tấn công.
- Quy trình xác thực ứng dụng của hãng không phát hiện được can thiệp này do chip bảo mật gốc vẫn nguyên vẹn, phơi bày giới hạn của kiểm tra mật mã trước rủi ro chuỗi cung ứng vật lý.
Đợt rút ruột 102 triệu USD và mắt xích nhà phân phối CryptoBilis
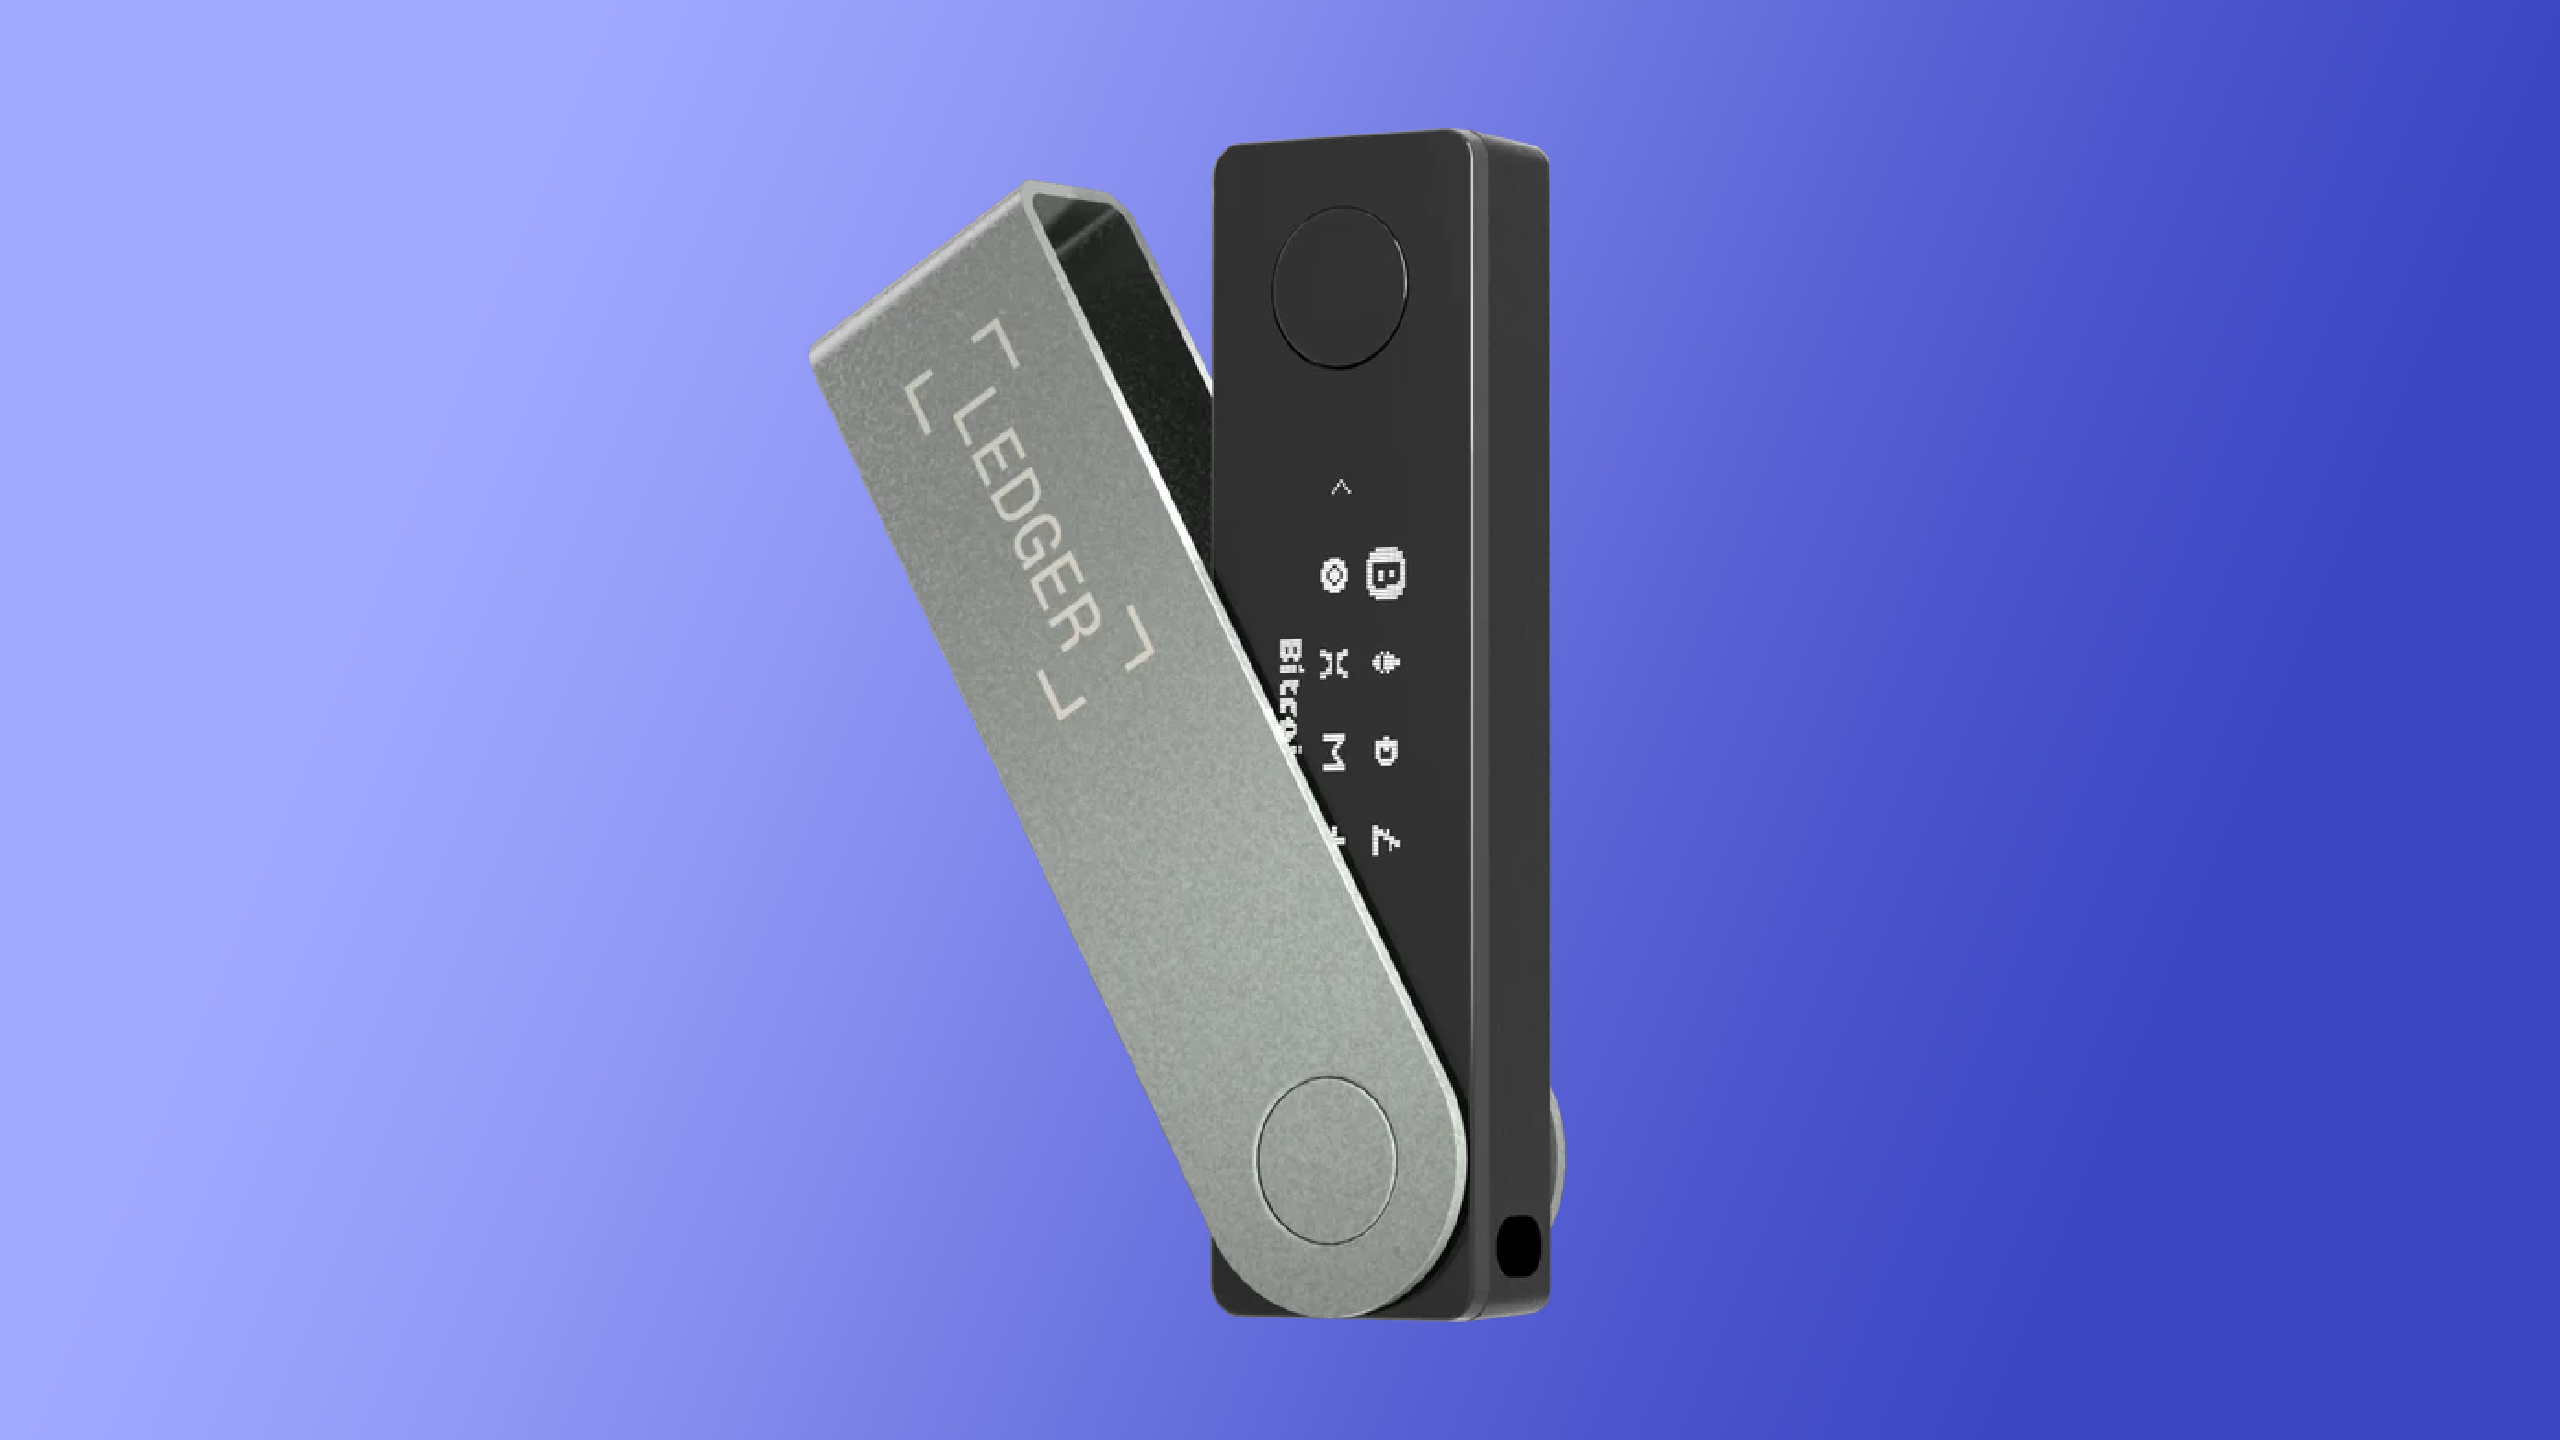
Vụ việc bùng nổ khi hàng loạt người dùng ví lạnh ghi nhận tài sản bị rút sạch trong khoảng thời gian rất ngắn. Sau khi tiếp nhận và kiểm tra thiết bị từ các nạn nhân, công ty sản xuất đã chính thức thông báo tìm thấy linh kiện can thiệp trái phép bên trong một chiếc ví gửi về. Toàn bộ các trường hợp bị rút tiền được xác minh tính đến nay đều liên quan tới thiết bị phân phối qua CryptoBilis — một nhà bán lẻ hoạt động tại khu vực Đông Nam Á. Hệ thống nội bộ và các kênh bán hàng trực tiếp của nhà sản xuất không bị xâm nhập, đồng thời CryptoBilis cũng đã tạm dừng toàn bộ hoạt động kinh doanh ví để phục vụ điều tra.
Dữ liệu on-chain phơi bày kịch bản tấn công tự động hóa
Nhà sản xuất chưa đưa ra con số tổng kết chính thức, nhưng các số liệu theo dõi giao dịch trên chuỗi khối cho thấy dòng tiền thất thoát rất lớn. Theo thống kê điều tra on-chain của Bitquery cập nhật ngày 12/10/2026, đợt tấn công đã rút cạn tiền từ 324 ví trải rộng trên 6 hệ sinh thái blockchain khác nhau.
| Mạng blockchain | Số ví bị rút | Tài sản bị chiếm đoạt | Thiệt hại ước tính (USD) |
|---|---|---|---|
| TRON | 140 | 79,0 triệu USDT cùng TRX | 79,3 triệu USD |
| Bitcoin | 12 | 203,8 BTC | 16,8 triệu USD |
| Ethereum | 33 | 1.230 ETH và các token khác | 3,7 triệu USD |
| BNB Chain | 27 | Nhiều loại tài sản BEP-20 | 1,45 triệu USD |
| Polygon | 135 | Nhiều loại tài sản Polygon | 0,58 triệu USD |
| Solana | 4 | 1.355 SOL và 100.000 USDT | 0,25 triệu USD |
| Tổng cộng | 324 | Đa tài sản | 102,0 triệu USD |
Số liệu: Bitquery (cập nhật ngày 12/10/2026). Nhà sản xuất hiện chưa xác nhận con số tổng thiệt hại chính thức.
Các phân tích dòng tiền ghi nhận đợt rút tiền này diễn ra chớp nhoáng với mức độ phối hợp tự động hóa cao. Riêng trên mạng TRON, có tới 25 ví cùng ký lệnh ủy quyền chỉ trong 2 block cách nhau đúng 3 giây. Dữ liệu giao dịch còn chỉ ra kẻ tấn công đã dành hai tuần chạy thử nghiệm âm thầm với hàng chục đợt chuyển tiền giá trị nhỏ trên TRON và Ethereum trước khi kích hoạt lệnh vét cạn đồng loạt.
Thủ đoạn cấy vi mạch lạ: Module gián điệp nằm sau màn hình
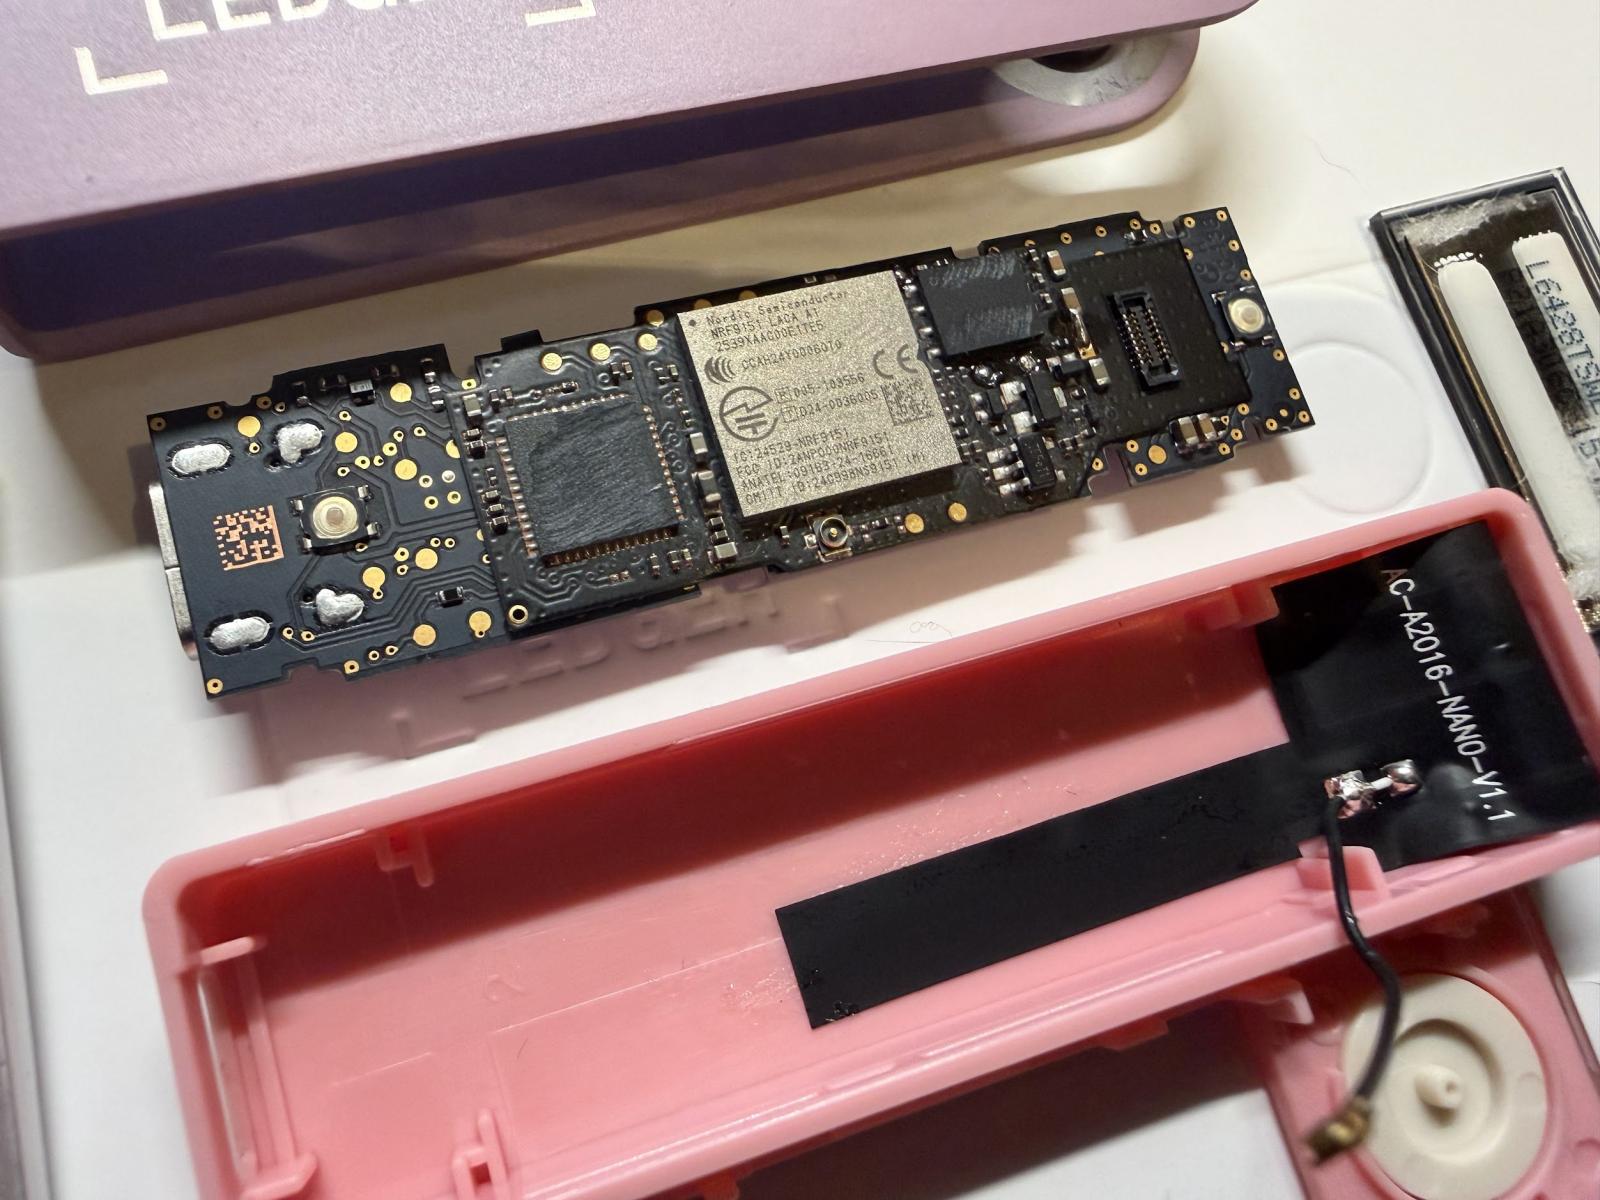
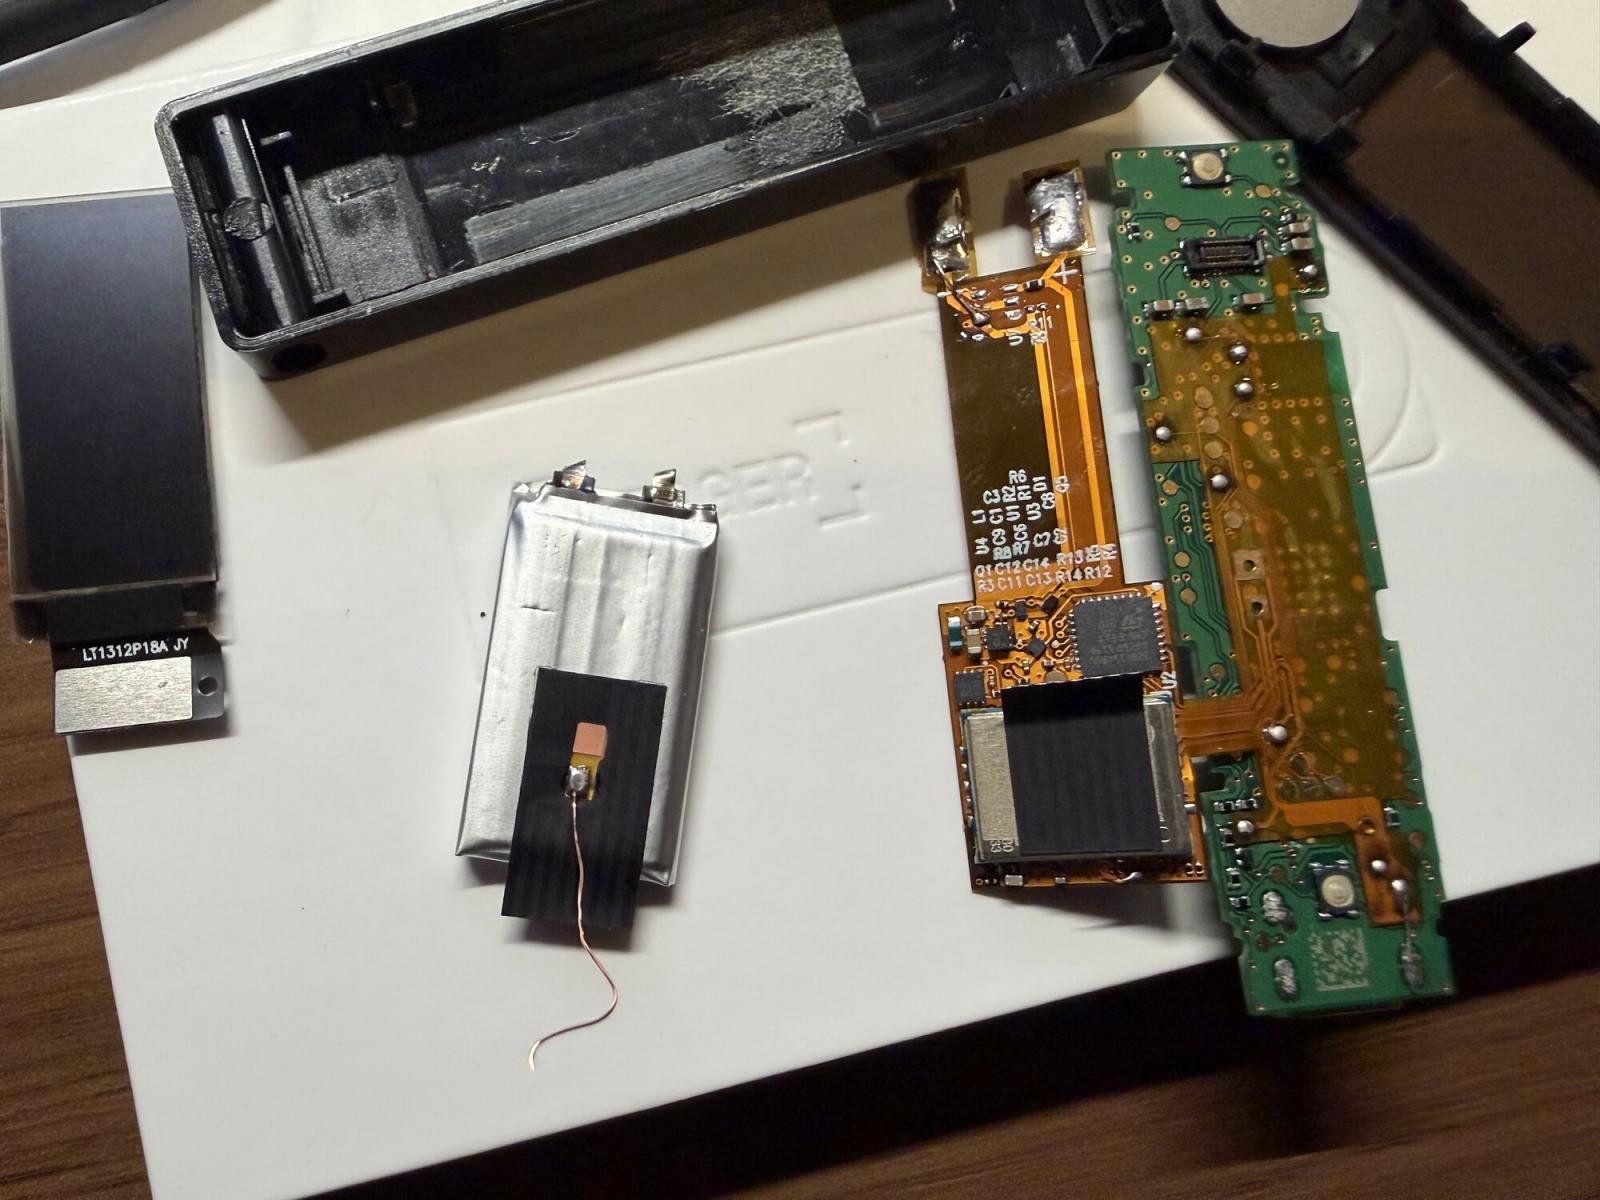
Mổ xẻ các thiết bị gặp sự cố cho thấy một kịch bản can thiệp rất tinh vi. Trên các mẫu Nano X được tháo gỡ độc lập, bo mạch gốc đã bị câu dây và cấy thêm một bản mạch phụ linh hoạt giấu kín bên dưới màn hình hiển thị OLED hoặc chèn vào vị trí đệm pin.
Linh kiện gắn thêm bao gồm vi điều khiển STMicroelectronics STM32G431KBU6 (dựa trên nhân Arm Cortex-M4 với 128 KB bộ nhớ flash), một chip eSIM kích thước siêu nhỏ 2×2 mm và module truyền dẫn sóng di động LTE. Cụm linh kiện này hoạt động như một thiết bị gián điệp độc lập hoàn toàn với vi xử lý chính của ví lạnh.
Về nguyên lý tấn công, bo mạch phụ này được đặt chặn giữa đường tín hiệu màn hình và cụm phím bấm điều khiển. Khi người dùng mua máy về và tiến hành quy trình khởi tạo ban đầu, thiết bị sẽ hiển thị cụm 24 từ khôi phục lên màn hình OLED để người dùng ghi chép lại. Toàn bộ 24 từ này lập tức bị vi mạch lạ chụp lại qua luồng dữ liệu hiển thị. Nhờ tích hợp sẵn eSIM và kết nối LTE, con chip gián điệp tự động gửi dữ liệu về máy chủ chỉ huy qua mạng di động mà không cần ví phải cắm vào máy tính hay kết nối Bluetooth với điện thoại. Một khi nắm được 24 từ khóa gốc, kẻ tấn công có thể nhập cụm từ này vào bất kỳ phần mềm ví nào để chiếm quyền kiểm soát toàn bộ tài sản từ xa mà không cần can thiệp thêm vào thiết bị.
Lỗ hổng Genuine Check: Khi phần mềm bất lực trước can thiệp phần cứng
Điểm đáng sợ nhất của vụ việc nằm ở chỗ người dùng không hề nhận được bất kỳ cảnh báo bất thường nào trong quá trình cài đặt. Khi kết nối ví vào ứng dụng chính thức của Ledger, tính năng Genuine Check vẫn trả về kết quả màu xanh báo thiết bị an toàn tuyệt đối.
Nguyên nhân là Genuine Check chỉ thực hiện cơ chế bắt tay mật mã trực tiếp với chip bảo mật chuyên dụng Secure Element ST33. Con chip này nằm nguyên trên bo mạch, không bị can thiệp và sở hữu chứng chỉ khóa gốc xuất xưởng từ nhà máy. Do kẻ tấn công không chạm vào Secure Element mà chỉ gắn thêm linh kiện nghe trộm tín hiệu ngoại vi như màn hình, hệ thống ứng dụng hoàn toàn không có cách nào phát hiện ra sự tồn tại của bo mạch lạ.
Sự cố này đặt ra hồi chuông cảnh báo lớn về giới hạn của các biện pháp bảo mật thuần ứng dụng. Một thiết bị có thể đạt chuẩn bảo mật rất cao về mặt lý thuyết, nhưng toàn bộ kiến trúc đó sẽ vô nghĩa nếu khâu vận chuyển và phân phối bị xâm phạm. Khi kẻ xấu có thể chạm tay vào thiết bị trước người dùng cuối, ranh giới an toàn của ví lạnh bị xóa bỏ hoàn toàn.
Thị trường ví lạnh tại Việt Nam và quy tắc phòng hộ bắt buộc
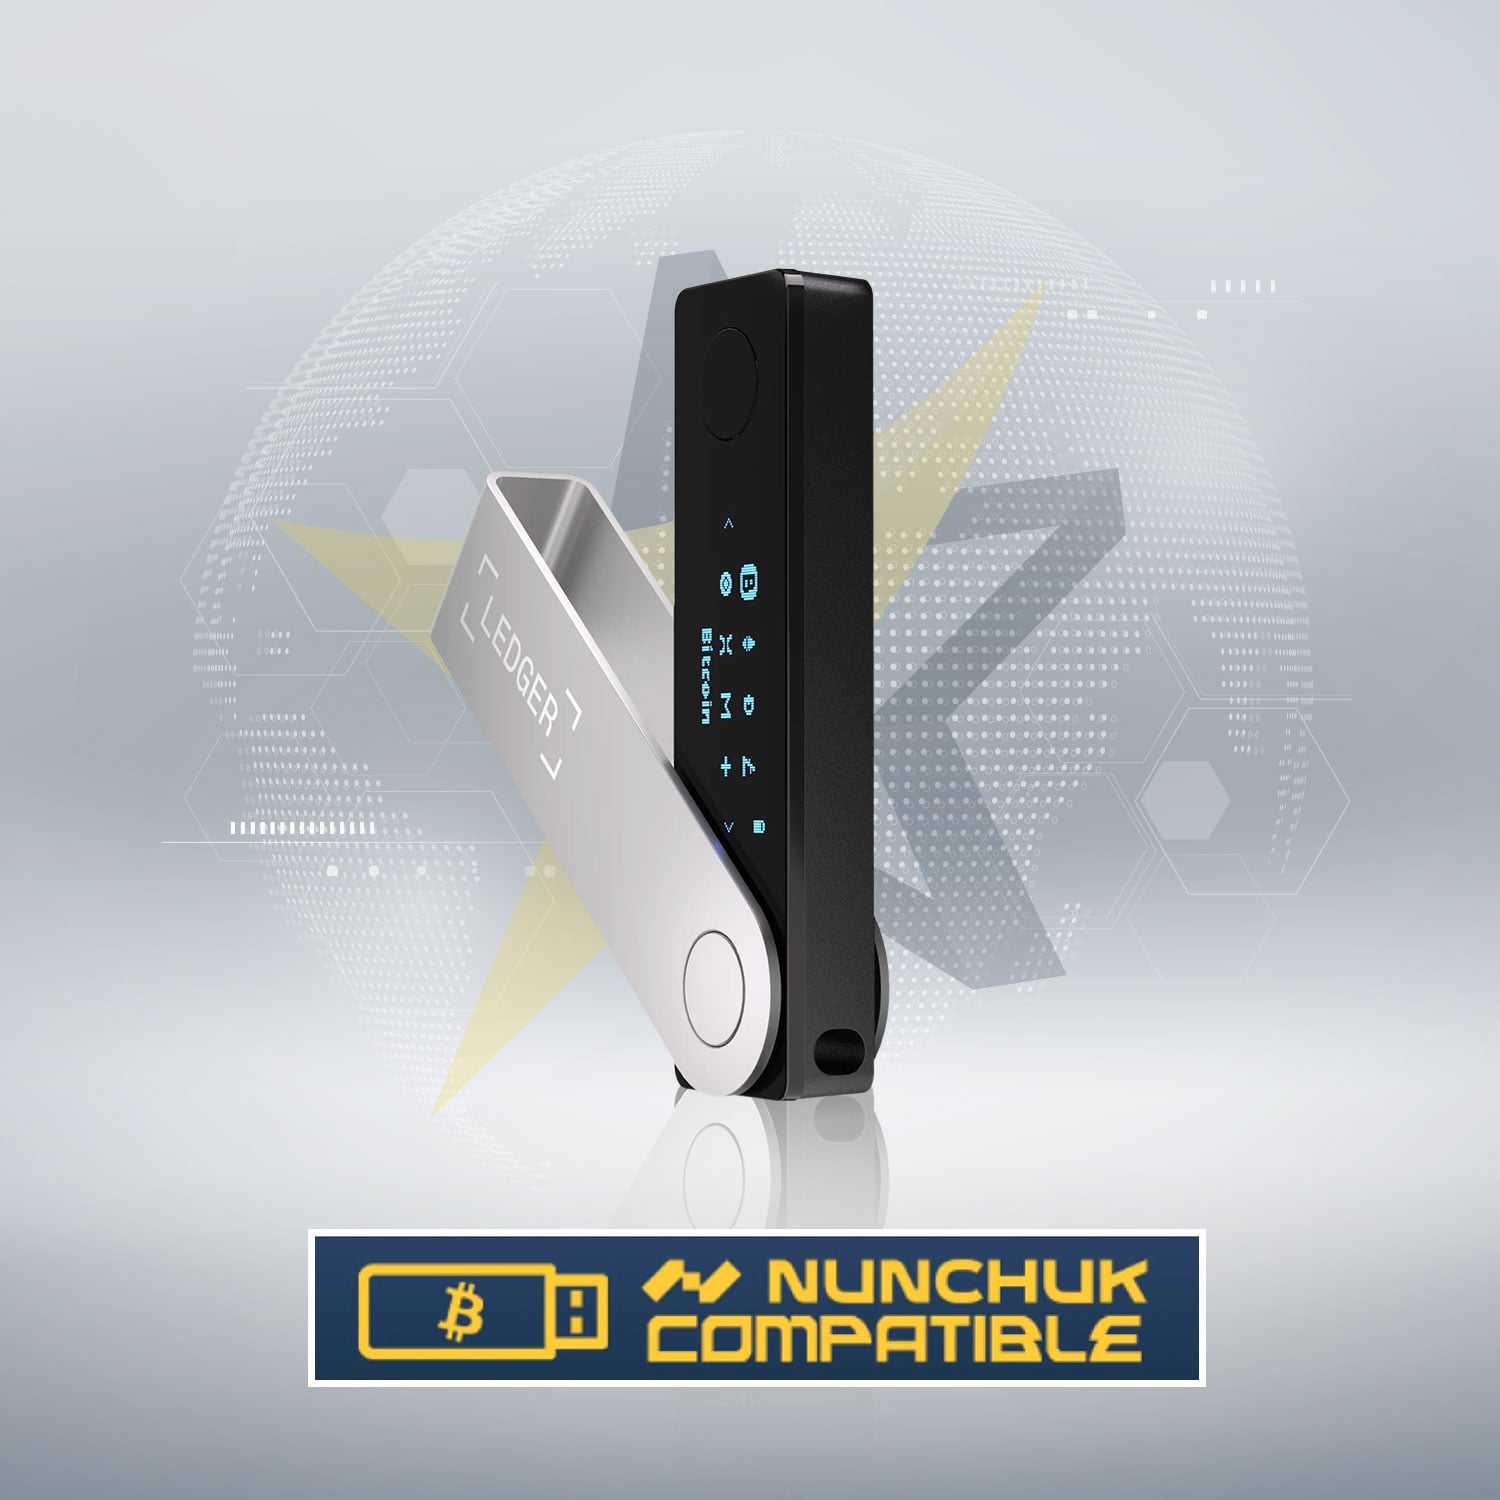
Tại thị trường Việt Nam, Ledger Nano X là một trong những thiết bị lưu trữ tài sản số phổ biến nhất. Sản phẩm hiện được phân phối chính ngạch với giá khoảng 5,2 triệu đồng tại các đơn vị như BitcoinVN Shop, song trên thị trường trôi nổi vẫn tồn tại lượng lớn hàng xách tay, hàng cũ sang tay hoặc các gian hàng không ủy quyền trên sàn thương mại điện tử với mức giá rẻ hơn từ vài trăm nghìn đến tiền triệu.
Sự cố can thiệp diễn ra ngay tại thị trường Đông Nam Á cho thấy nguy cơ đối với người dùng trong nước là hoàn toàn hiện hữu. Để tự bảo vệ tài sản, người dùng cần tuân thủ nghiêm ngặt các nguyên tắc:
- Chỉ mua từ kênh phân phối chính thức: Đặt hàng trực tiếp từ trang chủ của hãng hoặc các đại lý ủy quyền được xác nhận rõ ràng; tuyệt đối không mua ví lạnh đã qua sử dụng, hàng bóc seal, hoặc các nguồn hàng giá rẻ trôi nổi.
- Xử lý ngay nếu mua qua nguồn nghi vấn: Với những người từng mua thiết bị qua CryptoBilis hoặc các đầu mối không rõ ràng trong vòng 90 ngày qua, khuyến cáo chung là không khởi tạo thiết bị nếu chưa dùng. Trường hợp đã nạp tiền, cần lập tức tạo một địa chỉ ví mới với cụm 24 từ mới trên một thiết bị đảm bảo an toàn rồi chuyển toàn bộ tài sản sang.
- Cảnh giác với tờ giấy in sẵn: Cụm 24 từ khôi phục bắt buộc phải do chính màn hình thiết bị sinh ra ngẫu nhiên trong lần đầu bấm nút khởi tạo và người dùng tự tay ghi lại. Bất kỳ thiết bị nào đi kèm thẻ cào, tờ giấy in sẵn chữ số hoặc cụm từ khóa đều là bẫy lừa đảo 100%.
- Không bao giờ chia sẻ 24 từ khôi phục: Nhà sản xuất và mọi tổ chức uy tín không bao giờ gọi điện, gửi email hay nhắn tin yêu cầu người dùng cung cấp cụm từ khôi phục. Mọi yêu cầu nhập 24 từ lên website hay biểu mẫu trực tuyến đều là hành vi lừa đảo chiếm đoạt tài sản.
Nguồn tham khảo: Ledger, Bitquery, BleepingComputer, The Hacker News, PC Gamer.