Tóm tắt nhanh
- Từ phiên bản 27.3, Apple sẽ kiểm tra nội dung được chia sẻ bằng liên kết iCloud “Anyone with the link”.
- Việc kiểm tra này không đồng nghĩa Apple quét mọi ảnh và tệp lưu riêng trong iCloud.
- Nội dung qua link công khai không còn mã hóa đầu cuối, ngay cả khi người dùng bật Advanced Data Protection (ADP).
- Apple có thể gỡ nội dung, hạn chế Apple Account hoặc chuyển vụ việc cho cơ quan hành pháp nếu cần.
Apple sẽ kiểm tra các tệp và hình ảnh chia sẻ qua liên kết iCloud “Anyone with the link” từ iOS 27.3, iPadOS 27.3, macOS 27.3 và visionOS 27.3 trở lên; thay đổi đáng lưu ý nằm ở phạm vi của liên kết công khai và việc mã hóa đầu cuối không còn áp dụng cho nội dung đó.
Tài liệu hỗ trợ Apple công bố ngày 3/11 cho biết người tạo link có thể chọn chia sẻ với những người được mời hoặc cho bất kỳ ai có đường dẫn. Ở lựa chọn thứ hai, nội dung có thể truy cập bởi mọi người nắm link, trong đó có Apple. Từ các phiên bản hệ điều hành nói trên, Apple sẽ kiểm tra loại nội dung được chia sẻ theo cách này để phát hiện nội dung độc hại.
Link công khai là ranh giới của việc kiểm tra
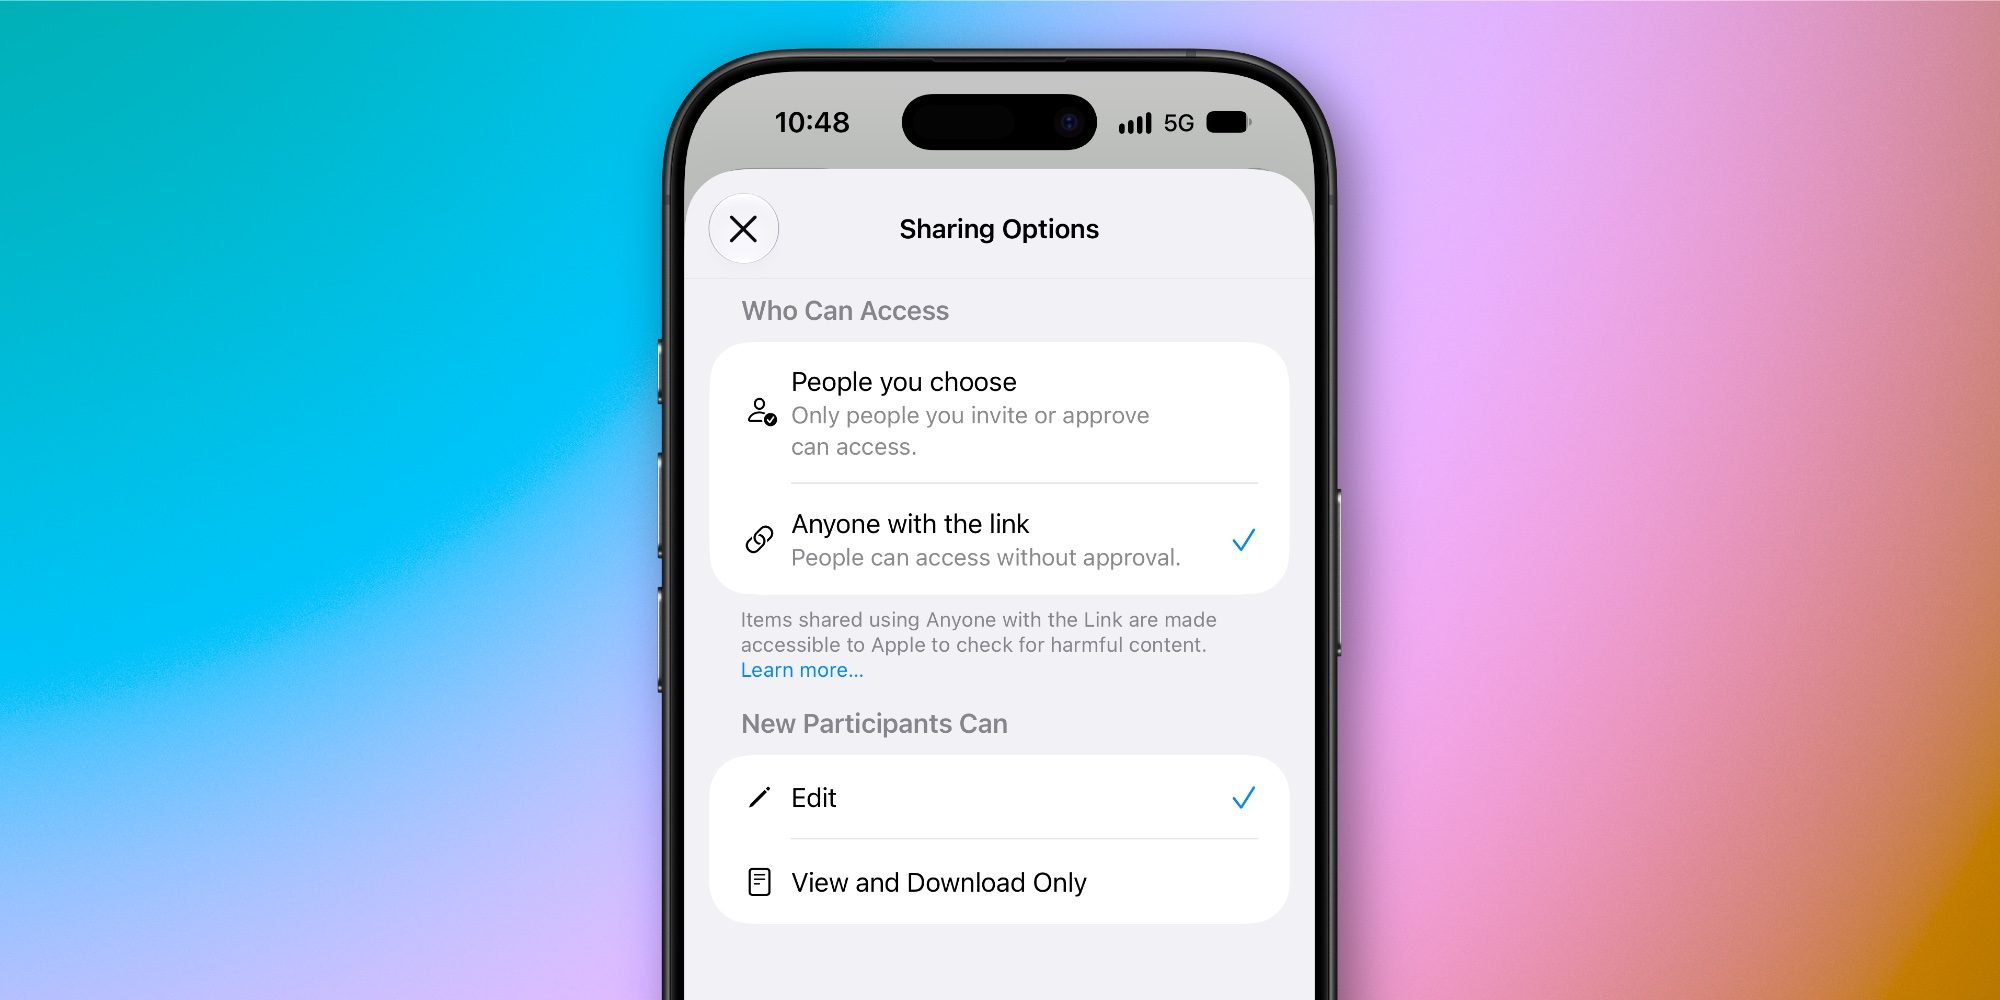
Điểm cần phân biệt là Apple không mô tả việc rà soát toàn bộ thư viện iCloud của người dùng. Chính sách được nêu gắn với mục đã chia sẻ bằng “Anyone with the link”, tức người dùng chủ động tạo đường dẫn mà bất kỳ ai có nó đều có thể mở. Ảnh và tệp vẫn lưu riêng, chưa tạo link công khai, không nằm trong phạm vi được tài liệu này mô tả.
“People you choose” là lựa chọn khác: chủ tài khoản chỉ chia sẻ với những người được mời hoặc chấp thuận. Tài liệu Apple nêu rõ lựa chọn công khai sẽ bị kiểm tra; tài liệu không nói cơ chế này áp dụng cho mọi nội dung iCloud. Vì vậy, không nên diễn giải cập nhật thành việc Apple bắt đầu quét toàn bộ ảnh cá nhân trên dịch vụ.
Với người dùng tại Việt Nam, khác biệt này quan trọng khi gửi album ảnh hoặc tệp iCloud Drive qua link để khách hàng, đồng nghiệp hay nhóm bạn cùng xem. Ai có link đều có thể truy cập, nên đây vốn không phải cách chia sẻ phù hợp với tài liệu nhạy cảm; từ phiên bản 27.3, người dùng còn cần tính đến việc Apple kiểm tra nội dung theo chính sách mới.
ADP không giữ mã hóa đầu cuối cho link “Anyone with the link”
Apple nói nội dung chia sẻ bằng link công khai không còn được mã hóa đầu cuối, kể cả khi chủ sở hữu hoặc người tham gia đã bật Advanced Data Protection. Nói cách khác, việc bật ADP không biến một liên kết mở thành kênh chia sẻ riêng tư: muốn phục vụ truy cập qua link công khai, nội dung phải ở trạng thái Apple có thể tiếp cận để kiểm tra.
Đây là điểm người dùng dễ bỏ qua nếu chỉ nhìn trạng thái ADP trong cài đặt tài khoản. ADP vẫn là thiết lập bảo vệ dữ liệu iCloud, nhưng riêng nội dung đưa lên link “Anyone with the link” chịu ngoại lệ mà Apple công bố. Nếu cần giới hạn người xem, hãy chọn chia sẻ với người được chỉ định thay vì tạo link mở.
Apple có thể gỡ nội dung hoặc hạn chế tài khoản
Trong tài liệu, Apple bảo lưu quyền di chuyển, từ chối, chỉnh sửa, gỡ hoặc xóa nội dung bị xác định là độc hại. Công ty cũng có thể chặn hoặc vô hiệu hóa Apple Account, hạn chế việc tạo tài khoản mới bằng email hay số điện thoại liên quan, và trong trường hợp cần thiết sẽ liên hệ cơ quan hành pháp.
Apple chưa mô tả trong tài liệu này cách hệ thống xác định nội dung, quy trình người dùng khiếu nại hay tiêu chí cụ thể dẫn tới từng biện pháp. Do đó, chưa thể suy ra mọi trường hợp bị gắn cờ đều dẫn đến khóa tài khoản. Điều đã rõ là link công khai không còn cùng mức riêng tư với dữ liệu mã hóa đầu cuối, còn quyền xử lý nội dung và tài khoản được Apple nêu rõ.
Nguồn tham khảo: Apple Support