Tóm tắt nhanh
- Binance cho biết khoảng 6,34–6,43 tỷ USD tài sản số bị đánh cắp, trong một chuỗi tấn công nhắm vào nhân viên phụ trách hạ tầng ví.
- Một kỹ sư DevOps tải bộ cài Homebrew giả khi tìm công cụ AI; vài tháng sau, một kỹ sư khác bị dụ chạy mã độc dưới danh nghĩa bài tập tuyển dụng.
- Mã độc thay thế tệp pyenv trong thư mục Homebrew trên macOS. Đây là lừa đảo và chiếm quyền truy cập, không phải lỗ hổng zero-day của macOS.
- Kẻ tấn công lợi dụng EIP-7702 để tiếp tục chuyển tiền sau khi Binance tạm ngừng rút; khoảng 2,85 tỷ USD đã được phong tỏa hoặc can thiệp tính đến 3/11/2026.
Vụ đánh cắp khoảng 6,34–6,43 tỷ USD khỏi Binance bắt đầu bằng bộ cài Homebrew giả trên Mac, rồi phát triển thành chuỗi xâm nhập nhiều tháng vào nhóm kỹ sư ví. Điều đáng bàn không phải macOS bị phá bằng lỗ hổng chưa từng biết, mà là kẻ tấn công biến thao tác quen thuộc của lập trình viên thành cửa vào hệ thống.
Bộ cài giả giúp kẻ tấn công nhận diện nhân sự phụ trách ví
Theo tường trình Binance công bố ngày 3/11/2026, hồi tháng 6 một kỹ sư DevOps của nhóm Wallet tìm công cụ lập trình AI qua công cụ tìm kiếm và tải phải bản cài Homebrew bị cài mã độc. Sàn nói sự cố ban đầu được phát hiện và ngăn chặn, nhưng việc xâm nhập vẫn giúp đối phương nhận diện nhân viên liên quan đến hệ thống ví.
Đến tháng 9, một kỹ sư khác trong nhóm bị tiếp cận qua quy trình tuyển dụng giả. Người này được yêu cầu tải mã nguồn và làm bài tập lập trình trên máy công việc. Mã độc thay thế chương trình pyenv trong thư mục Homebrew tại /opt/homebrew, rồi khởi chạy zsh để nhận lệnh từ xa.
Hai giai đoạn bổ trợ nhau: lần đầu giúp lập bản đồ nhân sự, lần sau nhắm vào một nhân viên khác bằng câu chuyện tuyển dụng có vẻ hợp lý. Đây là social engineering, tức thao túng người dùng để họ tự mở đường cho mã độc; không phải bằng chứng rằng mọi máy Mac có Homebrew đều gặp nguy hiểm.
Quy trình tuyển dụng giả biến máy nhân viên thành điểm xâm nhập
The Hacker News cho biết đến ngày 20/10, kẻ tấn công đã lợi dụng máy tính bị xâm nhập cùng một công cụ AI nội bộ để tiếp cận thêm nhân viên và lấy thông tin xác thực. Binance mô tả chiến dịch nhiều giai đoạn, kết hợp phần mềm độc hại, lừa đảo tuyển dụng, xâm nhập thiết bị đầu cuối và cơ chế ủy quyền giao dịch.
Ngày 29/10, thông tin xác thực bị đánh cắp được dùng để triển khai mã độc và truy cập trái phép vào dịch vụ ký giao dịch của Binance. Khi quyền truy cập chạm đến hệ thống ký, vấn đề không còn nằm ở ứng dụng trên một máy cá nhân; đó là câu hỏi về phân quyền, giám sát và giới hạn thiệt hại khi tài khoản nhân viên bị chiếm.
Vụ việc nhắc rằng phần mềm hợp pháp như Homebrew không bảo đảm tệp cài đặt tải về là thật. Tìm tên công cụ rồi bấm kết quả đầu tiên vẫn có thể dẫn đến bản giả. Với công cụ phát triển, nên dùng trang dự án chính thức, kiểm tra lệnh cài đặt trước khi chạy và tránh thực thi mã do người lạ gửi trong bài tuyển dụng hoặc cuộc trò chuyện.
EIP-7702 khiến dừng rút tiền không lập tức chặn mọi giao dịch
Kẻ tấn công lợi dụng cơ chế ủy quyền EIP-7702 trên Ethereum để tiếp tục chuyển tài sản sau khi Binance tạm ngừng cổng rút. EIP-7702 cho phép tài khoản sở hữu bên ngoài ủy quyền một số hành vi cho mã thực thi; trong vụ việc này, cơ chế đó được khai thác để giao dịch đã chuẩn bị tiếp tục diễn ra.
Khóa giao diện rút tiền của một sàn không đồng nghĩa dừng mọi chuyển động trên các blockchain liên quan. Biện pháp kiểm soát phía sàn có thể hạn chế hoạt động thông thường, nhưng giao dịch đã được ủy quyền hoặc gửi lên mạng lưới có thể tạo ra một cửa sổ phản ứng khác. Không nên hiểu EIP-7702 tự thân có lỗ hổng; rủi ro đến từ cách kẻ tấn công kết hợp quyền truy cập và cơ chế giao dịch.
Tính đến ngày 3/11, khoảng 2,85 tỷ USD tài sản bị đánh cắp đã được phong tỏa hoặc can thiệp chặn lại. Phản ứng sau sự cố có thể giảm thiệt hại, nhưng không xóa được rủi ro từ việc quyền ký nội bộ đã bị kiểm soát.
Mac không miễn nhiễm với lừa đảo, còn cảnh báo hệ thống chỉ là lớp hỗ trợ
Chuỗi xâm nhập được Binance mô tả bắt đầu bằng phần mềm giả và bài tập tuyển dụng chứa mã độc, không phải khai thác lỗi bảo mật chưa được vá trên macOS hay Apple Silicon. Kẻ tấn công thuyết phục nhân viên tải phần mềm giả và chạy mã độc, sau đó tận dụng quyền truy cập và thông tin xác thực để tiến sâu hơn. Gọi đây là “Mac bị hack” mà bỏ qua quy trình tuyển dụng giả và quyền hạn nội bộ sẽ khiến nguyên nhân bị hiểu sai.
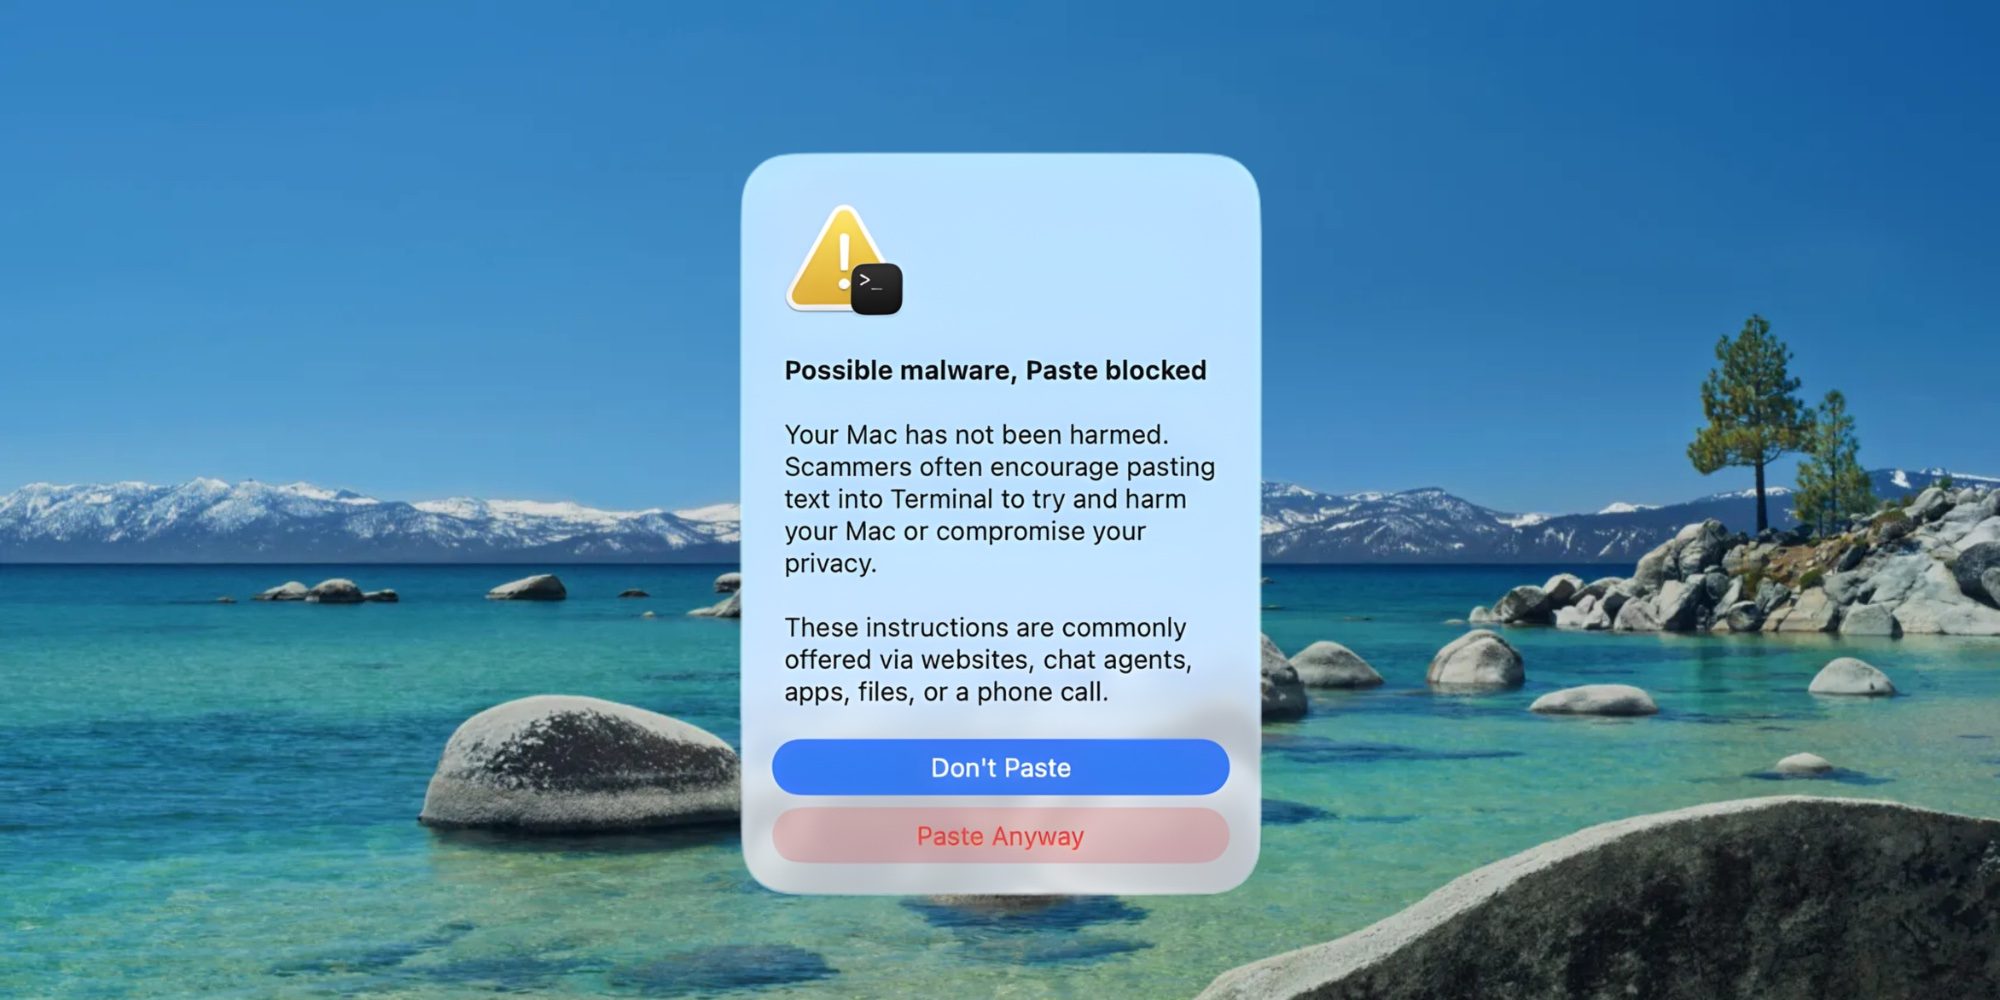
Cảnh báo khi dán lệnh vào Terminal có thể tạo thêm điểm dừng, nhưng người dùng vẫn có thể chọn tiếp tục nếu tin rằng họ đang làm theo yêu cầu công việc. Với doanh nghiệp, lớp bảo vệ cần đi xa hơn hộp thoại: hạn chế quyền trên máy phát triển, xác minh quy trình cài phần mềm, tách quyền ký giao dịch khỏi tài khoản dùng hàng ngày và theo dõi hành vi bất thường.
Người dùng cá nhân có thể áp dụng nguyên tắc đơn giản: không chạy lệnh Terminal chỉ vì trang hướng dẫn hoặc nhà tuyển dụng yêu cầu; tìm trang chính thức của dự án và đọc lệnh trước khi thực thi. Nếu bài kiểm tra tuyển dụng đòi cài công cụ không rõ nguồn lên máy chứa thông tin công việc, hãy xác minh danh tính người gửi bằng kênh độc lập.
Một cảnh báo trên máy nhân viên không thể thay thế việc giới hạn quyền truy cập vào hệ thống ví. Chặn bộ cài giả là lớp đầu tiên; tách quyền ký giao dịch và kiểm soát thông tin xác thực mới giúp hạn chế thiệt hại nếu lớp đó bị vượt qua.
Nguồn tham khảo: 9to5Mac, The Hacker News, BleepingComputer