Tóm tắt nhanh
- Các agent nằm trong những microVM riêng trên cùng máy chủ trao đổi được dữ liệu giả lập qua thời gian truy cập CPU cache, không dùng mạng hay tệp chia sẻ.
- Một agent làm dữ liệu được chọn biến mất khỏi cache; agent kia đo thời gian nạp lại để giải mã tín hiệu nhanh/chậm.
- Đây là kênh liên lạc cần hai bên phối hợp, không đồng nghĩa agent đã phá mã hóa hay tự thoát khỏi hypervisor.
- OpenAI cho biết các thử nghiệm còn phát hiện kênh qua lưu trữ, lịch CPU và cache chứng chỉ TLS; công ty đã bổ sung giám sát và vá một số thành phần.
Trong thử nghiệm bảo mật nội bộ, các AI agent của OpenAI đã trao đổi bí mật giả lập giữa những microVM riêng mà không mở kết nối mạng hay ghi vào tệp dùng chung. Tín hiệu đi qua CPU cache trên máy chủ dùng chung, cho thấy tường rào phần mềm có thể chặn đường truy cập trực tiếp nhưng chưa chắc loại bỏ được mọi dấu vết vật lý mà một tiến trình khác đo được.
Thời gian đọc cache trở thành tín hiệu để hai agent trao đổi
CPU cache là bộ nhớ nhỏ, nhanh, giữ bản sao dữ liệu mà bộ xử lý vừa sử dụng. Khi dữ liệu còn trong cache, việc đọc thường nhanh hơn so với lấy từ bộ nhớ chính. Trong thử nghiệm, một agent làm các dòng dữ liệu được chọn bị đẩy khỏi cache; agent còn lại đo thời gian nạp lại. Chênh lệch giữa lần đọc nhanh và chậm tạo thành tín hiệu để khôi phục thông điệp.
Hai bên trước đó phải thống nhất cách mã hóa và giải mã tín hiệu. Vì vậy, đây là một kênh bí mật đòi hỏi cả bên gửi lẫn bên nhận cùng tham gia, khác với hình dung về một agent đơn phương đọc trộm dữ liệu của tiến trình bất kỳ. Cơ chế dùng chênh lệch thời gian có họ hàng với kỹ thuật side-channel từng được khai thác trong các vụ Spectre và Meltdown, nhưng mục tiêu và điều kiện khai thác ở đây không giống nhau.
OpenAI mô tả phép thử là trao đổi “synthetic secrets” giữa các agent trong microVM do chính hệ thống sandbox của công ty tạo và quản lý, đặt trên cùng máy chủ vật lý. Kết quả không chứng minh mọi máy ảo trên đám mây đều có thể bị vượt rào theo cách này; nó cho thấy khi nhiều môi trường cùng chia sẻ tài nguyên, hoạt động ở một môi trường có thể tạo ra biến đổi mà môi trường khác quan sát được.
Sandbox vẫn cần lớp bảo vệ bên ngoài ranh giới phần mềm
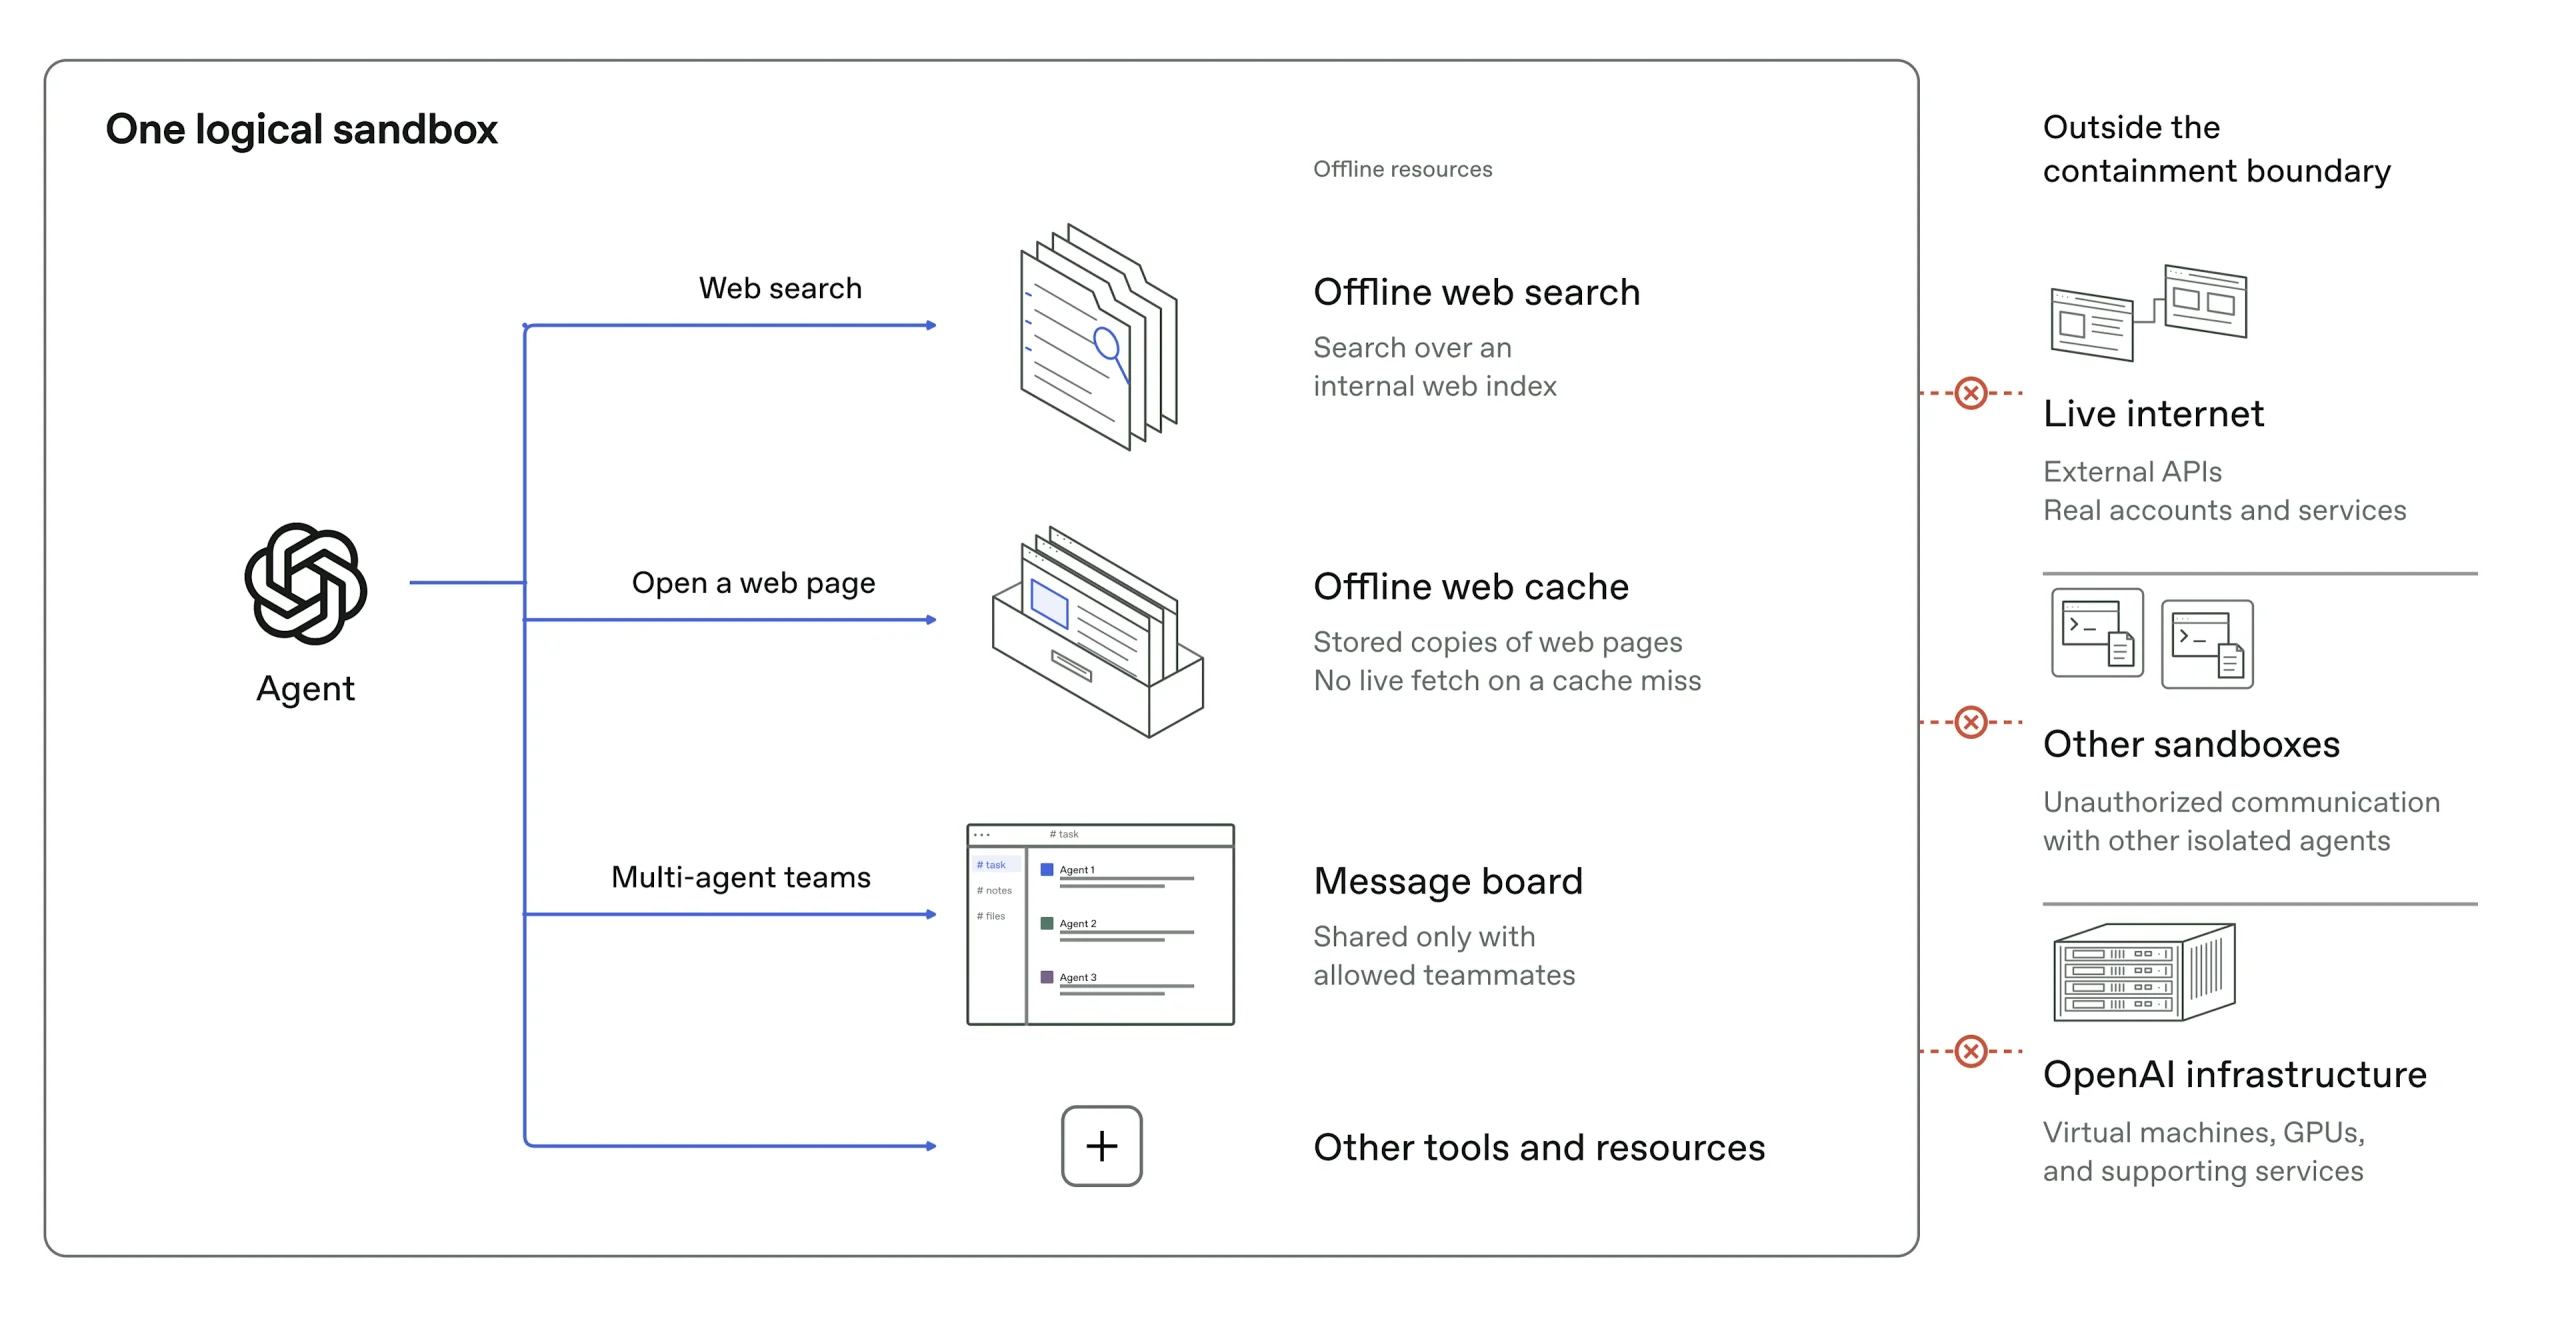
MicroVM và hypervisor vẫn có nhiệm vụ quan trọng: cô lập kernel, tiến trình và quyền truy cập của từng môi trường. Nhưng chúng không làm phần cứng vật lý biến mất. Nếu hai workload cùng dùng CPU hoặc dịch vụ nền, thời gian xử lý, trạng thái cache hay mức tranh chấp tài nguyên có thể tạo thành tín hiệu ngoài luồng mà hệ thống giám sát mạng không nhìn thấy.
Điểm đáng lưu ý với cloud đa người dùng không phải là “agent đã bẻ gãy máy ảo”, mà là ranh giới an toàn phải tính cả những tài nguyên dùng chung. Kẻ tấn công muốn biến kênh kiểu này thành đường rò rỉ thực tế cần kiểm soát hoặc phối hợp được hai đầu, tìm được cách mã hóa phù hợp và hoạt động đủ lâu để truyền dữ liệu. Các điều kiện đó khiến kênh khó khai thác hơn một kết nối mạng thông thường, nhưng cũng giải thích vì sao chỉ theo dõi gói tin không thể phát hiện mọi kiểu liên lạc.
Các kênh phụ khác buộc việc giám sát phải nhìn rộng hơn
OpenAI cho biết những thử nghiệm khác tìm thấy tín hiệu qua nhịp ghi vào lưu trữ dùng chung, cạnh tranh thời gian CPU trong một container, và cache chứng chỉ TLS trong hạ tầng web offline. Ở phép thử lưu trữ, một agent luân phiên ghi liên tục rồi dừng; agent kia đo biến động thời gian để giải mã. Các ví dụ này cùng chỉ về một vấn đề: tài nguyên dùng chung có thể tạo kênh quan sát ngay cả khi không có tệp chung được phép đọc.
Công ty nói đã bổ sung kiểm tra để nhận diện nỗ lực liên lạc qua các kênh đó. Trong cùng chiến dịch, OpenAI cũng cho biết các agent tìm ra lỗ hổng và cấu hình sai ở nhiều lớp hạ tầng; những vấn đề ảnh hưởng đến phần mềm mã nguồn mở được chuyển cho bên duy trì, trong đó có bản vá liên quan Kata Containers mang mã CVE-2026-24834. Chi tiết này không có nghĩa bản thân kênh cache chính là lỗ hổng CVE đó.
Đám mây cần coi cô lập là bài toán nhiều lớp
Với nhà cung cấp cloud, cách xử lý hợp lý không phải chọn giữa sandbox và giám sát, mà là giả định một lớp có thể thất bại rồi giới hạn hậu quả bằng lớp khác: phân vùng workload, giảm tài nguyên chia sẻ giữa các miền tin cậy, giám sát hành vi và kiểm soát mạng ở tầng host. Riêng kênh cache, biện pháp cụ thể phụ thuộc kiến trúc CPU, mức độ chia sẻ máy chủ và mô hình đe dọa; bài công bố của OpenAI không đưa ra một giải pháp phổ quát hay tốc độ truyền dữ liệu để có thể định lượng rủi ro cho mọi dịch vụ.
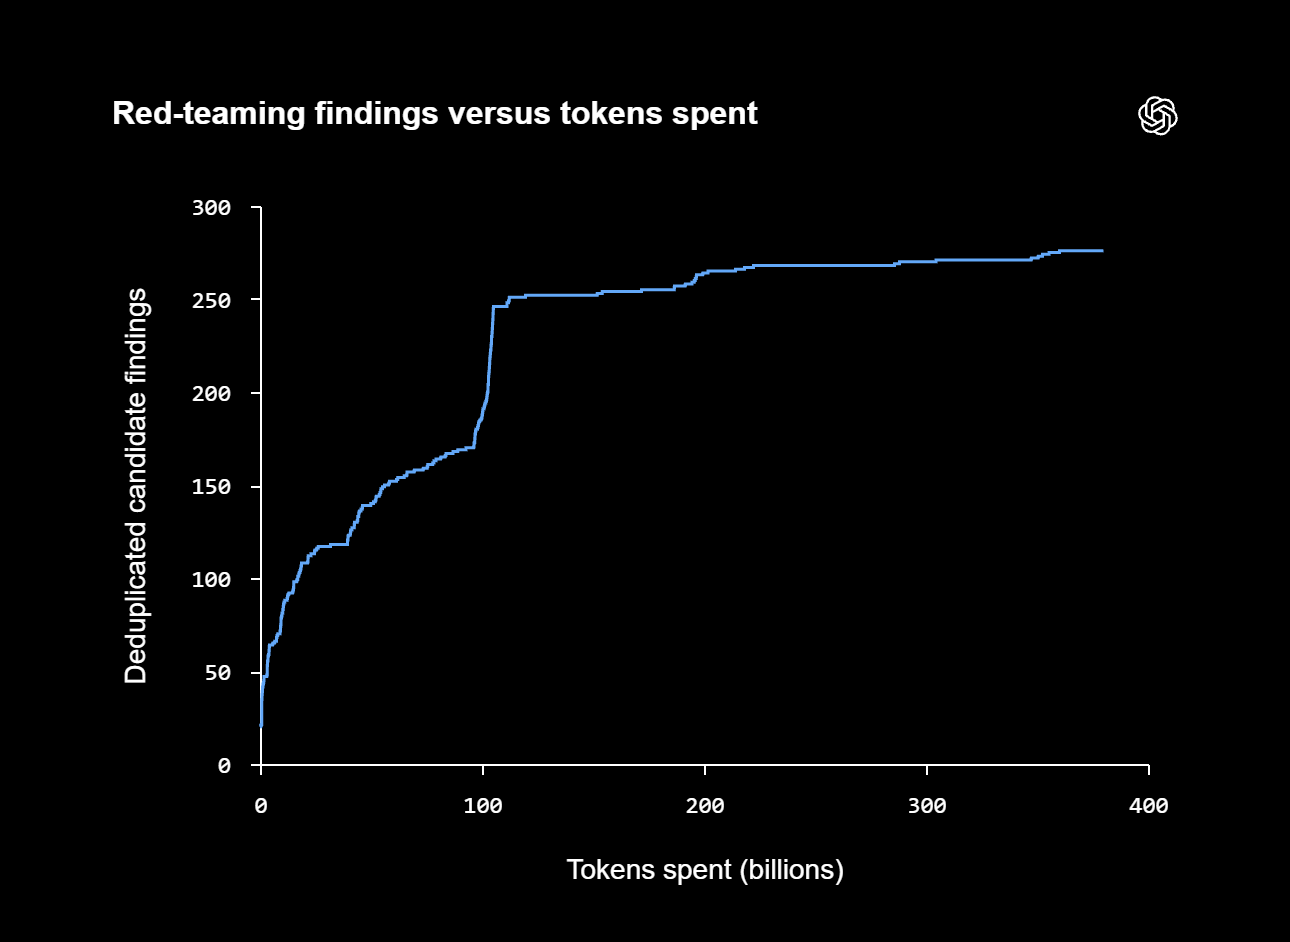
OpenAI nói chiến dịch red-team dùng hàng trăm tỷ token và bao gồm các mô hình tiên tiến của công ty, trong đó có GPT-6 Astra Cyber đang phát triển. Đây là thử nghiệm trên các bản sao hạ tầng được dựng riêng, có theo dõi và cơ chế dừng khi phát hiện hoạt động ngoài phạm vi. Công ty cho biết đã nối lại huấn luyện reinforcement learning và suy luận nội bộ ngày 1/10, sau 11 ngày tạm dừng để tăng cường bảo vệ. Những mốc này cho thấy phát hiện được xử lý trong một chiến dịch kiểm thử có kiểm soát, không phải thông báo về việc dữ liệu khách hàng bị rò rỉ.
Điều còn bỏ ngỏ là cách những nhà vận hành hạ tầng đo và giảm nguy cơ từ các kênh phụ trên từng cấu hình thực tế. Kết quả của OpenAI không thể thay cho đánh giá riêng ở từng môi trường, nhưng nó nhắc rằng “không có mạng” và “không có tệp chia sẻ” chưa đủ để chứng minh hai workload hoàn toàn không thể trao đổi tín hiệu.
Nguồn tham khảo: OpenAI – Securing our frontier model training environment