
Tóm tắt nhanh
- Chứng chỉ Secure Boot ban đầu phát hành từ năm 2011 bắt đầu hết hạn vào cuối tháng 6/2026, buộc Microsoft phải triển khai đợt cập nhật chứng chỉ mới trên toàn bộ hệ sinh thái Windows.
- Tác vụ chạy ngầm Secure-Boot-Update trong Task Scheduler tự động kích hoạt khi có kết nối mạng để ghi nhận diện chứng chỉ và Boot Manager mới vào firmware bo mạch chủ.
- Trên các máy tính có BIOS/UEFI chưa cập nhật hoặc phân vùng hệ thống EFI dung lượng nhỏ (100MB), quá trình ghi đè khóa mới gặp lỗi khiến máy bị treo cứng hoàn toàn (hard freeze).
- Người dùng gặp sự cố có thể tạm vô hiệu hóa tác vụ trong Task Scheduler hoặc kiểm tra cập nhật BIOS từ nhà sản xuất bo mạch chủ để khắc phục triệt để.
Việc thay chứng chỉ là đợt bảo trì bắt buộc, không phải tính năng tùy chọn
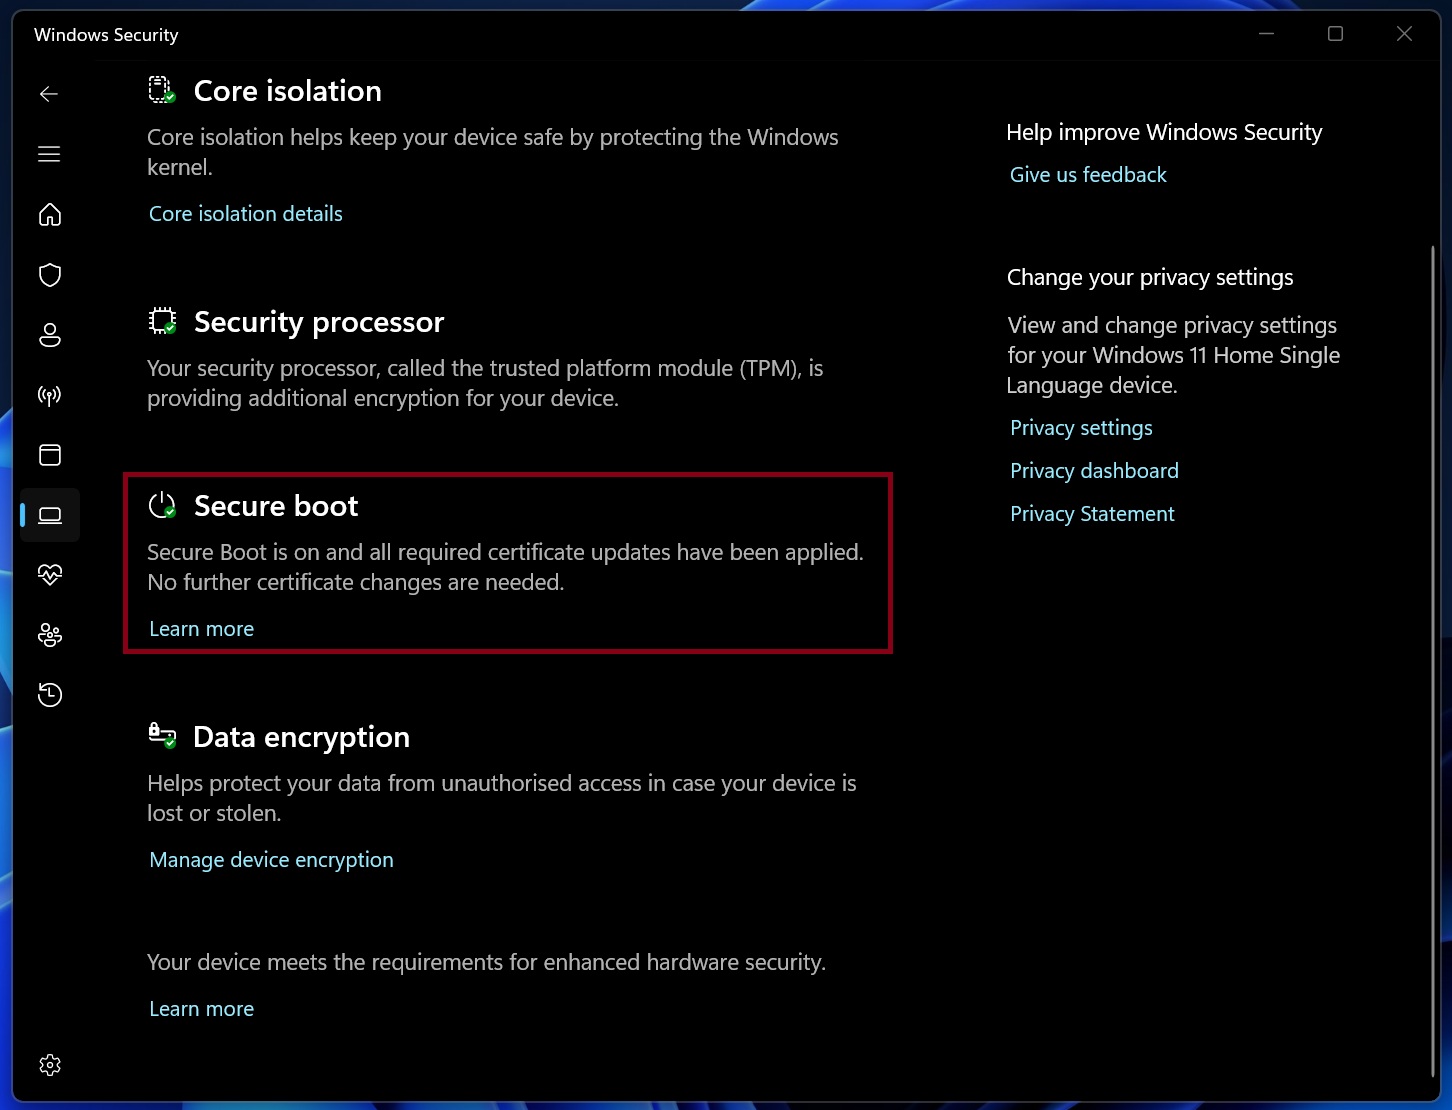
Secure Boot là cơ chế bảo vệ nền tảng của Windows từ năm 2011, hoạt động trước khi hệ điều hành khởi động để ngăn chặn các đoạn mã độc cấp độ thấp (bootkit). Cơ chế này hoạt động dựa trên các chứng chỉ số lưu trữ trực tiếp trong firmware bo mạch chủ (NVRAM). Theo tài liệu chính thức từ Microsoft trên Windows Experience Blog, sau 15 năm vận hành liên tục, chứng chỉ Secure Boot năm 2011 bắt đầu hết hạn từ cuối tháng 6/2026. Để duy trì khả năng xác thực an toàn, Microsoft bắt đầu đưa các chứng chỉ mới vào các bản cập nhật Windows định kỳ.
Quá trình này không đơn thuần là cài một gói phần mềm thông thường. Windows phải tải khóa mới, kiểm tra tính tương thích và ghi đè vào firmware của máy tính. Tác vụ chịu trách nhiệm thực thi mang tên Secure-Boot-Update, nằm tại thư mục \Microsoft\Windows\PI bên trong Task Scheduler. Khi máy tính khởi động và nhận diện có kết nối internet, tác vụ này sẽ tự động chạy ngầm để liên lạc với máy chủ xác thực và bắt đầu quá trình ghi khóa.
Xung đột firmware và dung lượng phân vùng EFI gây treo cứng máy
Vấn đề phát sinh khi tác vụ ngầm này chạy trên những hệ thống máy tính đời cũ hoặc chưa từng được cập nhật firmware BIOS/UEFI. Một người dùng trên diễn đàn hỗ trợ Microsoft Learn phản ánh chiếc laptop Dell XPS chạy Windows 10 Home bị đơ cứng toàn bộ chuột lẫn bàn phím chỉ khoảng 5 phút sau khi khởi động. Sau khi kiểm tra chẩn đoán phần cứng bình thường, người dùng này phát hiện việc tắt tác vụ Secure-Boot-Update trong Task Scheduler đã chấm dứt hoàn toàn hiện tượng treo máy.
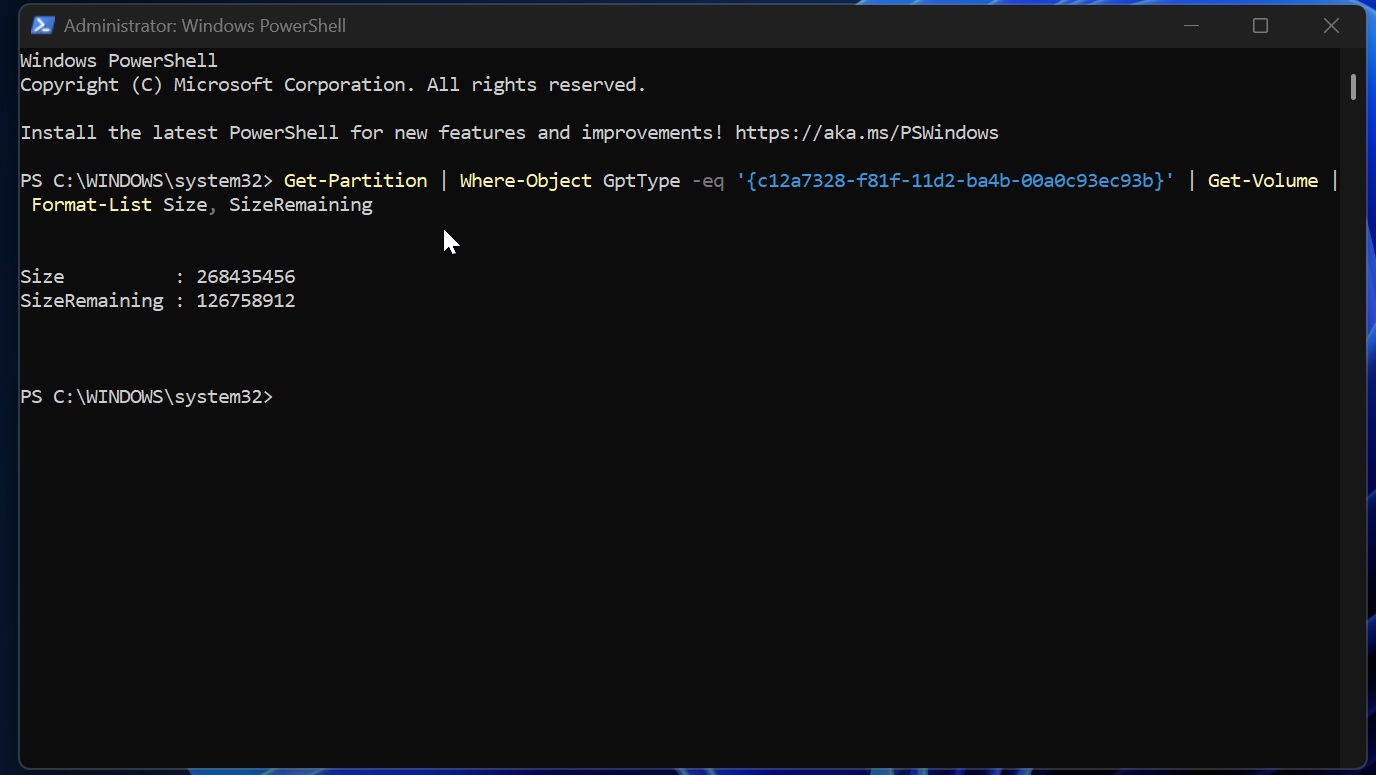
Theo điều tra kỹ thuật từ chuyên trang Windows Latest trên bản cập nhật KB5094126 (bản vá có liên quan trực tiếp đến chứng chỉ Secure Boot và Boot Manager), có hai nguyên nhân chính gây lỗi. Thứ nhất là phiên bản BIOS/UEFI của nhà sản xuất quá cũ, không tương thích với cấu trúc khóa 2023 mới của Microsoft khi ghi vào NVRAM. Thứ hai là dung lượng phân vùng hệ thống EFI (ESP) quá hẹp. Nhiều máy tính cài đặt Windows từ các phiên bản cũ thường chỉ có phân vùng EFI khoảng 100MB, không đủ dung lượng để Windows tạo bản sao lưu và ghi đè tập tin Boot Manager mới, dẫn đến lỗi hệ thống.
Giải pháp xử lý thực tế cho người dùng gặp lỗi
Tại Việt Nam, rất nhiều máy tính văn phòng, laptop doanh nhân đời cũ và dàn máy tự lắp ráp (PC tự build) thường hiếm khi được người dùng cập nhật BIOS sau khi xuất xưởng. Ngoài ra, việc dùng chung các bản ghost hoặc cài đặt Windows theo chuẩn cũ để lại phân vùng EFI 100MB rất phổ biến, khiến nguy cơ gặp sự cố khi Windows tự động cập nhật là hoàn toàn có thể xảy ra.
Nếu máy tính đột ngột bị đơ cứng chỉ sau vài phút khởi động khi cắm dây mạng hoặc kết nối Wi-Fi, bạn có thể thực hiện theo các bước sau:
Đầu tiên, ngắt kết nối internet (rút dây mạng hoặc tắt Wi-Fi) để máy không bị treo trong phiên làm việc. Mở Task Scheduler bằng quyền Administrator, tìm đến đường dẫn Task Scheduler Library > Microsoft > Windows > PI, nhấp chuột phải vào tác vụ Secure-Boot-Update và chọn Disable. Thao tác này giúp máy tính hoạt động ổn định bình thường trong khi chờ xử lý dứt điểm.
Về lâu dài, giải pháp triệt để nhất là truy cập trang hỗ trợ của nhà sản xuất bo mạch chủ (ASUS, MSI, Gigabyte, Dell, HP…) để cập nhật phiên bản BIOS/UEFI mới nhất có hỗ trợ chứng chỉ Secure Boot 2023. Đồng thời, người dùng nên kiểm tra dung lượng phân vùng EFI; nếu dung lượng trống còn dưới 50MB, việc mở rộng phân vùng EFI lên mức chuẩn hiện nay (khoảng 260MB đến 500MB) bằng các công cụ quản lý phân vùng sẽ giúp Windows hoàn tất đợt bảo trì chứng chỉ mà không gây lỗi phát sinh.