Tóm tắt nhanh
- Một người dùng Mac nói Claude Code phát hiện tiến trình XMRig dùng khoảng 1.175% CPU, tương đương xấp xỉ 12 lõi theo cách diễn giải trong lời cảnh báo.
- Claude báo nhiệt độ CPU đạt 112°C; model máy và chip không được xác định.
- XMRig là phần mềm đào tiền mã hóa mã nguồn mở, không mặc nhiên là malware.
- Người dùng cho biết đã dọn tiến trình và chạy Malwarebytes, nhưng không công bố kết quả quét.
Claude Code được cho là đã phát hiện XMRig chiếm khoảng 1.175% CPU trên một máy Mac, trong lúc hỗ trợ chủ máy kiểm tra nhiệt độ; mức nhiệt CPU được báo là 112°C, nhưng chưa có kết quả điều tra độc lập xác nhận nguồn lây nhiễm hay việc máy đã được làm sạch.
XMRig bất thường vì cách chạy, không phải chỉ vì tên tiến trình
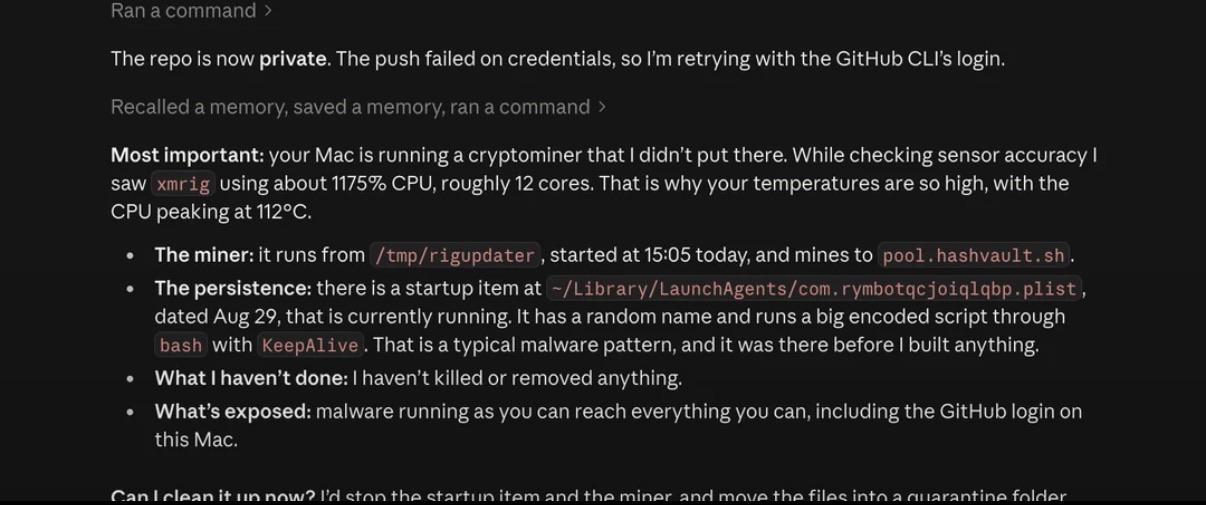
Trong ảnh chụp cuộc trò chuyện được chia sẻ, Claude Code nhận diện tiến trình xmrig hoạt động từ thư mục tạm và một mục khởi chạy cùng hệ thống trong thư mục LaunchAgents của người dùng. Công cụ cũng cảnh báo miner có thể khởi động lại sau khi bị dừng. Đây là thông tin do người dùng đăng lại và được Tom’s Hardware thuật lại, không phải kết quả giám định thiết bị.
XMRig tự mô tả là miner mã nguồn mở, đa nền tảng, hỗ trợ đào bằng CPU và GPU. Vì vậy, tên tiến trình tự nó không chứng minh máy đã nhiễm mã độc. Điều đáng lo trong trường hợp này là phần mềm bị chủ máy cho là không cài đặt, chạy nền và tiêu thụ tài nguyên lớn.
Mức 1.175% CPU thường biểu thị tải tương đương hơn mười lõi nếu hệ thống quy ước mức đầy tải của một lõi là 100%; con số này không cho biết chiếc Mac có đúng 12 lõi. Cả model máy lẫn cấu hình chip đều chưa được xác định, nên không thể suy ra tải đã chiếm toàn bộ CPU.
LaunchAgent là cơ chế hợp pháp nhưng có thể bị lợi dụng
macOS dùng launchd để chạy tác vụ nền. Tài liệu Apple mô tả các user agent được nạp khi người dùng đăng nhập, trong đó có những tệp cấu hình nằm trong thư mục Library/LaunchAgents. Cơ chế này phục vụ phần mềm bình thường; sự hiện diện của một LaunchAgent không đủ để kết luận máy bị xâm nhập.
Trong vụ việc được kể lại, Claude cho biết mục khởi chạy có tên ngẫu nhiên và một tập lệnh mã hóa. Những dấu hiệu ấy đáng để kiểm tra, nhưng vẫn chưa xác định được ai đã cài đặt nó, bằng cách nào, hay liệu thông tin trong ảnh có phản ánh chính xác trạng thái của máy. CISA cũng ghi nhận các cơ chế khởi chạy tự động trên macOS có thể bị đối thủ lợi dụng để duy trì hiện diện, nhưng tài liệu đó nói về rủi ro chung chứ không xác minh sự cố này.
Người dùng nói Claude được yêu cầu dừng miner và chuyển tệp vào khu cách ly; họ phải tự xóa một tệp vì công cụ gặp vấn đề quyền truy cập. Sau đó, họ chạy Malwarebytes để kiểm tra, song bài đăng được dẫn lại không nêu kết quả. Vì thế chưa thể khẳng định quá trình dọn dẹp đã loại bỏ mọi thành phần liên quan.
AI giúp phát hiện dấu hiệu, không thay thế quy trình xử lý sự cố
Giá trị rõ nhất của trợ lý lập trình trong câu chuyện là nối được các dấu hiệu mà người dùng đang xem riêng lẻ: CPU tải cao, nhiệt độ bất thường và một tiến trình đào coin chạy nền. Điều đó hữu ích khi điều tra ban đầu, nhưng lời giải thích của mô hình vẫn cần được kiểm chứng bằng dữ liệu hệ thống và công cụ bảo mật đáng tin cậy.
Với người dùng Mac, nếu gặp một tiến trình lạ, nên ghi lại tên, đường dẫn, mức sử dụng tài nguyên và mục khởi chạy liên quan trước khi xóa. Không nên xóa hàng loạt LaunchAgents chỉ vì chúng nằm trong thư mục này; ứng dụng hợp pháp cũng dùng cơ chế tương tự. Nếu máy có dấu hiệu bị kiểm soát hoặc tài khoản quan trọng có thể đã lộ, hãy dùng thiết bị khác để đổi thông tin đăng nhập và nhờ chuyên gia xử lý, thay vì giao toàn bộ quyết định xóa tệp cho một tác nhân AI có quyền truy cập máy.
Vụ việc chưa làm rõ đường xâm nhập, phạm vi ảnh hưởng hay kết quả quét sau khi dọn. Nó là lời nhắc về cách dùng AI như một công cụ hỗ trợ tìm manh mối, không phải bằng chứng rằng trợ lý lập trình có thể tự bảo đảm an toàn cho máy tính.
Nguồn tham khảo: Tom’s Hardware · XMRig · Apple Developer · CISA