Tóm tắt nhanh
- Lazarus dùng ML-KEM-1024 trong Operation FlashHole để bảo vệ quá trình tải payload từ máy chủ điều khiển.
- Chiến dịch nhắm ít nhất ba tổ chức ở Hàn Quốc, với chuỗi lây nhiễm có liên quan phần mềm INISAFE CrossWeb EX.
- Mã hóa hậu lượng tử bảo vệ dữ liệu truyền đi, không ngăn phần mềm bảo vệ đầu cuối phát hiện mã độc trong bộ nhớ.
Nhóm tin tặc Lazarus dùng chuẩn mật mã hậu lượng tử ML-KEM-1024 để bảo vệ payload trong chiến dịch Operation FlashHole, hoạt động ít nhất từ tháng 7/2025 và ảnh hưởng tối thiểu ba tổ chức tại Hàn Quốc. Điểm đáng chú ý không phải máy tính lượng tử bị dùng để tấn công, mà là tin tặc đã áp dụng một cơ chế được thiết kế để chống giải mã bằng máy tính lượng tử trong tương lai.
Mã hóa bảo vệ đường truyền, không che được hành vi trên máy
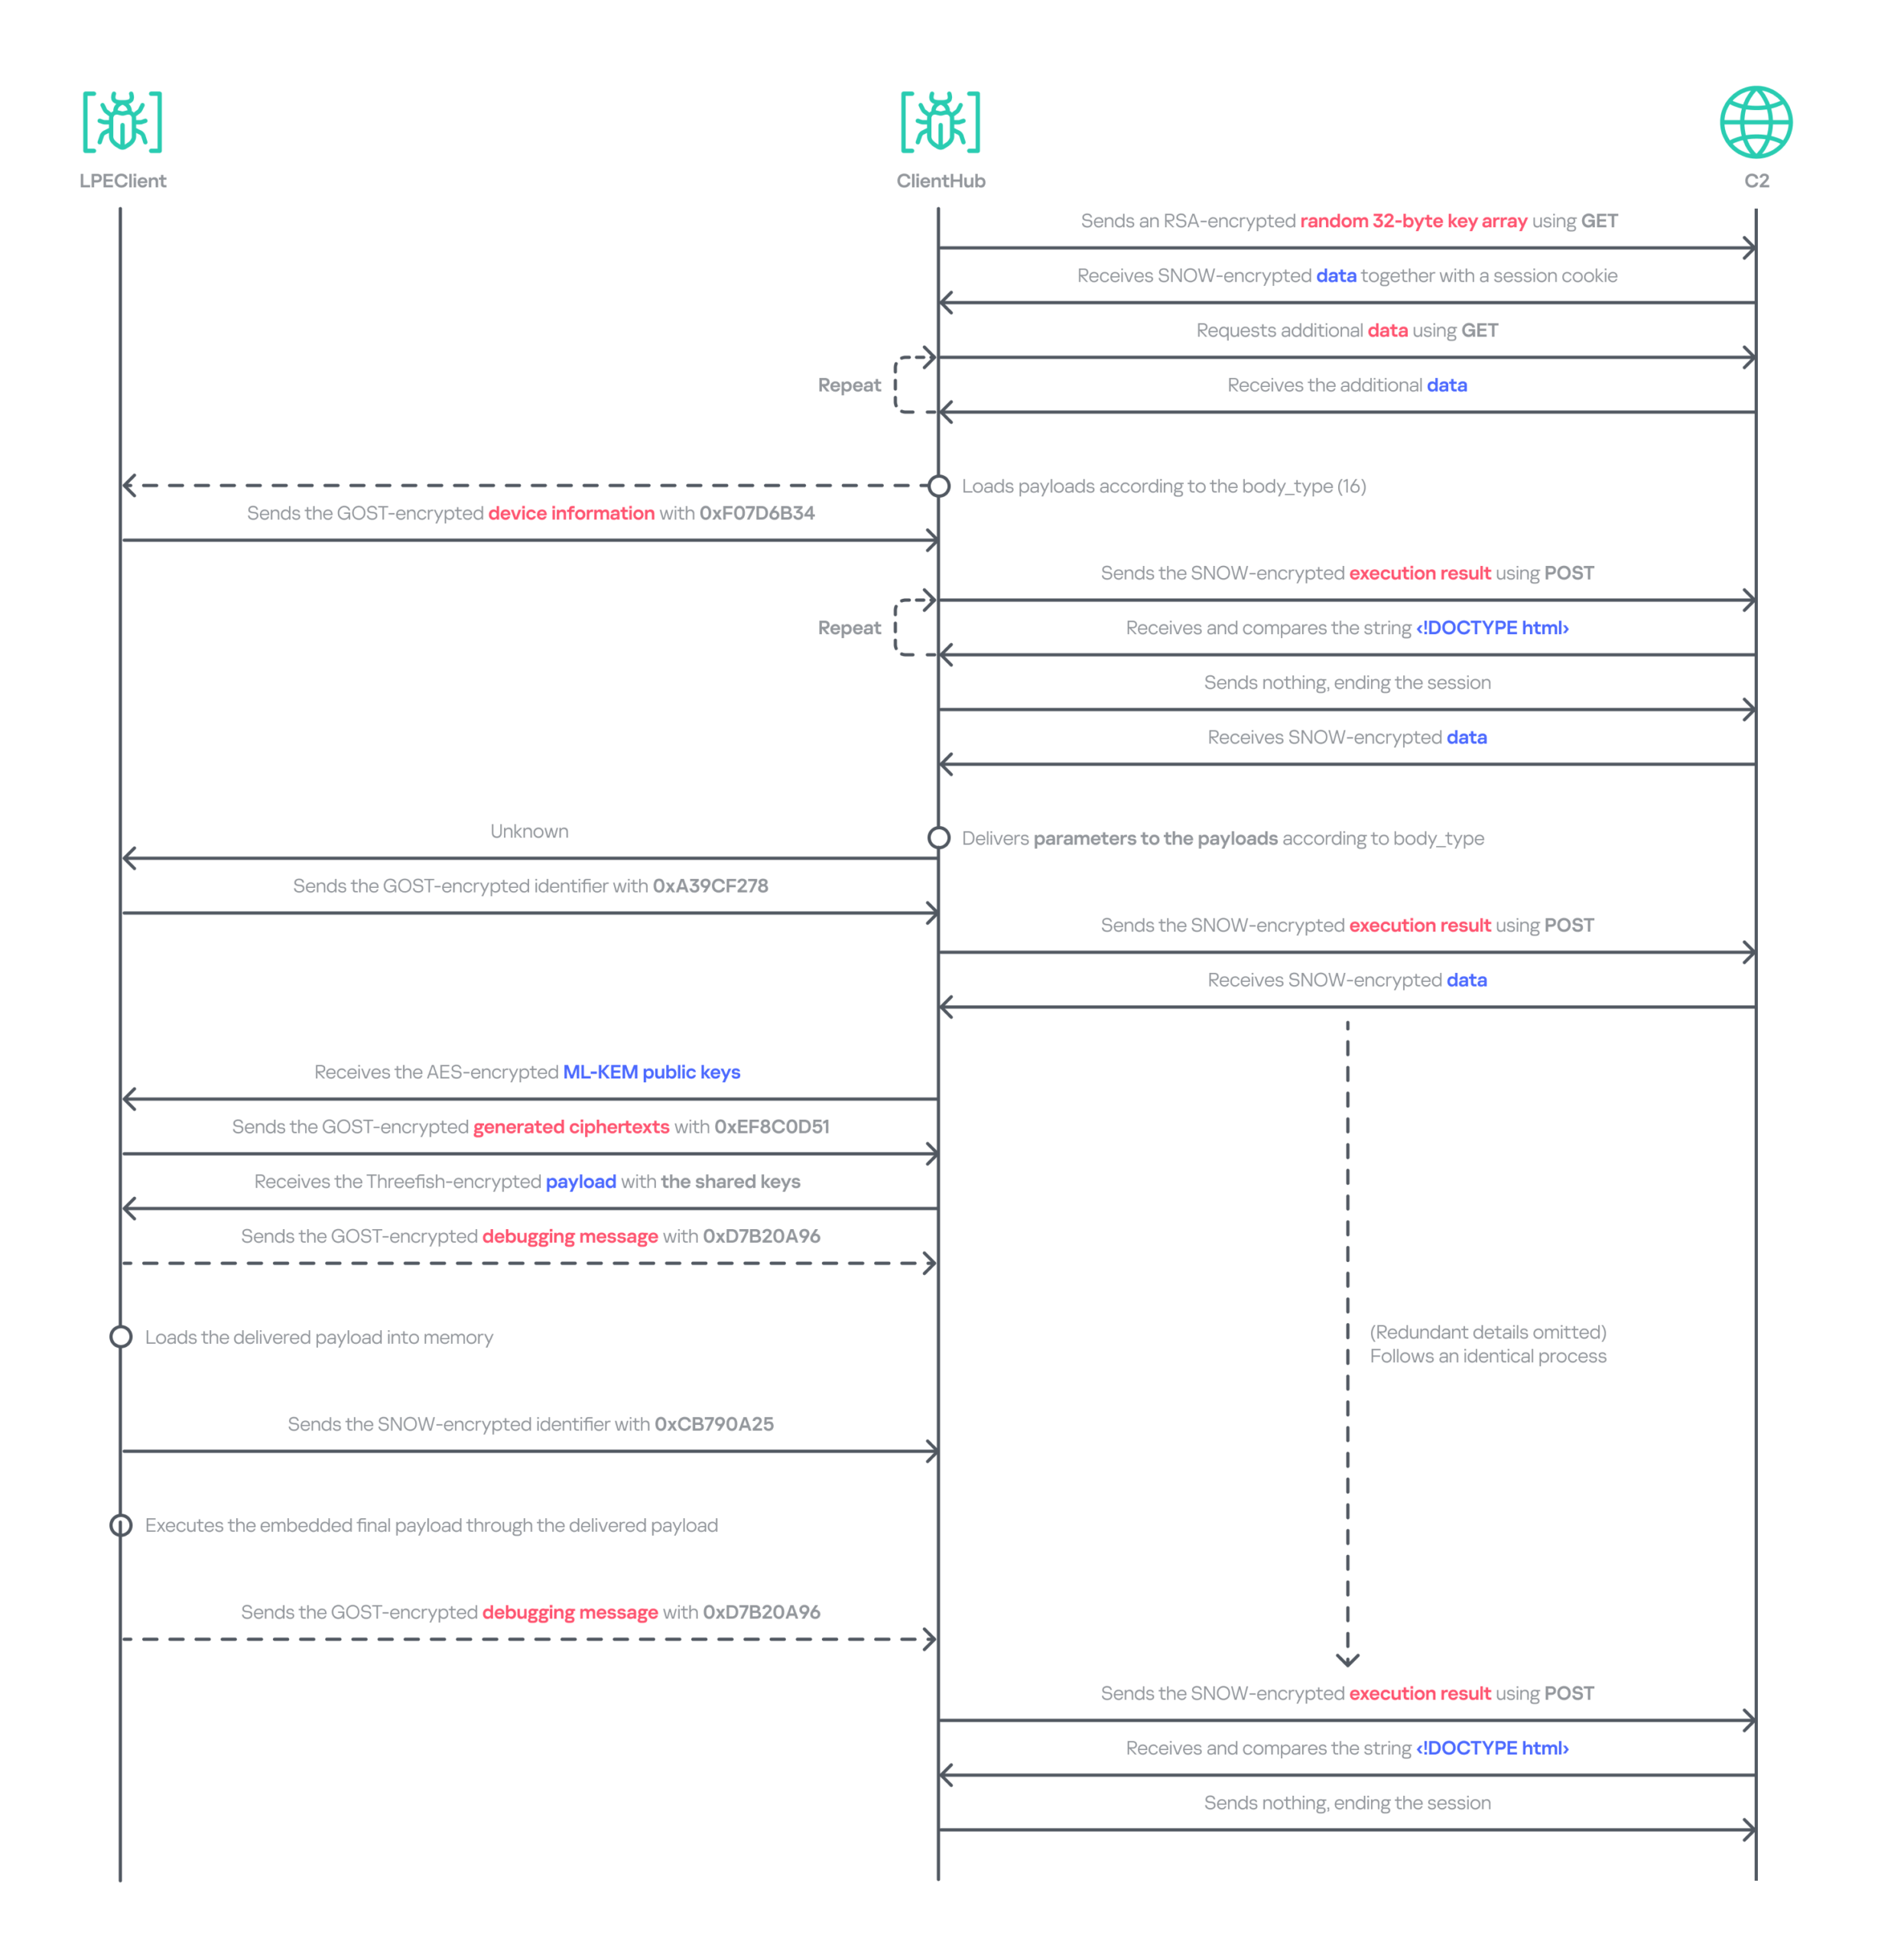
Kaspersky GReAT ghi nhận công cụ LPEClient nhận bốn khối dữ liệu, mỗi khối 1.568 byte và chứa một khóa công khai ML-KEM-1024. Công cụ tạo các khóa bí mật chia sẻ tương ứng, sau đó dùng chúng làm vật liệu khóa để giải mã payload tiếp theo bằng Threefish. Payload được nạp trực tiếp vào bộ nhớ máy tính bị xâm nhập.
ML-KEM là cơ chế đóng gói khóa hậu lượng tử được chuẩn hóa trong FIPS 203 của NIST. Ở đây, nó không phá mã hóa của nạn nhân hay giúp tin tặc điều khiển máy tính lượng tử. Nó bảo vệ quá trình trao đổi khóa giữa mã độc và máy chủ điều khiển, khiến dữ liệu bị ghi lại hôm nay khó bị giải mã về sau nếu năng lực tính toán lượng tử đủ mạnh xuất hiện.
Giới hạn của lớp bảo vệ này cũng quan trọng không kém: nó không biến mã độc thành vô hình. Khi payload được giải mã và chạy trong bộ nhớ, hệ thống EDR hoặc phần mềm chống mã độc vẫn có thể theo dõi tiến trình, hành vi và kết nối mạng. Vì vậy, điểm phòng thủ thực tế vẫn là phát hiện chuỗi thực thi đáng ngờ trên thiết bị, thay vì chỉ tập trung vào thuật toán mã hóa của đường truyền.
Chuỗi xâm nhập lợi dụng phần mềm vốn được cài để bảo vệ người dùng
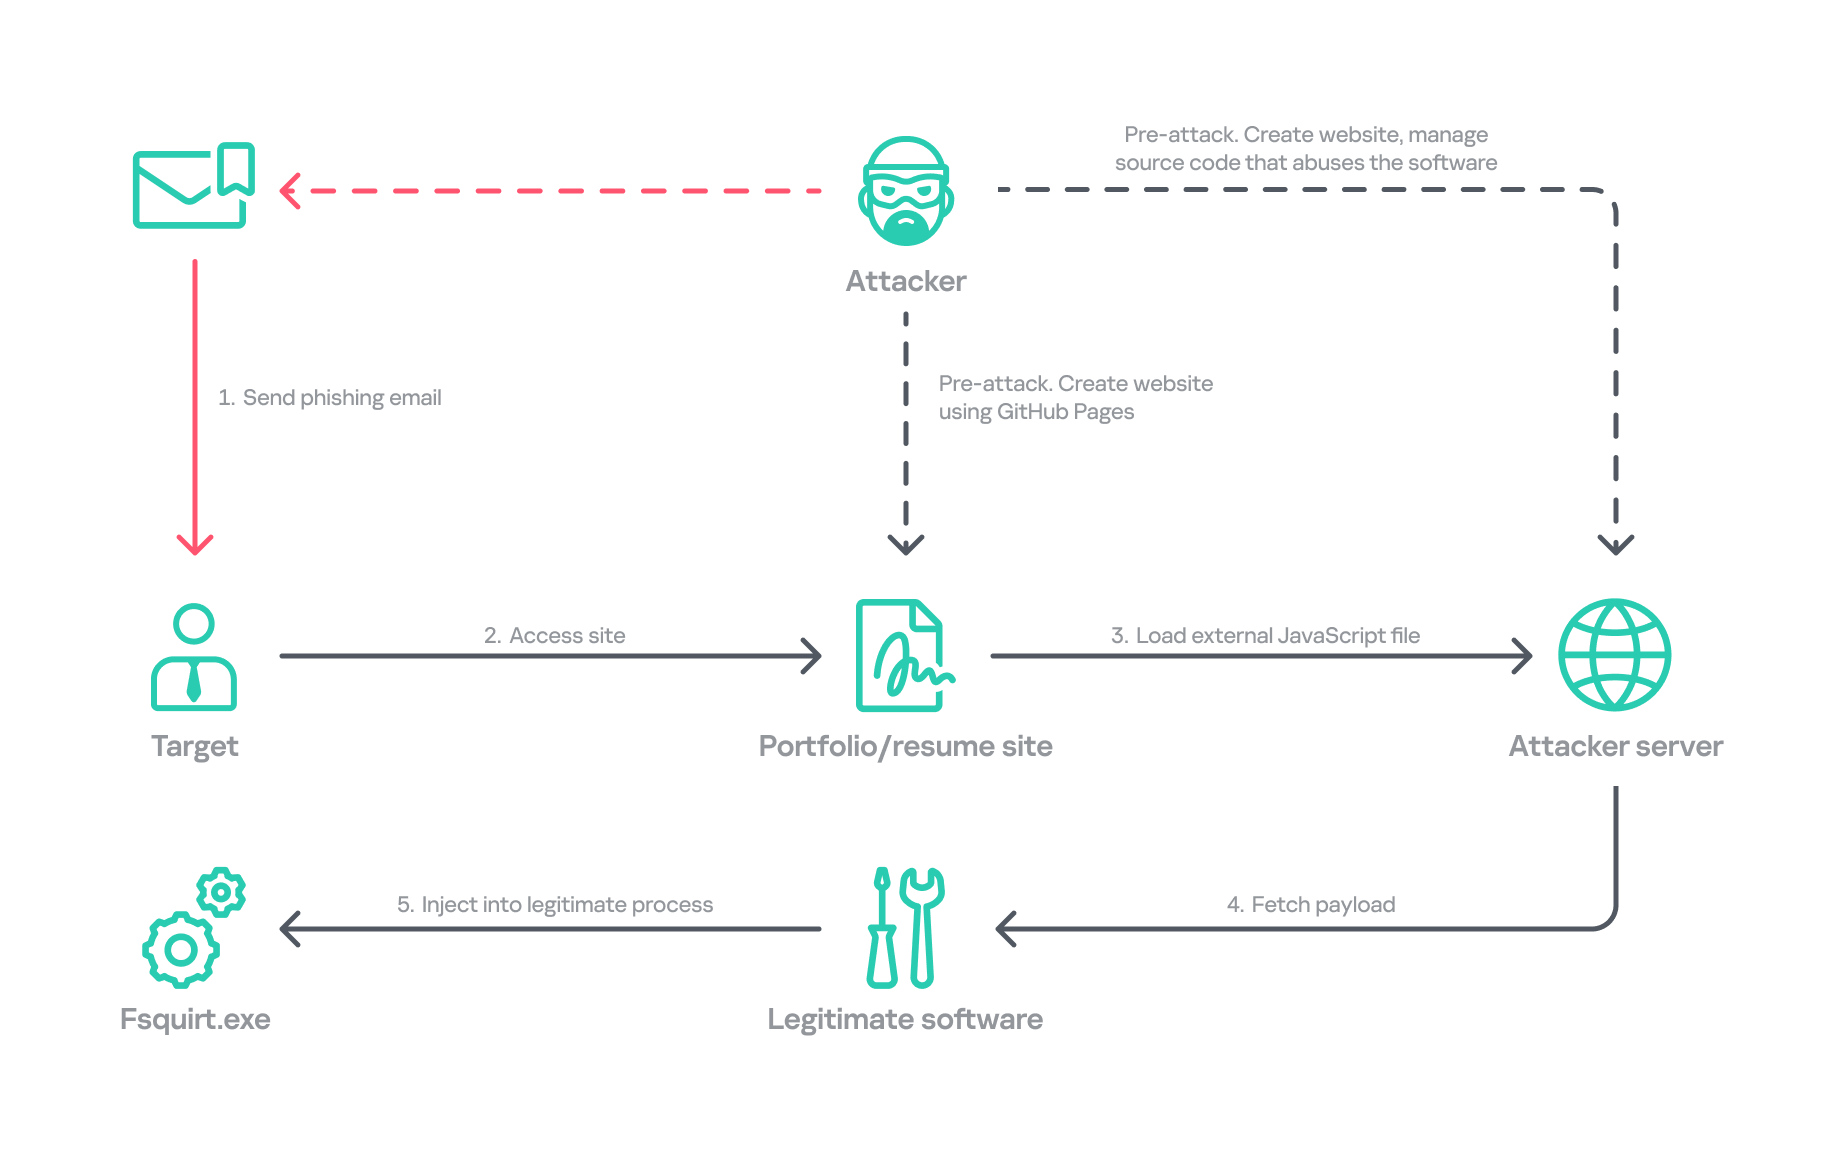
Chiến dịch bắt đầu bằng các trang giả mạo được tùy biến cho mục tiêu, trong đó có trang hồ sơ và portfolio. Kaspersky đánh giá với độ tin cậy trung bình đến cao rằng nạn nhân được dẫn tới các trang này qua email spear-phishing. Trang web tải JavaScript từ máy chủ của kẻ tấn công, mở đường cho chuỗi thực thi tiếp theo.
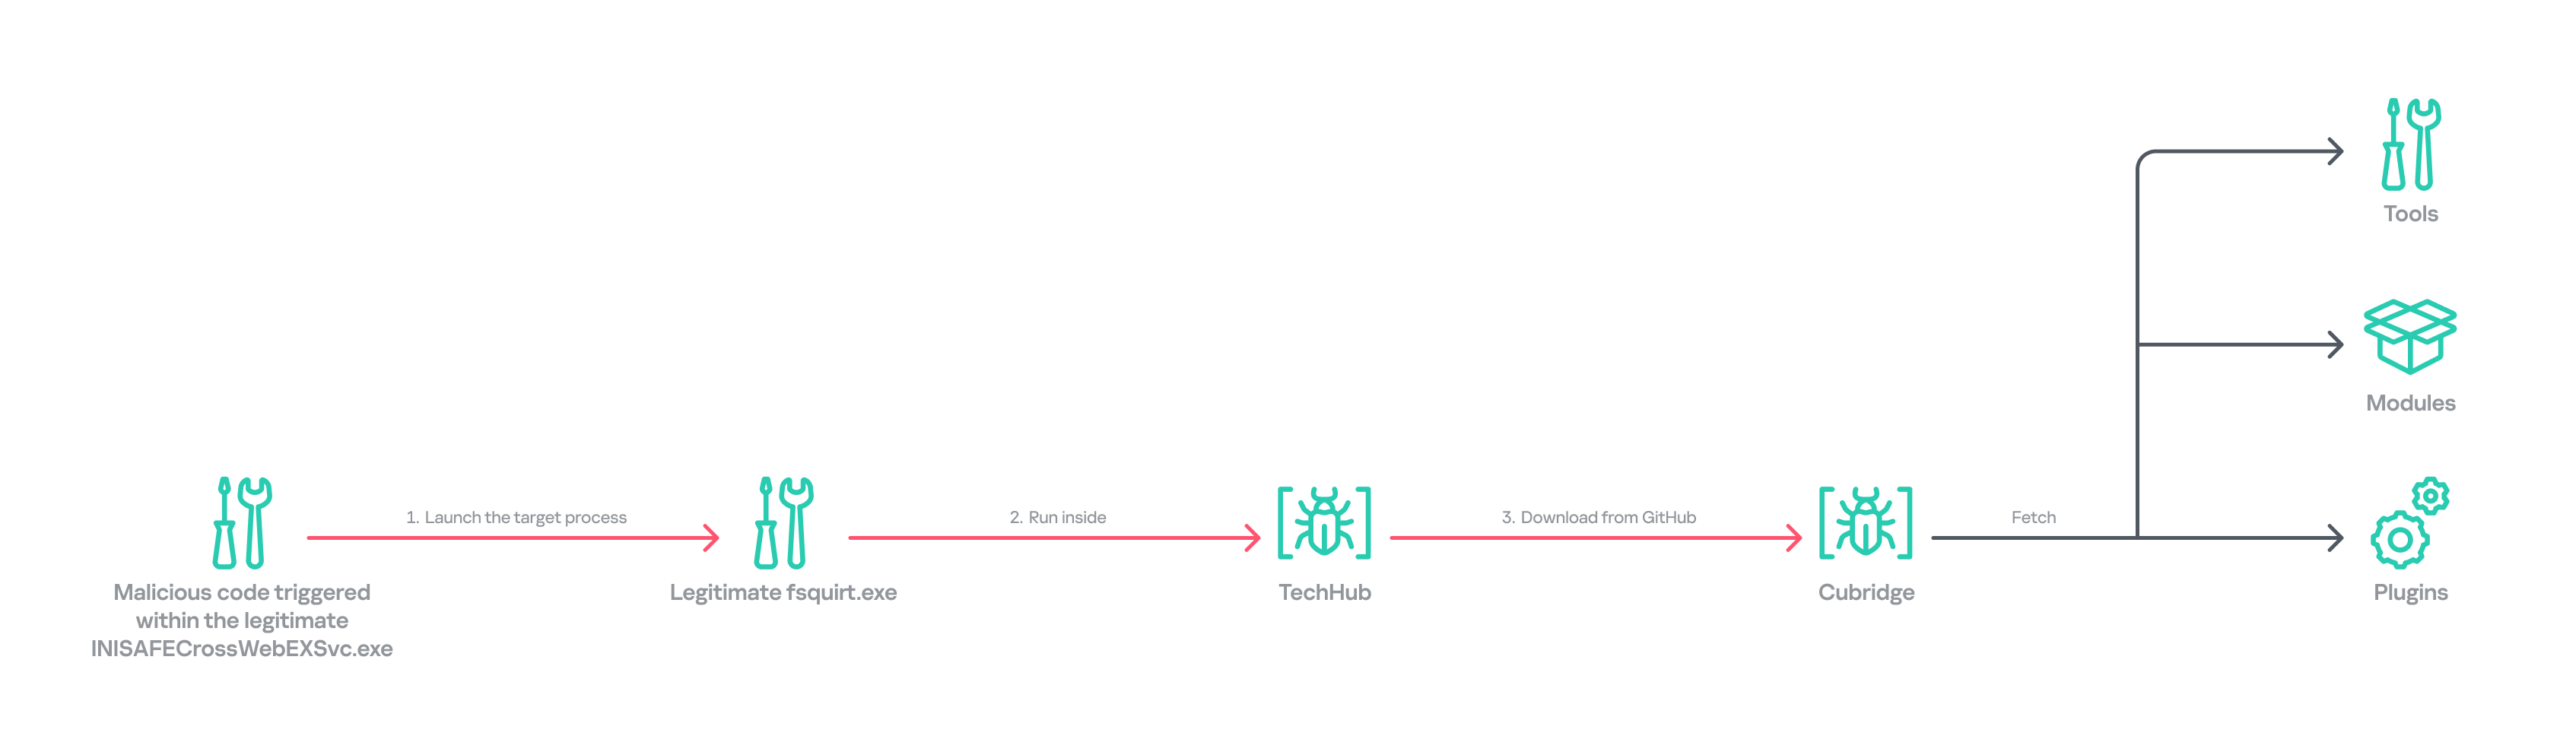
Một mắt xích đáng lưu ý là INISAFE CrossWeb EX, phần mềm bảo mật tài chính được sử dụng tại Hàn Quốc để truy cập một số dịch vụ ngân hàng và chính phủ. Phân tích của Kaspersky liên hệ tiến trình cha với phiên bản INISAFE CrossWeb EX V3 3.4.1.2, phát hành năm 2023 sau một cảnh báo công khai của KrCERT. Từ đó, mã độc kích hoạt tiến trình Windows hợp pháp fsquirt.exe rồi chạy mã trong bộ nhớ; TechHub tải thêm thành phần từ GitHub, còn LPEClient và ClientHub đảm nhiệm việc liên lạc, thu thập thông tin và chuyển payload.
Kaspersky xác định ít nhất ba tổ chức thuộc các ngành phần mềm, xây dựng và sản xuất thiết bị viễn thông có dây bị ảnh hưởng. Phần mềm bảo mật được cài rộng rãi có thể trở thành điểm tựa cho kẻ tấn công nếu một chuỗi khai thác lợi dụng được cách nó hoạt động hoặc môi trường mà nó được tin cậy. Điều đó không đồng nghĩa mọi người dùng INISAFE đều bị nhiễm; báo cáo không đưa ra kết luận như vậy.
Chuẩn hậu lượng tử đang được dùng cho mục tiêu rất khác
Kaspersky nhận định, dựa trên phân tích các chiến dịch từ tháng 9/2024 đến tháng 10/2026, Lazarus dường như đã áp dụng mật mã hậu lượng tử nhanh hơn nhiều sản phẩm bảo mật hợp pháp. Đây là đánh giá của nhóm nghiên cứu, không phải phép đo bao quát toàn bộ thị trường. Tuy vậy, nó phơi bày một nghịch lý: công nghệ vốn được thúc đẩy để bảo vệ dữ liệu của chính phủ và doanh nghiệp cũng có thể được dùng để giữ kín hạ tầng của đối thủ.
Với các nhóm hoạt động dài hạn, kịch bản “thu thập hôm nay, giải mã sau” có ý nghĩa nếu đối phương có khả năng lưu trữ lưu lượng mạng và chờ công nghệ lượng tử trưởng thành. Việc dùng ML-KEM-1024 có thể kéo dài thời gian bảo mật cho dữ liệu truyền đi; nó không xóa dấu vết xâm nhập, không vá lỗ hổng trên phần mềm bị lợi dụng và cũng không thay thế kiểm soát quyền trên máy trạm.
Với doanh nghiệp Việt Nam, bài học dễ áp dụng hơn nằm ở cách kẻ tấn công tiếp cận mục tiêu: hồ sơ nghề nghiệp được cá nhân hóa, trang web trông hợp lý và phần mềm quen thuộc trong chuỗi làm việc. Nhân viên cần xác minh liên kết bất ngờ, còn đội vận hành nên rà soát phần mềm bắt buộc nhưng ít được cập nhật, giới hạn đặc quyền và giám sát việc tải mã từ các dịch vụ đám mây. Những biện pháp đó xử lý đường vào và hành vi trên thiết bị, nơi mã hóa hậu lượng tử không thể che chắn cho mã độc.
Nguồn tham khảo: Kaspersky SecureList · BleepingComputer · TechRadar