Tóm tắt nhanh
- KnowBe4 ghi nhận email phishing liên quan đến game tăng 1.300% so với trung bình tháng của giai đoạn tháng 3–8/2026; đây không phải tỷ lệ tăng riêng của GTA 6.
- Một nhóm chiến dịch giả làm chương trình phúc lợi nhân viên, mời nhận suất đặt trước GTA 6 miễn phí rồi yêu cầu quét mã QR.
- Mã QR dựng bằng ký tự và việc chuyển sang điện thoại cá nhân có thể giúp kẻ gian né một số lớp kiểm tra email, thiết bị và mạng công ty.
Lời mời nhận GTA 6 miễn phí đang được biến thành bẫy lấy thông tin đăng nhập doanh nghiệp, khi email giả phúc lợi nhân viên dẫn người nhận sang điện thoại cá nhân để tiếp tục thao tác. Điểm đáng lo nằm ở chỗ món quà dành cho sở thích riêng lại xuất hiện trong hộp thư công việc, khiến người dùng dễ tin rằng công ty đã kiểm tra chương trình đó.
KnowBe4 Threat Lab ghi nhận email lừa đảo liên quan đến game tăng 1.300% so với trung bình tháng trong giai đoạn tháng 3–8/2026. Đây là dữ liệu từ hệ thống KnowBe4 Defend, không phải thống kê toàn bộ Internet hay bằng chứng Rockstar Games bị xâm nhập trong chiến dịch này.
Quét mã bằng điện thoại riêng có thể làm đứt chuỗi bảo vệ
Một email đi qua được hộp thư công ty chưa có nghĩa đường dẫn trong đó an toàn, nhất là khi bước tiếp theo yêu cầu rút điện thoại cá nhân ra quét mã. Máy tính được quản lý và điện thoại riêng có thể chịu những chính sách bảo mật rất khác nhau; thao tác đổi thiết bị khiến trang đích không còn nhất thiết được kiểm tra bởi cùng bộ lọc web hoặc phần mềm giám sát đầu cuối.
Trong mẫu giả phúc lợi nhân viên, mã QR được dựng từ ký tự khối Unicode hoặc bảng HTML thay vì một tệp ảnh thông thường. Với bộ lọc chỉ tìm mã QR trong ảnh đính kèm, hình thức này có thể khiến mã lọt qua dù mắt người vẫn nhận ra được. Đây là hạn chế của một cách triển khai quét mã, không có nghĩa mọi hệ thống bảo mật đều bất lực trước QR bằng ký tự.
Bước chuyển thiết bị còn quan trọng hơn cách vẽ mã: người nhận đọc thư trên máy công ty nhưng mở trang giả bằng điện thoại không được quản lý. Nếu điện thoại dùng mạng và công cụ bảo vệ khác, lớp kiểm soát trên máy tính công ty không tự động đi theo. Kẻ gian không cần phá tường lửa để đạt mục đích ấy; chúng thuyết phục người dùng tự rời môi trường đang được bảo vệ.
Vì thế, quét bằng điện thoại không phải cách kiểm tra một email đáng ngờ. Với chương trình được giới thiệu là phúc lợi công ty, cách xác minh hợp lý hơn là mở cổng nhân sự quen thuộc hoặc hỏi bộ phận phụ trách qua kênh đã biết, thay vì tiếp tục theo chỉ dẫn trong chính bức thư cần kiểm tra.
Chiêu giả chương trình nhân viên có lợi thế so với một thư quảng cáo game thông thường: nó mượn quan hệ sẵn có giữa người nhận và nơi làm việc. Món quà có vẻ phù hợp với sở thích cá nhân, còn danh nghĩa phúc lợi khiến yêu cầu đăng nhập dễ bị hiểu là thủ tục nội bộ.
Mẫu thư được phân tích giới hạn ưu đãi cho 250 nhân viên đầu tiên và đặt hạn 48 giờ. Phần cuối còn trấn an rằng thư gửi tới địa chỉ đã xác minh, không thu thập thông tin thanh toán. Những câu này không chứng minh nguồn gửi đáng tin; chúng giúp người đọc tự bỏ qua nghi ngờ trước khi kịp xác minh.
Theo số liệu KnowBe4, 83,2% lưu lượng tấn công của nhóm chiến dịch nhắm doanh nghiệp này rơi vào cuối tuần. Con số đó không đại diện cho mọi cuộc tấn công doanh nghiệp. Khi nhân viên kiểm tra thư để nhận quà trong ngày nghỉ, sự gấp gáp do hạn chót tạo ra có thể lấn át thói quen xác nhận với đồng nghiệp.
| Chỉ số trong dữ liệu KnowBe4 | Kết quả | Phạm vi cần đọc đúng |
|---|---|---|
| Mức tăng email phishing liên quan đến game | 1.300% | So với trung bình tháng của tháng 3–8/2026, không riêng GTA |
| Tỷ trọng mồi nhử GTA trong tuần bắt đầu ngày 26/10/2026 | 9,6% | Tổng lưu lượng phishing được hệ thống quan sát |
| Tỷ trọng mạo danh GTA cuối tuần 31/10–1/11/2026 | 42,4% | Tổng email phishing được xử lý trong khoảng thời gian này |
| Lưu lượng cuối tuần của nhóm nhắm doanh nghiệp | 83,2% | Nhóm chiến dịch giả phúc lợi, không phải toàn bộ phishing |
Số liệu: KnowBe4 Threat Lab.
Các tỷ lệ này đo những đại lượng và khoảng thời gian khác nhau, nên không thể xếp thành một đường tăng trưởng chung. Điều có ích cho doanh nghiệp là nhận ra thời điểm cảnh báo: thư phúc lợi về một sự kiện đang gây chú ý cần được kiểm tra cả ngoài giờ làm việc, thay vì chỉ lọc từ khóa tên game.
Logo Rockstar và xác thực email đều có thể tạo cảm giác an toàn giả
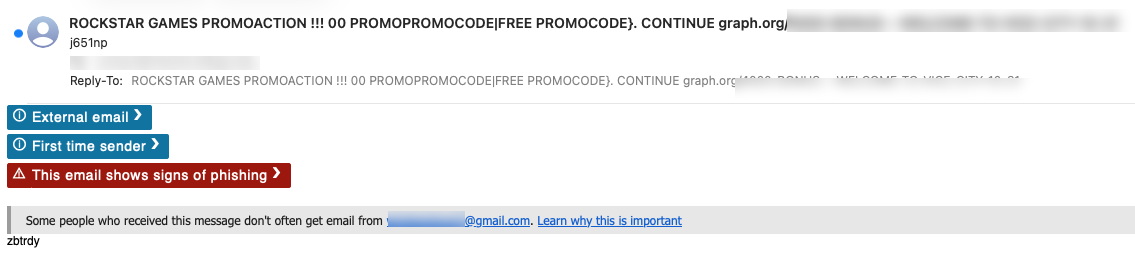
Một dấu hiệu hình thức đúng không đủ bảo đảm người gửi là bên mà người nhận tưởng tượng. Ở nhóm giả phúc lợi, kẻ gian dùng tên miền tự đăng ký có hình thức giống nhà cung cấp, nên các phép kiểm tra SPF, DKIM và DMARC có thể vẫn đạt. Các cơ chế này kiểm tra tính hợp lệ của thư theo tên miền gửi, chứ không xác nhận tên miền đó được công ty lựa chọn làm đối tác.
Nhóm lừa đảo đại trà lại dùng email gần như không có nội dung ngoài liên kết, rồi đưa người nhận đến trang mang phong cách Vice City và logo Rockstar. Lời hứa thưởng 4.000 USD cùng mã ROCKSTAR dẫn tiếp sang trang sòng bạc hoặc tiền mã hóa giả, nơi người dùng có thể bị lấy mật khẩu đăng ký và thông tin thanh toán. Đây là lời hứa của trang lừa đảo, không phải ưu đãi từ nhà phát triển game.
Hai cách tiếp cận khác nhau nhưng cùng khai thác một sự nhầm lẫn: nhận ra thương hiệu không đồng nghĩa nhận ra người đang vận hành trang web. Thêm một logo hoặc một dòng cam kết không thu tiền chỉ làm giao diện quen mắt hơn, không thay thế được việc xác minh địa chỉ và nguồn gửi.
KnowBe4 ghi nhận Mỹ chiếm 47% và Anh chiếm 35% mục tiêu trong nhóm chiến dịch đại trà; các tỷ lệ này không phải số liệu riêng của nhóm giả phúc lợi doanh nghiệp. Dữ liệu trên không cho phép kết luận người dùng Việt Nam đang bị nhắm tới với cùng tỷ lệ, nhưng cách phân tách tài khoản cá nhân và công việc vẫn hữu ích. Một ưu đãi game không nên trở thành lý do nhập mật khẩu công ty vào trang vừa mở từ email; việc chuyển sang điện thoại riêng càng cần được xem là tín hiệu phải dừng để xác minh, không phải bước nhận quà hiển nhiên.
Nếu đã điền thông tin vào trang đáng ngờ, người dùng nên truy cập dịch vụ thật bằng địa chỉ quen thuộc để đổi mật khẩu, đồng thời báo bộ phận IT khi có tài khoản công việc liên quan. Chỉ xóa email sẽ không giải quyết được thông tin đăng nhập đã bị lộ. Với chương trình phúc lợi hợp lệ, doanh nghiệp cũng nên có nơi tra cứu nội bộ cố định để nhân viên không phải đoán tính xác thực qua thiết kế bức thư.
Bài học thực tế của đợt mạo danh GTA 6 là cần bảo vệ cả thao tác chuyển thiết bị. Kiểm tra email trên máy công ty sẽ mất một phần ý nghĩa nếu người nhận lập tức tiếp tục trên một điện thoại nằm ngoài chính sách quản lý rồi nhập lại tài khoản công việc.
Nguồn tham khảo: KnowBe4 Threat Lab; TechRadar; TechCoffeeHouse.