Tóm tắt nhanh
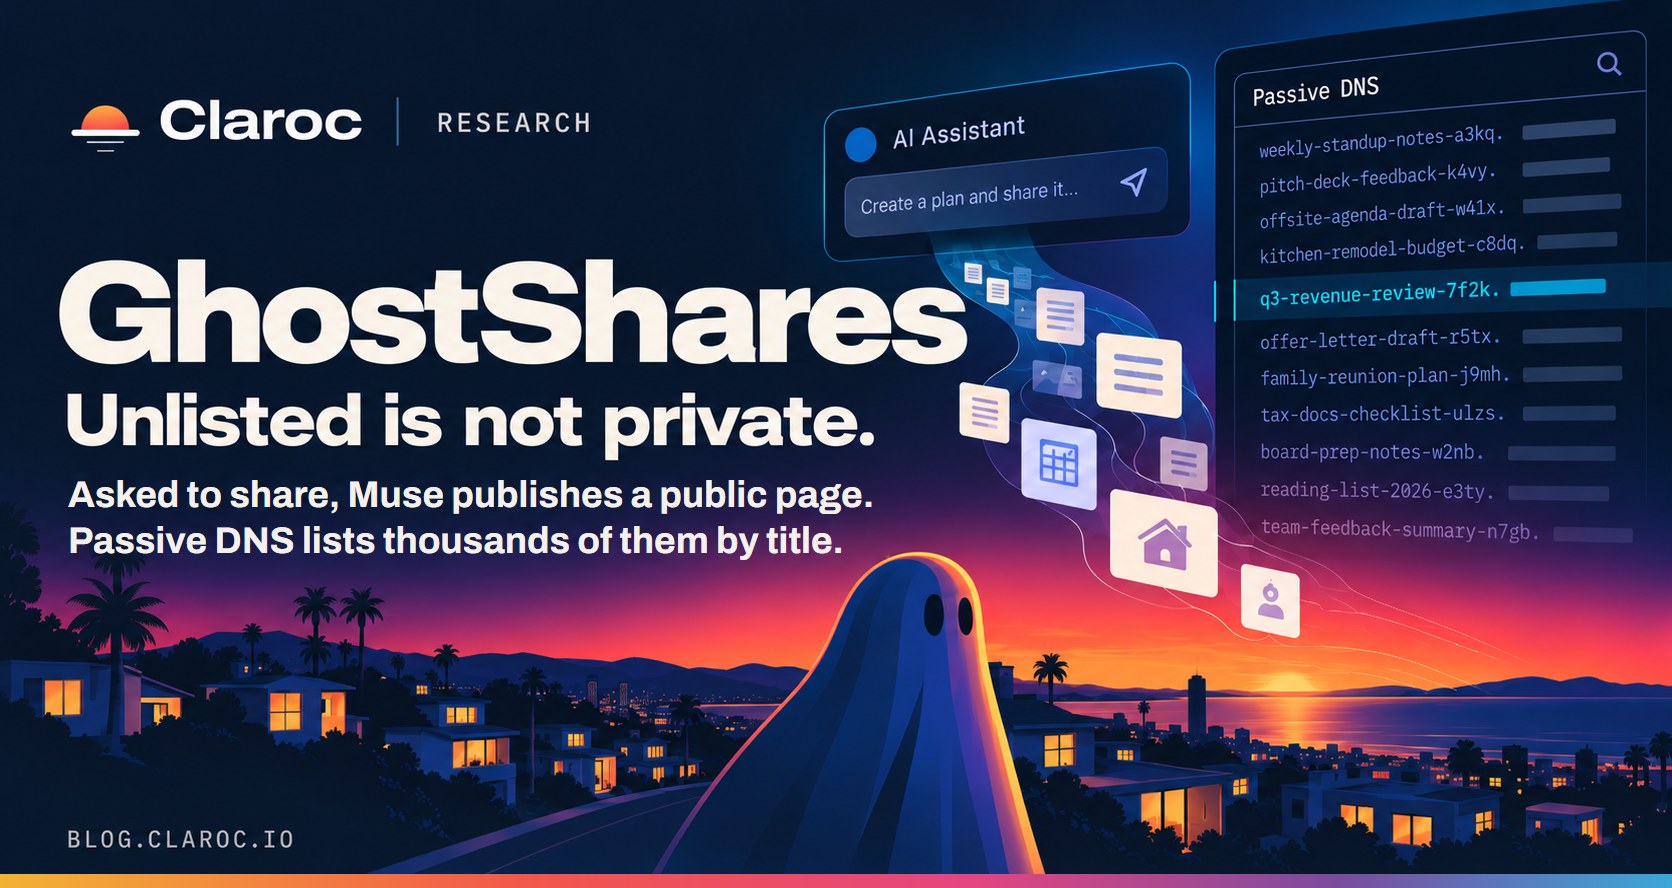
- Một nhóm nghiên cứu bảo mật liệt kê hơn 6.800 hostname chia sẻ của Meta Muse chỉ bằng một truy vấn Passive DNS.
- Tiêu đề cuộc trò chuyện nằm ngay trong tên miền con dưới cf.metaaiusercontent.com, nên DNS ghi lại cả tiêu đề lẫn mã ngẫu nhiên.
- Một số trang mở được không cần đăng nhập và chứa thông tin tài chính, nhân sự, tài liệu nội bộ. Nhóm nghiên cứu nói không có bằng chứng ai đã khai thác chúng.
- Đây là lỗi thiết kế địa chỉ chia sẻ, không phải xâm nhập máy chủ. Chặn bot tìm kiếm không xử lý được nó.
Một truy vấn, hơn 6.800 liên kết. Theo nhóm nghiên cứu, đó là số hostname chia sẻ hội thoại Muse mà họ liệt kê được từ dữ liệu Passive DNS sau khi lọc nhiễu của wildcard DNS. Muse ra mắt ngày 8/9/2026. Khi người dùng yêu cầu chia sẻ, Muse tạo một trang công khai cho cuộc trò chuyện, và bất kỳ ai có liên kết đều mở được mà không cần đăng nhập. Chuyện lộ liên kết chia sẻ AI không mới. Điểm khác ở Muse là cách đặt địa chỉ khiến người ngoài tìm được trang mà không cần ai gửi link.
Lỗi nằm ở tên miền, không nằm ở mã ngẫu nhiên
Phần lớn bàn luận về liên kết chia sẻ tập trung vào độ dài của mã ngẫu nhiên. Ở đây mã đó không phải điểm yếu. Điểm yếu là Muse đặt tiêu đề cuộc trò chuyện vào tên miền con, có dạng home-sale-budget-9f21c8a3.cf.metaaiusercontent.com. Khi người nhận mở liên kết, trình duyệt phải phân giải tên miền đó qua DNS. Resolver của các dịch vụ Passive DNS ghi lại toàn bộ hostname, và tiêu đề đi cùng mã ngẫu nhiên vào một cơ sở dữ liệu công khai.
Nếu tiêu đề nằm trong đường dẫn, tức phần sau dấu /, kết quả sẽ khác. Resolver DNS chỉ thấy tên miền. Đường dẫn đi trong kết nối HTTPS nên không xuất hiện trong bản ghi DNS, và mã ngẫu nhiên giữ được vai trò bí mật như thiết kế ban đầu. Cách đặt theo đường dẫn vẫn không hoàn hảo, vì máy chủ và người có quyền trên máy chủ vẫn thấy URL. Nhưng nó không bị đẩy ra một kho tra cứu công cộng. Đây là phân tích của TekCafe dựa trên cách DNS hoạt động. Báo cáo gốc mô tả hiện tượng, không đi sâu vào lý do kỹ thuật này.
Meta đã nói khá rõ về bảo mật của Muse. Trong bài công bố ngày 8/9, hãng cho biết Muse chạy trên Muse Secure VM, một máy ảo riêng chứa cả agent lẫn dữ liệu người dùng. Agent Sentinel chạy cùng máy và Muse không ra được internet nếu Sentinel chưa phê duyệt. Đây là tuyên bố của Meta, áp dụng cho bản phát hành tại Mỹ trên iOS, Android và web. Các lớp bảo vệ đó kiểm soát việc agent làm gì. Lỗ hổng lần này nằm ở lớp chia sẻ web, sau khi người dùng chủ động tạo liên kết. Hai chuyện không loại trừ nhau, và người dùng không thể coi một cái bảo đảm cho cái kia.
Robots.txt chặn được công cụ tìm kiếm, không chặn được DNS
Năm 2025, các cuộc trò chuyện ChatGPT được chia sẻ xuất hiện trong kết quả Google. OpenAI gỡ tùy chọn khiến chúng có thể lập chỉ mục. Theo nhóm nghiên cứu, vài tuần sau, Google đã lập chỉ mục hơn 370.000 cuộc trò chuyện Grok. Từ đó, chặn crawler trở thành biện pháp mặc định của nhiều nhà cung cấp, và Muse cũng làm vậy: robots.txt yêu cầu các crawler tìm kiếm và AI tránh đường dẫn chia sẻ.
Robots.txt là quy ước với crawler, không phải cơ chế kiểm soát truy cập. Nhóm nghiên cứu không dùng công cụ tìm kiếm nào mà lấy dữ liệu từ DNS. Việc chặn bot không đổi được gì khi resolver vẫn ghi lại tên miền mỗi lần có người mở link. Bài học từ vụ ChatGPT và Grok vì vậy không đủ để bảo vệ kiểu chia sẻ này.
Thứ đáng lo là các trang ghép lại với nhau
Điều khiến nhóm nghiên cứu lo nhất không phải số lượng. Trong vài trăm trang đã mở, nhóm mô tả sáu nhóm nội dung: ghi chú chuẩn bị cho một cuộc gọi tuyển dụng cấp cao với một phòng thí nghiệm AI, báo cáo doanh thu nội bộ của một công ty tiếp thị gửi CEO, hồ sơ vay vốn của một chủ doanh nghiệp nhỏ, danh sách việc cần làm có cảnh báo gian lận ngân hàng kèm một phần số tài khoản, báo cáo hiệu suất bất động sản có địa chỉ và số liệu thu nhập, và lịch nghỉ phép cả năm của nhân viên một công ty. Báo cáo không nêu tên người hay công ty nào.
Từng mảnh thông tin có thể vô hại khi đứng riêng. Ghép chúng lại thì khác. Lịch nghỉ phép cho biết ai vắng mặt tuần nào, còn ghi chú cuộc gọi cho biết ai đang trao đổi với ai và vào lúc nào. Cùng một danh sách tiêu đề có thể trở thành tài liệu cho lừa đảo, giả mạo người thật hoặc thao túng qua điện thoại. Vì vậy một lỗi về địa chỉ như thế này nặng hơn một trang lộ dữ liệu thông thường.
Việt Nam chưa mở chính thức, nhưng thói quen chia sẻ thì đã có
Theo thông tin hiện có, Muse mới triển khai tại Mỹ và chưa có thông báo mở chính thức ở Việt Nam. Người Việt đang dùng Muse ở mức nào thì chưa có số liệu công bố. Nhưng bài học này không gắn riêng với Muse. Các trợ lý AI đều có nút chia sẻ, và nút đó thường được bấm như nút chia sẻ tài liệu. Người bấm ít khi nghĩ tới việc liên kết ấy có thể bị tra cứu từ bên ngoài.
Doanh nghiệp nên làm gì trong lúc chờ Meta xử lý
Nhóm nghiên cứu báo cáo lỗi cho Meta qua chương trình bug bounty ngày 8/10/2026. Bài công bố không nói Meta đã đổi cách tạo liên kết, nên chưa thể coi vấn đề đã xong. Trong lúc chờ, việc đầu tiên là biết ai đang dùng Muse trên thiết bị công việc. Muse không cần triển khai qua quản trị viên, nên nhân viên có thể bắt đầu chia sẻ mà bộ phận IT không hay biết.
Thứ hai, nên coi mỗi liên kết chia sẻ từ trợ lý AI là một kênh đưa dữ liệu ra ngoài: ai tạo, chứa nội dung gì, ai mở được. Nếu hệ thống giám sát hiện có không thấy việc tạo link công khai, có thể chặn muse.ai và metaaiusercontent.com ở proxy hoặc DNS filter. Đây là biện pháp thô và có thể chặn cả những tác vụ hợp lệ, nên chỉ nên xem là giải pháp tạm.
Người dùng nên coi thao tác chia sẻ là công khai
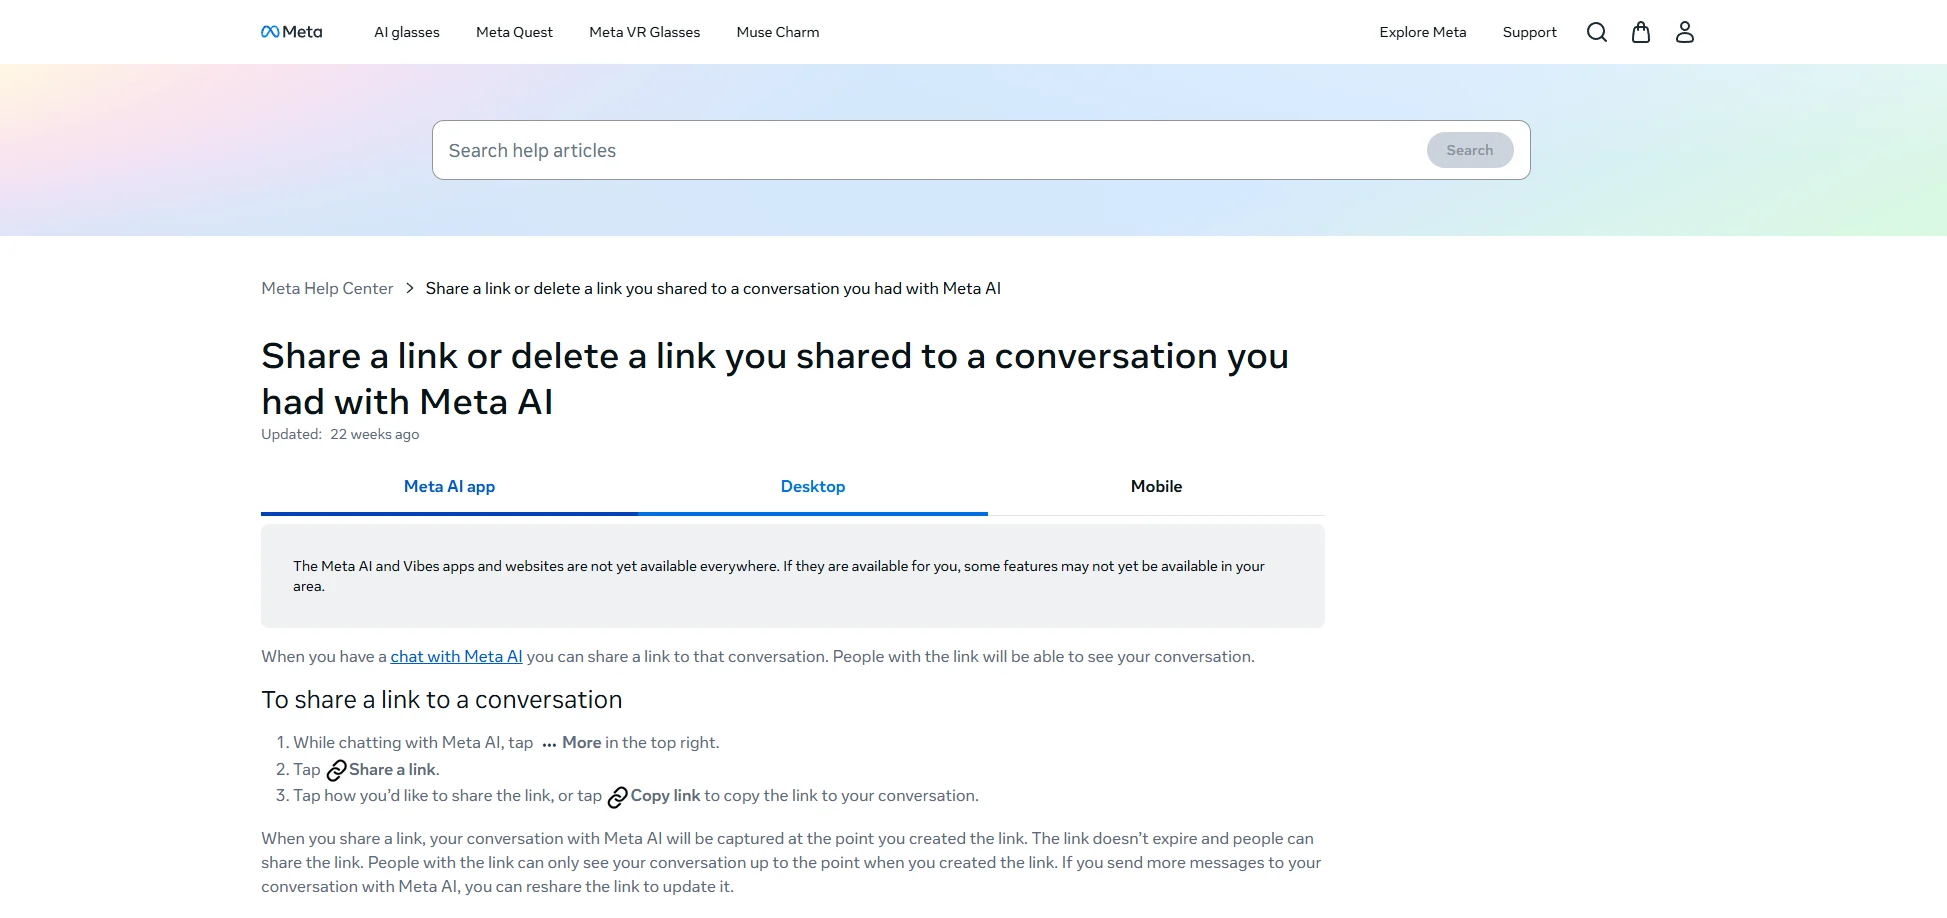
Trước khi gửi bất kỳ liên kết nào, hãy đọc lại cả nội dung lẫn tiêu đề. Tiêu đề mô tả càng cụ thể thì càng dễ lộ thông tin, vì nó đi thẳng vào tên miền. Không đưa vào trợ lý AI những thông tin mà bạn sẽ không muốn người lạ đọc nếu có ai đó tìm ra liên kết. Nếu đã tạo link cho nội dung nhạy cảm, gỡ link khi không còn cần và kiểm tra xem dịch vụ có cho phép xóa các trang chia sẻ đã tạo hay không.
Nút chia sẻ không phải là một thao tác vô hại chỉ vì đường dẫn trông ngẫu nhiên. Với người dùng cá nhân và doanh nghiệp, câu hỏi nên đặt ra trước khi bấm là: nếu một người không được gửi link này mở được nó, mình có chấp nhận được không.
Nguồn tham khảo: Claroc; Ars Technica; Meta Newsroom