Tóm tắt nhanh
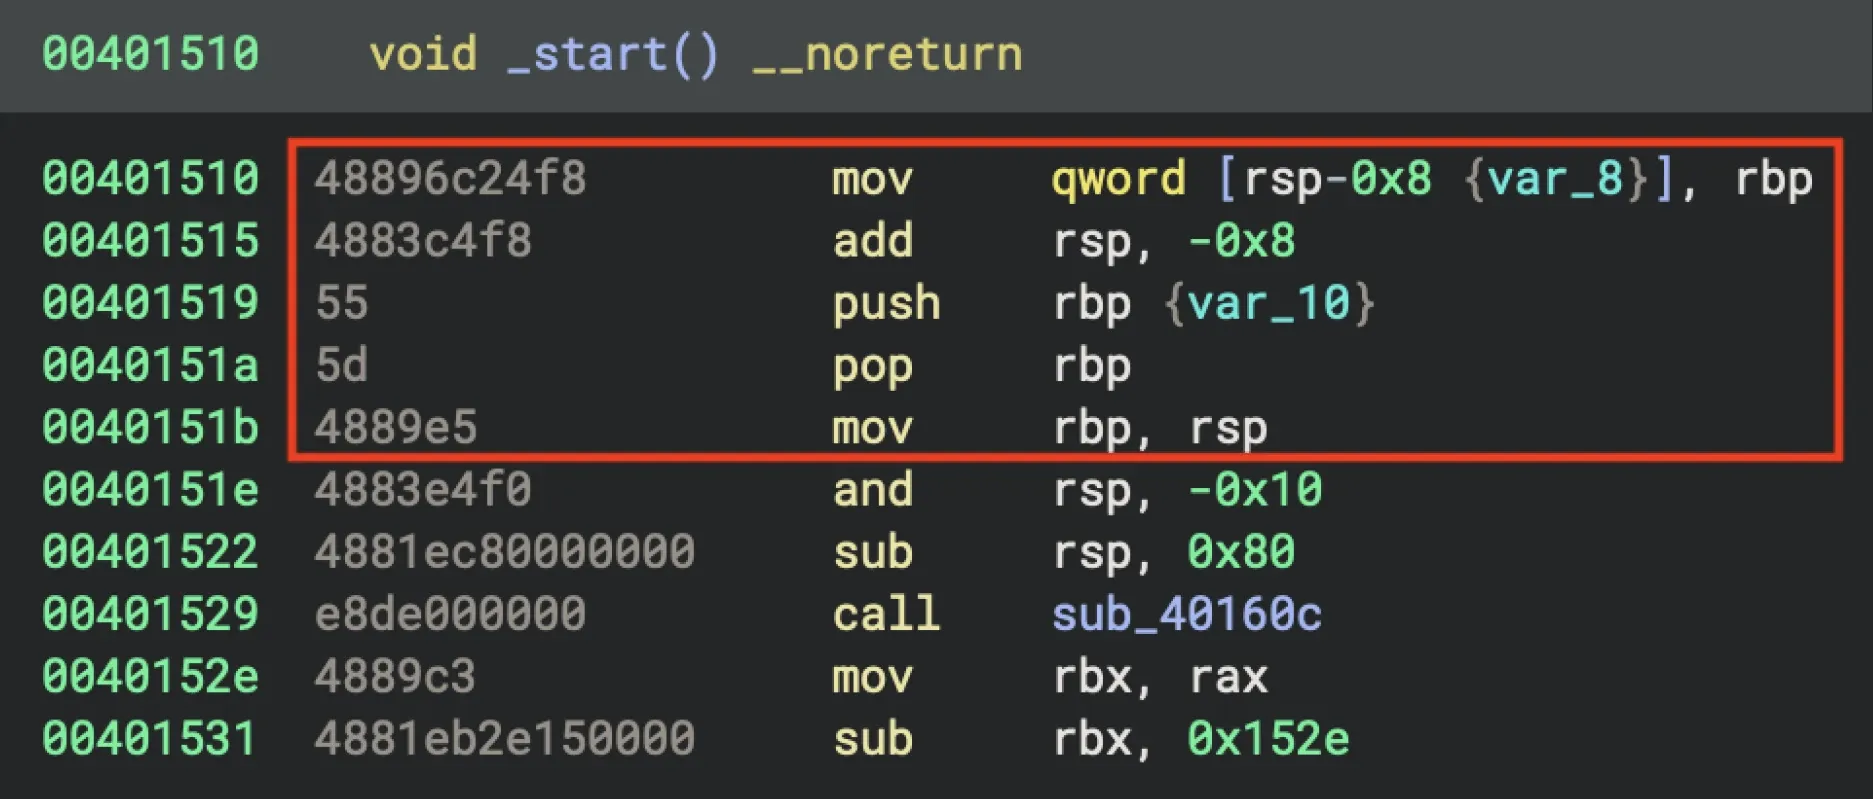
- BubbleLoader là loader vá vài lệnh tại entry point của phần mềm hợp lệ như WinRAR, x64dbg, Windows Media Player, Firefox Launcher và virtiofs, rồi dùng chúng để chở payload khác.
- Mã được giấu trong hai file PNG gắn thêm vào chương trình: một ảnh thật dùng làm khóa XOR, một ảnh giả chứa shellcode và giai đoạn ba đã mã hóa.
- Trong lúc giải mã, loader ghi đè các byte padding 0xCC bằng giá trị đọc từ bộ đếm thời gian của CPU, nên hash của payload trong bộ nhớ khác nhau ở từng lần chạy.
- Đây không phải lỗ hổng của WinRAR hay Windows Media Player: kẻ tấn công sửa chính file thực thi rồi phân phối bản đã vá.
ReversingLabs công bố bản phân tích biến thể mới nhất của BubbleLoader ngày 17/11/2026, kèm hai cụm hoạt động ghi nhận vào giữa tháng 9 và đầu tháng 10, còn mẫu sớm nhất xuất hiện từ tháng 2/2026. Tức là công cụ này đã được dùng thật trong nhiều tháng, không phải một mẫu thử nghiệm phòng lab.
BubbleLoader vá thẳng vào điểm khởi chạy của phần mềm sạch
Cách làm của BubbleLoader khác với kiểu bọc một file cài đặt giả bên ngoài: nó lấy một chương trình có thật, sửa một chuỗi lệnh ngay tại địa chỉ entry point của file PE, và để phần còn lại của chương trình nguyên vẹn. Người chạy file vẫn thấy WinRAR hay trình phát nhạc hoạt động như thường, còn đoạn vá chạy trước và chuẩn bị đường cho mã độc.
Đoạn vá khá nhỏ nhưng được làm rối có chủ ý. Phần mở đầu thay lệnh push rbp quen thuộc bằng một cặp mov và add không chuẩn, thêm một cặp push và pop vô nghĩa để tạo mã rác. Các lệnh gọi API như GetModuleHandleW và GetProcAddress không dùng lệnh call mà được ghép từ nhiều lệnh nhỏ rồi nhảy tới, nên mắt người đọc disassembly khó nhận ra. Đoạn vá còn mượn luôn bảng import đã được phân giải sẵn của chương trình chủ, nhờ vậy nó không cần tự nạp thêm thư viện nào dễ gây chú ý.
Điểm đáng chú ý là một mẫu vá dùng được cho nhiều chương trình. Loader thử gọi với chuỗi “kernel32” dạng ASCII trước, thất bại thì rơi sang bản chuỗi rộng, nên cùng một đoạn mã chạy được dù file chủ import GetModuleHandleA hay GetModuleHandleW. Kẻ tấn công chỉ cần thay offset cho từng file chủ, và ReversingLabs nhận định nhóm này gần như chắc chắn dùng một khuôn vá có sẵn. Bước cuối của đoạn vá là gọi VirtualAlloc để xin vùng nhớ thực thi, chép hai file PNG vào đó rồi nhảy vào một vị trí xác định trong file thứ hai. Vùng nhớ cấp quyền thực thi này là một dấu hiệu mà hệ thống giám sát có thể bắt được.
Danh sách chương trình bị lợi dụng cho thấy loader không nhắm vào một loại người dùng riêng. WinRAR và Windows Media Player có mặt trên rất nhiều máy Windows, còn x64dbg là công cụ gỡ lỗi mà giới phân tích mã độc và lập trình viên hay tải về.
Hai file PNG giấu mã: một ảnh thật làm khóa, một ảnh giả chứa shellcode
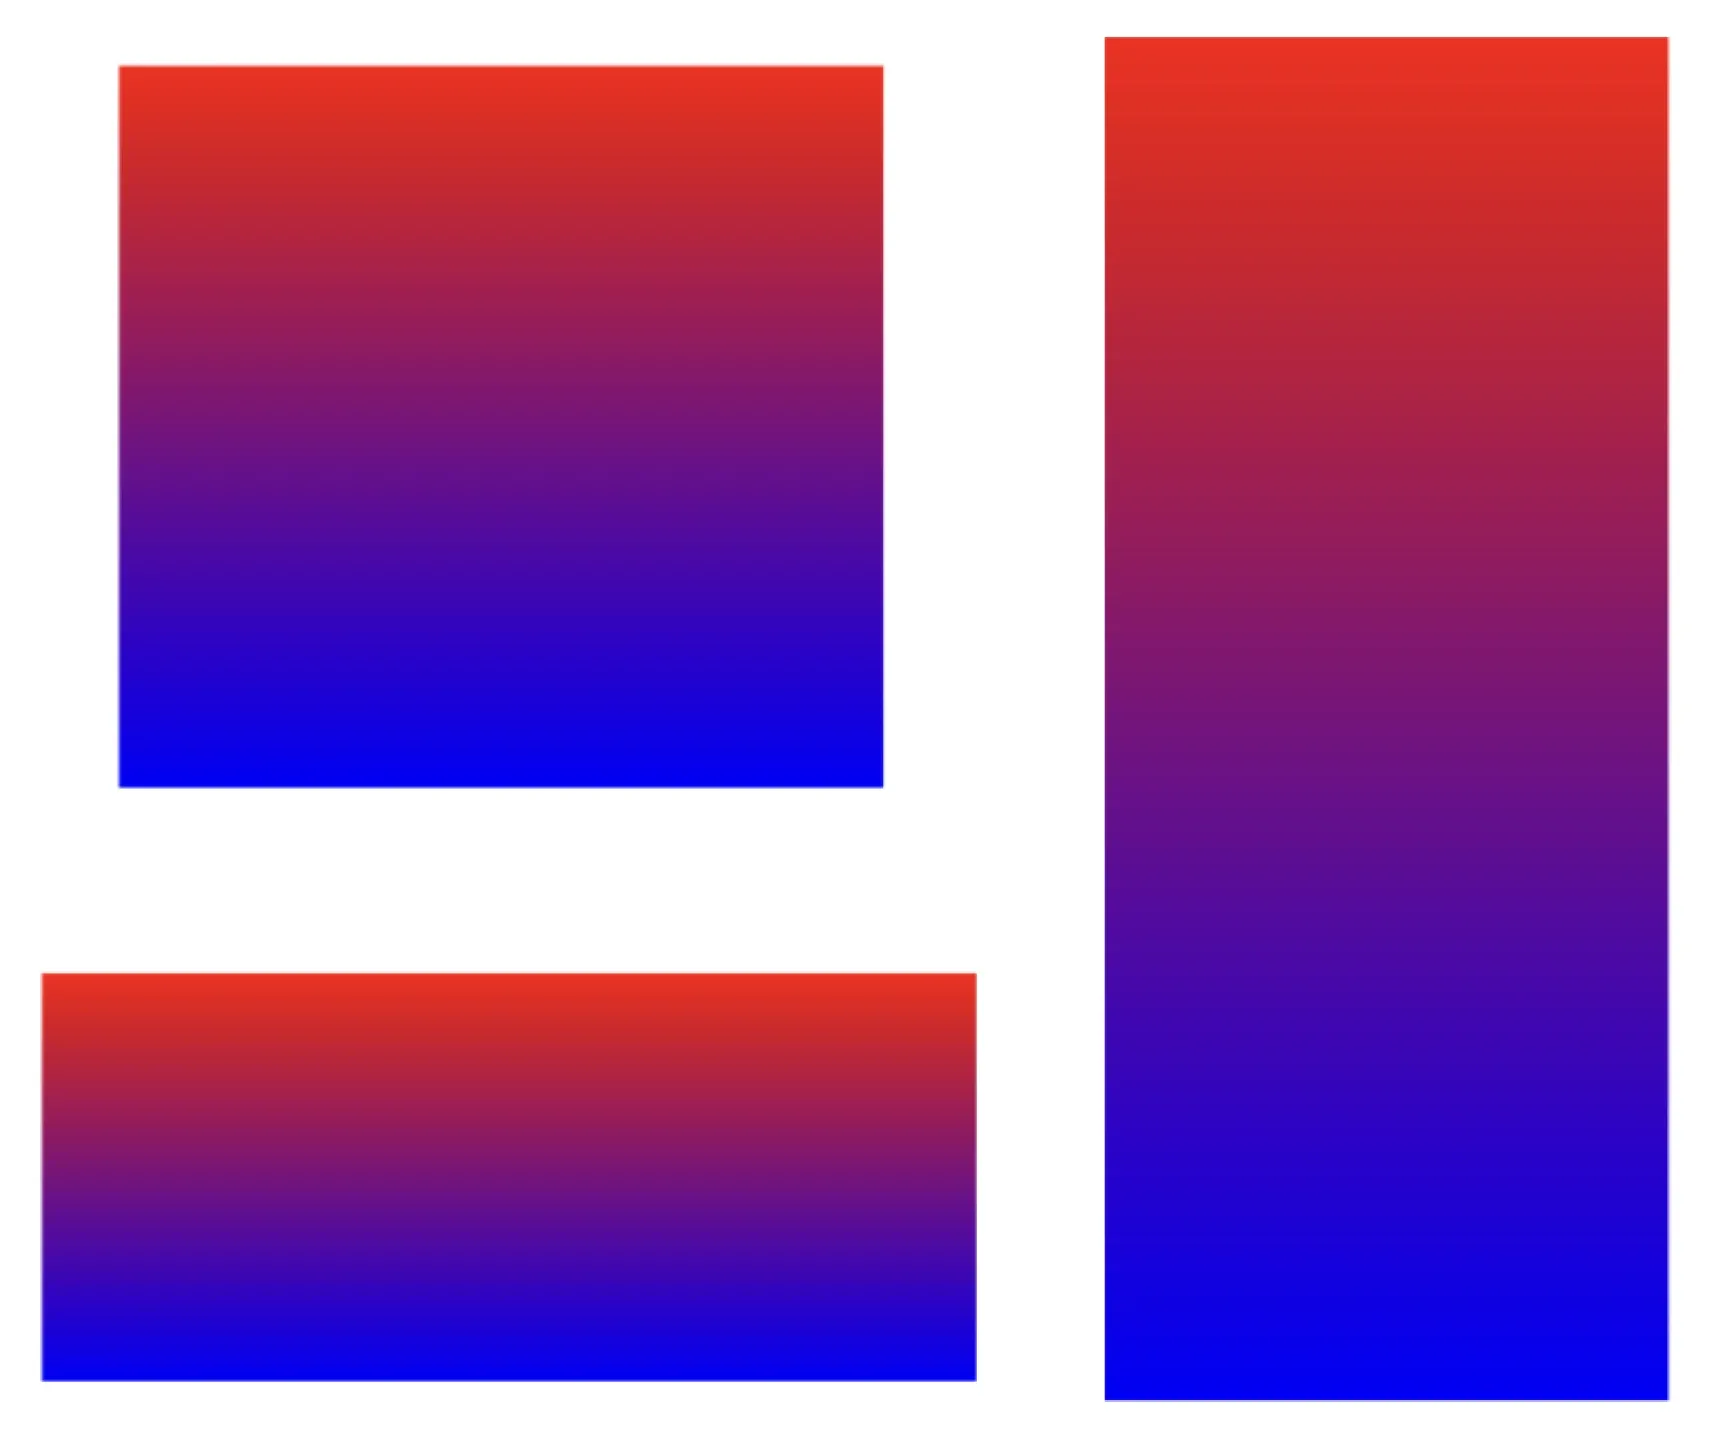
Giai đoạn hai nằm trong cặp PNG được gắn thêm vào file chủ cùng phần vá entry point và các chỉnh sửa header PE. File thứ nhất là ảnh hợp lệ, một dải màu chuyển từ đỏ sang xanh với kích thước thay đổi theo từng mẫu. Nó không để hiển thị mà để làm khóa XOR cuốn chiếu: từng byte của ảnh được XOR với từng byte dữ liệu của giai đoạn kế tiếp.
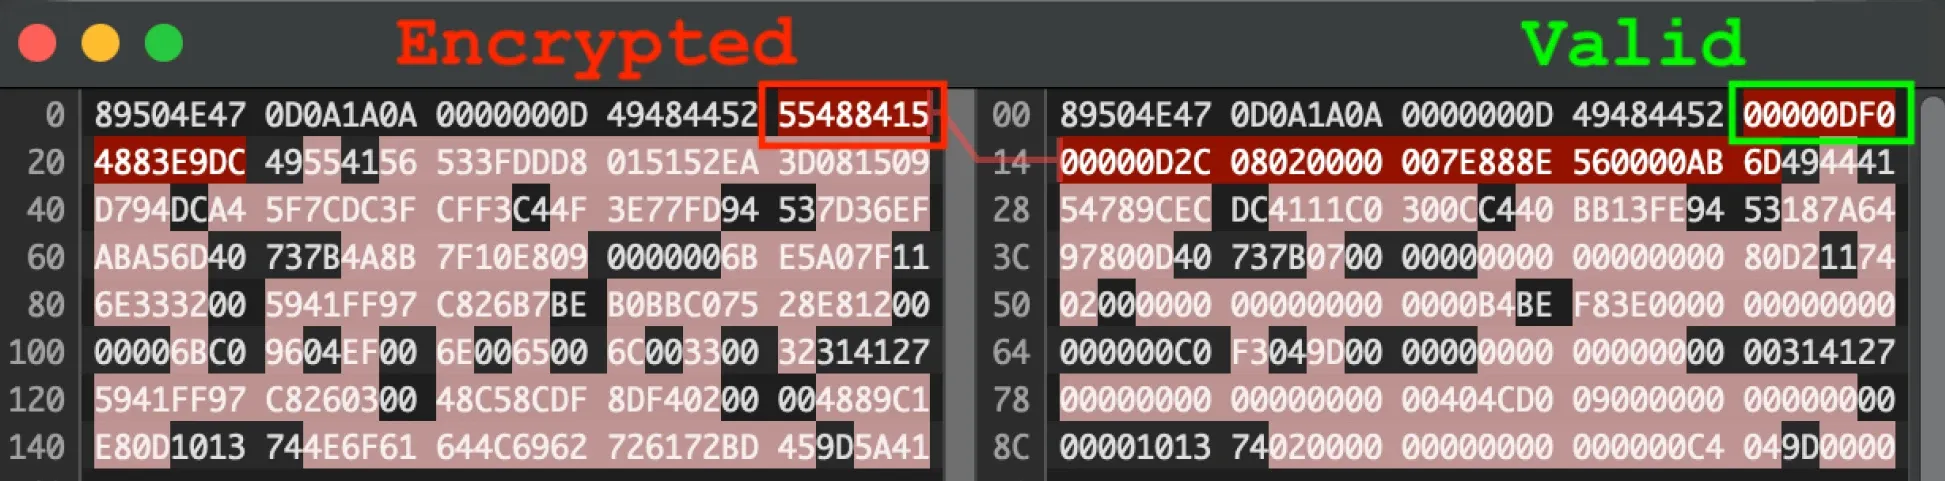
File thứ hai mới là chỗ ẩn mã. Nó bắt đầu bằng đúng magic bytes của PNG, rồi đến một chunk IHDR bị cắt dở ngay tại vị trí lẽ ra là trường chiều rộng, và từ đó trở đi là dữ liệu mã hóa. ReversingLabs chỉ ra một cách phát hiện đơn giản: byte đầu tiên của trường chiều rộng trong ảnh thật phải là 0x00, còn ở ảnh giả nó là 0x55. Chiều rộng có giá trị ở byte cao nhất sẽ là một ảnh rộng bất thường cho một tài nguyên nhúng trong file PE, nên đây là điều kiện đủ để viết luật tĩnh bắt các PNG có IHDR bị cắt.
Shellcode giai đoạn hai kiểm tra magic bytes của hai ảnh có trùng nhau không. Nếu XOR cho kết quả bằng 0 thì việc giải mã bắt đầu, nếu không thì nó vẫn thử chạy giai đoạn tiếp theo mà không giải mã. Vòng giải mã chèn thêm các điều kiện nhảy luôn đúng (opaque predicate) để đánh lạc hướng công cụ phân tích, nhưng khi gỡ chúng ra thì phép XOR phía sau khá đơn giản. Chính cách chọn khóa lại để lại sơ hở: vì ảnh gradient tạo ra file PNG thưa, có những đoạn dài toàn byte 0, nên khi XOR với các đoạn này dữ liệu giai đoạn ba gần như nằm nguyên văn, và ReversingLabs đã thấy chuỗi shellcode của bộ nạp xuất hiện không mã hóa trong dump.
Giai đoạn ba giải mã payload PE cuối cùng rồi nạp thẳng vào bộ nhớ theo kiểu reflective loading, qua các bước nạp PE chuẩn: phân tích header, cấp phát bộ nhớ, chép section, sửa relocation, chạy TLS callback, phân giải import. Hai bước đáng chú ý là loader đăng ký bảng exception của payload bằng RtlAddFunctionTable và chèn một inline hook lên hàm RtlPcToFileHeader trong ntdll.dll. Nhờ vậy payload có đầy đủ cơ chế xử lý ngoại lệ có cấu trúc (SEH), thứ mà nhiều kỹ thuật chống phân tích của mã độc cần đến. Payload cuối thay đổi theo từng mẫu, tùy họ mã độc mà kẻ tấn công muốn phát tán, vì vậy BubbleLoader nên được xem như phương tiện vận chuyển chứ không phải một loại mã độc độc lập.
Hash của payload đổi sau mỗi lần chạy, nhưng file trên đĩa thì không
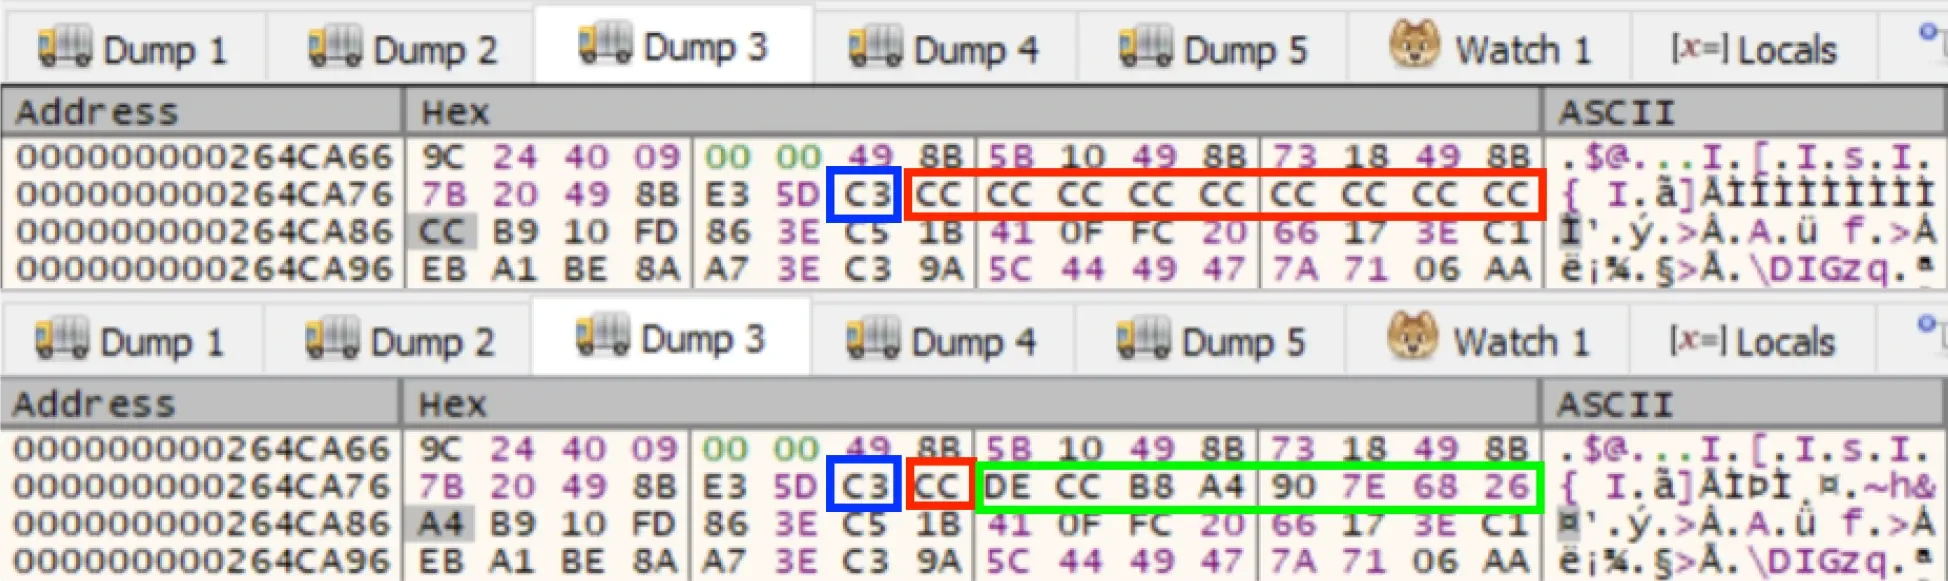
Phần dễ gây hiểu lầm nhất của báo cáo nằm ở kỹ thuật chống pháp y trong vòng giải mã. Loader quét tìm các khối padding 0xCC mà trình biên dịch để lại giữa các hàm. Khi gặp khối đủ lớn, nó đọc bộ đếm thời gian CPU bằng lệnh rdtsc, rồi ghi đè từng byte padding bằng một byte lấy từ giá trị đó, trừ byte 0xCC đầu tiên bên trái. Mỗi byte bị ghi đè lại được lấy một lần đọc timestamp mới.
Hệ quả là hash của payload sau khi loader chạy xong khác nhau ở mỗi lần thực thi, miễn là payload có padding 0xCC. Nhưng phạm vi của hiệu ứng này hẹp hơn nhiều người nghĩ. Chỉ bản payload sau giải mã trong RAM thay đổi. Chính file đã bị vá nằm trên ổ cứng có hash cố định, và ReversingLabs đã công bố danh sách 24 giá trị SHA-256 của các file như vậy để tra cứu. Với đội ứng cứu, điều này nghĩa là hash trên đĩa vẫn là chỉ báo hợp lệ, còn hash trích từ dump bộ nhớ thì không đáng tin. Nếu muốn lấy lại hash gốc của payload, nhà phân tích phải vá bỏ vòng ghi đè đó ra khỏi loader.
Kỹ thuật này không làm mã độc vô hình, nó chỉ phá một thao tác điều tra phổ biến là băm payload đã giải mã rồi đem so với cơ sở dữ liệu. Cái giá của sự khéo léo đó là kẻ tấn công dựa vào padding 0xCC, nên payload không có khoảng đệm sẽ không được xáo trộn.
Chữ ký số và hành vi bộ nhớ là hai chỗ để bắt BubbleLoader
Báo cáo không nêu BubbleLoader được phát tán qua kênh nào, vì vậy chưa thể nói người dùng cá nhân đang gặp nó từ đâu. Điều chắc chắn là chương trình bị vá luôn khác với bản gốc của nhà phát triển, và đó là điểm tựa phòng thủ. Với WinRAR, x64dbg hay trình phát nhạc, thói quen tải bản cài từ trang chủ nhà phát triển, đối chiếu chữ ký số và hash công bố thay vì dùng bản repack hay bản đóng gói lại từ nơi khác vẫn là lớp chặn đầu tiên và rẻ nhất. Một file vẫn mang tên WinRAR.exe không còn là bằng chứng cho thấy nó sạch.
Với tổ chức, ReversingLabs khuyến nghị bắt buộc allowlist ứng dụng và kiểm tra chữ ký số để đánh dấu các file nhị phân bị can thiệp, đặc biệt là những tiện ích bên thứ ba phổ biến như WinRAR mà entry point đã bị đổi. Hệ thống EDR nên cảnh báo khi có vùng nhớ cấp quyền đọc-ghi-thực thi qua VirtualAlloc và khi VirtualProtect đổi quyền để hook các hàm xử lý ngoại lệ của ntdll.dll như RtlPcToFileHeader. Về phát hiện tĩnh, có thể viết luật bắt các ảnh PNG có chunk IHDR bị cắt. Và vì hash payload trong bộ nhớ thay đổi liên tục, đội ứng cứu nên chuyển sang phân tích hành vi bộ nhớ và kiểm tra tính toàn vẹn của entry point thay vì chỉ dựa vào chữ ký tĩnh của payload.
Đáng nói hơn cả là cách chọn mục tiêu: BubbleLoader đi theo những chương trình mà người dùng tin tưởng và hiếm khi nghi ngờ. Một EDR chỉ dò chữ ký tĩnh sẽ bỏ lỡ nó, còn một máy chỉ cho phép chạy phần mềm đã ký sẽ chặn được ngay ở bước đầu.
Nguồn tham khảo: ReversingLabs – Threat Researcher’s Notebook: BubbleLoader; Help Net Security