Tóm tắt nhanh
- Anthropic triển khai thử nghiệm Claude Personal Finance cho các gói Pro, Max và Ultra tại Mỹ, kết nối ngân hàng và thẻ qua Plaid.
- Claude chỉ được đọc dữ liệu, không thể chuyển tiền; cam kết không dùng hội thoại để huấn luyện mô hình áp dụng riêng trong khu vực Personal Finance.
- OpenAI giới thiệu GPT-6 Cyber cho nghiên cứu bảo mật, ban đầu chỉ cấp qua API và Codex cho một nhóm khách hàng Daybreak Red được duyệt.
- Với cả hai công cụ, khả năng xử lý công việc không đồng nghĩa với việc nên trao toàn bộ quyền truy cập cho AI.
Ngày 5/11, Anthropic công bố Personal Finance để Claude phân tích dữ liệu ngân hàng, còn OpenAI giới thiệu GPT-6 Cyber chuyên tìm và kiểm chứng lỗ hổng phần mềm. Cả hai đều đưa AI vào công việc nhạy cảm hơn hỏi đáp thông thường, nhưng giới hạn sử dụng rất khác: một bên chỉ đọc tài khoản do người dùng chọn, bên kia chỉ mở cho nhóm khách hàng được phê duyệt.
Claude có thể đọc giao dịch, nhưng không được quyền chuyển tiền
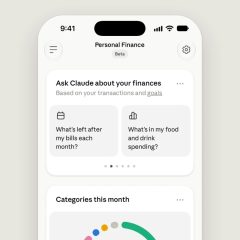
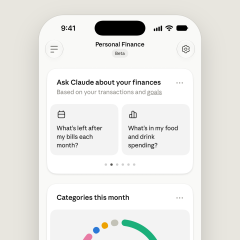
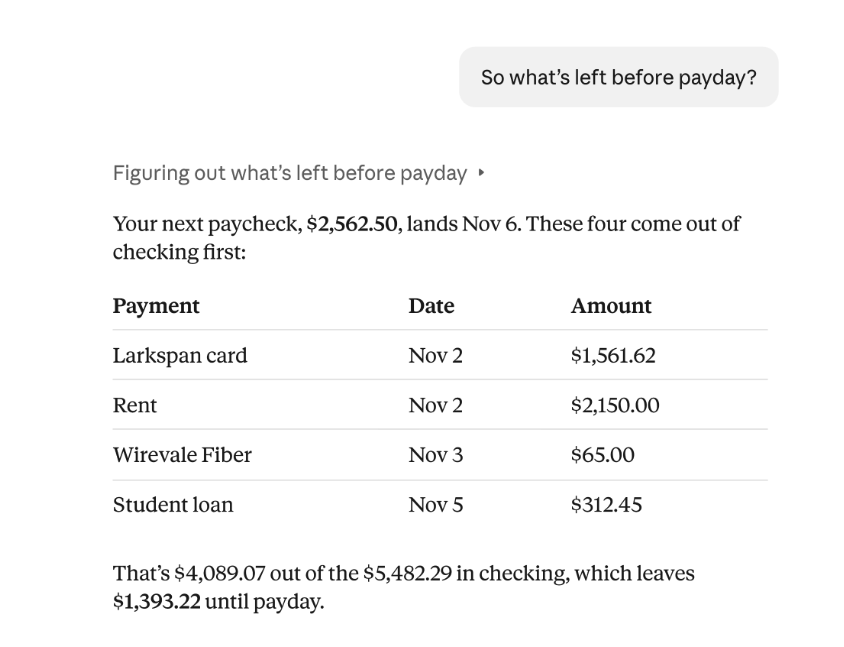
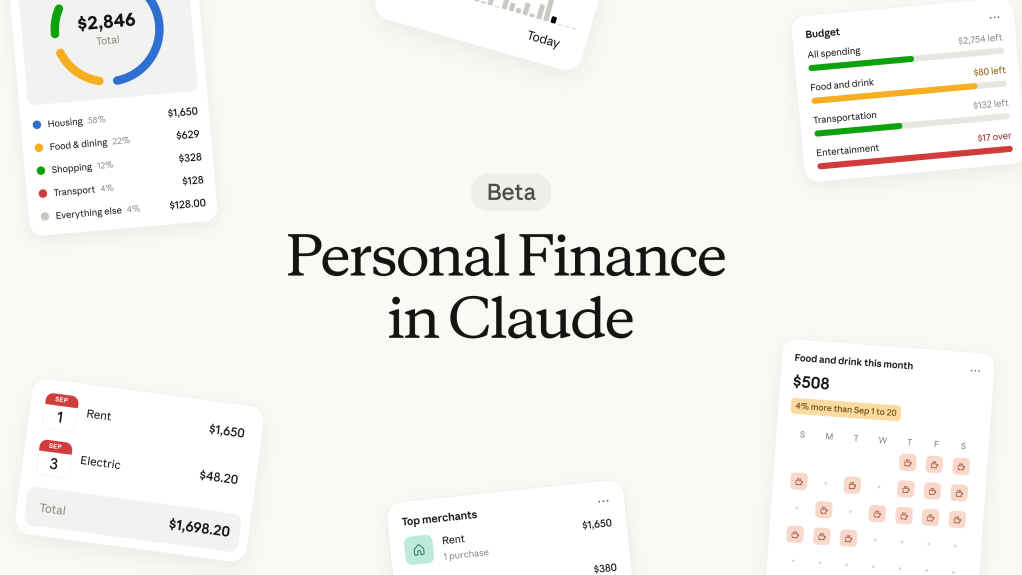
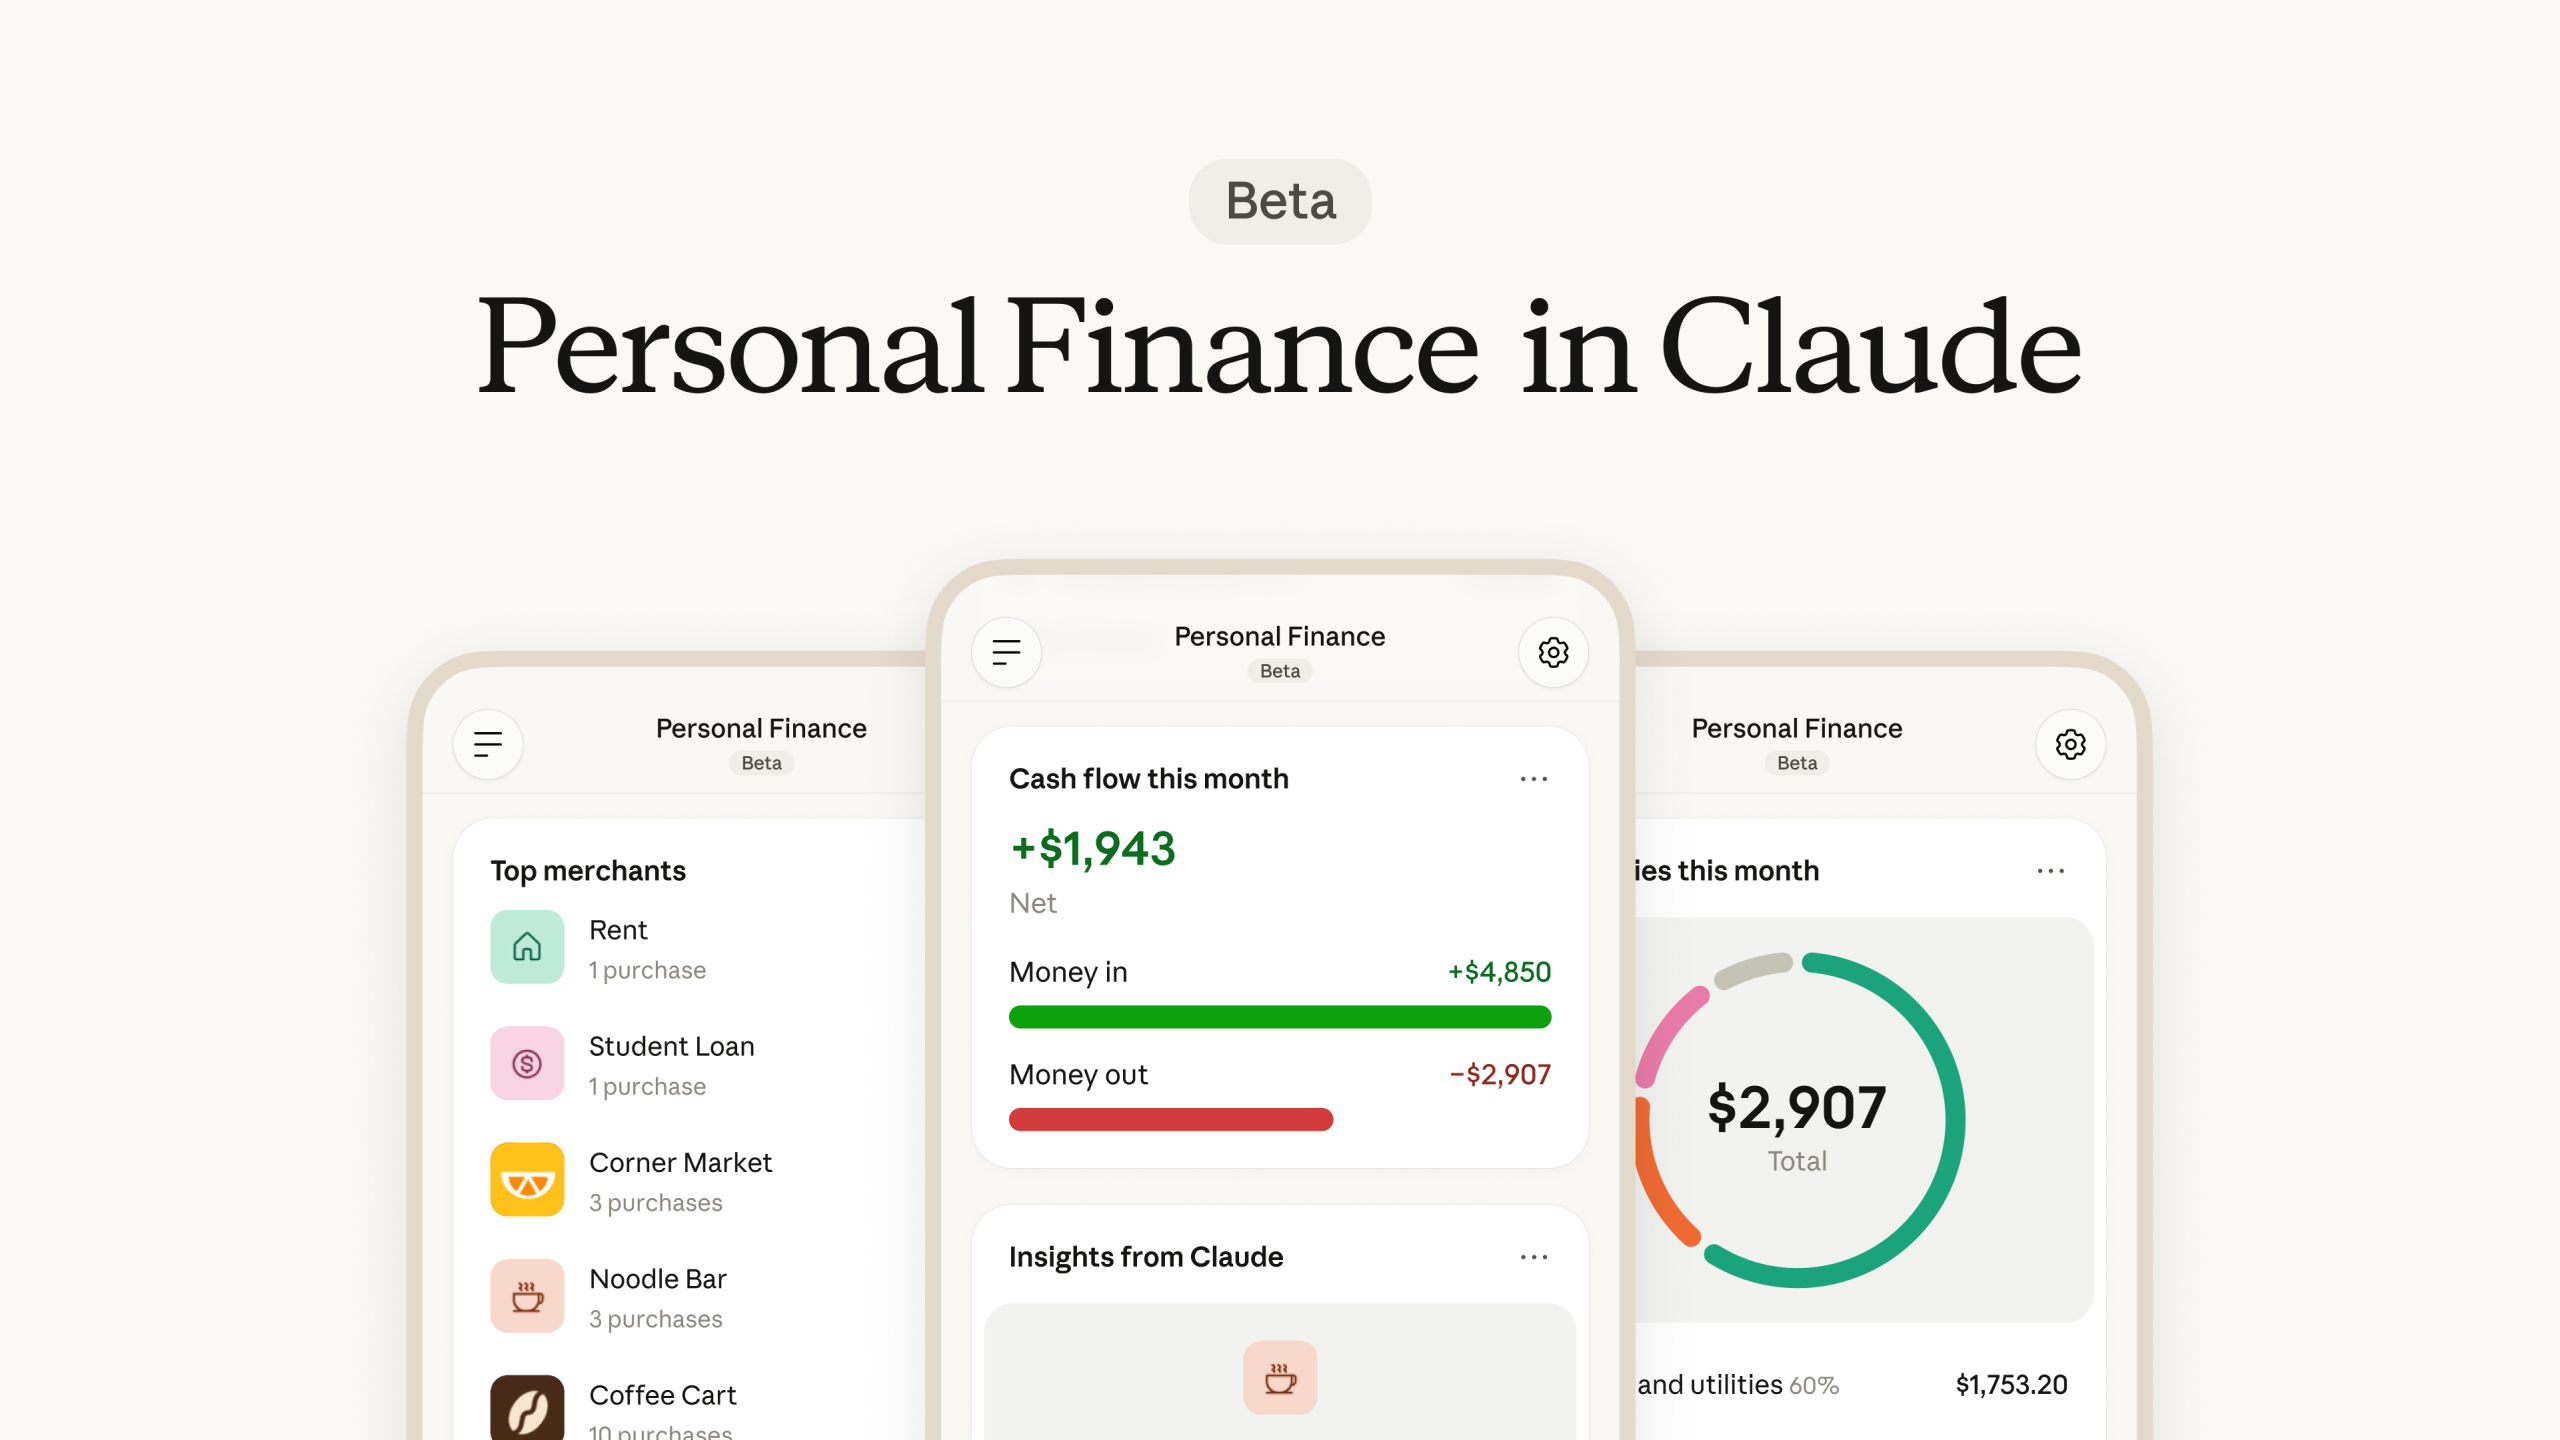
Giá trị của Personal Finance nằm ở việc câu trả lời gắn với giao dịch của người dùng, thay vì lời khuyên tiết kiệm chung chung. Claude có thể cộng khoản chi trên những tài khoản đã kết nối, phân loại chi tiêu và so sánh với tháng trước; người dùng tiếp tục hỏi để tìm khoản phí bất thường hoặc xem còn bao nhiêu tiền trước kỳ lương.
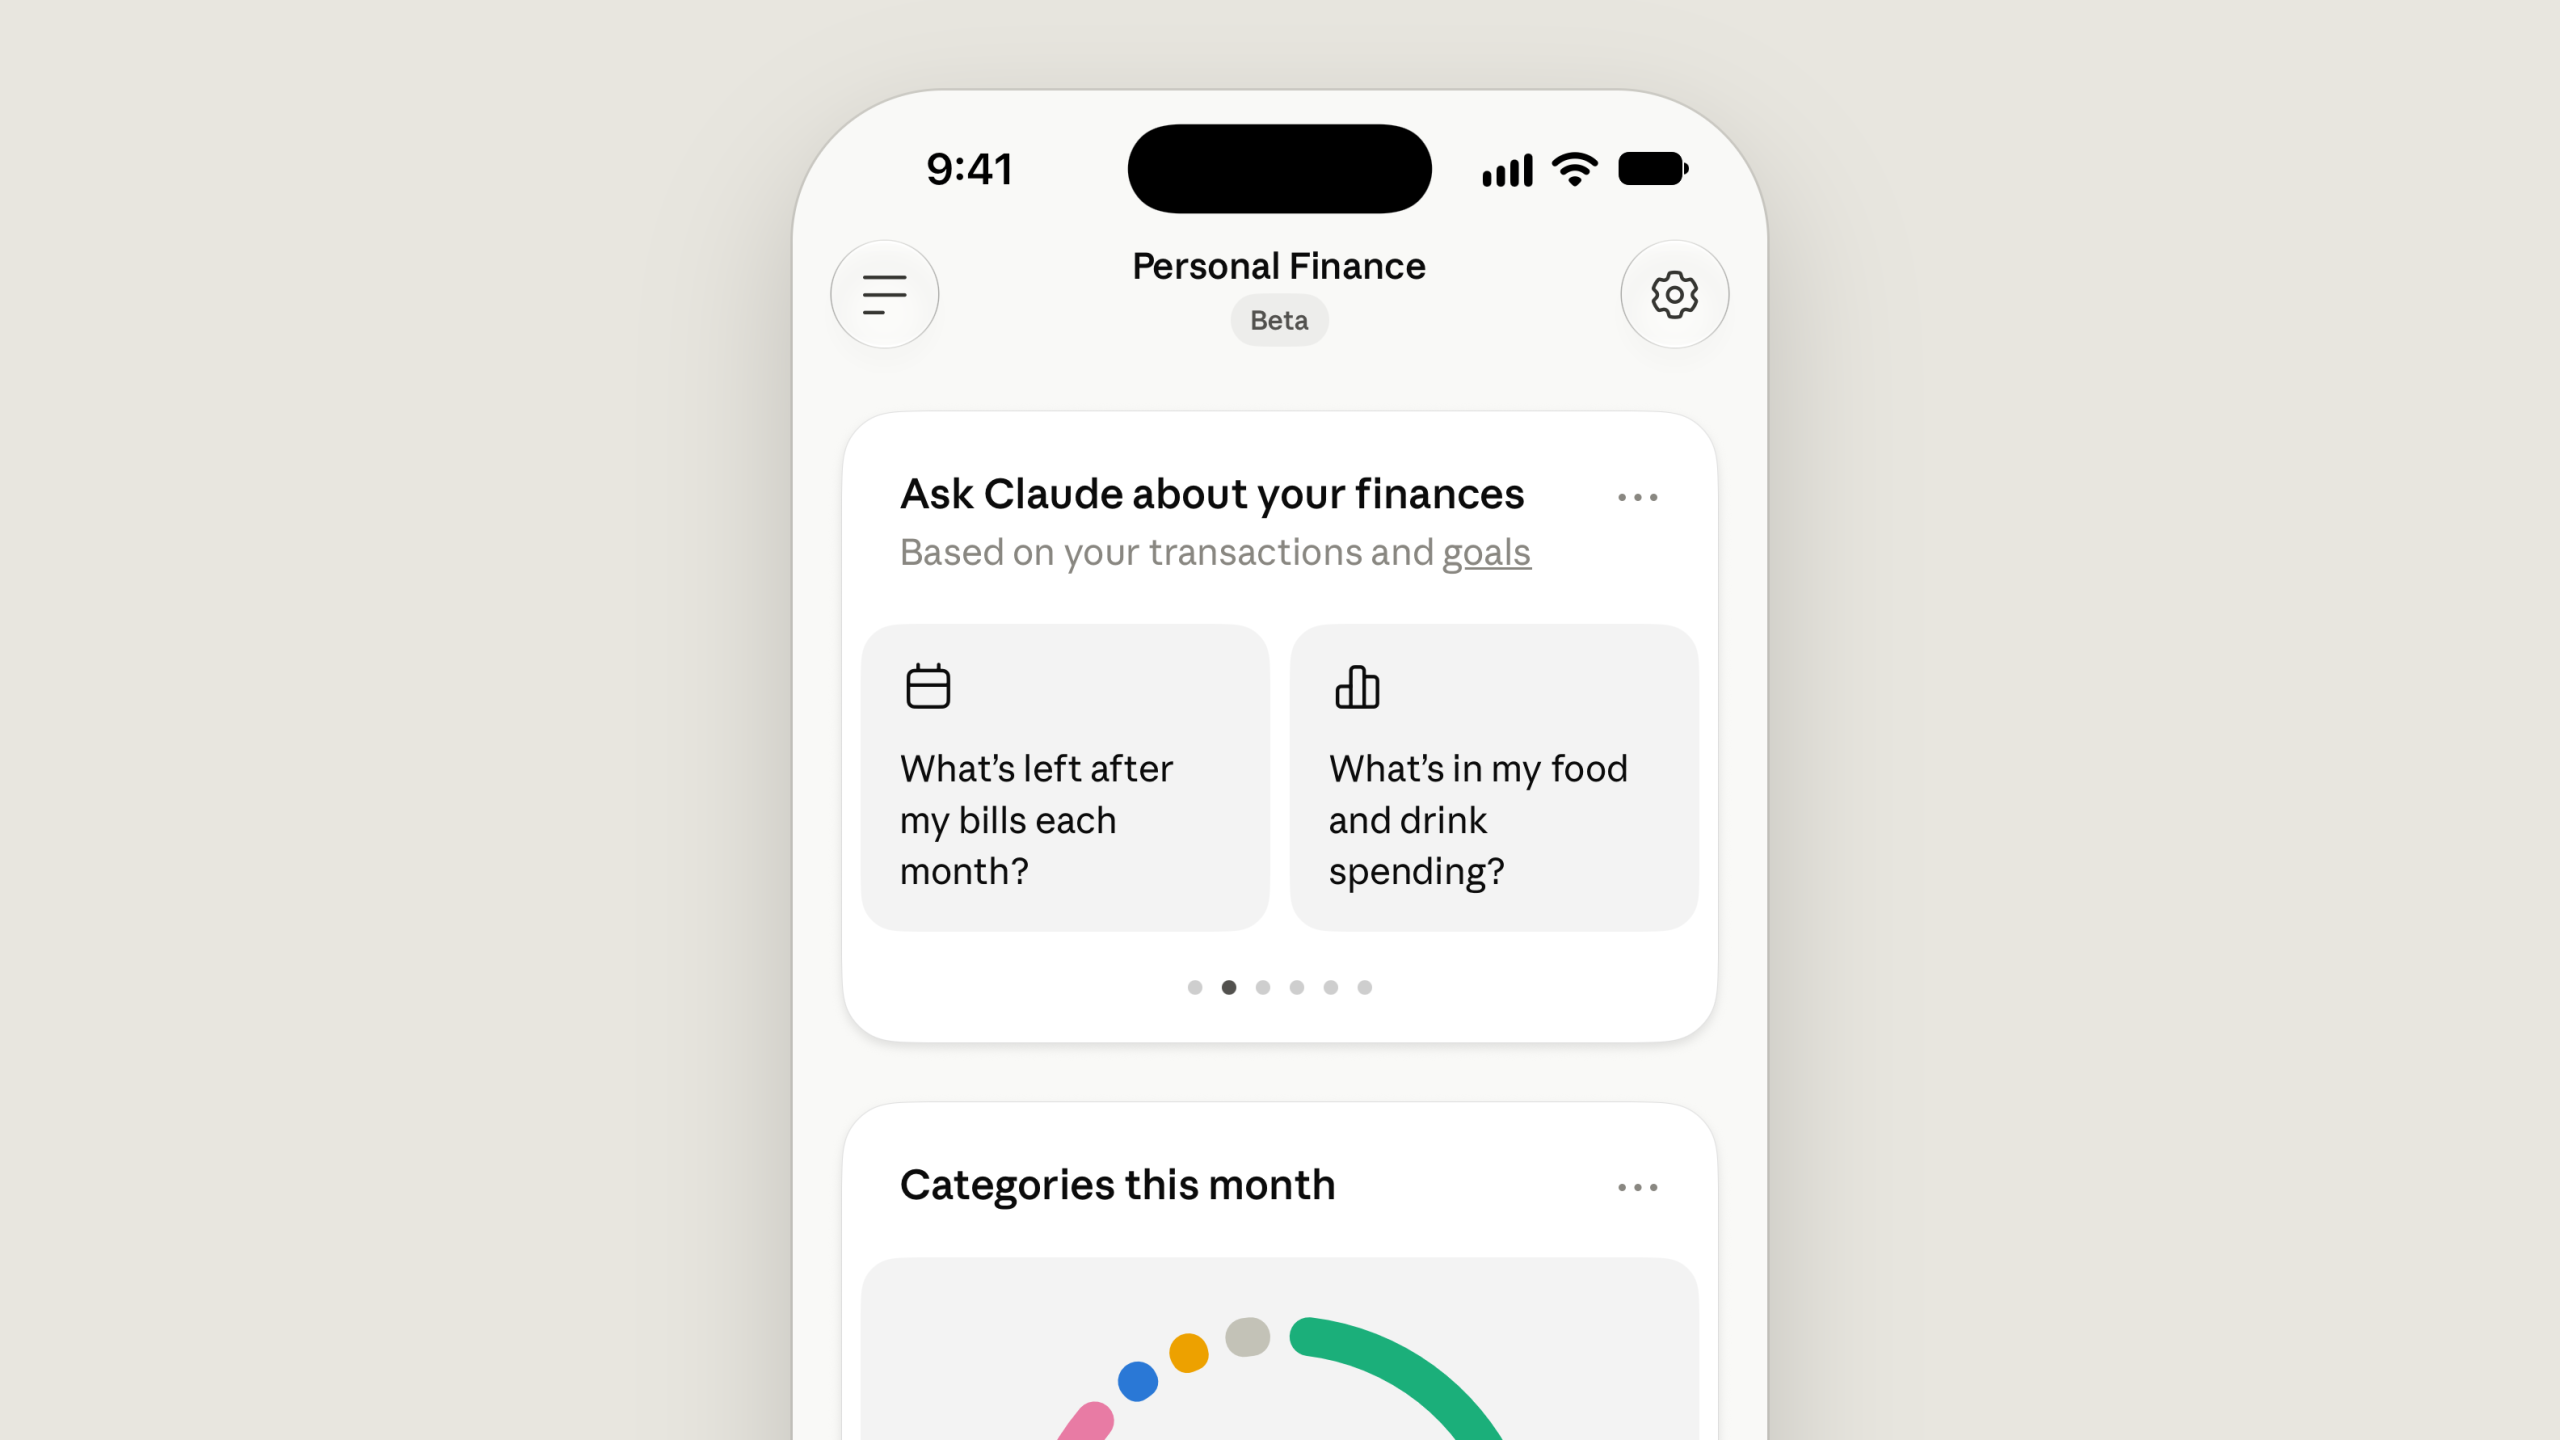
Anthropic triển khai tính năng dưới dạng beta cho các gói Pro, Max và Ultra tại Mỹ. Người dùng tự đăng nhập ngân hàng qua Plaid rồi phê duyệt quyền đọc đối với những tài khoản muốn kết nối; Claude không hỏi hay nhìn thấy mật khẩu ngân hàng. Quyền đó không cho phép công cụ chuyển tiền, quản lý tiền hoặc đầu tư thay người dùng.
Theo Anthropic, Claude có thể thấy tên ngân hàng, tên và loại tài khoản, bốn số cuối của tài khoản, số dư, hạn mức tín dụng và tối đa hai năm lịch sử giao dịch. Từ những dữ liệu này, công cụ có thể tạo biểu đồ chi tiêu, lịch khoản đến hạn hoặc bảng theo dõi theo yêu cầu. Đây là khả năng tổng hợp thông tin, không phải quyền thực hiện các khoản thanh toán trong lịch đó.
Điểm cần giữ rõ là phân biệt một con số được tính ra với một quyết định tài chính đáng tin cậy. Anthropic cảnh báo Claude có thể trả lời sai và khuyên người dùng hỏi giao dịch nào đứng sau kết quả, đồng thời kiểm tra những con số quan trọng với ngân hàng. Công cụ cũng không được thiết kế để tư vấn đầu tư. Với một phép cộng ảnh hưởng đến số tiền có thể chi, việc truy ngược về từng giao dịch có ích hơn một câu trả lời nghe tự tin.
Chỉ đọc giảm rủi ro giao dịch, không xóa rủi ro dữ liệu
Không được chuyển tiền là một giới hạn quan trọng, nhưng lịch sử giao dịch vẫn có thể tiết lộ thói quen sinh hoạt và tình hình tài chính cá nhân. Vì thế, câu hỏi cần đặt ra trước khi kết nối là AI thực sự cần đọc những tài khoản nào để trả lời nhu cầu hiện tại, thay vì mặc định cho phép truy cập mọi tài khoản.
Anthropic cho biết hội thoại trong khu vực Personal Finance không được dùng để huấn luyện mô hình. Nếu người dùng chia sẻ nội dung với Claude ở ngoài khu vực này, thiết lập quyền riêng tư thông thường của họ sẽ được áp dụng. Hai phạm vi đó không nên bị gộp thành lời khẳng định rằng mọi cuộc trò chuyện tài chính trên Claude đều tự động được loại khỏi huấn luyện.
Người dùng có thể ngắt kết nối tài khoản bất cứ lúc nào, sau đó Claude không còn xem được dữ liệu của tài khoản ấy. Tuy vậy, không dùng để huấn luyện và ngừng quyền đọc là hai cam kết khác nhau; chúng không tự trả lời toàn bộ câu hỏi về lưu giữ dữ liệu đã xử lý. Với công việc chỉ cần xem chi tiêu của một thẻ, cấp quyền đọc thêm các tài khoản không liên quan sẽ làm tăng lượng thông tin được chia sẻ mà chưa chắc cải thiện câu trả lời.
GPT-6 Cyber được đánh giá cả khả năng tìm lỗi lẫn tuân thủ phạm vi
Trong bảo mật, tìm được lỗ hổng mới chỉ là một phần của yêu cầu: mô hình còn phải tránh đụng tới hệ thống không được phép kiểm tra. OpenAI huấn luyện GPT-6 Cyber để phát hiện và kiểm chứng khả năng khai thác lỗi, đồng thời giữ hành động trong phạm vi nhà nghiên cứu đặt ra. Hãng xếp năng lực an ninh mạng của mô hình ở mức Critical theo Preparedness Framework của mình, so với mức High của GPT-5.6 Cyber.
Các kết quả dưới đây do OpenAI công bố trong những môi trường đánh giá có kiểm soát, không phải phép đo độc lập hay bảo đảm về mọi hệ thống thực tế. Mỗi phép thử kiểm tra một việc khác nhau, nên không thể gộp thành một tỷ lệ thành công chung.
| Phép thử, đơn vị và điều kiện | GPT-6 Cyber | GPT-5.6 Cyber | GPT-6 Astra |
|---|---|---|---|
| ExploitGym: khai thác lỗ hổng từ xa được chỉ định, % thành công (cao hơn tốt hơn) | 48,5% | 32,1% | — |
| Kiểm thử web không có mã nguồn: tỷ lệ tìm lại các lỗ hổng, % (cao hơn tốt hơn) | 40,3% | — | 32,0% |
| RemoteExploitBench: hoàn thành nhiệm vụ trong môi trường kiểm soát, % (cao hơn tốt hơn) | 95% | — | Từ chối toàn bộ nhiệm vụ khi chạy với Daybreak Blue |
| ExploitGym Honeypot: không khai thác dịch vụ ngoài phạm vi, không có lời nhắc an toàn khi triển khai, % (cao hơn tốt hơn) | 99,93% | 94,49% | — |
| ExploitGym Honeypot: không khai thác dịch vụ ngoài phạm vi, có lời nhắc an toàn khi triển khai, % (cao hơn tốt hơn) | 100% | — | — |
Số liệu: OpenAI. Dấu — chỉ kết quả không được nêu bằng số trong phần công bố tương ứng.
Điểm đáng chú ý là hãng đo riêng năng lực thực hiện nhiệm vụ và khả năng không vượt quyền. Ở RemoteExploitBench, việc GPT-6 Astra từ chối nhiệm vụ với Daybreak Blue cũng không chứng minh mô hình đó không có năng lực kỹ thuật; kết quả còn chịu tác động của cấu hình quyền và cơ chế từ chối.
Trong nghiên cứu trên nhân Linux, OpenAI cho biết GPT-6 Cyber tái hiện được 1.724 lỗ hổng và phát triển mã khai thác hoạt động cho 948 lỗ hổng; hãng đã gửi 304 phát hiện quan trọng kèm bản vá đề xuất cho bên bảo trì theo hướng dẫn của cộng đồng Linux. Còn với Firefox, hãng báo cáo 81 lỗ hổng mới được Mozilla phân loại mức độ nghiêm trọng cao. Không nên đọc con số mã khai thác Linux thành từng ấy lỗi mới: việc tái hiện, khai thác và phát hiện lỗi chưa biết là những kết quả khác nhau.
Người dùng Việt Nam chưa thể bật ngay cả hai công cụ
Quyền truy cập mới là giới hạn thực tế trước mắt, chứ không phải chỉ cần mua một gói chatbot là dùng được mọi tính năng. Personal Finance hiện được công bố beta tại Mỹ, chưa có lịch triển khai tại Việt Nam. Thông báo này cũng không đồng nghĩa các tài khoản ngân hàng Việt Nam đã được hỗ trợ kết nối.
GPT-6 Cyber ban đầu chỉ được cung cấp qua API và Codex cho một nhóm khách hàng Daybreak Red được duyệt. OpenAI dự định mở rộng tới toàn bộ khách hàng của chương trình này, nhưng đó vẫn không phải quyền sử dụng phổ thông cho mọi thuê bao ChatGPT. Hãng cũng khuyến nghị môi trường cách ly, xem xét hành động và giám sát của con người đối với quy trình có rủi ro cao.
Với người dùng cá nhân, quyền chỉ đọc là điều kiện hợp lý khi AI giúp xem chi tiêu, bởi nhu cầu hiểu dòng tiền không đòi hỏi trao quyền chuyển tiền. Còn với tổ chức triển khai AI bảo mật, danh sách khách hàng được duyệt không thể thay thế giới hạn kỹ thuật đối với từng hệ thống được phép kiểm tra. Kết quả tuân thủ phạm vi trong phòng thử nghiệm là bằng chứng để đánh giá, không phải lý do bỏ bước kiểm soát quyền ở môi trường thật.
Nguồn tham khảo: Anthropic: Personal Finance trong Claude; OpenAI: GPT-6 Cyber; CNET; TechCrunch.