Tóm tắt nhanh
- Watermarking Protection dự kiến phát hành rộng rãi trên Edge vào tháng 12/2026.
- Lớp phủ hiển thị dòng “Confidential – Don’t share” cùng tên người dùng và dấu thời gian.
- Tính năng cần Edge 142 trở lên, giấy phép 365 E3 hoặc E5 và chính sách có hành động hạn chế thật sự.
- Watermark giúp răn đe và hỗ trợ truy vết; nó không ngăn chụp ảnh bằng thiết bị khác.
Watermarking Protection dự kiến phát hành rộng rãi cho Edge vào tháng 12/2026. Tính năng phủ thông tin nhận diện lên nội dung nhạy cảm, giúp bản chụp dễ truy về người dùng hơn; nó không khóa được camera hay mọi cách ghi lại màn hình.
Watermark làm lộ dấu vết người chia sẻ, không khóa được màn hình
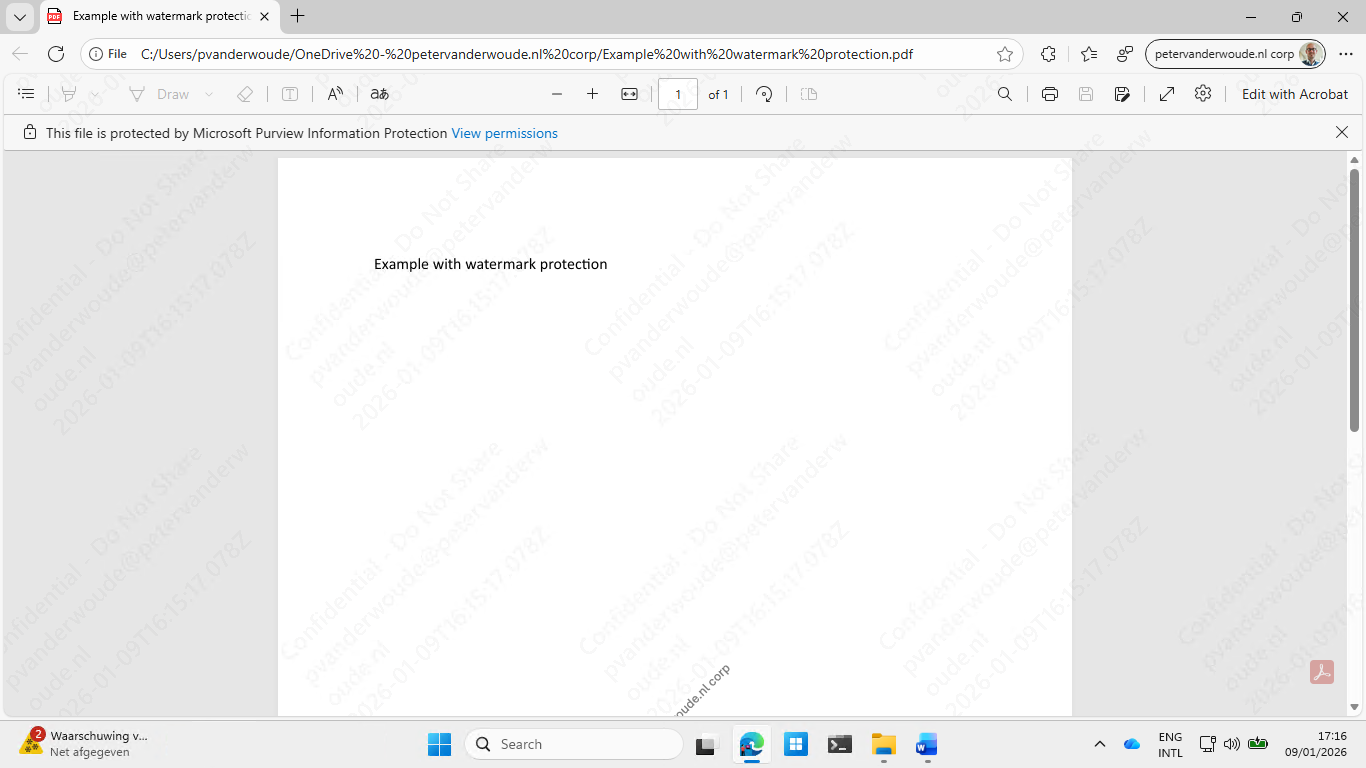
Khi chính sách bảo vệ được kích hoạt, Edge phủ một lớp mờ bán trong suốt trên vùng nội dung. Chuỗi mặc định gồm “Confidential – Don’t share”, tên người dùng và thời điểm. Nếu ai đó chụp màn hình rồi gửi ra ngoài, thông tin nhận diện vẫn nằm trên ảnh, tạo thêm căn cứ để tổ chức điều tra nguồn rò rỉ và nhắc người dùng cân nhắc trước khi chia sẻ.
Đây là biện pháp răn đe và tăng khả năng truy vết, không phải cơ chế chống sao chép tuyệt đối. Người dùng vẫn có thể chụp màn hình hoặc dùng điện thoại chụp lại màn hình máy tính; khác biệt là bản ghi có thể mang theo dấu nhận diện. Vì thế, watermark nên được xem là một lớp trong quy trình bảo vệ dữ liệu, không thay thế kiểm soát quyền truy cập, quy trình xử lý sự cố hay các biện pháp ngăn truyền dữ liệu.
Nhãn bảo mật chưa đủ để làm watermark xuất hiện
Điểm dễ cấu hình nhầm là cho rằng chỉ cần gắn nhãn nhạy cảm cho trang hoặc tài liệu thì Edge sẽ tự phủ watermark. Thực tế, watermark gắn với hành động thực thi của chính sách: chẳng hạn chặn sao chép, tải lên hoặc in thông qua các chính sách DLP. Nếu chính sách chỉ ghi nhận hoạt động ở chế độ Audit, hoặc có nhãn nhưng không áp dụng hạn chế nào, watermark sẽ không hiện.
Khác biệt đó có ý nghĩa khi doanh nghiệp kiểm thử triển khai. Một tài liệu có nhãn nhưng không bị giới hạn thao tác có thể trông như chưa được bảo vệ bằng watermark, dù nhãn vẫn tồn tại. Quản trị viên cần kiểm tra chính sách áp vào đúng người dùng và có hành động block phù hợp; nếu chỉ bật ghi log, công cụ không biến cảnh báo thành lớp phủ.
Triển khai đòi hỏi Edge mới và giấy phép Microsoft 365 phù hợp
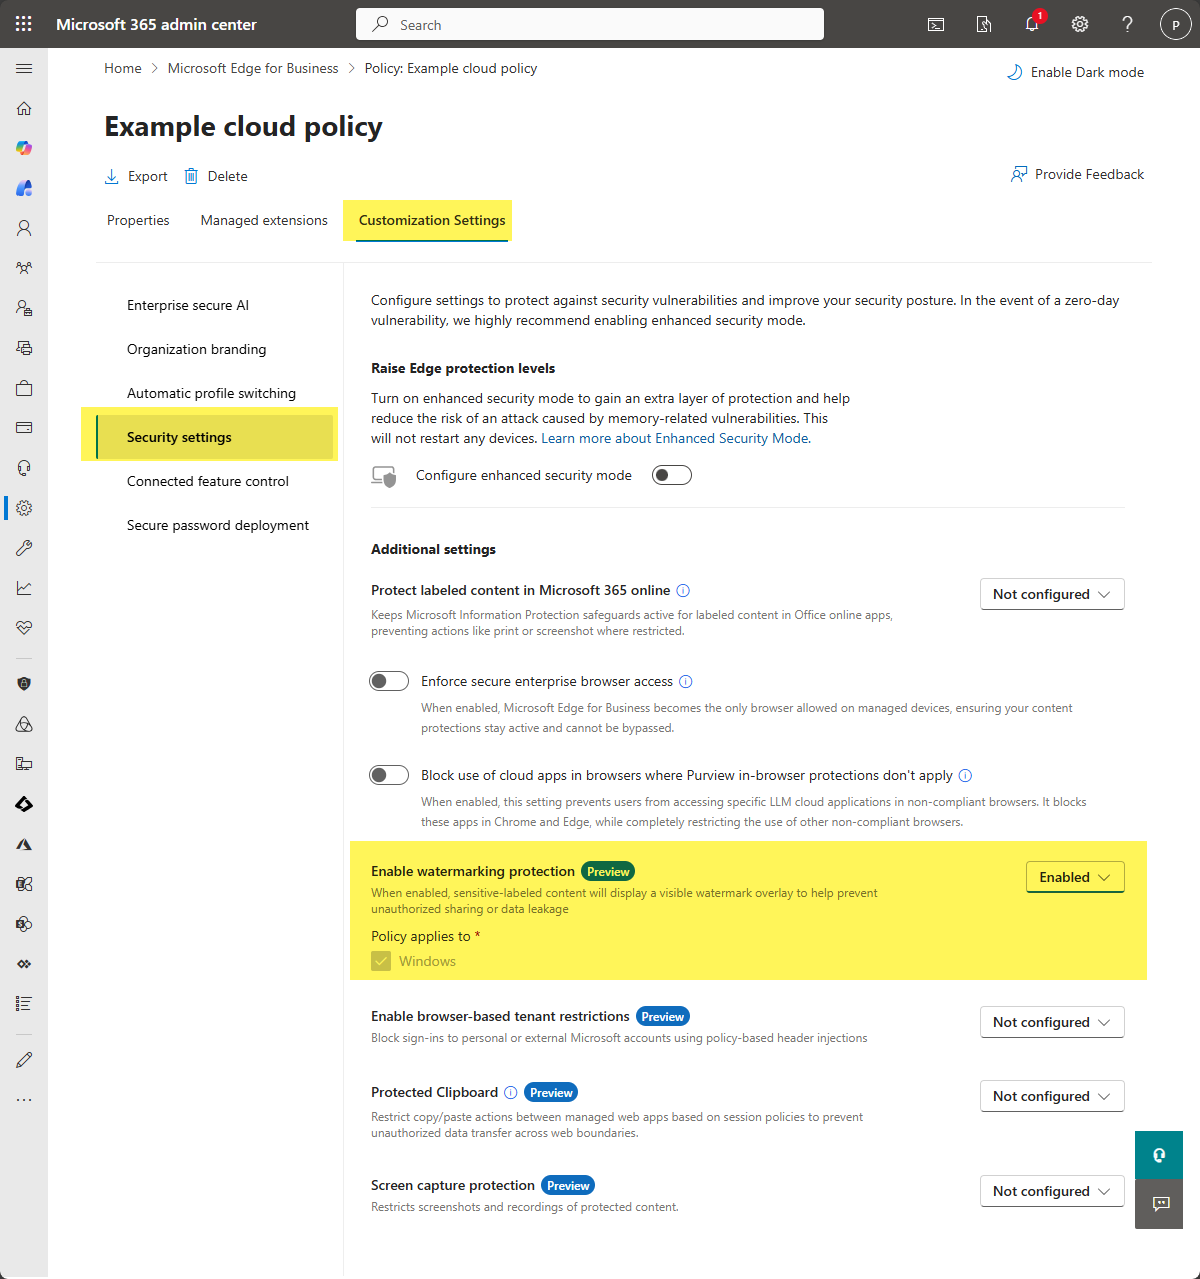
Để triển khai, tổ chức cần Edge phiên bản 142 trở lên, giấy phép Microsoft 365 E3 hoặc E5, quyền quản trị Edge Management Service và tenant bật Targeted Release. Quản trị viên bật tùy chọn trong cấu hình của dịch vụ; phạm vi nên gắn theo danh tính người dùng thay vì thiết bị. Đây là tính năng quản trị cho tổ chức, không phải tùy chọn riêng để người dùng Edge cá nhân tự bật.
Các bề mặt được hỗ trợ gồm tab thông thường, tab chia đôi, cửa sổ bật lên, PDF cục bộ có nhãn, PDF gắn nhãn MIP, chế độ đọc, thao tác in và ảnh chụp màn hình. Sidebar và Shoreline chưa được hỗ trợ. Phạm vi này cho thấy lớp bảo vệ tập trung vào nội dung hiển thị qua trình duyệt; doanh nghiệp vẫn cần rà soát các ứng dụng và đường truyền dữ liệu nằm ngoài những bề mặt đó.
Giá trị thực tế phụ thuộc vào chính sách DLP, không phải lớp phủ
Watermark có ích nhất khi tổ chức đã xác định rõ nội dung nào cần bảo vệ, ai được truy cập và hành vi nào phải bị chặn. Lớp tên người dùng cùng thời gian làm tăng rủi ro bị nhận diện nếu tài liệu bị phát tán, nhưng không tự ngăn người có quyền đọc đem nội dung ra ngoài. Coi hình mờ là giải pháp chống rò rỉ độc lập sẽ tạo cảm giác an toàn quá mức.
Với quản trị viên, việc cần làm trước khi triển khai rộng là thử chính sách trên nhóm người dùng phù hợp, xác nhận các hành động hạn chế thực sự có hiệu lực rồi mới kiểm tra lớp phủ trên từng bề mặt. Microsoft 365 Roadmap hiện ghi trạng thái đang phát triển và mốc GA dự kiến tháng 12/2026; thời điểm này là kế hoạch, không phải cam kết rằng mọi tenant sẽ nhận tính năng cùng lúc.
Nguồn tham khảo: Microsoft Learn; Microsoft 365 Roadmap Archive, RM547827; Peter van der Woude