Tóm tắt nhanh
- VLAN tách thiết bị IoT, máy tính và NAS thành các mạng logic riêng trên cùng switch và đường cáp.
- Router vẫn có thể định tuyến giữa các VLAN; cần firewall rule để chặn luồng không mong muốn.
- Thiết bị VLAN-aware, cấu hình cổng trunk/access và rule đúng thứ tự đều cần thiết; switch unmanaged không thay thế được switch quản trị.
- Home Assistant có thể cần ngoại lệ truy cập cụ thể, còn mDNS repeater chỉ chuyển tiếp khả năng khám phá thiết bị chứ không mở tự động các cổng dịch vụ.
Đặt bóng đèn, camera hay ổ cắm thông minh cùng mạng với máy tính cá nhân khiến một thiết bị IoT có vấn đề có thể tiếp cận thêm các tài nguyên nội bộ. Chia mạng bằng VLAN là cách cô lập nhóm thiết bị đó mà không phải kéo riêng một hệ thống cáp, nhưng tạo VLAN thôi chưa đủ: router có thể tiếp tục chuyển tiếp lưu lượng giữa các mạng nếu firewall không chặn.
VLAN tách mạng ở lớp liên kết, không tự chặn router định tuyến
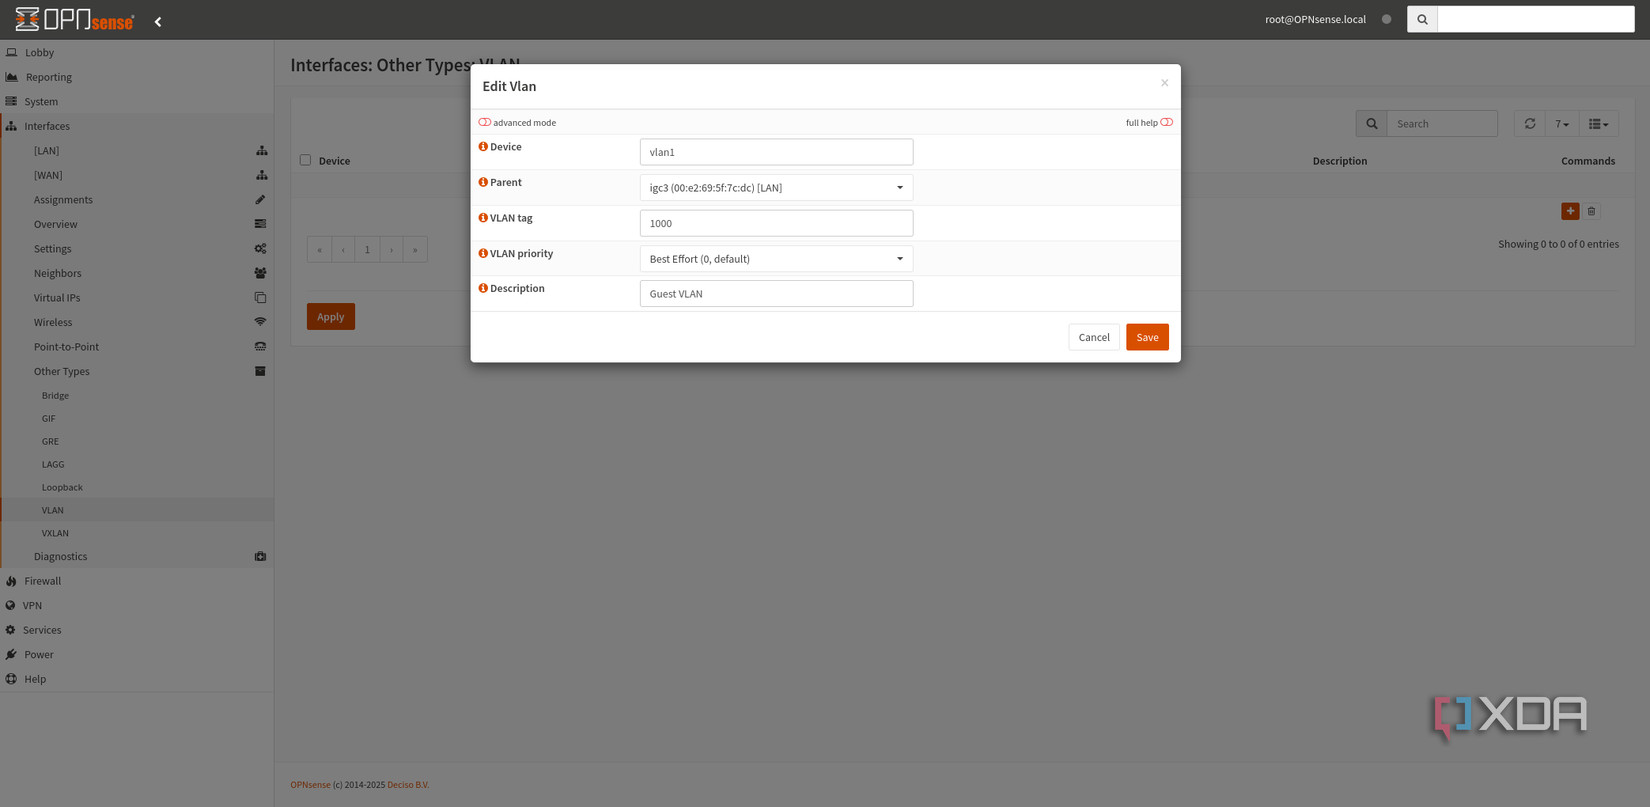
VLAN tạo các mạng lớp 2 riêng trên cùng hạ tầng vật lý. Switch quản trị gắn thẻ lưu lượng trên đường trunk, còn cổng access đưa thiết bị đầu cuối vào VLAN tương ứng. Máy tính, NAS và thiết bị nhà thông minh vì thế có thể dùng chung switch và kết nối Internet nhưng thuộc các mạng logic khác nhau.
Điểm dễ hiểu nhầm nằm ở bước tiếp theo. Khi mỗi VLAN có một gateway trên router, thiết bị ở hai VLAN khác nhau vẫn có thể giao tiếp thông qua định tuyến liên VLAN (Inter-VLAN Routing). Tài liệu OPNsense mô tả lưu lượng đi qua ranh giới VLAN cần được định tuyến và kiểm soát bằng firewall rule. Nếu rule cho phép rộng, VLAN chỉ tạo thêm một lớp phân chia chứ chưa cô lập được IoT khỏi PC hay NAS.
Với cấu hình gia đình, có thể dành một VLAN cho thiết bị tin cậy và một VLAN riêng cho IoT. Firewall đặt mặc định chặn IoT truy cập các mạng nội bộ, sau đó chỉ mở những kết nối cụ thể mà thiết bị cần. Một ổ cắm cần gọi máy chủ của hãng để nhận lệnh từ xa có thể được phép ra Internet, nhưng không vì thế mà cần quyền truy cập vào thư mục chia sẻ trên máy tính.
Firewall rule phải chặn đủ mạng riêng và giữ đúng thứ tự
Rule cần xét đúng các dải địa chỉ nội bộ. Nếu chỉ chặn 192.168.0.0/16 trong khi mạng tin cậy hoặc một VLAN khác dùng 10.x hay 172.16–31.x, lưu lượng vẫn có thể đi qua. Nên gom các mạng cần cô lập vào alias bao phủ đầy đủ các dải RFC 1918: 10.0.0.0/8, 172.16.0.0/12 và 192.168.0.0/16; với mạng nhỏ, danh sách cũng cần bao gồm mọi subnet nội bộ đang sử dụng.
Thứ tự rule quyết định ngoại lệ có hoạt động hay không. Chẳng hạn, nếu thiết bị IoT dùng DNS do router cung cấp, rule cho phép DNS tới chính firewall phải đứng trước rule chặn truy cập vào các mạng nội bộ. Sau đó mới chặn IoT tới các subnet cần bảo vệ rồi cho phép phần truy cập Internet còn lại nếu chính sách gia đình cho phép. Một rule cho phép quá rộng đặt phía trên các dòng chặn sẽ làm chúng mất tác dụng.
Không nên sao chép nguyên xi một bộ rule mẫu mà chưa kiểm tra mạng nhà mình. Cần xác định subnet của từng VLAN, dịch vụ DNS, cách cấp DHCP, IPv6 và ngoại lệ thực sự cần dùng; rule IPv4 không tự lọc lưu lượng IPv6. Firewall chỉ lọc lưu lượng được định tuyến; hai thiết bị cùng VLAN vẫn có thể trao đổi trực tiếp ở lớp liên kết.
Home Assistant cần ngoại lệ hẹp, còn mDNS chỉ hỗ trợ tìm thiết bị
Nếu Home Assistant chạy trên mạng tin cậy nhưng phải điều khiển thiết bị đặt trong VLAN IoT, hãy cho phép đúng máy Home Assistant tới đúng thiết bị và dịch vụ cần thiết. Ví dụ TCP 8123 là cổng giao diện mặc định của Home Assistant, nhưng chỉ mở cổng này khi sơ đồ triển khai thực tế cần kết nối đó; không nên cấp quyền truy cập toàn bộ hai mạng để sửa lỗi khám phá thiết bị.
mDNS là một chuyện khác: giao thức này giúp thiết bị tìm thấy dịch vụ trong mạng cục bộ, thường được dùng cho các thiết bị nhà thông minh. Bộ chuyển tiếp mDNS có thể chuyển tiếp thông tin khám phá giữa các VLAN được chọn, nhưng bản thân việc tìm thấy dịch vụ không đồng nghĩa firewall đã cho phép kết nối tới cổng của dịch vụ đó. Vì thế, cần cấu hình riêng cả discovery lẫn rule truy cập; chỉ đưa các VLAN cần thiết vào reflector và tránh mở sang mạng khách hay mạng quản trị.
Với thiết bị Tuya, Aqara hoặc các hệ thống khác, nhu cầu kết nối thay đổi theo model, tích hợp và cách điều khiển cloud/local. Không có một danh sách cổng chung áp dụng chắc chắn cho mọi thiết bị. Hãy quan sát log, thử từng tính năng sau khi chặn mặc định và chỉ thêm ngoại lệ có căn cứ, thay vì mở rộng toàn bộ IoT sang mạng tin cậy.
Switch unmanaged không thể duy trì phân đoạn VLAN
Thiết lập này cần router có khả năng tạo interface VLAN và switch quản trị hỗ trợ 802.1Q để cấu hình trunk cùng access port. Switch unmanaged chỉ cung cấp kết nối cơ bản, không phân loại lưu lượng theo VLAN như cấu hình cần có. Điểm truy cập Wi-Fi cũng phải ánh xạ SSID tới VLAN phù hợp nếu muốn đặt thiết bị không dây vào mạng IoT.
Trunk giữa OPNsense và switch cần khớp VLAN tag ở cả hai đầu. Tài liệu OPNsense cảnh báo không trộn frame tagged và untagged trên trunk nối firewall với switch vì có thể làm rò rỉ broadcast như DHCP hoặc Router Advertisement, tùy thiết bị. Cổng tới máy tính thường là access port của một VLAN; cổng tới điểm truy cập có thể cần trunk để mang nhiều SSID/VLAN, theo đúng khả năng và cấu hình của thiết bị.
Nên giữ đường quản trị hiện có trong lúc dựng VLAN, thử trên một cổng dự phòng trước khi chuyển máy tính quản trị, và giữ khả năng truy cập console. Sai tag hoặc PVID thường khiến máy khách không nhận được địa chỉ IP hay không tới được gateway; cần kiểm tra membership của cổng switch trước khi chỉnh firewall một cách mò mẫm.
Kiểm tra cả kết nối cần dùng lẫn đường truy cập phải bị chặn
Sau khi cấu hình, kiểm tra từng VLAN có nhận đúng địa chỉ IP, tới được gateway và phân giải DNS hay không. Từ VLAN IoT, thử truy cập một máy tính hoặc NAS vốn phải bị cô lập; kết nối đó cần thất bại và log firewall nên ghi nhận rule chặn tương ứng. Đồng thời kiểm tra thiết bị vẫn thực hiện được chức năng cần thiết, chẳng hạn Home Assistant điều khiển một thiết bị cụ thể hoặc ổ cắm được phép truy cập dịch vụ cloud.
Nếu kiểm tra cách ly vẫn thành công, rà lại thứ tự rule, alias subnet và việc thiết bị có thật sự nằm trong VLAN dự kiến. Nếu kết nối hợp lệ bị hỏng, thêm ngoại lệ theo địa chỉ và dịch vụ cần thiết rồi thử lại, thay vì bỏ rule chặn tổng thể. Cũng cần cân nhắc rằng VLAN không vá lỗ hổng trên thiết bị và không ngăn hai thiết bị cùng VLAN giao tiếp; với mạng nhỏ, chi phí quản trị có thể lớn hơn lợi ích nếu router hoặc switch hiện tại không hỗ trợ phân đoạn đúng cách.
Điều đáng làm trước tiên không phải tạo thật nhiều VLAN, mà là xác định thiết bị nào không cần thấy PC, NAS hay mạng quản trị. Khi đã phân nhóm, firewall mới là nơi biến ranh giới VLAN thành giới hạn truy cập có thể kiểm tra và điều chỉnh.
Nguồn tham khảo: Tài liệu OPNsense về VLAN và LAGG; XDA Developers; OPNsenseLab