Tóm tắt nhanh
- Skullcandy Dime 3 bị ảnh hưởng bởi lỗ hổng Bluetooth CVE-2025-20701.
- Thiết bị lạ có thể ghép đôi mà không cần mã PIN hoặc thao tác xác nhận.
- Các máy chạy firmware 1.0.0.28 hiện không có cách tự cập nhật được nêu trong hồ sơ.
Trung tâm Điều phối CERT thuộc Đại học Carnegie Mellon (CERT/CC) vừa phát đi cảnh báo an ninh về mẫu tai nghe không dây giá rẻ Skullcandy Dime 3. Thiết bị này chấp nhận yêu cầu ghép đôi Bluetooth từ các thiết bị lạ xung quanh mà hoàn toàn không cần bất kỳ thao tác xác nhận nào từ chủ sở hữu.
Cơ chế tấn công âm thầm qua Bluetooth
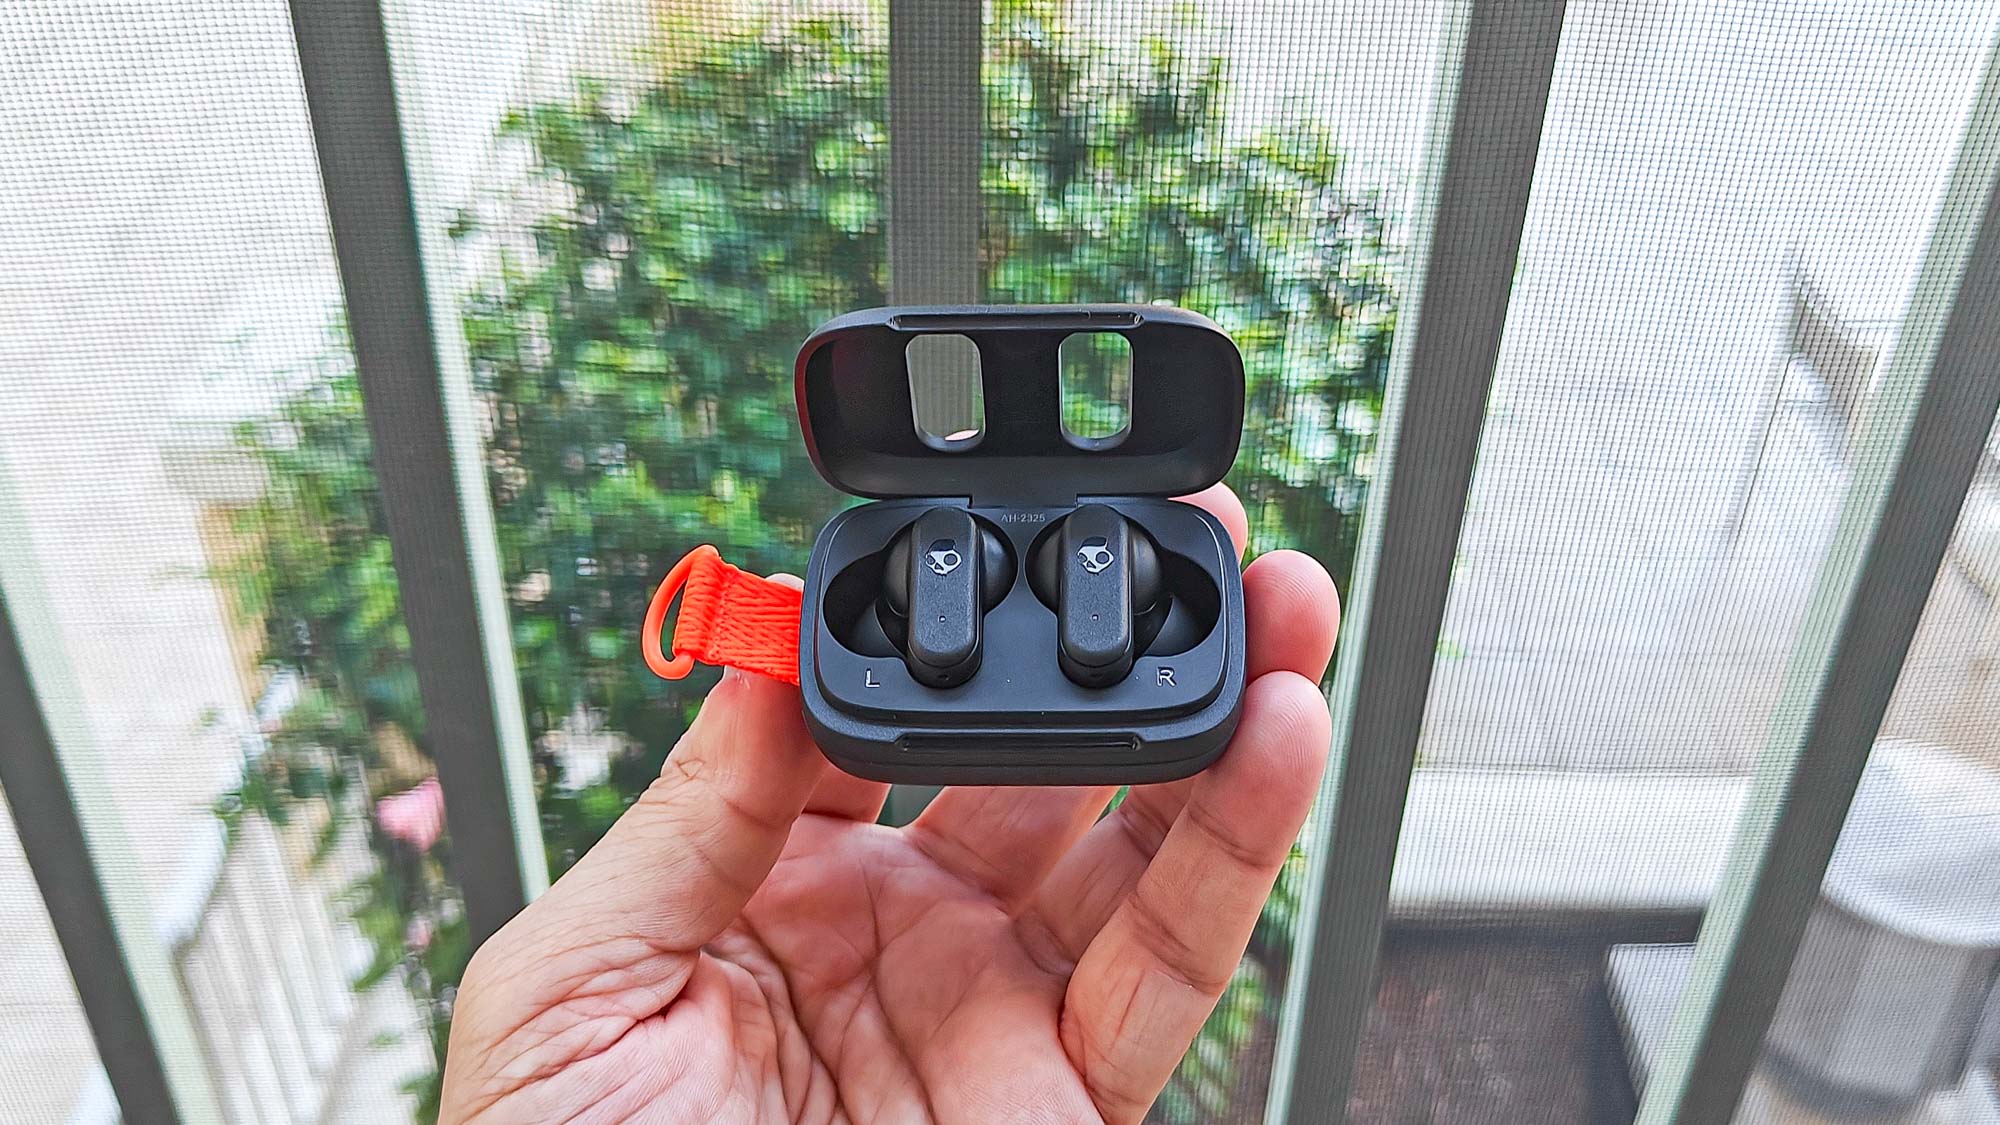
Lỗ hổng nghiêm trọng này được định danh là CVE-2025-20701, xuất phát từ bộ công cụ phát triển phần mềm Airoha Bluetooth Audio SDK mà mẫu Skullcandy Dime 3 (mã model S2DCW) sử dụng để xử lý kết nối không dây. Theo các chuyên gia bảo mật tại ERNW và nhà nghiên cứu độc lập Jacob Nowak, lỗ hổng cho phép kẻ tấn công ở gần thiết bị thực hiện ghép nối trực tiếp mà không cần mã PIN, không cần chạm vào hộp sạc hay bấm nút kích hoạt chế độ pairing.
Khi kẻ xấu hoàn tất ghép nối, thiết bị lạ lập tức trở thành kết nối đáng tin cậy và có thể tự động kết nối lại mỗi khi ở trong phạm vi sóng Bluetooth. Từ kết nối này, kẻ tấn công có thể cắt ngang âm thanh của người dùng, chiếm quyền phát nhạc hoặc nguy hiểm hơn là truy cập vào cấu hình tai nghe (headset profile) để kích hoạt micro thu âm trực tiếp các cuộc trò chuyện xung quanh. Điểm báo hiệu duy nhất là âm thanh thông báo “new device paired” phát ra trên tai nghe, nhưng phần lớn người dùng thường bỏ qua vì nhầm lẫn với hiện tượng rớt mạng chập chờn.
Hạn chế phần cứng khiến người dùng cũ không thể cập nhật
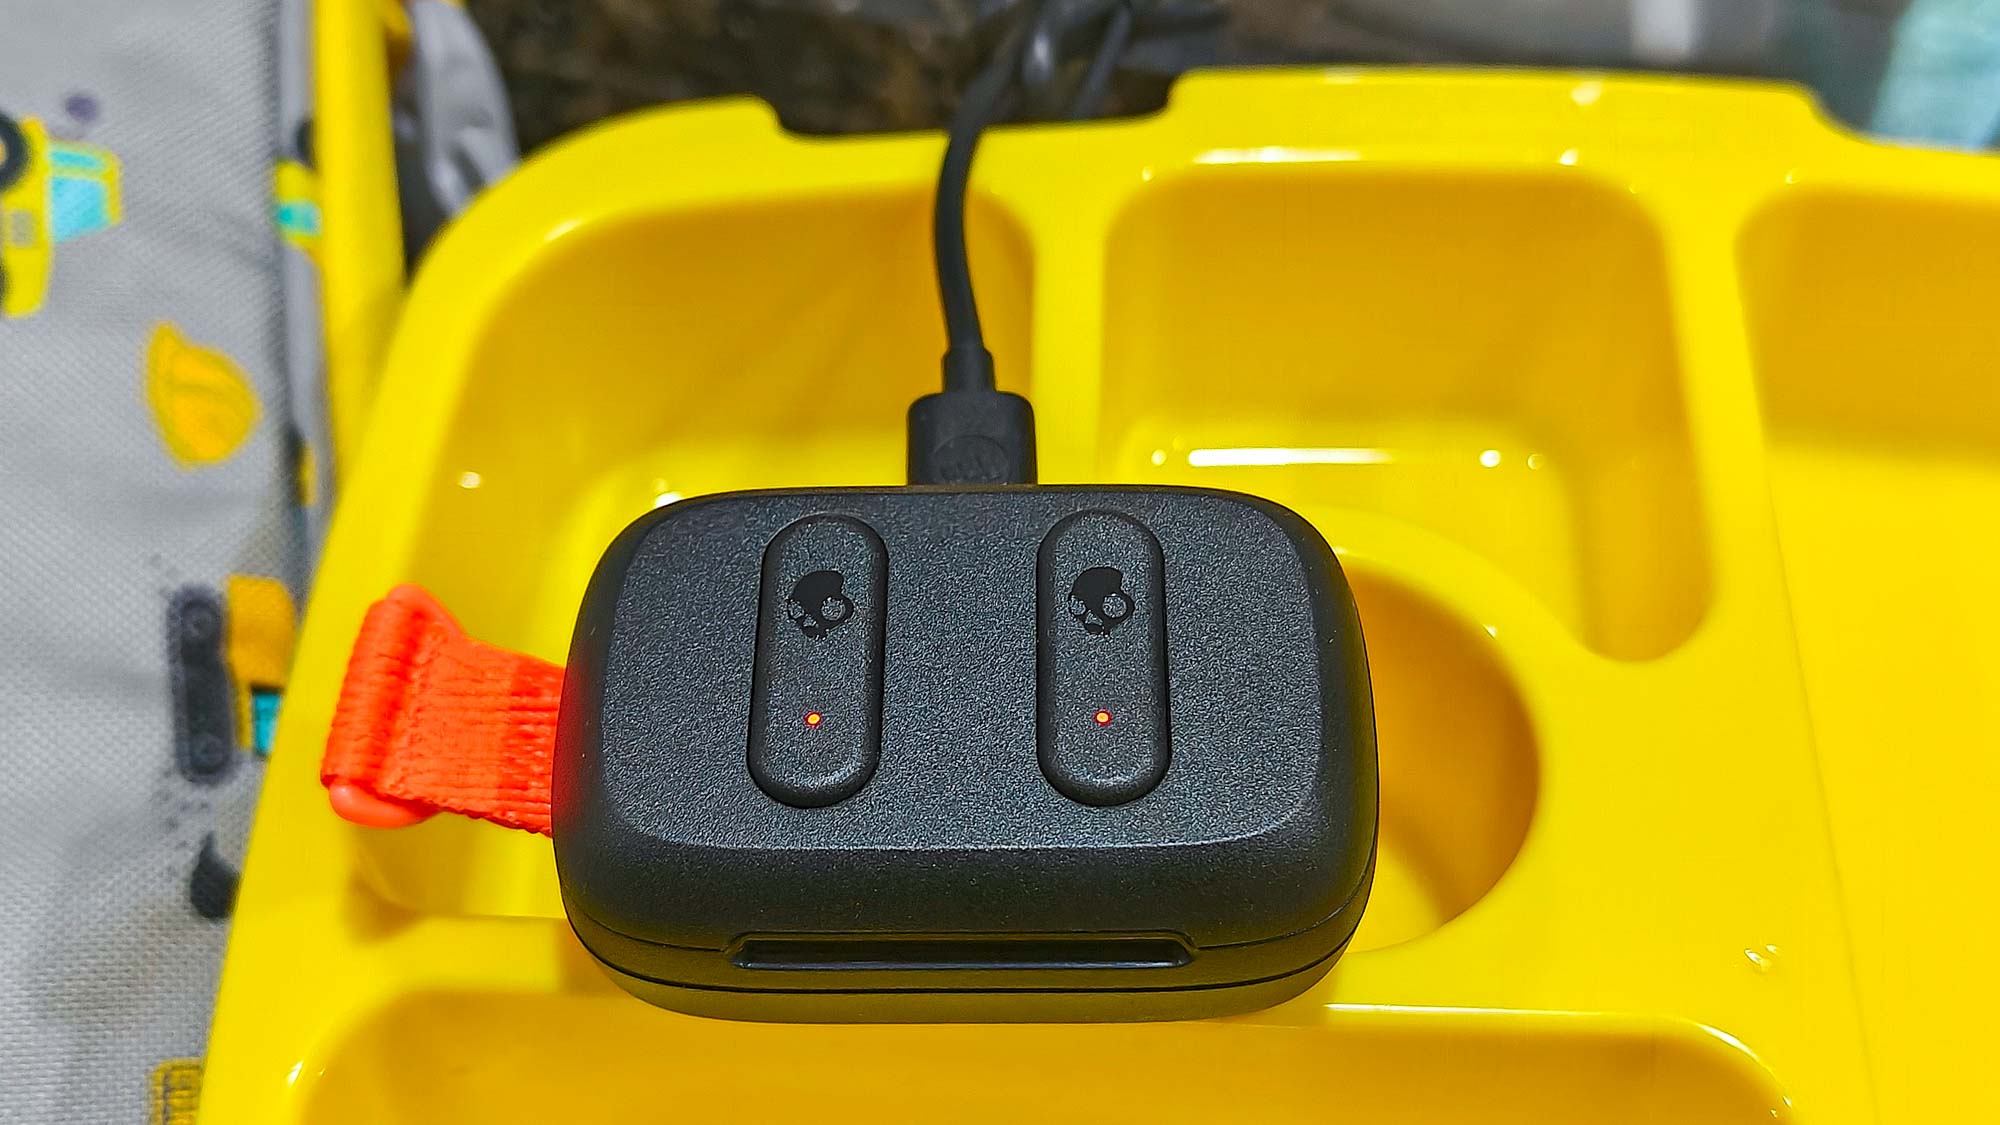
Mặc dù lỗ hổng bắt nguồn từ chipset Airoha và nhà sản xuất chip đã tung ra bản vá SDK, tình cảnh của người dùng Skullcandy Dime 3 lại trở nên phức tạp. Skullcandy đã khắc phục lỗ hổng này trên phiên bản phần mềm 1.0.0.30, nhưng bản cập nhật này dường như chỉ được nạp sẵn trên các lô hàng sản xuất mới xuất xưởng.
Đối với những chiếc tai nghe Dime 3 đang lưu hành trên thị trường chạy phiên bản firmware 1.0.0.28, CERT/CC xác nhận hiện không có bất kỳ phương thức nào để người dùng tự cập nhật. Dòng tai nghe giá rẻ này không được hỗ trợ bởi ứng dụng điều khiển Skullcandy trên điện thoại, đồng thời không có giao tiếp nạp phần mềm qua cổng kết nối thông thường. Trái ngược với việc Apple gần đây đã nhanh chóng phát hành bản cập nhật phần mềm tự động cho mẫu Beats Studio Buds dính lỗi tương tự, người dùng Skullcandy Dime 3 hiện phải sống chung với nguy cơ bị can thiệp kết nối.
Khuyến cáo an toàn dành cho người dùng Skullcandy Dime 3
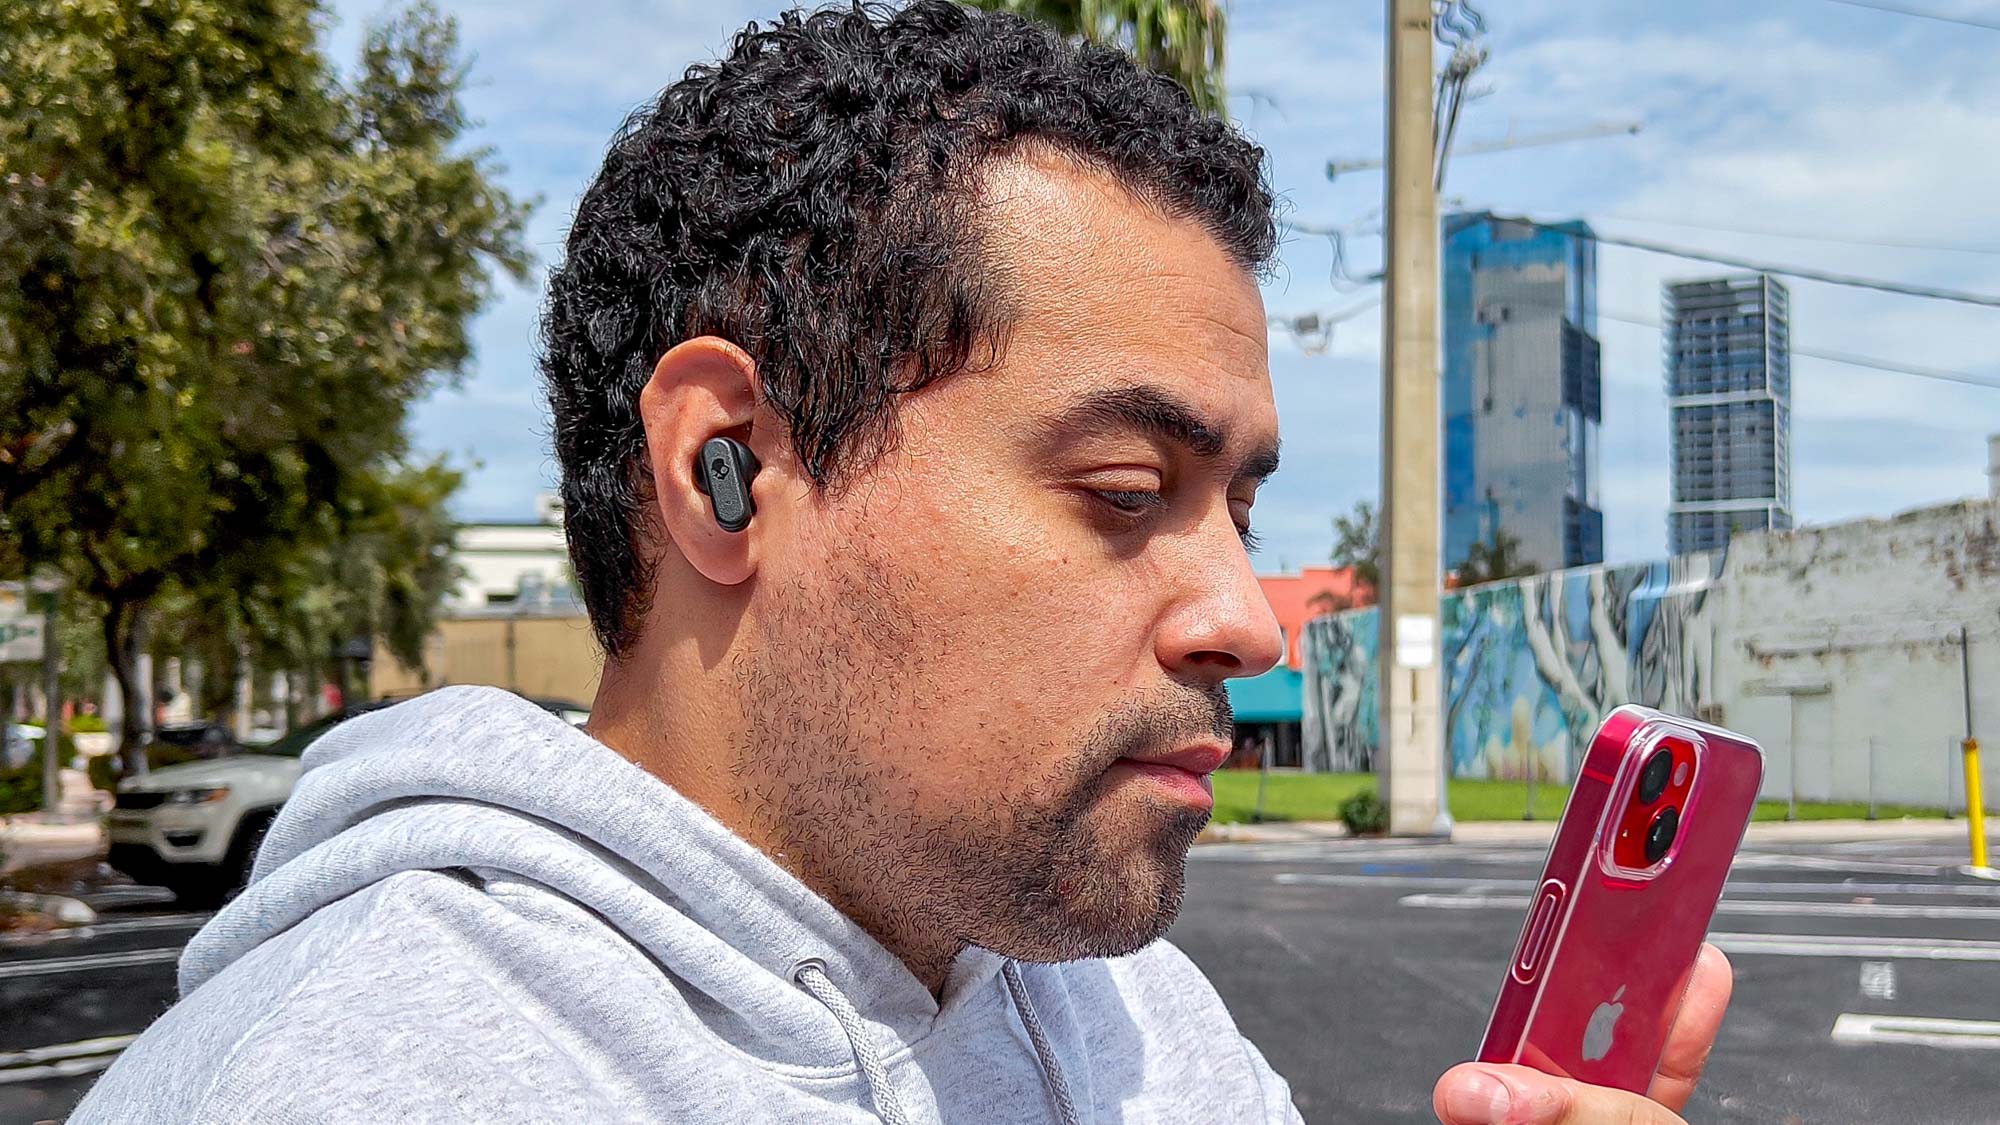
Cơ quan An ninh Mạng và Cơ sở Hạ tầng Mỹ (CISA) đã xếp hạng mức độ nghiêm trọng của CVE-2025-20701 ở mức điểm 8.8 (mức cao). Mặc dù phạm vi tấn công bị giới hạn trong bán kính sóng vô tuyến Bluetooth (khoảng vài mét) và yêu cầu thiết bị mục tiêu đang bật kết nối, nguy cơ rò rỉ âm thanh nhạy cảm tại nơi công cộng như quán cà phê hay phương tiện công cộng là hoàn toàn có thật.
Trong bối cảnh Skullcandy chưa đưa ra giải pháp nâng cấp phần mềm cho các thiết bị đã bán ra, người dùng sở hữu dòng Dime 3 chạy firmware 1.0.0.28 được khuyến cáo nên chú ý kỹ các âm báo kết nối bất thường. Khi không có nhu cầu nghe nhạc hay gọi điện, người dùng nên cất tai nghe vào hộp sạc đóng nắp để ngắt nguồn kết nối vô tuyến, hạn chế tối đa nguy cơ bị thiết bị lạ chiếm quyền can thiệp.
THEO DÕI CÁC KÊNH CỦA TEKCAFE
- Website: TekCafe.vn
- Fanpage Facebook: facebook.com/tekcafeteam
- YouTube: youtube.com/c/TekCafeTeam
BÀI VIẾT MỚI NHẤT
- Microsoft 365 đã chạy được trên Linux qua Bottles, nhưng chưa sẵn sàng để cài đại trà
- Meta có thể ra mắt kính thông minh không camera vào tháng 10
- MediaTek ra mắt Dimensity 9600 Pro tiến trình 2nm, hỗ trợ RAM LPDDR6
- MediaTek ra mắt Dimensity 9600 Pro trên tiến trình 2nm
- Mang MacBook Air 6 năm tuổi đi sửa pin và màn hình, người dùng không ngờ Apple lại làm thế này
