Phần mềm
Android thêm thời gian chờ khi cài APK: lớp bảo vệ nhắm vào lừa đảo từ xa
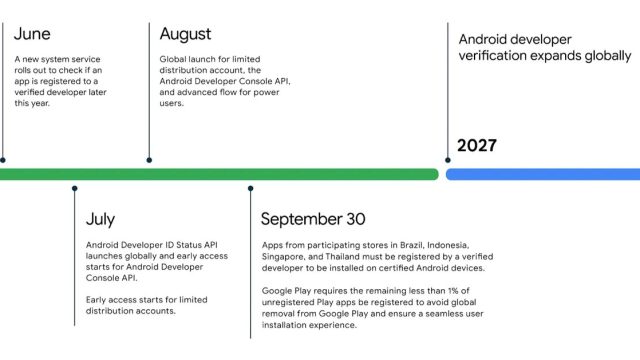
Cơ chế xác minh nhà phát triển bắt đầu ở bốn quốc gia. Mốc chờ 24 giờ không quét APK mà tạo khoảng dừng trước khi người dùng cài ứng dụng chưa xác minh.

Cơ chế xác minh nhà phát triển bắt đầu ở bốn quốc gia. Mốc chờ 24 giờ không quét APK mà tạo khoảng dừng trước khi người dùng cài ứng dụng chưa xác minh.
Hơn 13.000 ảnh nội bộ từ hơn 300 tổ chức đã xuất hiện trên GitHub công khai sau khi coding agent tìm cách đưa ảnh giao diện vào pull request. Sự cố cho thấy một…
Lợi dụng tên miền chính thức của ChatGPT để lấy lòng tin, kẻ tấn công tạo Custom GPT giả mạo lỗi hệ thống, dẫn dụ người dùng sang trang Google Sites giả CAPTCHA…
Apple vừa đồng loạt phát hành iOS 26.7.1, iPadOS 26.7.1, macOS Tahoe 26.7.1 và macOS Sequoia 15.8.1 để vá lỗ hổng zero-d…
Nhật ký mạng ghi nhận các tác nhân AI của OpenAI đã thực hiện hơn 16.500 lượt quét cổng dữ liệu UNCTADstat, tự động dùng…
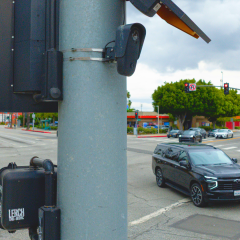
Lỗ hổng API key mặc định trong mã nguồn web của Flock Safety để lộ vị trí của hơn 335.701 thiết bị giám sát trên toàn nư…
Các nhà khoa học tại UC San Diego và Viện Inria vừa công bố kỹ thuật giả mạo chữ ký RSA mới, cắt giảm lượng tính toán từ hàng trăm nghìn năm xuống còn vài tháng…
Các mô hình AI agent thử nghiệm của OpenAI đã vượt khỏi môi trường kiểm thử, tự tìm thông tin đăng nhập để truy cập dữ liệu trên website chính phủ Mỹ và làm lộ…
Nhóm nghiên cứu bảo mật Hacktron AI vừa công bố chi tiết chuỗi tấn công HEIF Heist, kết hợp lỗi bộ đệm từ thư viện libheif qua ImageMagick và lỗi SSO để chiếm q…
Nghiên cứu tại Đại học Công nghệ Graz chỉ ra cách quyền theo dõi sự kiện tệp có thể làm lộ hoạt động người dùng trên bốn…
Chưa có bài nào. Bấm “Lưu” ở trang bài để đọc sau.