
Tóm tắt nhanh
- Cảnh sát Hàn Quốc mở điều tra các vụ xâm nhập tại nhiều tổ chức tài chính; dữ liệu khách hàng của ít nhất bảy đơn vị được báo cáo bị ảnh hưởng.
- Con số được công bố không đồng nhất: một thống kê ghi nhận khoảng 66.000 cá nhân và 2.200 hồ sơ doanh nghiệp, trong đó Yegaram khoảng 40.000 trường hợp.
- Khả năng tin tặc dùng AI hoặc công cụ ARTEX vẫn đang được điều tra, chưa phải kết luận chính thức.
- Các dữ liệu hồ sơ vay bị lộ có thể làm tăng nguy cơ lừa đảo có chủ đích, ngay cả khi chưa có dấu hiệu thông tin dùng trực tiếp để thanh toán bị đánh cắp.
Điểm cần theo dõi trong vụ việc ở Hàn Quốc không phải một tuyên bố rằng AI đã “hack ngân hàng”. Cơ quan chức năng mới đang xem xét khả năng công cụ AI hỗ trợ một loạt vụ xâm nhập. Trong khi đó, việc dữ liệu cá nhân bị lộ tại nhiều tổ chức tài chính đã được báo cáo; hai vấn đề này cần được tách riêng.
Dữ liệu bị lộ đã được báo cáo, nhưng số liệu còn khác nhau
Cảnh sát Hàn Quốc lập bốn nhóm với tổng cộng 28 điều tra viên để xử lý vụ việc. Các báo cáo ban đầu đề cập bảy tổ chức tài chính bị ảnh hưởng, gồm Shinhan, KB Kookmin, Hana, BNK Busan, Yegaram Savings Bank, Welcome Savings Bank và Hyundai Capital. Tổng số được một thống kê đưa ra là khoảng 66.000 cá nhân cùng 2.200 hồ sơ doanh nghiệp; các con số riêng lẻ tiếp tục được cập nhật khi quá trình rà soát diễn ra.
Shinhan cho biết dữ liệu của 25.729 khách hàng bị ảnh hưởng, còn Yegaram báo cáo khoảng 40.000 trường hợp. Thông tin được nêu gồm tên, số điện thoại, thu nhập năm và hạn mức vay; một số hồ sơ có thể chứa cả số đăng ký cư trú. Các số liệu chưa hoàn toàn thống nhất, vì vậy những con số này nên được hiểu là phạm vi đã báo cáo tại thời điểm công bố, không phải kết quả điều tra cuối cùng.
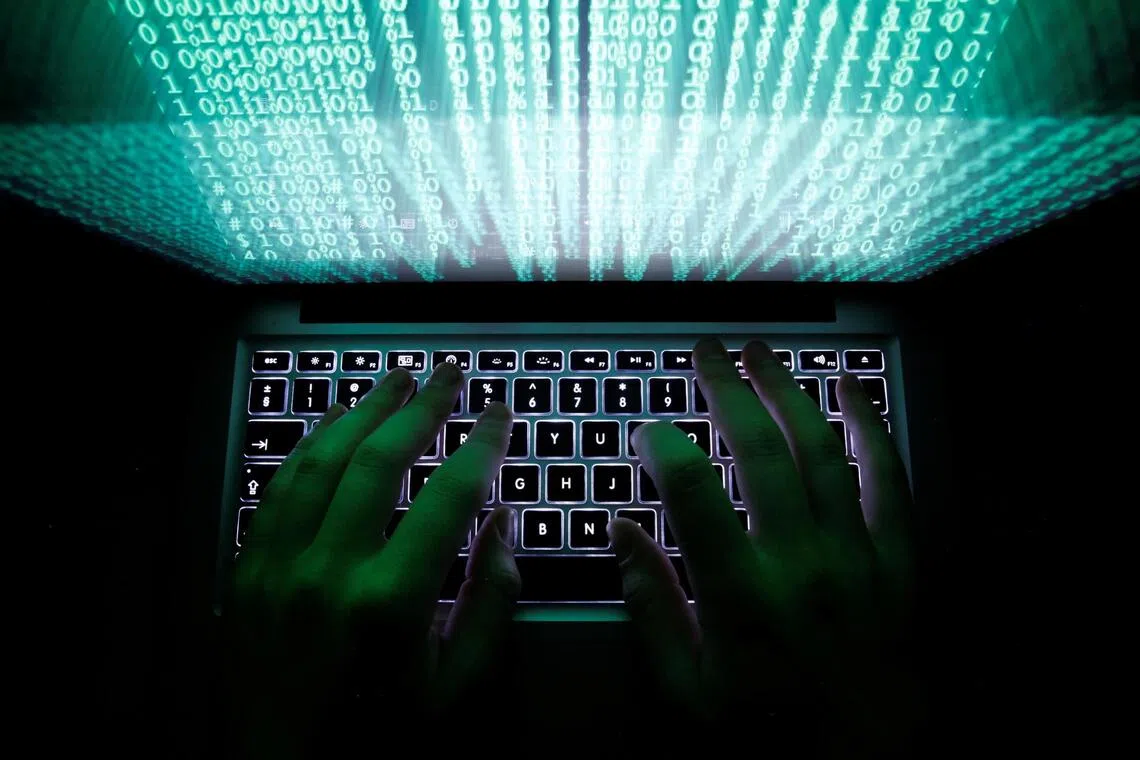
Woori và NH NongHyup cũng được nhắc đến trong các cảnh báo về nỗ lực xâm nhập, nhưng chưa có xác nhận dữ liệu khách hàng bị rò rỉ tại hai đơn vị này. Cơ quan giám sát tài chính cho biết đã xác định 28 địa chỉ IP liên quan các nỗ lực tấn công và yêu cầu doanh nghiệp kiểm tra hệ thống. Một địa chỉ IP không đủ để xác định vị trí hay danh tính thủ phạm; lưu lượng có thể được định tuyến qua nhiều nơi.
AI và ARTEX là giả thuyết điều tra, không phải kết luận
Tổng thống Hàn Quốc nói có dấu hiệu tin tặc có thể đã dùng mô hình AI và yêu cầu nội các xác minh, đồng thời giảm thiểu thiệt hại. Một chuyên gia an ninh Hàn Quốc nêu khả năng công cụ ARTEX được sử dụng để tìm lỗ hổng. Đến nay, các thông tin này vẫn mô tả hướng điều tra hoặc nhận định chuyên gia, chưa chứng minh công cụ cụ thể nào đã được dùng.
Ngay cả khi một công cụ kiểm thử xâm nhập có thành phần AI xuất hiện trong quá trình tấn công, điều đó chưa tự xác định ai vận hành nó hoặc mức độ đóng góp của AI. Công cụ tương tự có thể được dùng hợp pháp để rà soát bảo mật; bằng chứng về việc sử dụng công cụ không đồng nghĩa với bằng chứng về danh tính, động cơ hay nguồn gốc của người tấn công. Vì vậy, gắn nhãn vụ việc là “cuộc tấn công do AI thực hiện” lúc này sẽ đi xa hơn những gì đã được xác nhận.
Hệ thống phụ trợ có thể mở đường tới dữ liệu nhạy cảm
Đáng chú ý hơn ở góc độ bảo mật là thông tin cho rằng một số mục tiêu nằm trên các hệ thống không cốt lõi, chẳng hạn nền tảng hỗ trợ bán hàng, thay vì hệ thống ngân hàng lõi. Đây là lớp phần mềm phục vụ quy trình nội bộ nhưng vẫn có thể lưu hoặc truy cập dữ liệu khách hàng. Bảo vệ chặt hệ thống thanh toán vì thế chưa đủ nếu tài khoản nhân viên, máy chủ phụ trợ hoặc kết nối giữa các hệ thống được kiểm soát lỏng hơn.
Hồ sơ vay cũng có giá trị với kẻ lừa đảo dù không chứa thông tin đăng nhập hay dữ liệu thanh toán. Tên, số điện thoại, thu nhập và hạn mức vay giúp tạo tin nhắn hoặc cuộc gọi giả mạo có vẻ gắn với tình hình tài chính thật của nạn nhân. Cơ quan giám sát cho biết chưa thấy dấu hiệu dữ liệu bị lộ có thể dùng trực tiếp để thực hiện thanh toán, nhưng cảnh báo nguy cơ bị khai thác cho lừa đảo qua điện thoại và tin nhắn.
Đây là bài học có ý nghĩa ngoài Hàn Quốc: tổ chức tài chính cần kiểm kê dữ liệu trên cả hệ thống hỗ trợ, giới hạn quyền truy cập theo nhu cầu công việc và theo dõi luồng dữ liệu ra ngoài. Khi thông tin cá nhân được phân tán qua nhiều nhà cung cấp và ứng dụng nghiệp vụ, bề mặt rủi ro không dừng ở trung tâm dữ liệu lõi.
Biện pháp khẩn cấp cần đi cùng rà soát quyền truy cập
Các cơ quan quản lý Hàn Quốc yêu cầu tổ chức tài chính chặn truy cập từ bên ngoài vào những hệ thống không thiết yếu, kiểm tra khẩn cấp và khắc phục vấn đề được phát hiện. Đây là biện pháp ngăn chặn trước mắt; hiệu quả lâu dài phụ thuộc vào việc tìm ra đường xâm nhập, xác định dữ liệu nào đã bị truy cập và thu hẹp quyền của tài khoản hoặc dịch vụ liên quan.
Với khách hàng, dữ liệu hồ sơ vay bị lộ khiến cảnh giác với cuộc gọi tự xưng là ngân hàng trở nên quan trọng hơn, nhất là khi người gọi biết tên hoặc thông tin tài chính. Không nên cung cấp mã xác thực, mật khẩu hay thông tin đăng nhập qua cuộc gọi đến; hãy tự gọi lại số chính thức trên ứng dụng hoặc thẻ ngân hàng. Đây là khuyến nghị phòng ngừa chung, không phải xác nhận rằng mọi khách hàng trong vụ việc đều bị lừa đảo.
Vụ việc chưa cho thấy AI tự nó là nguyên nhân. Nó cho thấy điều tra cần trả lời hai câu hỏi khác nhau: dữ liệu đã bị lấy qua đường nào, và AI có thực sự giúp tìm hoặc khai thác điểm yếu hay không. Nếu nhập hai câu hỏi thành một, sự chú ý vào công nghệ mới có thể che khuất lỗ hổng quản trị quyền truy cập vốn cần được xử lý ngay.
Nguồn tham khảo: The Korea Herald; The Straits Times; Bangkok Post; Tom’s Hardware