Tóm tắt nhanh
- YAM Store bán tài khoản và hạ tầng; CoGUI và Iron Man cung cấp công cụ dựng trang, email và tin nhắn giả mạo.
- Ba dịch vụ được ước tính đã hỗ trợ hơn một tỷ tin nhắn độc hại nhắm tới hơn 75.000 tổ chức kể từ tháng 1/2026.
- Đợt xử lý đã thu hồi tên miền, vô hiệu hóa hơn 20.000 tài khoản và chặn hơn 100.000 tên miền; thông tin hiện có không cho thấy toàn bộ người điều hành đã bị bắt.
Một tin nhắn báo giao hàng thất bại hay yêu cầu nộp phí đường bộ có thể chỉ là lớp ngoài của một chuỗi cung ứng tội phạm. Trong vụ việc được công bố ngày 14/10/2026, người vận hành không nhất thiết phải tự viết mã hay dựng máy chủ: họ có thể mua tài khoản, hạ tầng và mẫu trang giả mạo từ các dịch vụ chuyên biệt.
Theo thống kê công bố sau điều tra cùng các đối tác, YAM Store, CoGUI và Iron Man đã hỗ trợ phát tán hơn một tỷ tin nhắn độc hại nhắm tới hơn 75.000 tổ chức kể từ tháng 1/2026. Con số này phản ánh hoạt động được ghi nhận qua mạng lưới của họ, không phải số nạn nhân đã bị mất tiền hay số vụ xâm nhập thành công.
Ba dịch vụ chia nhỏ công việc để biến phishing thành hàng loạt
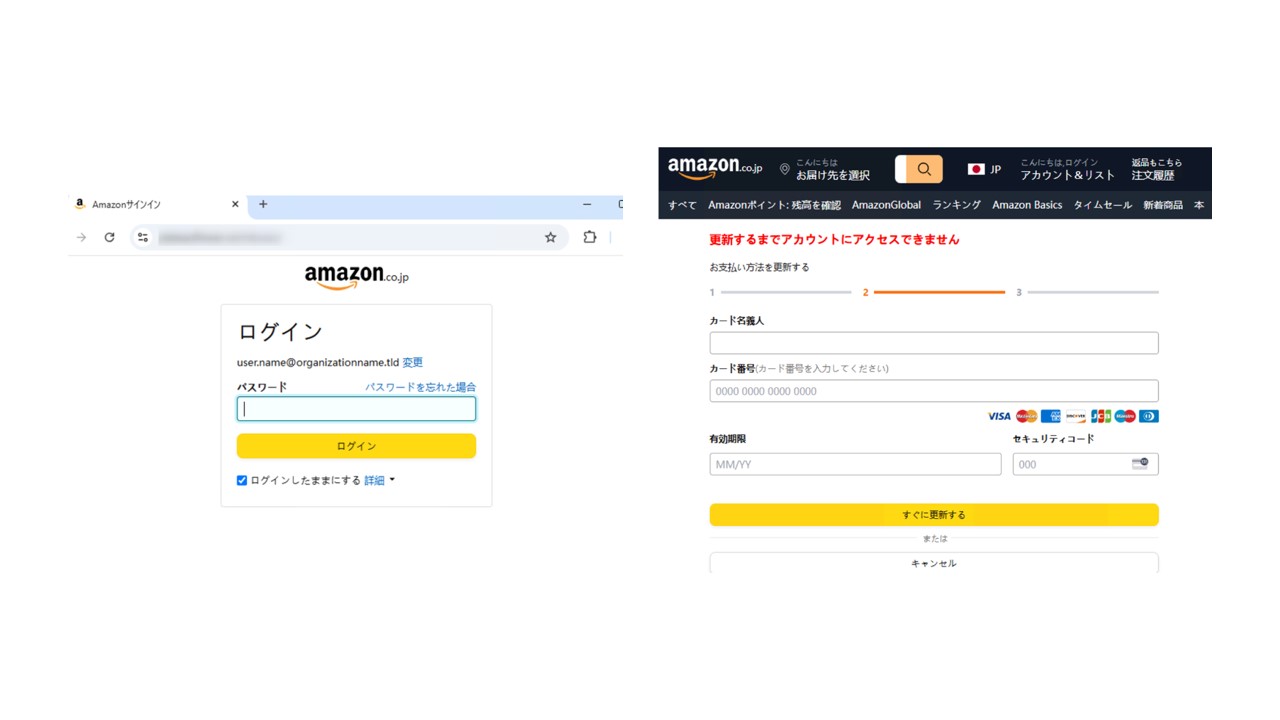
Điểm đáng chú ý không nằm riêng ở số lượng tin nhắn mà ở cách các dịch vụ chia việc. YAM Store vận hành như một chợ bán tài khoản và hạ tầng; CoGUI cung cấp trang web dựng sẵn; Iron Man mở rộng kho mẫu giả danh thương hiệu, tổ chức và cơ quan công quyền. Người mua có thể ghép các thành phần này thành chiến dịch mà không phải tự xây toàn bộ từ đầu.
Iron Man có hơn 2.300 mẫu giả mạo ngân hàng, nhà bán lẻ, đơn vị y tế, cơ quan giao thông, cảnh sát và cơ quan chính phủ tại hơn 150 quốc gia. Một bộ mẫu như vậy giúp kẻ lừa đảo thay vỏ ngoài theo ngôn ngữ, thương hiệu hay tình huống địa phương, trong khi mục tiêu vẫn thường là lấy mật khẩu, thông tin thanh toán hoặc dữ liệu cá nhân.
Đó là lý do một email có logo quen thuộc không chứng minh nó đến từ tổ chức được nhắc tên. Tuy vậy, cũng cần phân biệt mạo danh với xâm nhập: việc một thương hiệu xuất hiện trong kho mẫu không có nghĩa hệ thống của thương hiệu đó đã bị tấn công.
Tài khoản đám mây hợp lệ có thể bị lạm dụng mà không cần phá bảo mật nền tảng
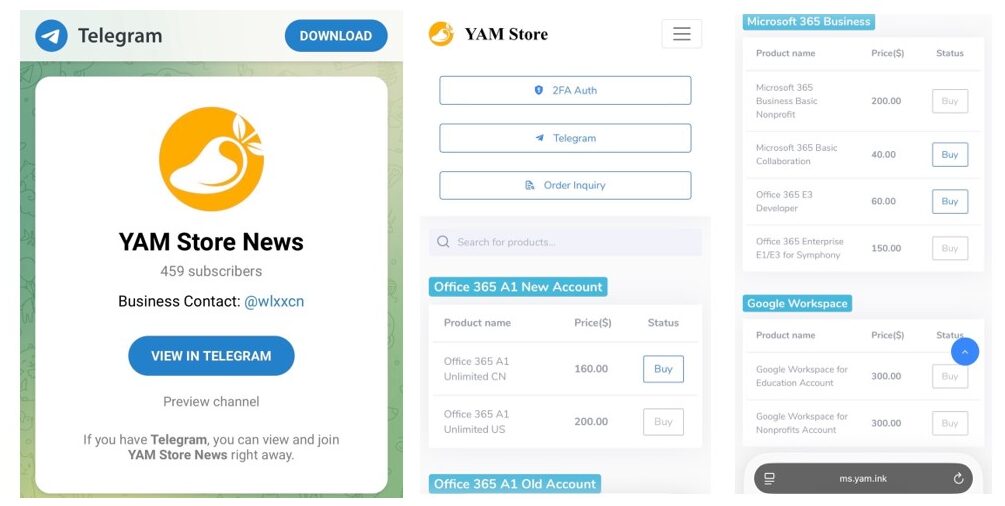
Một cách tạo nguồn tài khoản được ghi nhận: các đối tượng mua tên miền của tổ chức đã hết hạn, dựng lại website để tổ chức trông như vẫn hoạt động rồi dùng danh tính đó đăng ký tài khoản đám mây. Một số tài khoản Microsoft 365 sau đó được rao bán qua YAM Store. Đây là hành vi lợi dụng quy trình đăng ký và danh tính giả, không phải bằng chứng cho thấy Microsoft 365 hay Google Workspace bị phá vỡ bằng lỗ hổng bảo mật.
Khi kẻ gửi dùng dịch vụ đám mây thật hoặc tài khoản đã đăng ký hợp lệ, email có thể ít dấu hiệu thô sơ hơn thư rác gửi từ máy chủ tự dựng. Điều đó không có nghĩa thư sẽ luôn vượt qua bộ lọc: khả năng bị phát hiện còn tùy nội dung, cấu hình, lịch sử tài khoản và biện pháp phòng thủ của bên nhận. Nhưng với người dùng, chỉ nhìn tên dịch vụ gửi thư hoặc giao diện đăng nhập là chưa đủ để xác nhận tính xác thực.
Hình ảnh về YAM Store cho thấy tài khoản và gói dịch vụ được trình bày như hàng hóa có danh mục. Khi đầu vào được đóng gói sẵn, rào cản chuyển từ kỹ thuật sang vận hành: chọn kịch bản lừa đảo, nhắm nhóm người nhận và điều chỉnh lời nhắn. Đây là mô hình dịch vụ hóa, không phải một chiến dịch đơn lẻ do một nhóm tự làm mọi thứ.
Đợt triệt phá làm đứt hạ tầng, nhưng chưa xóa được mạng lưới phía sau
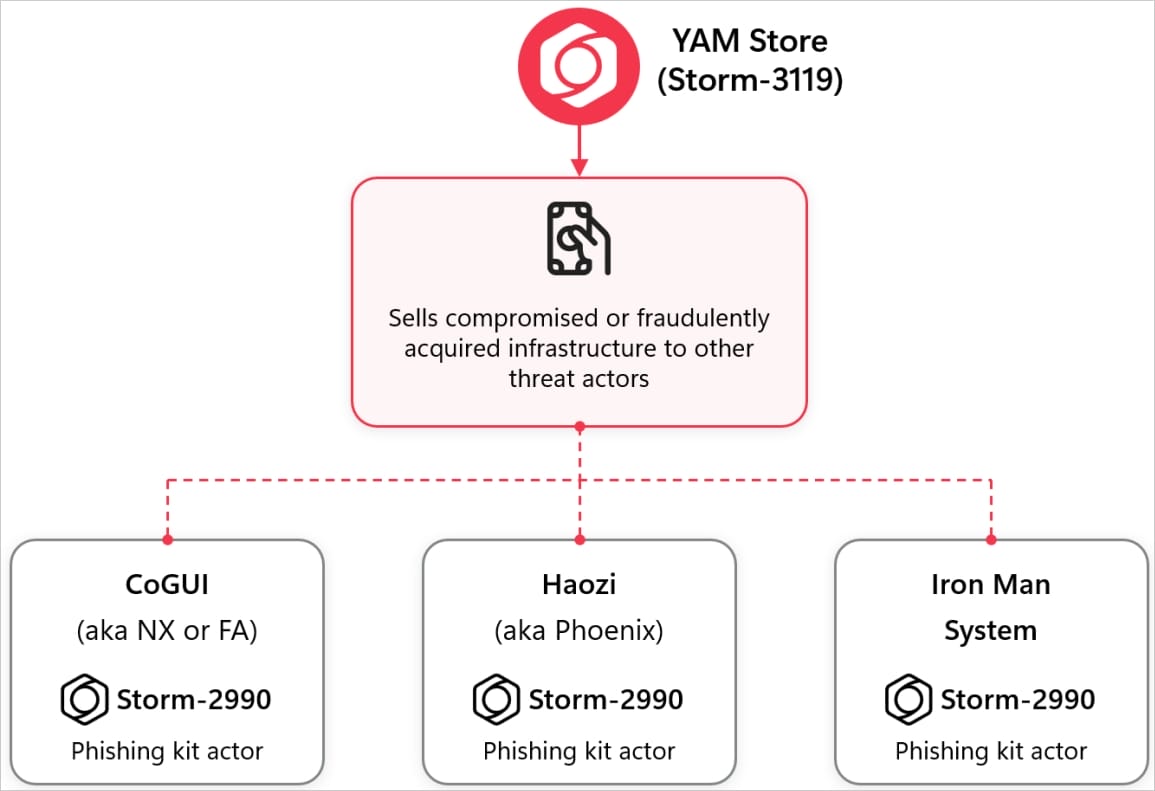
Theo thông tin công bố, lệnh của Tòa án Quận Nam Florida cho phép hãng và Health-ISAC thu hồi, chuyển hướng các tên miền thuộc hạ tầng của YAM Store, CoGUI và Iron Man. Hãng cũng cho biết đã vô hiệu hóa hơn 20.000 tài khoản liên quan và chặn hơn 100.000 tên miền được dùng để mạo danh, lừa đảo. Đây là các biện pháp nhằm làm dịch vụ khó tiếp cận và giảm khả năng tiếp tục sử dụng hạ tầng cụ thể.
Nhưng đóng cửa tên miền không đồng nghĩa bắt được người điều hành hay xóa sạch mọi bản sao công cụ. Thông tin được công bố mô tả việc tịch thu và vô hiệu hóa hạ tầng; không xác nhận toàn bộ nghi phạm đã bị bắt. Nếu người vận hành còn tài khoản, mã nguồn hoặc kênh phân phối khác, họ có thể tìm cách dựng lại dịch vụ dưới tên mới. Đánh giá hiệu quả dài hạn vì thế cần theo dõi thêm các hoạt động pháp lý và dấu hiệu tái xuất hiện.
Với tổ chức tại Việt Nam, bài học thực tế là kiểm tra quy trình đăng ký tài khoản dùng tên miền tổ chức, giám sát miền cũ sắp hết hạn và bật xác thực đa yếu tố cho tài khoản đám mây. Người nhận tin nhắn nên tự mở ứng dụng hoặc gõ địa chỉ trang chính thức thay vì bấm đường dẫn trong thông báo khẩn cấp; không cung cấp mật khẩu, mã xác minh hay thông tin thẻ trên trang chỉ được dẫn tới từ một tin nhắn bất ngờ.
Phishing-as-a-Service khiến một vụ lừa đảo cá nhân có thể dựa trên cả chuỗi cung ứng gồm tài khoản, hosting và mẫu giả mạo. Đợt xử lý của Microsoft đánh vào nhiều mắt xích cùng lúc, nhưng người dùng và doanh nghiệp vẫn cần xác minh yêu cầu qua kênh chính thức, bởi các con số về hạ tầng bị chặn chưa nói lên rằng mọi chiến dịch đã dừng.
Nguồn tham khảo: Microsoft; BleepingComputer