Tóm tắt nhanh
- Citizen Lab (Đại học Toronto) công bố báo cáo số 195, nêu bằng chứng kỹ thuật đầu tiên cho thấy phần mềm gián điệp đánh thuê có thể được phát tán qua quảng cáo nhắm mục tiêu. Nhóm nghiên cứu gọi kỹ thuật này là AdFection.
- Ít nhất 45 thiết bị liên quan đến hãng tin Al Jazeera bị nhắm trong năm 2024 và 2025. Nhóm nghiên cứu liên kết chiến dịch với Candiru, hiện hoạt động dưới tên Integrity Labs, với độ tin cậy cao.
- Quảng cáo do công ty Discover-Tech mua và phát qua các mạng quảng cáo lớn. Mã khai thác chạy ngay khi quảng cáo được hiển thị, người dùng không cần bấm vào bất kỳ thứ gì.
- Google và IAB Europe từng liệt kê Discover-Tech là nhà cung cấp quảng cáo được chứng nhận từ năm 2020 đến tháng 10/2026. Sau khi có báo cáo, cả hai đã gỡ tên công ty này khỏi danh sách.
Phần lớn người dùng nghĩ quảng cáo chỉ là một tấm ảnh hoặc một đoạn video. Báo cáo mới cho thấy một quảng cáo còn có thể là đoạn mã chạy trên thiết bị của bạn, và đoạn mã đó có thể tự quyết định thiết bị nào đáng bị tấn công.
Quảng cáo không chứa mã độc, nên không có gì để chặn
Khi bạn mở một trang web hay ứng dụng, quảng cáo thường được chọn qua đấu giá thời gian thực (RTB) chỉ trong chưa đầy một giây. Nhà quảng cáo trả giá cho đúng nhóm người dùng họ muốn nhắm tới, rồi quảng cáo thắng thầu được hiển thị. Theo báo cáo, các quảng cáo của Discover-Tech có một thẻ script trỏ về máy chủ mang tên NOAS (còn gọi là getAd). Khi quảng cáo được render, thẻ này gửi mã định danh quảng cáo của thiết bị (hoặc cookie) cùng địa chỉ IP về máy chủ của Discover-Tech.
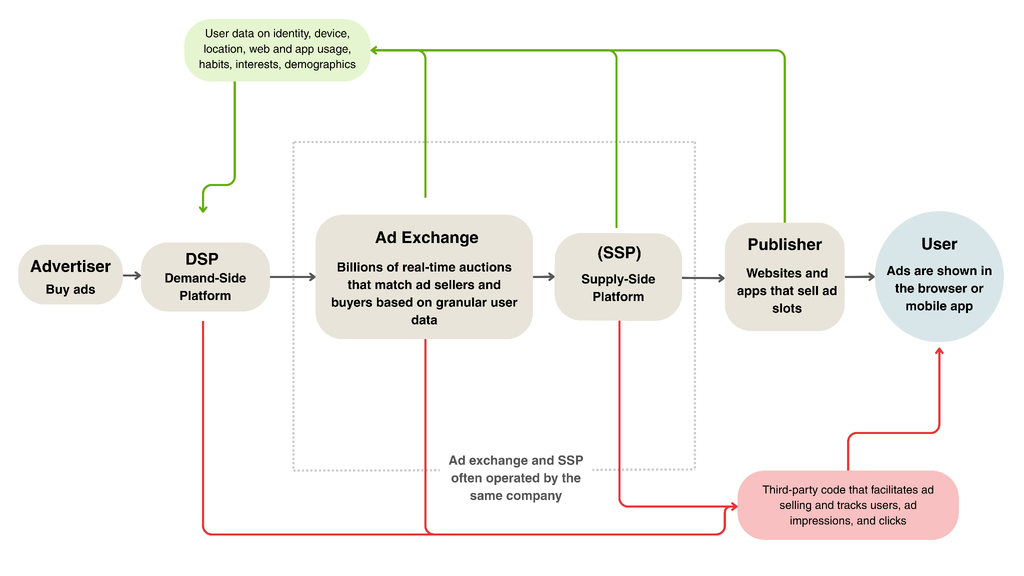
Máy chủ đó quyết định thiết bị có phải mục tiêu hay không. Nếu không, nó trả về phản hồi rỗng và không có gì xảy ra. Nếu có, nó trả về JavaScript tạo một iframe ẩn dẫn tới chuỗi khai thác. Bản thân quảng cáo không chứa mã tấn công, nên bộ lọc của mạng quảng cáo khi quét creative sẽ không thấy gì bất thường.
Đây là chỗ khiến AdFection khó đối phó hơn các đợt malvertising trước đây. Quảng cáo độc hại thường giấu mã ngay trong tệp creative hoặc chuyển người dùng sang trang lừa đảo, nên công cụ quét vẫn có cơ hội bắt được. Ở đây, quyết định “tấn công hay không” nằm trên máy chủ của bên thứ ba, và mã chỉ được gửi tới đúng thiết bị đã được chọn. Mỗi bên trong chuỗi chỉ nhìn thấy một phần của nó.
Chuỗi tấn công đi từ quảng cáo tới phần mềm gián điệp
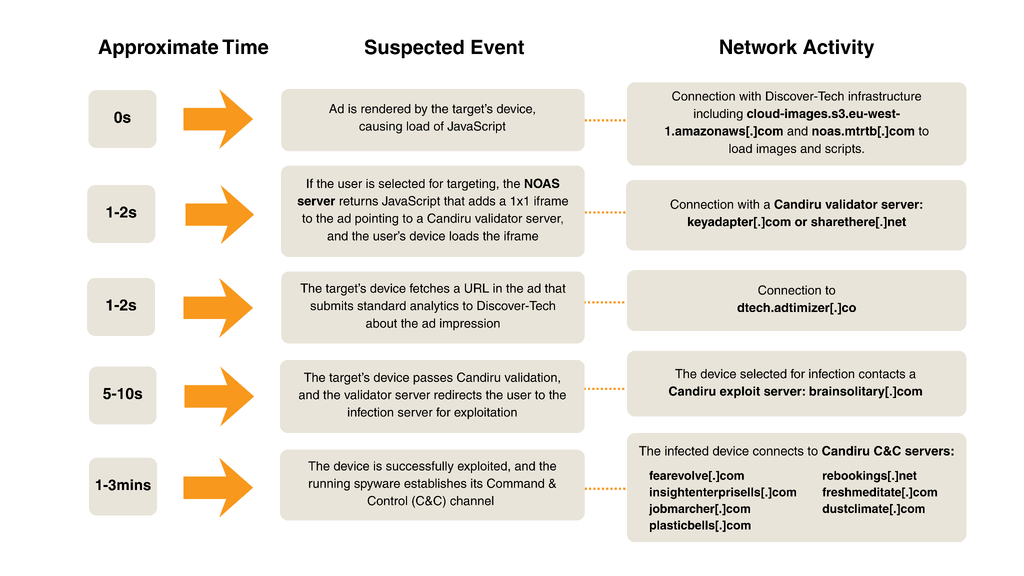
Nhóm nghiên cứu dựng lại trình tự từ nhật ký mạng mà Al Jazeera cung cấp. Thiết bị bị nhắm trước hết kết nối tới hạ tầng Discover-Tech khi quảng cáo được tải. Kế đó, thiết bị gọi một máy chủ xác thực của Candiru để kiểm tra trước khi bị lập hồ sơ sâu hơn. Cuối cùng, thiết bị liên lạc với máy chủ điều khiển của phần mềm gián điệp. Thứ tự này lặp lại trên mọi thiết bị có dấu vết nhiễm.
Mẫu mã thu được từ một thiết bị là một DLL Windows, dùng kỹ thuật tương tự một chuỗi Candiru đã được phân tích năm 2021. Các đợt tấn công được mô tả là nhắm được cả iOS lẫn Android, nhưng báo cáo không mô tả lỗ hổng nào đã bị khai thác. Nhóm nghiên cứu cũng không thu được đoạn mã khai thác trình duyệt hay ứng dụng. Bước xâm nhập đầu tiên vì vậy được suy ra từ cách chiến dịch được dựng, không phải từ mã thật. Chuỗi bằng chứng đủ chắc để gắn với Candiru, nhưng khâu quan trọng nhất vẫn chưa được công bố đầy đủ.
Discover-Tech là bản lề giữa phần mềm gián điệp và adtech
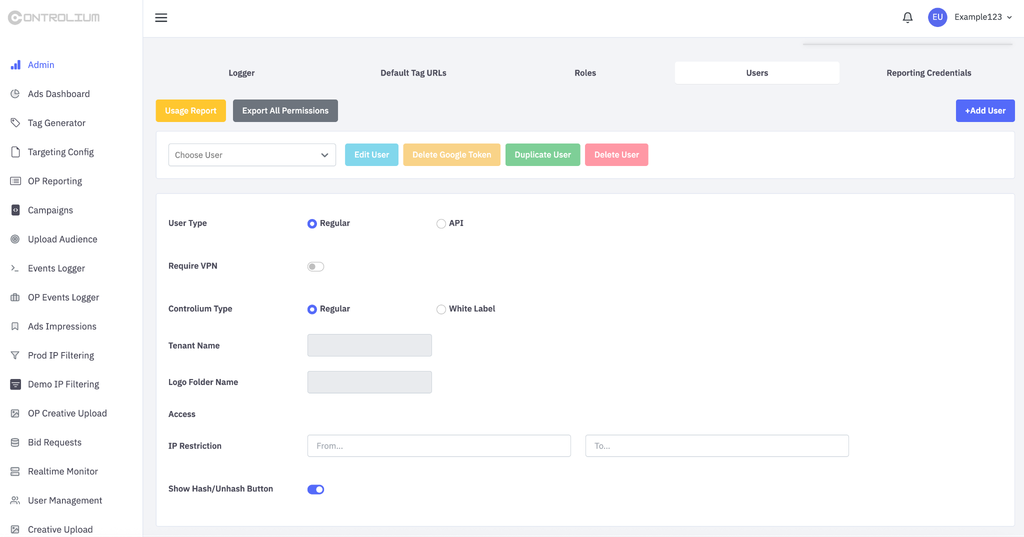
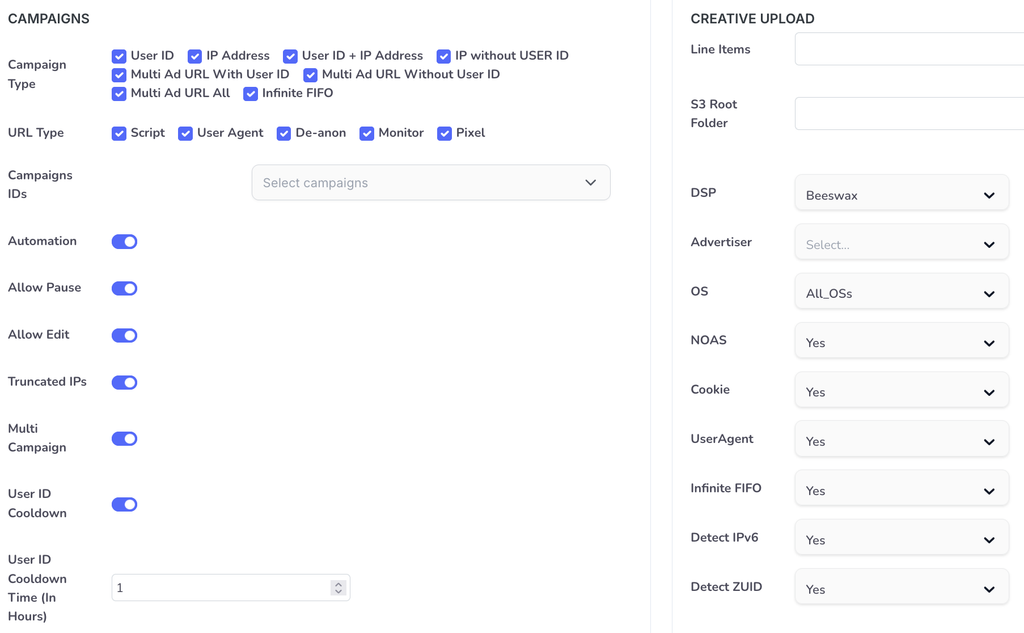
Theo báo cáo, Discover-Tech không chỉ bán quảng cáo. Nền tảng Controlium của công ty cho phép khách hàng chọn mục tiêu theo mã định danh quảng cáo di động, cookie hoặc IP, rồi đặt các quảng cáo có điều khiển để đưa mã tới đúng người. Nhóm nghiên cứu xem được giao diện quản trị với các tùy chọn giới hạn chiến dịch theo quốc gia và số lượt đặt giá. Họ cũng tìm thấy một endpoint không cần xác thực, xuất được nhật ký đăng nhập của 120 tài khoản trong 128 ngày. Một số quảng cáo có điều khiển mang logo Amazon và AliExpress; theo báo cáo, không có bằng chứng hai hãng này mua các quảng cáo đó.
Quy mô mới là phần cần đọc chậm. Từ tháng 3 đến tháng 6 năm 2026, nhóm nghiên cứu phân tích gần bốn tỷ bản ghi đấu giá của Discover-Tech. Quảng cáo của công ty xuất hiện trên gần 200.000 website và ứng dụng di động ở nhiều quốc gia. Confiant, công ty bảo mật quảng cáo điều tra song song, ước tính lưu lượng khoảng 10 triệu quảng cáo mỗi ngày. Quảng cáo còn hiện trên mạng lưới của NATO, Liên Hợp Quốc và một số cơ quan chính phủ.
Nhưng hiện diện trên một mạng không có nghĩa là có người bị nhiễm. Phép đo song song của đối tác điều tra cho thấy số quảng cáo gắn trực tiếp với Candiru mà họ xác định được thì ít, và phần lớn đi tới kết nối internet gia đình hoặc di động, không đi vào các mạng nhạy cảm. Với người đọc, con số cần nhớ để đánh giá rủi ro là phạm vi tiếp cận, không phải số nạn nhân.
Danh sách “được chứng nhận” không đủ để ngăn chuyện này
Google và IAB Europe từng coi Discover-Tech là nhà cung cấp được duyệt. Báo cáo nhận xét ngành quảng cáo dựa nhiều vào tự khai báo: nhà cung cấp tick một ô trên biểu mẫu, và việc kiểm tra thực tế gần như không diễn ra. Sau khi có báo cáo, Google chấm dứt quyền truy cập các sàn quảng cáo của Discover-Tech. Beeswax gỡ công ty khỏi nền tảng mua quảng cáo, Vungle tạm dừng, còn Eskimi chặn tài khoản và tên miền. Phát ngôn của Google nêu rằng công ty đã vi phạm chính sách một cách có hệ thống.
Chi tiết này cho thấy vì sao adtech khó kiểm soát. Mỗi nền tảng chỉ là một mắt xích và thường coi mình là hạ tầng trung lập. Khi không bên nào kiểm tra nơi mã chạy trong quảng cáo thực sự đưa người dùng tới, một danh sách chứng nhận chỉ mang tính hình thức. Nhóm nghiên cứu kêu gọi kiểm toán bên thứ ba bắt buộc cho các danh sách này, và đề nghị cơ quan quản lý điều tra xem các bên liên quan có vi phạm pháp luật hay không.
Người dùng Việt Nam nên làm gì?
Trước hết cần đặt đúng mức rủi ro. Báo cáo mô tả việc nhắm tới những người được chọn lọc vì giá trị tình báo, không phải một đợt tấn công đại trà. Báo cáo cũng không nhắc đến Việt Nam. Với đa số người đọc, mối nguy là có thật nhưng không đến mức phải lo sợ. Với người làm báo, người làm chính sách hay những ai có thể bị theo dõi vì nghề nghiệp, rủi ro cao hơn nhiều, và nhóm nghiên cứu khuyên tìm chuyên gia hỗ trợ thay vì tự xử lý.
Với phần còn lại, các biện pháp được nêu khá cụ thể: đặt lại mã định danh quảng cáo trên iOS và Android, cài trình chặn quảng cáo cho trình duyệt, cân nhắc chặn quảng cáo ở cấp router hoặc DNS, và cập nhật hệ điều hành đúng hạn. Theo TekCafe, nên tắt hẳn cá nhân hóa quảng cáo trong cài đặt hệ điều hành. Đặt lại mã định danh chỉ hữu ích khi hệ thống không còn gắn được ID mới với hồ sơ cũ, và điều này khó kiểm chứng từ bên ngoài. Vì sao báo cáo không khuyên tắt hẳn cá nhân hóa quảng cáo vẫn là một câu hỏi mở.
Điều còn chưa rõ
Báo cáo không mô tả lỗ hổng khai thác hay phần mềm cuối cùng được cài. Có thể đây là các lỗ hổng zero-day đã được vá sau khi chiến dịch bị phát hiện, nhưng điều này chưa được xác nhận. Báo cáo cũng không nói chính phủ nào đứng sau chiến dịch nhắm vào Al Jazeera. Website của Discover-Tech vẫn hoạt động và không đề cập đến phát hiện này, còn các thư gửi tới Discover-Tech và Candiru chưa nhận được hồi âm. Nhóm nghiên cứu hẹn công bố thêm báo cáo về DARK CARTOGRAPHER, một tác nhân khác đang dùng hạ tầng của Discover-Tech để liên kết mã định danh quảng cáo với số điện thoại.
Điều đáng theo dõi
Điểm đáng nhớ nhất không phải là tên một công ty spyware. Đó là việc một quảng cáo có thể trở thành công cụ tấn công khi đi qua đủ nhiều bên, mà không bên nào buộc phải kiểm tra phần mã chạy phía sau. Nếu các nền tảng quảng cáo và cơ quan quản lý không thay đổi cách chứng nhận đối tác, những đợt tương tự sẽ khó bị phát hiện. Phần này đáng xem lại khi có báo cáo tiếp theo về DARK CARTOGRAPHER.
Nguồn tham khảo: The Citizen Lab, Ars Technica, The Hacker News