Tóm tắt nhanh
- WPSplinter nằm trong phần mềm WPS cũ của Broadcom, với mã lỗi tồn tại ít nhất từ năm 2010.
- Kẻ tấn công phải ở trong tầm sóng Wi-Fi, nhưng không cần biết mật khẩu hay chờ chủ mạng bấm nút ghép nối.
- Đổi mật khẩu không vá lỗi; tắt WPS trên giao diện có thể chưa vô hiệu hóa bộ xử lý gói tin dễ bị khai thác.
- Cập nhật ngày 20/10/2026 xác nhận Proximus đã tắt WPS trên toàn bộ BBox để giảm thiểu rủi ro, còn Telenet không bị ảnh hưởng.
WPSplinter đặt người dùng router cũ trước một vấn đề khó chịu: mật khẩu Wi-Fi vẫn có thể đủ mạnh, nhưng phần mềm nhận gói tin trên thiết bị lại cho phép kẻ ở gần tấn công trước bước xác thực. Nhà nghiên cứu Quentin Kaiser công bố lỗ hổng tại Hexacon ngày 16/10/2026; mã dễ tổn thương trong bộ phát triển phần mềm Wi-Fi của Broadcom đã tồn tại ít nhất từ năm 2010.
Điểm cần quan tâm không nằm ở tuổi của lỗi, mà ở khoảng cách giữa bản sửa của nhà cung cấp chip và firmware thực sự chạy trong nhà người dùng. Một SDK mới không tự làm router cũ an toàn hơn nếu hãng thiết bị chưa đưa thay đổi đó vào bản cập nhật.
Mật khẩu Wi-Fi không chặn được lỗi xảy ra trước xác thực
WPS là tính năng giúp thiết bị kết nối Wi-Fi mà không phải nhập mật khẩu theo cách thông thường, chẳng hạn ghép nối bằng nút bấm. WPSplinter nằm trong thành phần WPS Monitor độc quyền của Broadcom: khi nhận thông điệp chia thành nhiều mảnh, phần mềm ghép chúng lại mà không kiểm tra đầy đủ giới hạn vùng nhớ. Dữ liệu được tạo có chủ đích có thể gây tràn bộ đệm, dẫn đến lộ thông tin hoặc thực thi mã tùy ý.
Đây là lỗi triển khai phần mềm, không phải bằng chứng rằng chuẩn Wi-Fi đã bị phá hay mọi thiết bị có WPS đều mắc cùng một lỗ hổng. Nó cũng khác cách dò mã PIN WPS: kẻ tấn công khai thác việc xử lý thông điệp trước khi hoàn tất ghép nối, nên không phải đoán đúng mật khẩu mạng.
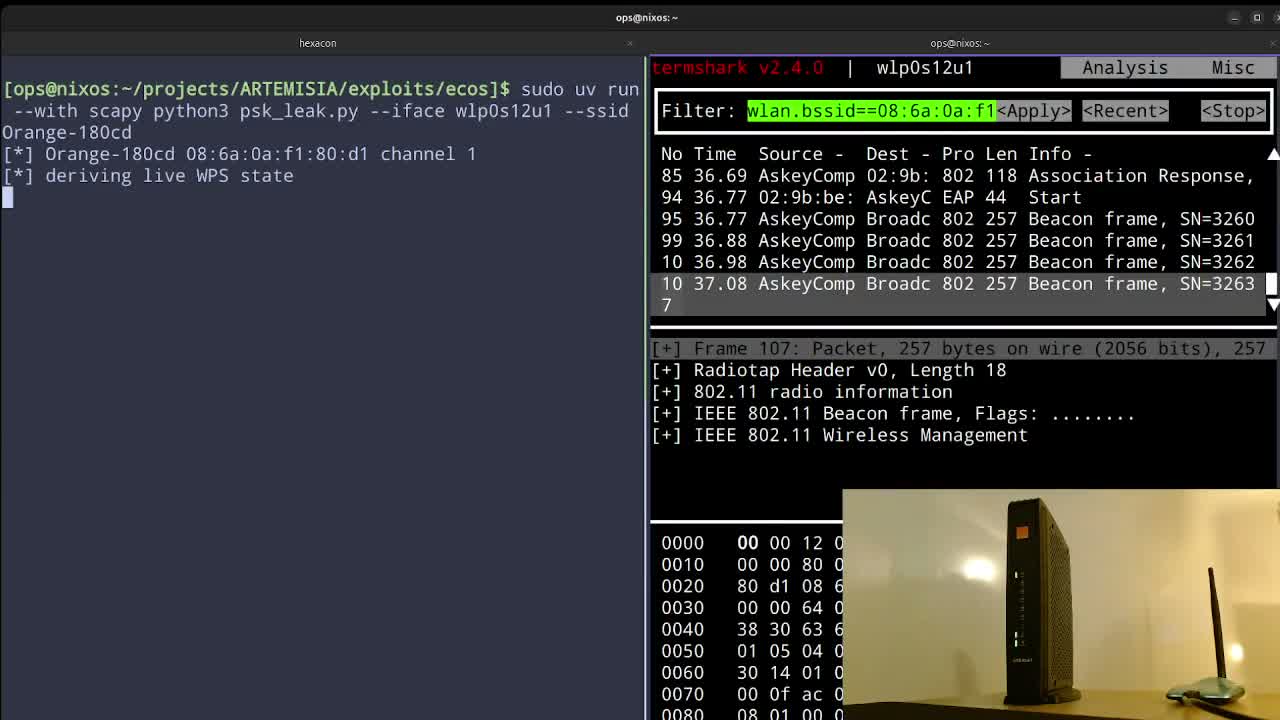
Trong trình diễn với ASKEY TCG3000 của Orange Belgium, mã khai thác đọc khóa Wi-Fi từ vùng lưu cấu hình rồi gửi ra ngoài qua sóng vô tuyến. Với BBOX3V+ của Proximus, một trình diễn khác mở được giao diện điều khiển từ xa qua các khung Wi-Fi. Các thử nghiệm cho thấy hậu quả có thể vượt khỏi việc làm router mất kết nối: quyền chạy mã trên thiết bị đầu mạng có thể mở đường vào mạng nội bộ.
Điều kiện tầm sóng vẫn phải được giữ rõ. Đây không phải khẳng định rằng bất kỳ ai trên Internet đều có thể dùng WPSplinter để chiếm mọi router Broadcom; thiết bị phải có phần mềm dễ tổn thương và kẻ tấn công phải tiếp cận được qua Wi-Fi.
Bản sửa trong SDK chưa đồng nghĩa router đã được vá
Chuỗi cung ứng firmware là phần khó xử lý nhất của vụ việc. Theo nội dung trao đổi được nhà nghiên cứu công bố, Broadcom đã biết vấn đề từ năm 2018 và trả lời ngày 28/7/2026 rằng có bản vá. Phân tích kỹ thuật lại chỉ ra bản sửa cũ chưa triệt để; các SDK mới thay thành phần dễ tổn thương bằng hostapd, đòi hỏi nhà sản xuất thiết bị thực hiện việc chuyển đổi.
Với các nền tảng eCos BCM3380, BCM3383 và BCM33834, phân tích của Kaiser xác định không có đường chuyển sang SDK mới tương ứng. Vì vậy, ông gọi đây là “forever day”, tức lỗ hổng có thể tồn tại cùng thiết bị thay vì được giải quyết bằng một bản cập nhật thông thường. Các nền tảng Linux như BCM3390, BCM65xx và BCM68xx còn phụ thuộc vào việc hãng có chuyển phần mềm và phát hành firmware mới hay không.
Sự khác biệt này khiến câu trả lời “chip đã có bản sửa” chưa đủ cho người dùng. Điều cần biết là đúng model, phiên bản phần cứng và firmware đang dùng đã loại bỏ hoặc vô hiệu hóa thành phần lỗi chưa. Chỉ nhìn tên Broadcom trên thông số cũng chưa đủ kết luận một router bị ảnh hưởng.
Broadcom không cấp mã CVE cho vấn đề này theo hồ sơ công bố của nhà nghiên cứu. Việc thiếu mã định danh chung có thể làm khó khâu đối chiếu cảnh báo và theo dõi bản vá, nhưng không có nghĩa mọi công cụ bảo mật đều mất khả năng phát hiện. Với đội quản trị, kiểm kê phiên bản phần mềm và xác nhận trực tiếp từ nhà cung cấp vẫn quan trọng hơn việc chỉ tìm một mã CVE trong báo cáo quét.
Thông tin giảm thiểu đã thay đổi sau ngày công bố
Không nên dùng trạng thái trước công bố để mô tả tất cả router còn dễ bị tấn công ở thời điểm hiện tại. Bản cập nhật ngày 20/10 trên trang của Kaiser xác nhận Proximus đã vô hiệu hóa WPS trên toàn bộ đội thiết bị BBox và dự kiến triển khai bản vá đầy đủ trong những tuần tiếp theo. Telenet được xác nhận không bị ảnh hưởng sau khi đội kỹ thuật kiểm tra và không tìm thấy WPS Monitor trong đội thiết bị.
Orange Belgium khi đó đang điều tra và xem xét khả năng vô hiệu hóa WPS trên hạ tầng bị ảnh hưởng. Những trạng thái khác nhau này cho thấy không thể quy mọi router của nhà mạng, hay mọi router dùng chip cùng hãng, vào một nhóm rủi ro duy nhất.
Cũng cần phân biệt biện pháp do nhà mạng triển khai với thao tác tự tắt WPS trên trang quản trị. Một nút gạt có thể chỉ dừng chức năng ghép nối mà chưa tắt hẳn bộ phân tích thông điệp ở bên dưới. Xác nhận giảm thiểu phải gắn với cách triển khai trên thiết bị cụ thể, không thể suy rộng từ trường hợp Proximus sang mọi firmware.
Người dùng Việt Nam nên hỏi về firmware, không đoán theo thương hiệu
Chưa có cơ sở từ các thiết bị được xác minh trong công bố này để lập danh sách modem của nhà mạng Việt Nam bị WPSplinter. Gán một model phổ biến vào diện ảnh hưởng chỉ vì có thể dùng chip Broadcom sẽ dễ khiến người đọc thay thiết bị không cần thiết, trong khi bỏ qua phiên bản firmware mới là yếu tố quyết định.
Nếu dùng modem tích hợp Wi-Fi do nhà mạng cấp, câu hỏi hữu ích khi liên hệ hỗ trợ là thiết bị còn dùng WPS Monitor cũ của Broadcom hay không, và phiên bản firmware hiện tại đã có biện pháp xử lý WPSplinter chưa. Người dùng router tự mua nên kiểm tra thông báo bảo mật và firmware theo đúng model cùng phiên bản phần cứng; nếu hãng xác nhận bị ảnh hưởng nhưng không còn hỗ trợ, thay thiết bị có lộ trình cập nhật rõ ràng là lựa chọn đáng cân nhắc.
Đổi mật khẩu vẫn có ích khi nghi thông tin đăng nhập đã lộ, nhưng không sửa được lỗi quản lý bộ nhớ. Tương tự, lắp router mới phía sau modem cũ không tự loại bỏ bề mặt tấn công qua sóng của modem nếu phần Wi-Fi dễ tổn thương vẫn hoạt động. Chế độ bridge cũng không nên được coi là bản vá nếu chưa xác nhận thành phần lỗi đã bị vô hiệu hóa.
Điều cần nhận được từ hãng hoặc nhà mạng là xác nhận gắn với firmware cụ thể, hoặc phương án thay thế thiết bị hết hỗ trợ. Một lời trả lời chung rằng đã tắt WPS hay Broadcom đã sửa từ lâu chưa đủ để khép lại rủi ro trên chiếc router đang chạy.
Nguồn tham khảo: Phân tích kỹ thuật của Quentin Kaiser, cập nhật ngày 20/10/2026; The Register; TechRadar.