Tóm tắt nhanh
- NetBird dùng WireGuard để tạo mạng phủ riêng; ICE/STUN tìm đường kết nối trực tiếp, còn relay chuyển tiếp khi không thể nối ngang hàng.
- Có thể bắt đầu bằng NetBird Cloud, cài ứng dụng trên máy ở nhà và thiết bị mang theo, rồi giới hạn quyền theo nhóm.
- Routing peer cho phép truy cập thiết bị LAN không cài ứng dụng, nhưng quyền đi xuyên qua peer khác với quyền truy cập chính máy đó.
- Reverse Proxy đưa dịch vụ ra Internet là lựa chọn riêng, không đồng nghĩa với mạng VPN kín và không thay thế bảo mật của dịch vụ đích.
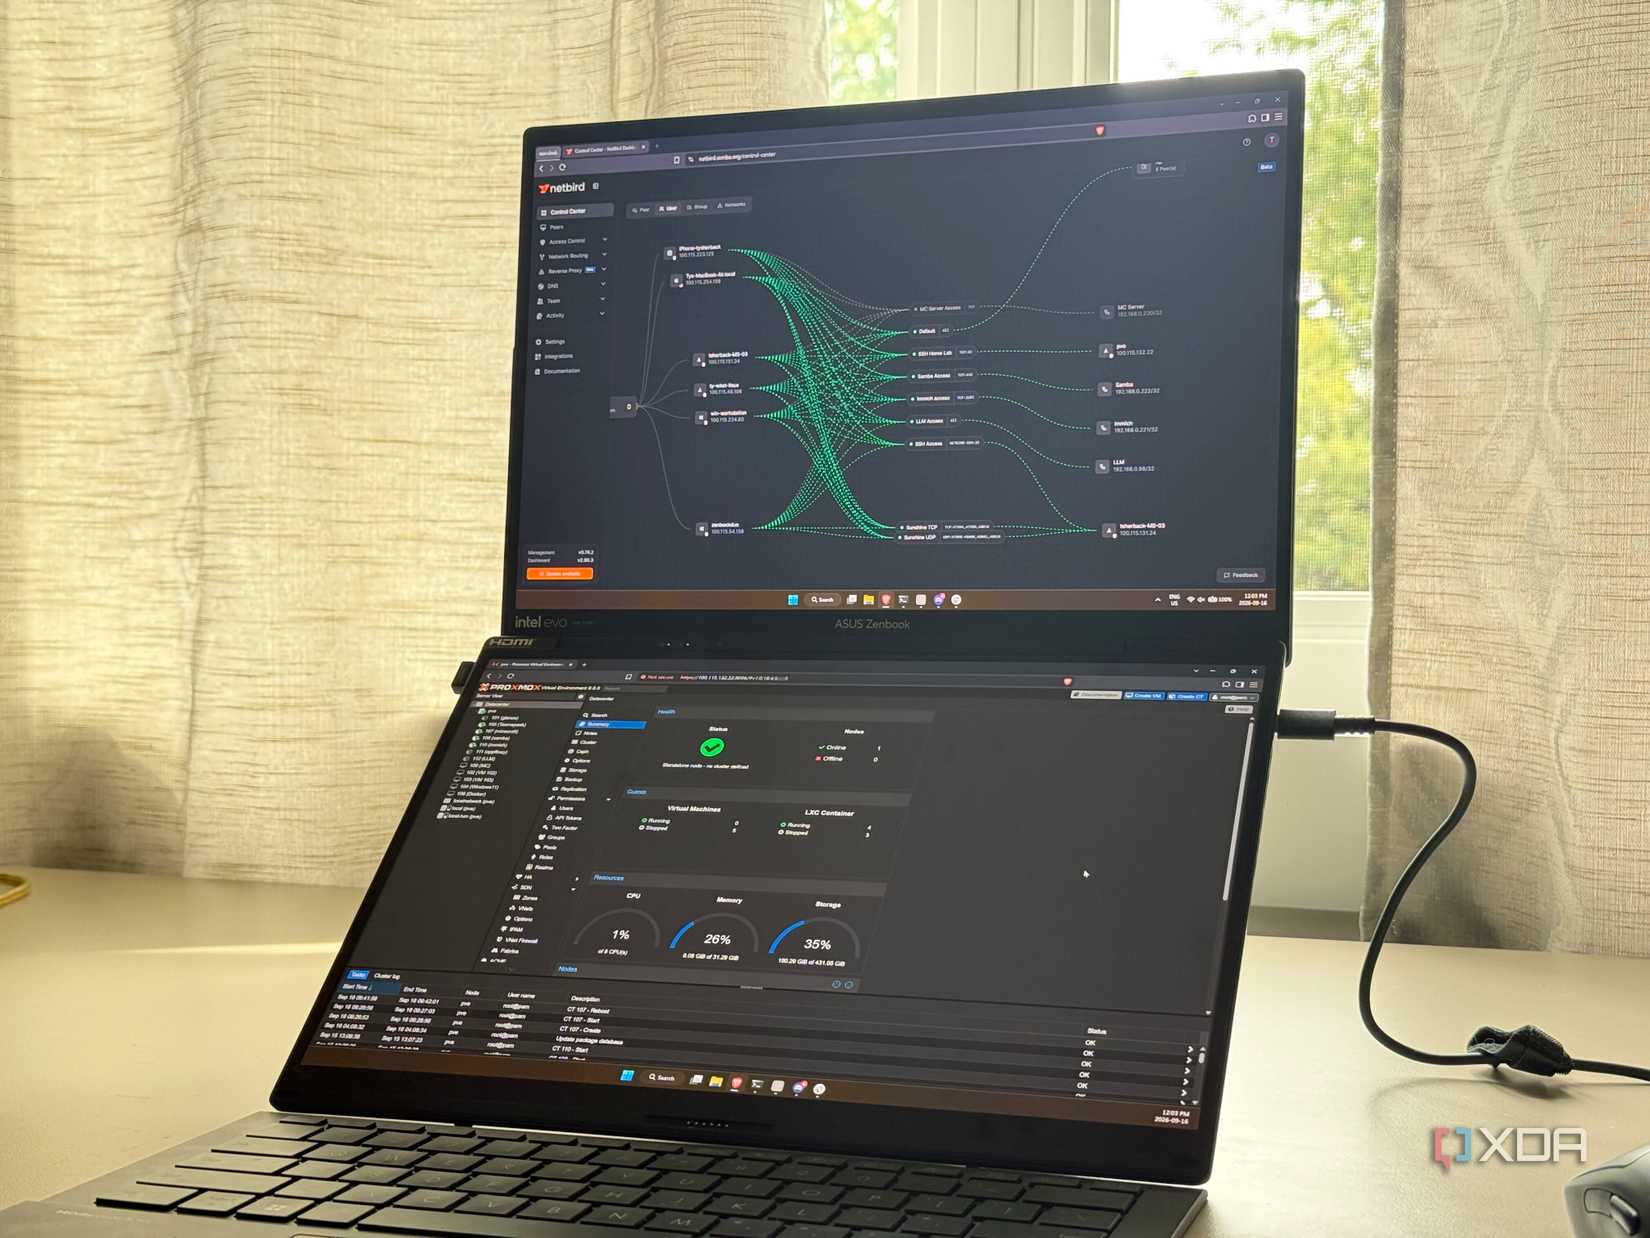
NetBird giải quyết việc truy cập home lab từ bên ngoài bằng cách tạo một mạng riêng giữa các thiết bị, thay vì yêu cầu router gia đình nhận kết nối đến qua cổng chuyển tiếp. Với một đường truyền bị đặt sau CGNAT, đây là khác biệt quan trọng: cấu hình port forwarding trên router của mình không tự tạo được đường xuyên qua lớp NAT của nhà mạng.
Đích nên là mở đúng dịch vụ cho đúng thiết bị, chứ không phải làm cho toàn bộ mạng ở nhà đều truy cập được từ xa. Một kết nối VPN hoạt động chỉ giải quyết đường đi; quyền truy cập và trạng thái của ứng dụng phía sau vẫn cần kiểm tra riêng.
NetBird tìm đường qua NAT thay vì chờ router mở cổng
NetBird phù hợp với home lab sau CGNAT vì các máy chủ động liên hệ ra ngoài để thiết lập kết nối. Agent trên mỗi máy quản lý đường hầm WireGuard, còn dịch vụ quản lý giữ trạng thái mạng, cấp địa chỉ peer và phân phối cập nhật cấu hình.
ICE sử dụng thông tin do STUN hỗ trợ để tìm các đường kết nối khả dụng giữa thiết bị. Dịch vụ Signal giúp hai đầu trao đổi thông tin kết nối; khi đường trực tiếp không thiết lập được, lưu lượng đi qua Relay Service trong đường hầm WireGuard. Vì vậy, có CGNAT không đồng nghĩa chắc chắn phải dùng relay, nhưng cũng không có cơ sở để hứa mọi kết nối đều ngang hàng.
Relay chuyển tiếp lưu lượng đã mã hóa chứ không giải mã nội dung của đường hầm WireGuard. Điều đó không khiến một máy đã bị chiếm quyền trở nên an toàn, cũng không sửa được policy cấp quyền quá rộng. Cần phân biệt bảo vệ dữ liệu trên đường truyền với bảo vệ tài khoản và dịch vụ ở hai đầu.
Để bắt đầu bằng Cloud, tạo tài khoản NetBird, cài ứng dụng trên máy chạy dịch vụ và laptop hoặc điện thoại dùng để truy cập, rồi đăng nhập các thiết bị vào cùng tài khoản quản lý. Khi các máy xuất hiện trong bảng điều khiển, kiểm tra địa chỉ mạng riêng và nhóm của từng peer trước khi thử dịch vụ.
- Chọn một máy chủ cần truy cập trước, thay vì đưa toàn bộ home lab vào ngay.
- Cài client phù hợp từ trang cài đặt chính thức, đăng nhập và xác nhận máy xuất hiện trong danh sách peer.
- Cài client trên thiết bị mang theo; rà soát policy đang có để biết thiết bị nào được phép tới máy chủ.
- Chuyển thiết bị truy cập sang mạng di động hoặc một Wi-Fi khác, rồi mở dịch vụ bằng địa chỉ NetBird và cổng mà ứng dụng đang dùng.
Thử từ một mạng bên ngoài là bước cần thiết để tránh nhầm giữa truy cập LAN vốn đã hoạt động và truy cập qua VPN. Nếu peer kết nối nhưng trang quản trị không mở, tiếp tục kiểm tra ứng dụng có lắng nghe trên giao diện phù hợp hay không, firewall của máy chủ và cổng được policy cho phép; không mở cổng router để chữa một lỗi nằm trong máy.
Thiết bị trong LAN không cần cài ứng dụng vẫn có thể truy cập
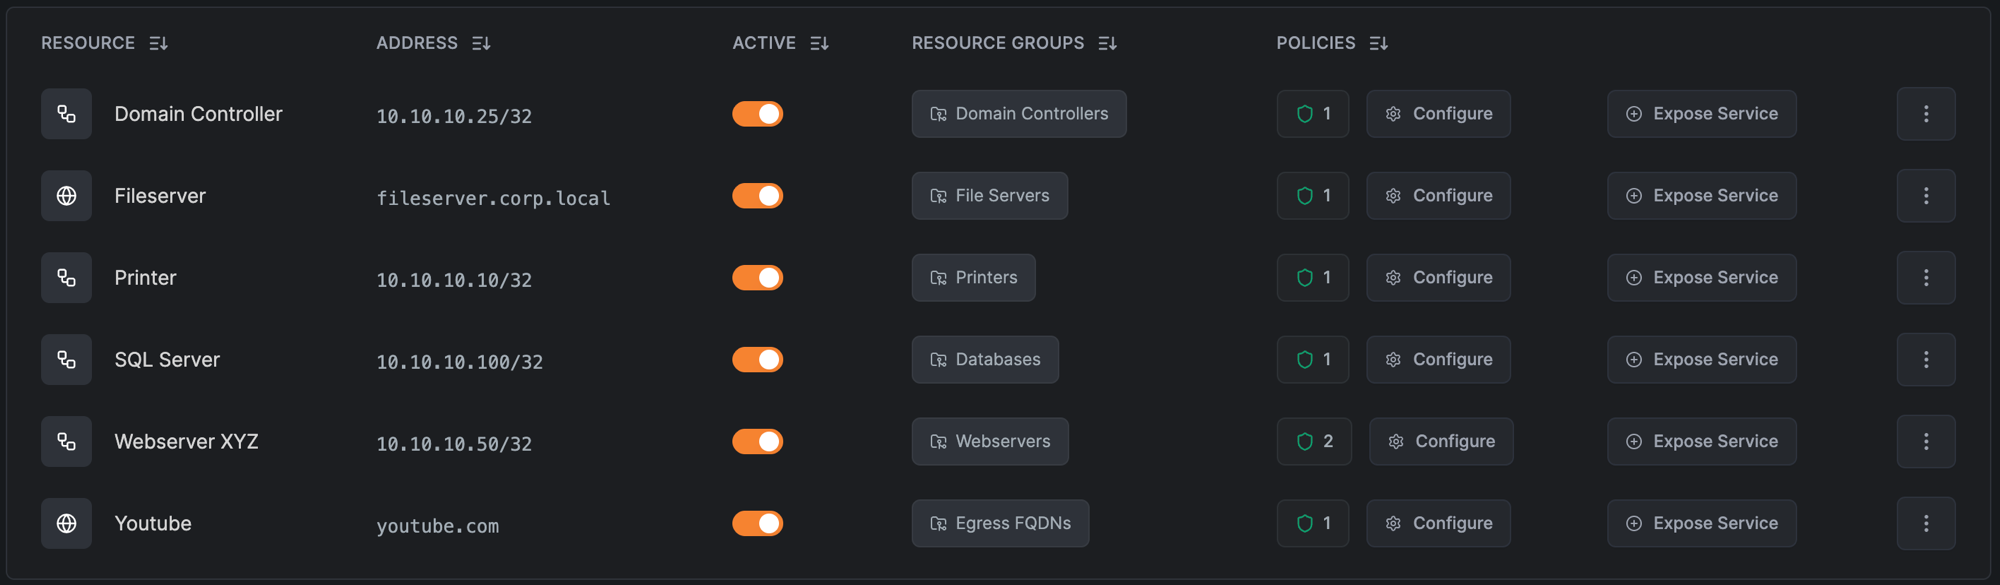
Với máy in, thiết bị IoT hoặc máy chủ không muốn cài thêm client, routing peer là cách mở đường có kiểm soát vào LAN. Đó là một máy chạy NetBird bên trong mạng nhà, nhận lưu lượng từ mạng phủ rồi chuyển tiếp tới tài nguyên nội bộ.
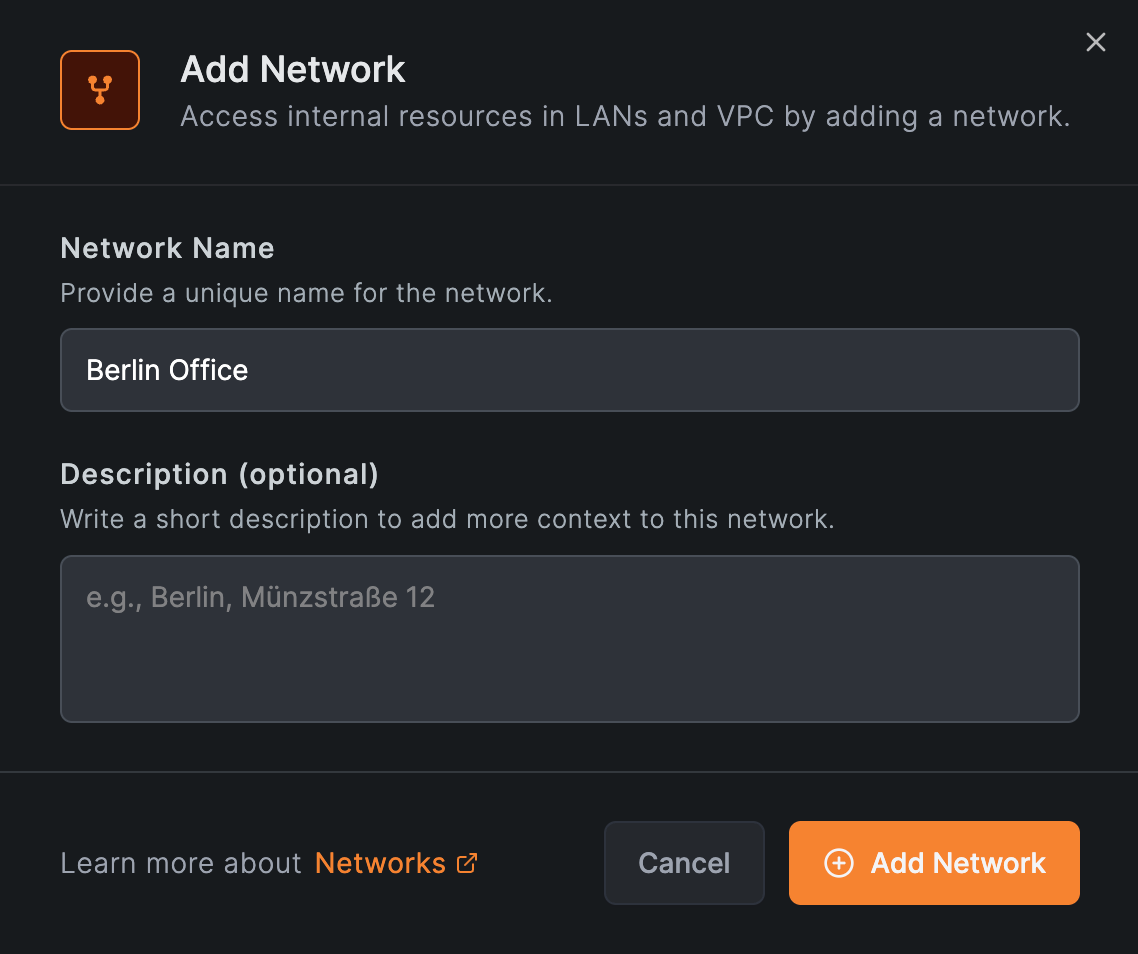
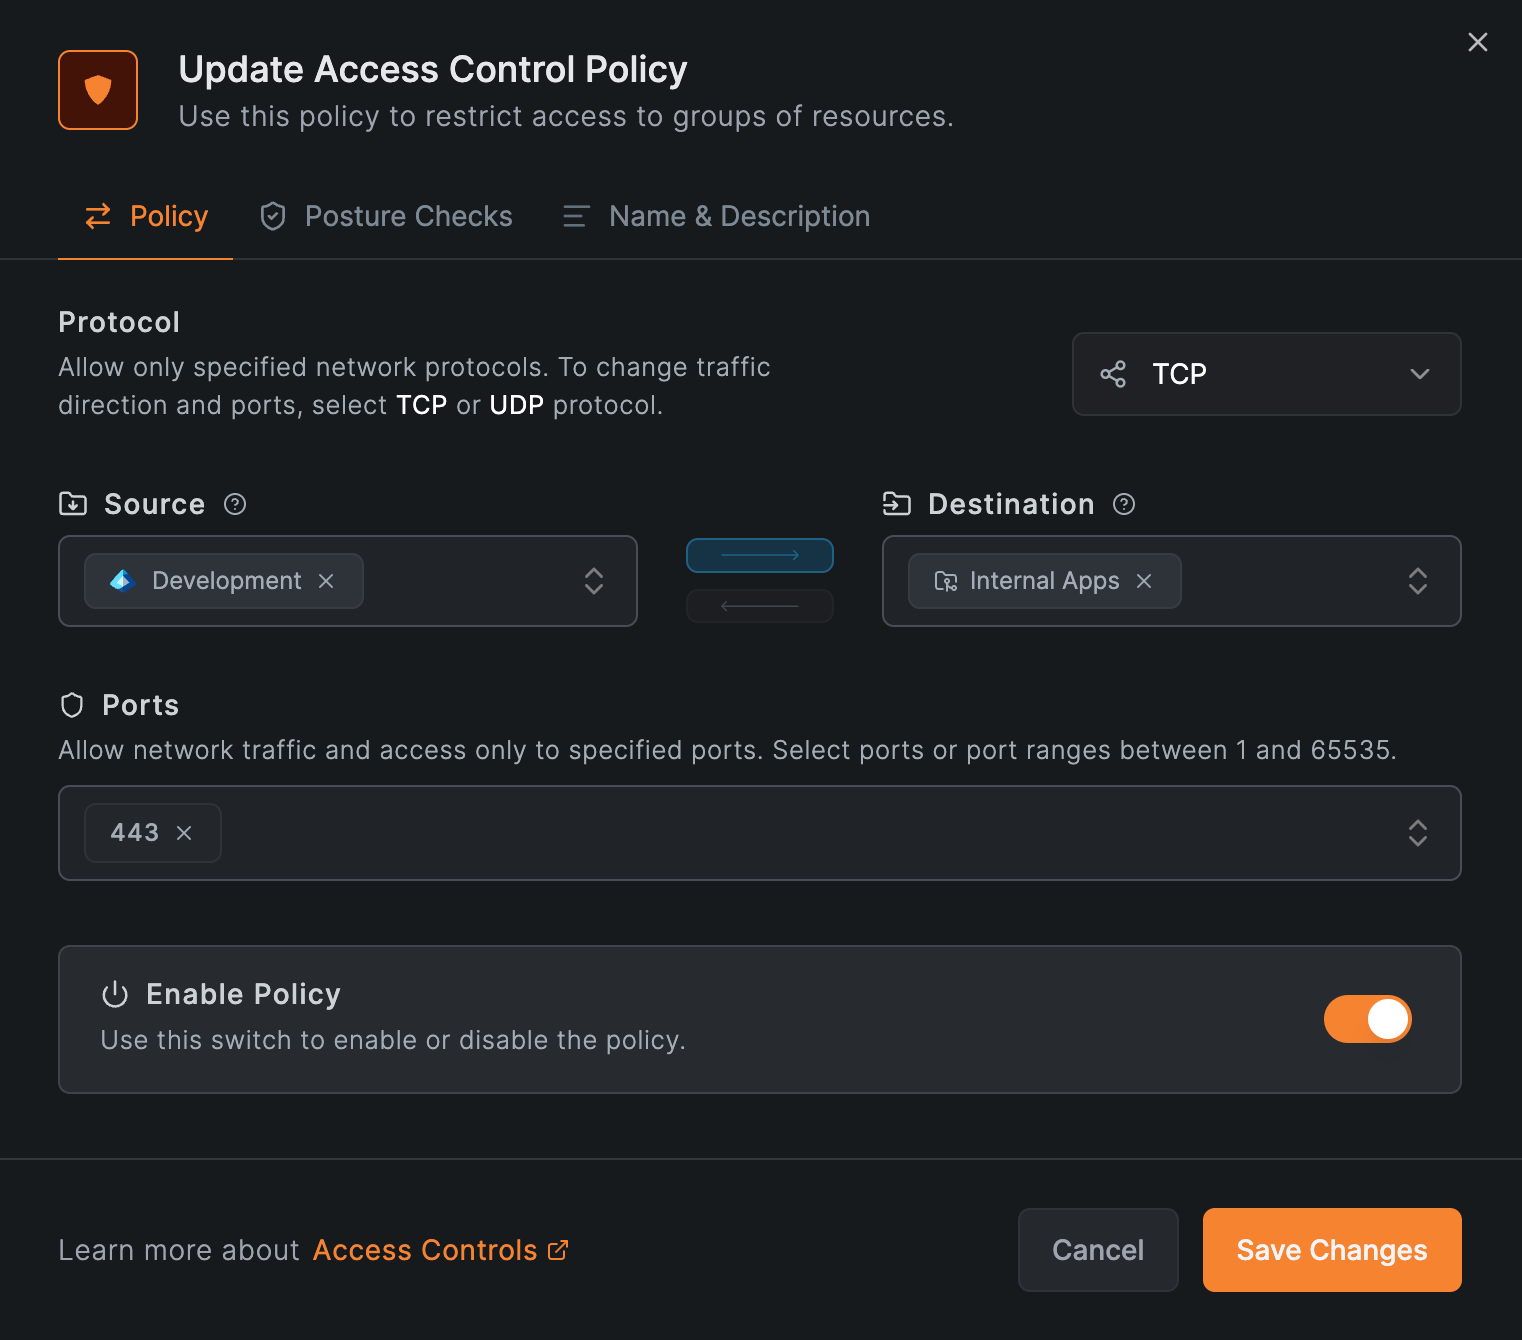
Trong bảng điều khiển, Network là đối tượng cấu hình gom tài nguyên và routing peer của một môi trường. Resource xác định đích đến bằng địa chỉ IP, dải CIDR hoặc tên miền, còn access policy xác định nhóm nào được tới đích đó bằng giao thức và cổng nào. Tài nguyên Network không tự được truy cập chỉ vì đã khai báo; cần policy cho phép.
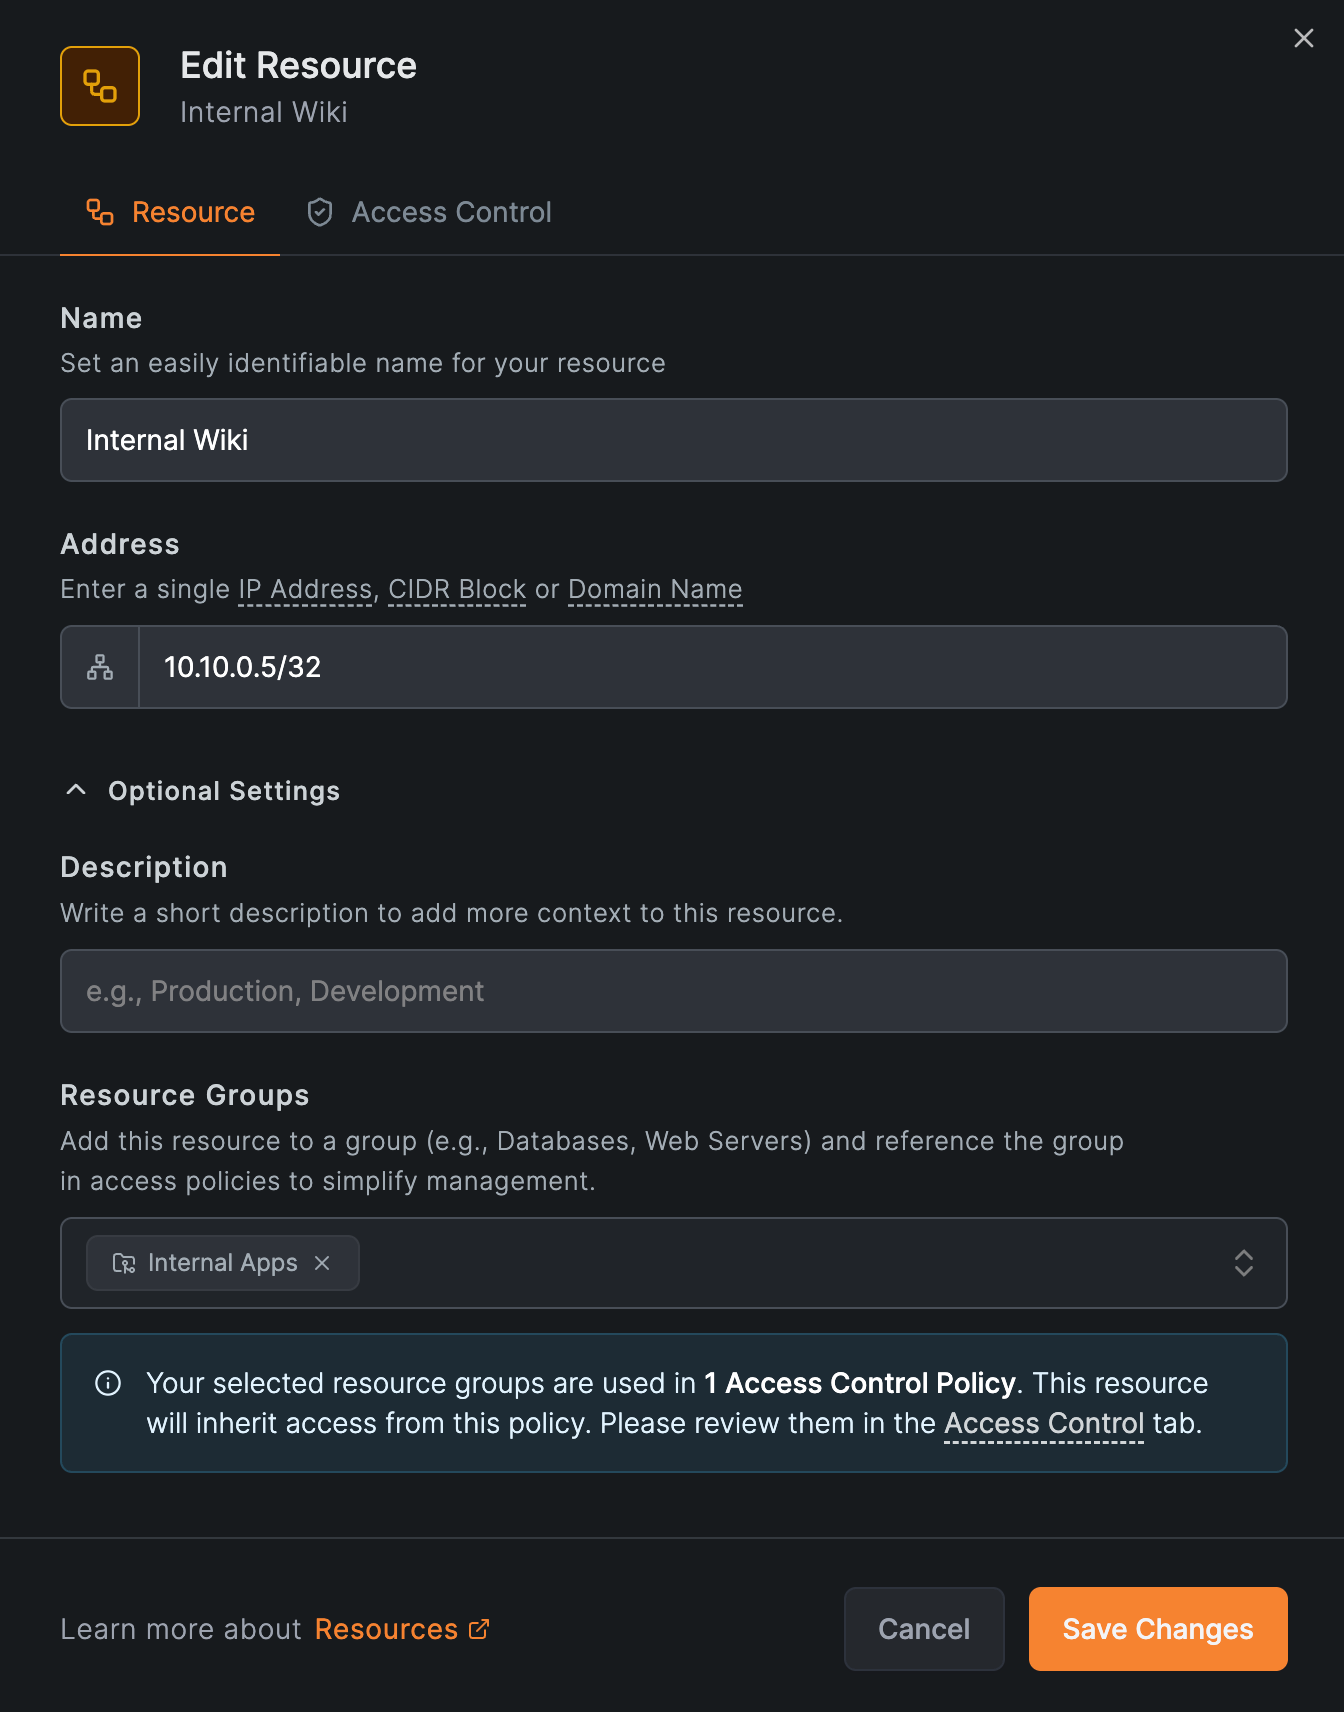
Nên khai từng máy cần dùng trước, thay vì cấp ngay cả dải LAN. Ký hiệu /32 biểu thị một địa chỉ IPv4 cụ thể, giúp hạn chế quyền tới đúng host. Tài liệu NetBird dùng ví dụ wiki nội bộ tại 10.10.0.5/32, đặt trong nhóm Internal Apps và cho nhóm Development kết nối TCP 443; đây là cấu hình mẫu, không phải địa chỉ để sao chép nguyên vào mạng nhà.
- Cài client trên một máy hoạt động liên tục trong LAN, đăng ký bằng setup key nếu đó là máy không có người đăng nhập tương tác.
- Vào Networks, tạo Network cho mạng ở nhà để dễ tách khỏi các môi trường khác.
- Thêm Resource với IP hoặc tên miền thực của dịch vụ, rồi đưa vào một nhóm tài nguyên có phạm vi rõ ràng.
- Tạo access policy từ nhóm thiết bị hoặc người dùng được phép, tới nhóm tài nguyên vừa tạo; chỉ chọn giao thức và cổng cần thiết.
- Gán máy trong LAN làm routing peer của Network, sau đó kiểm tra từ client bên ngoài bằng lệnh
netbird networks lsvà thử ứng dụng đích.
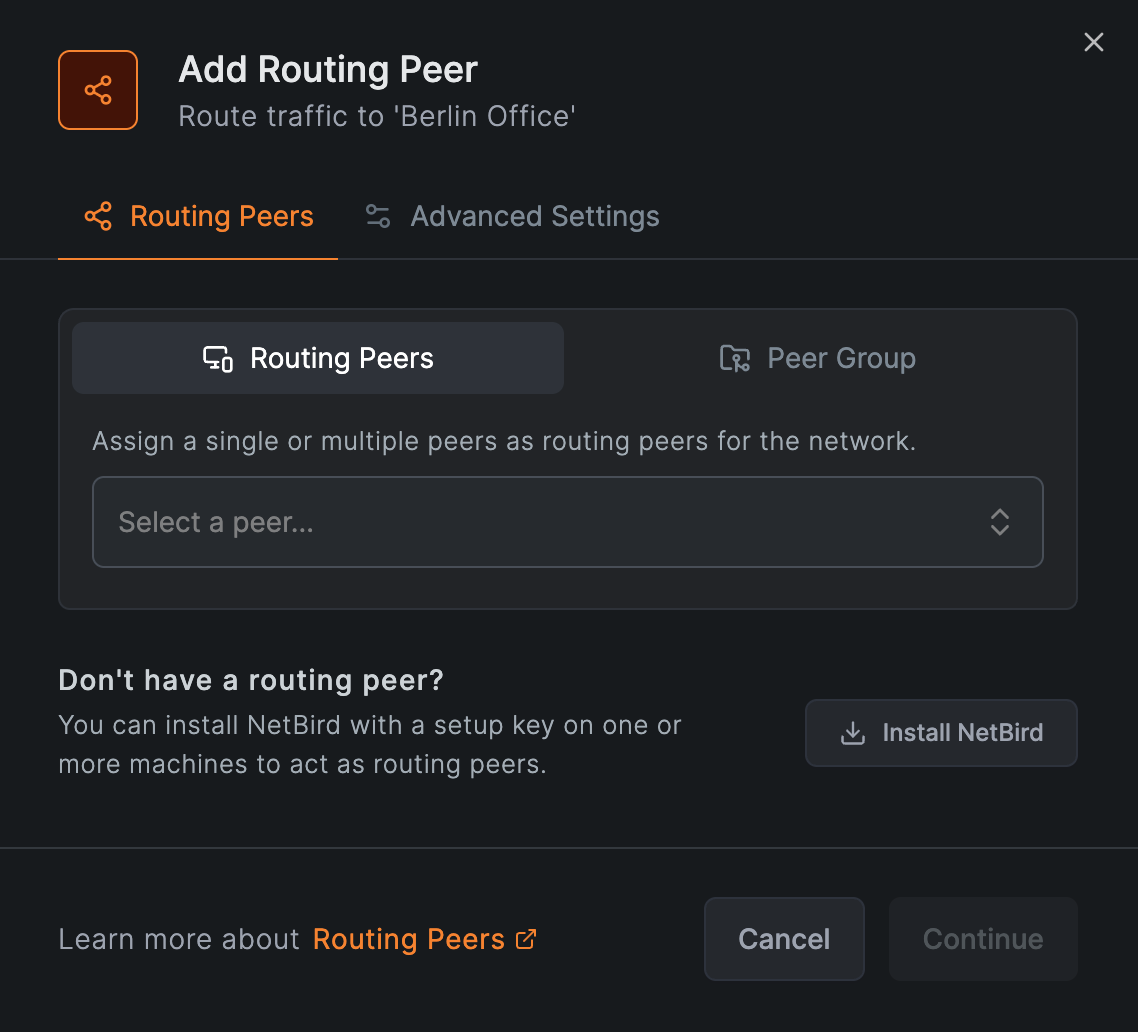
Nếu dùng resource dạng tên miền nội bộ, routing peer phải phân giải được tên đó. Client nhận đường đi qua NetBird không có nghĩa tên miền riêng trong nhà tự nhiên sẽ phân giải đúng. Với wildcard, mẫu dạng *.berlin.internal chỉ khớp các tên miền con; tên gốc berlin.internal cần khai riêng nếu cũng muốn cho phép truy cập.
Một lỗi policy dễ gặp là cho phép đi qua routing peer rồi chờ SSH vào chính máy đó cũng hoạt động. Hai luồng được kiểm tra khác nhau: tài nguyên phía sau peer dùng policy mạng, còn dịch vụ chạy trên peer cần policy peer-to-peer riêng. Khi truy cập bằng địa chỉ NetBird của routing peer, đặt nhóm chứa peer đó làm đích của policy tương ứng.
Nếu lại dùng địa chỉ LAN của chính routing peer, còn phải có resource bao phủ địa chỉ ấy; một số chế độ userspace cần bật chuyển tiếp cục bộ theo tài liệu. Để cấu hình ban đầu dễ kiểm tra, nên tách rõ truy cập dịch vụ trên peer bằng IP NetBird và truy cập máy khác trong LAN qua Network.
Masquerade được bật mặc định: routing peer đổi địa chỉ nguồn của lưu lượng chuyển tiếp thành IP LAN của mình, nhờ đó mạng đích không phải biết đường về mạng phủ. Đổi lại, phía dịch vụ đích không còn thấy nguyên địa chỉ nguồn của từng client qua cách chuyển tiếp này. Chỉ tắt khi thực sự cần và đã chuẩn bị định tuyến chiều về.
Cloud dễ khởi động hơn, còn tự host đòi hỏi máy chủ công khai
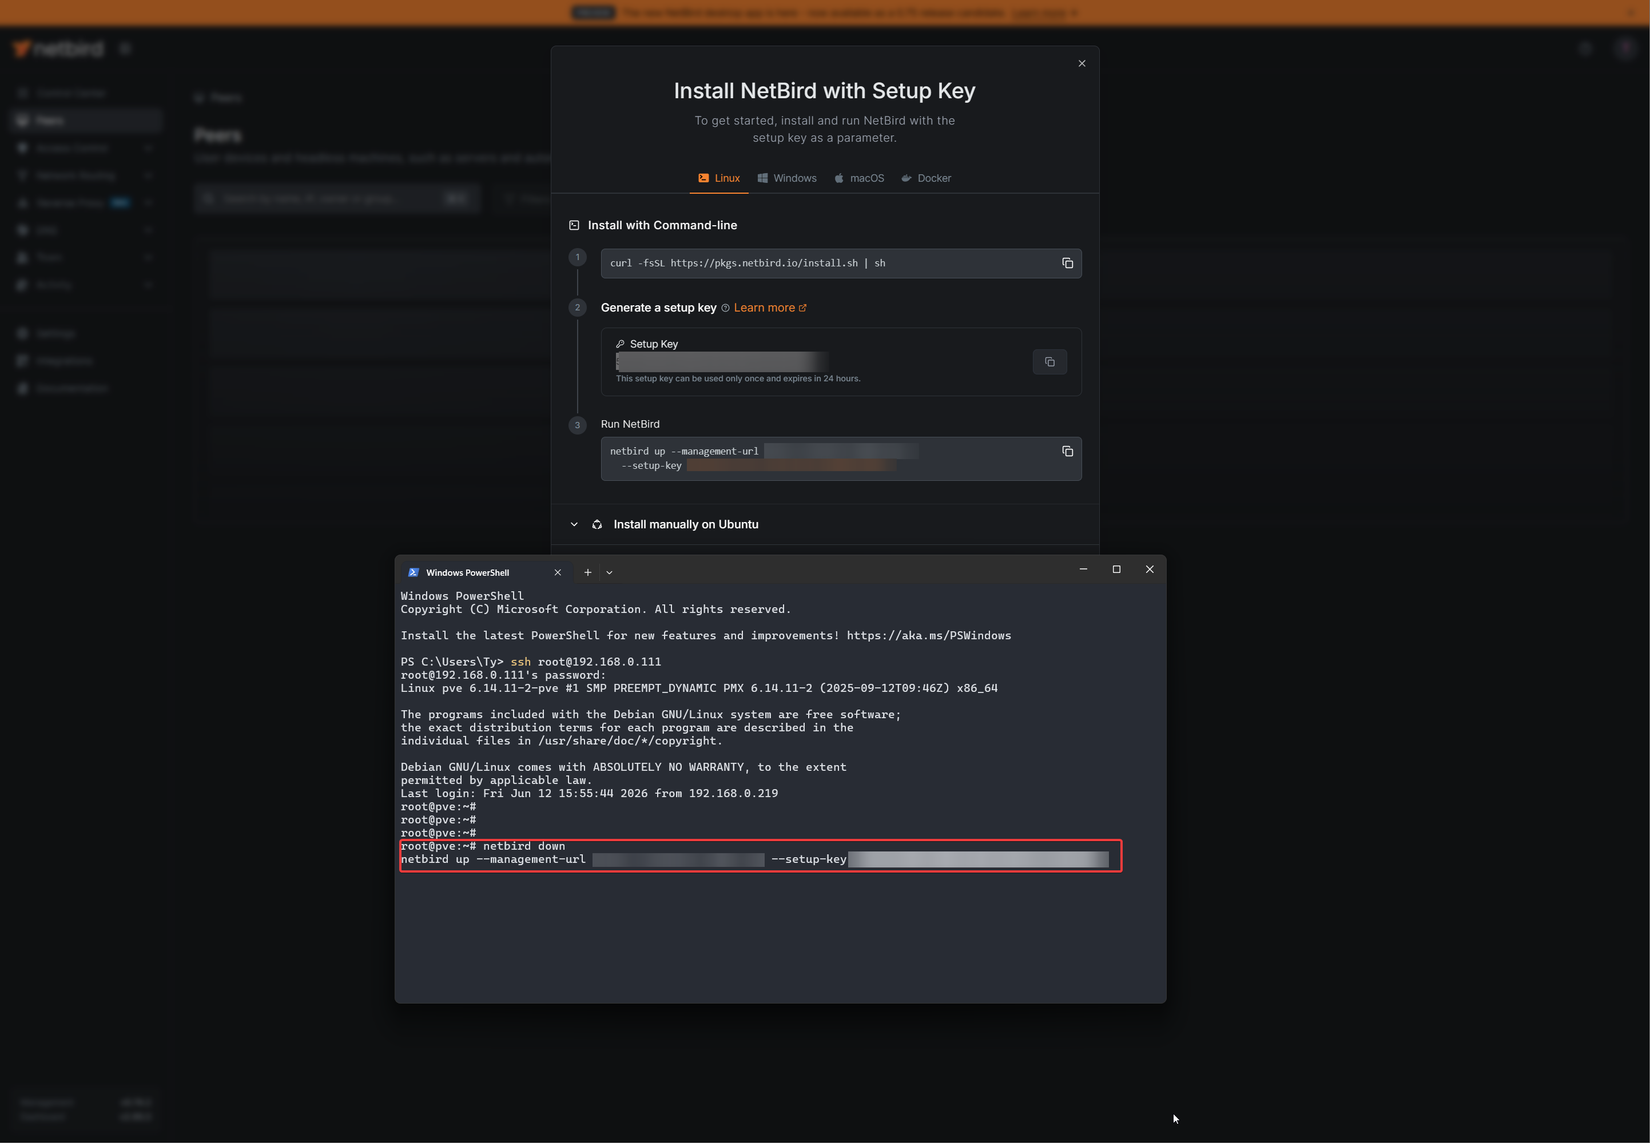
Cloud là lựa chọn hợp lý để xác nhận NetBird có giải quyết được nhu cầu truy cập hay không trước khi gánh thêm việc vận hành máy chủ. Người dùng tập trung vào client và policy, còn hệ thống quản lý do nhà cung cấp vận hành.
Tự host cho phép kiểm soát phần máy chủ của NetBird, nhưng không xóa yêu cầu về một điểm hạ tầng truy cập được từ Internet. Theo README chính thức, cấu hình quickstart cần máy ảo Linux tối thiểu 1 CPU, 2 GB RAM, tên miền công khai trỏ tới máy đó và Docker với Compose v2 trở lên. Các cổng cần truy cập công khai là TCP 80, TCP 443 và UDP 3478.
Những cổng trên thuộc máy chủ tự host, không phải yêu cầu mở cổng router để lộ dịch vụ home lab. Sự khác biệt này quan trọng nếu lý do chọn NetBird là đường truyền nhà đang ở sau CGNAT: vẫn cần một máy chủ ở vị trí đáp ứng được điều kiện hạ tầng, thay vì đặt toàn bộ thành phần tại nhà rồi mặc định nó sẽ hoạt động như Cloud.
Cũng không nên nhầm cấu hình máy chủ quản lý với cấu hình routing peer. Tài liệu Networks gợi ý mốc 2 vCPU và 4 GB RAM cho routing peer đơn giản; đó là cấu hình tham khảo, không phải mức tối thiểu của mọi thiết bị. Tải thực tế còn phụ thuộc băng thông và số người truy cập.
Với home lab cá nhân, lợi ích của tự host phải đủ lớn để bù việc cập nhật, theo dõi dịch vụ và bảo vệ tài khoản quản trị. Không có nhu cầu kiểm soát hạ tầng rõ ràng thì triển khai thêm một VPS ngay từ đầu chỉ làm tăng số thành phần phải xử lý khi kết nối gặp lỗi.
Kiểm tra đường relay trước khi đưa dịch vụ ra công khai
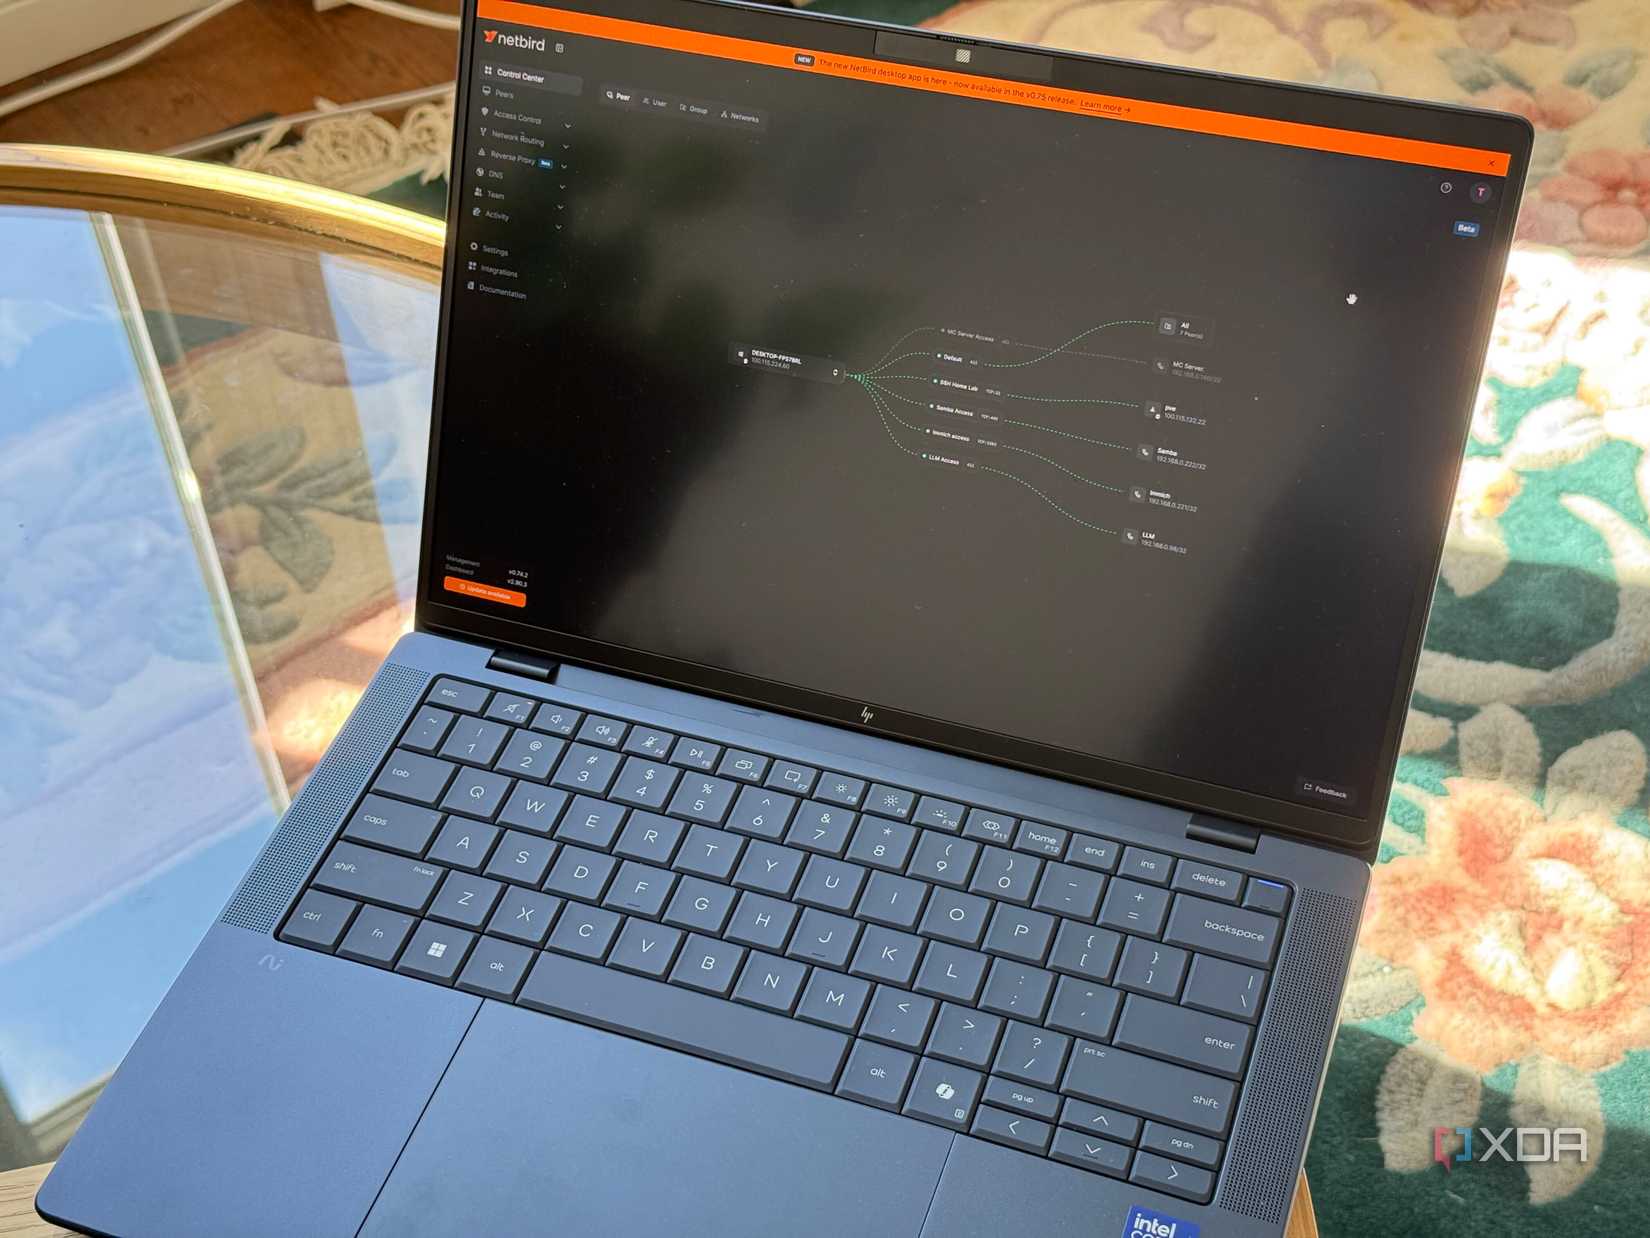
Một home lab truy cập được chưa chắc đã truyền dữ liệu đủ tốt cho nhu cầu thực tế. Đường relay có thêm chặng mạng và phụ thuộc tài nguyên máy chủ chuyển tiếp, nên có thể tăng độ trễ hoặc giới hạn thông lượng so với kết nối trực tiếp; mức chênh lệch không thể kết luận bằng một con số chung.
Sau khi xác nhận policy đúng, dùng thông tin trạng thái chi tiết của client, chẳng hạn netbird status -d -A, để kiểm tra kết nối thay vì chỉ nhìn thiết bị đã online. Lần lượt thử bằng IP rồi tên miền để tách lỗi đường đi khỏi lỗi DNS. Không công khai bản chẩn đoán chưa rà soát, vì dữ liệu đã ẩn danh vẫn có thể còn thông tin nhận diện mạng.
Với người dùng tại Việt Nam, nên thử từ đúng mạng di động hoặc Wi-Fi thường dùng khi ra ngoài; không cần mặc định mọi nhà mạng hay mọi thuê bao đều có cùng kiểu NAT. Nếu tự host relay, vị trí máy chủ và băng thông của VPS là phần cần cân nhắc khi đường trực tiếp thường thất bại. Đặt máy chủ xa cả hai đầu có thể khiến lưu lượng đi vòng, nhưng chuyển vùng máy chủ chỉ nên làm sau khi xác nhận relay thực sự là nút thắt.
Chỉ dùng Reverse Proxy khi người ngoài cần truy cập mà không cài client. Mạng riêng yêu cầu thiết bị tham gia và được cấp quyền, còn proxy tạo điểm truy cập công khai rồi chuyển lưu lượng về dịch vụ. Hai lựa chọn phục vụ hai nhu cầu khác nhau, không phải bước nâng cấp bắt buộc nối tiếp nhau.
NetBird hỗ trợ Reverse Proxy với TLS tự động; dịch vụ web có thể đặt sau lớp xác thực như SSO, PIN hoặc mật khẩu. Với dịch vụ TCP/UDP ở Layer 4, chẳng hạn máy chủ trò chơi hay thoại, không thể mặc định có cùng lớp đăng nhập đó: cơ chế xác thực phải do chính dịch vụ đích đảm nhiệm.
Vì vậy, bảng quản trị home lab nên ở trong mạng riêng; chỉ công khai dịch vụ thật sự dành cho người ngoài, sau khi kiểm tra cơ chế đăng nhập và cập nhật của nó. Giá trị của NetBird là giảm công cấu hình đường truyền, không phải biến mọi dịch vụ nội bộ thành thứ có thể đưa lên Internet mà không cần cân nhắc.
Nguồn tham khảo: NetBird Docs — Networks; NetBird — mã nguồn và hướng dẫn triển khai; XDA Developers.