Tóm tắt nhanh
- Travel router có thể đăng nhập Wi-Fi khách sạn qua captive portal một lần, rồi phát mạng riêng cho các thiết bị của bạn.
- Khi cấu hình WireGuard client trên router và kết nối về máy chủ ở nhà, thiết bị trong chuyến đi có thể truy cập home server mà không cần cài VPN riêng từng máy.
- GL.iNet Beryl AX dùng dải LAN mặc định 192.168.8.0/24; cần tránh để mạng này trùng với mạng ở nơi lưu trú hoặc mạng gia đình.
- Cổng WAN 2,5 Gbps không đồng nghĩa WireGuard đạt tốc độ đó: phép đo thực tế được RMF Insider nêu ở khoảng 300 Mbps.
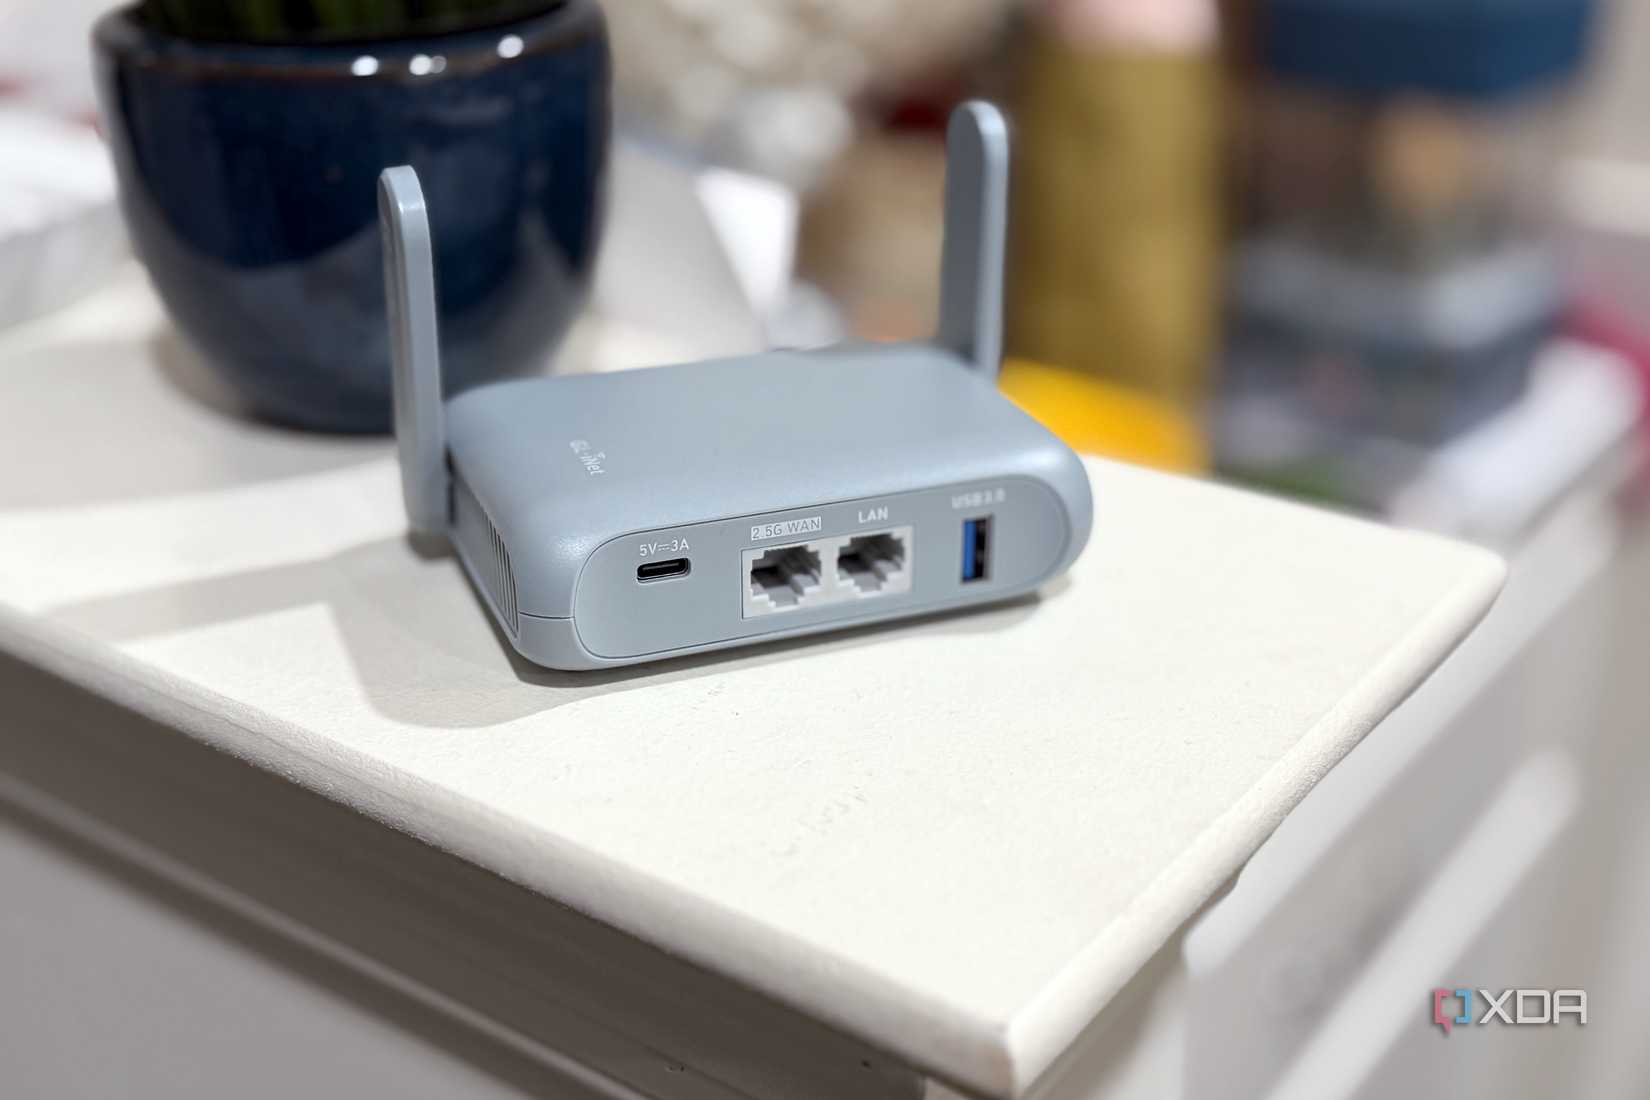
Máy chơi game cầm tay, TV hay thiết bị của cả gia đình thường không thuận tiện để cài VPN riêng. Một travel router như GL.iNet Beryl AX (GL-MT3000) chuyển phần việc đó lên một thiết bị: router nối Wi-Fi nơi lưu trú, đăng nhập trang captive portal, rồi đưa các thiết bị khác vào mạng riêng và định tuyến về nhà qua WireGuard.
Cách này giải quyết cùng lúc hai việc vốn hay bị tách rời: truy cập home server từ xa và giảm số lần phải cấu hình từng thiết bị khi đi công tác. Tuy vậy, nó không tự biến Wi-Fi khách sạn thành mạng đáng tin cậy tuyệt đối; thiết lập tunnel, chặn lưu lượng ngoài VPN và kiểm tra xung đột IP vẫn là phần người dùng phải làm.
Một router làm điểm nối chung cho các thiết bị khi đi xa
Thay vì để từng điện thoại, laptop hay máy chơi game tự xử lý VPN và trang đăng nhập của khách sạn, travel router đứng giữa mạng công cộng và thiết bị cá nhân. Ở chế độ Repeater, router kết nối vào Wi-Fi có sẵn, còn các thiết bị của bạn chỉ cần nhớ một SSID riêng. Captive portal được xử lý từ kết nối của router; sau đó các thiết bị phía sau dùng chung đường ra này.
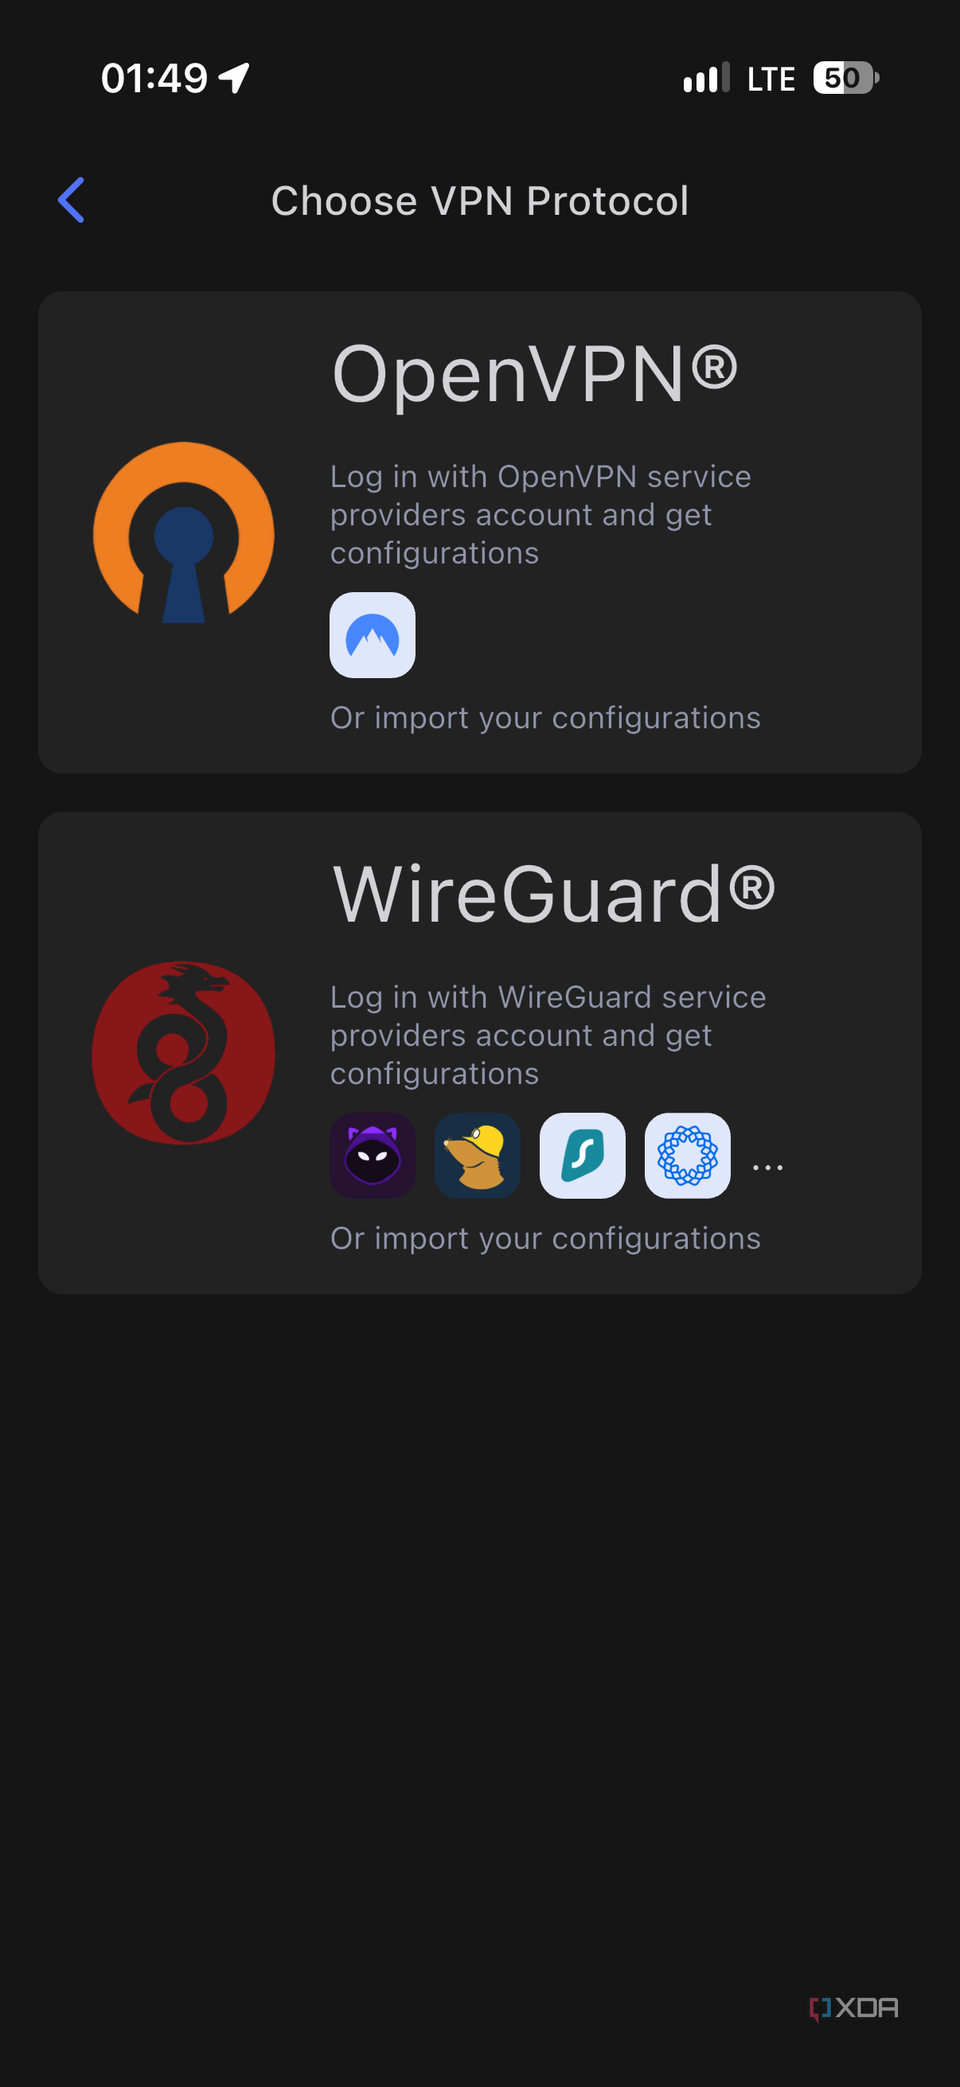
Với WireGuard, router du lịch đóng vai trò client của máy chủ đặt tại nhà. Người dùng cần tạo một peer riêng trên máy chủ, nhập cấu hình vào giao diện GL.iNet và xác nhận tunnel hoạt động. Khi kết nối thành công, thiết bị nằm sau travel router có thể truy cập các tài nguyên trong mạng nhà theo những tuyến và quyền đã cấu hình.
Điểm tiện nhất nằm ở các thiết bị khó cài VPN hoặc không có ứng dụng phù hợp. Nintendo Switch 2 không có client VPN thông thường; còn SteamOS có thể khiến việc duy trì cấu hình riêng trên máy chơi game cầm tay trở nên lằng nhằng. Đưa chúng vào Wi-Fi của travel router giúp chúng dùng chung tunnel mà không phải sửa hệ điều hành hay cài thêm ứng dụng.
GL.iNet mô tả Beryl AX là router du lịch Wi-Fi 6 AX3000, dùng chip MT7981B lõi kép 1,3 GHz. Thiết bị hỗ trợ các kiểu kết nối Internet qua Ethernet, Repeater, USB tethering và modem di động; tài liệu hãng cũng liệt kê WireGuard và OpenVPN. Như vậy, Repeater chỉ là một lựa chọn phù hợp với khách sạn, không phải cách kết nối duy nhất.
Cấu hình trước ở nhà để chuyến đi không phụ thuộc vào giao diện khách sạn
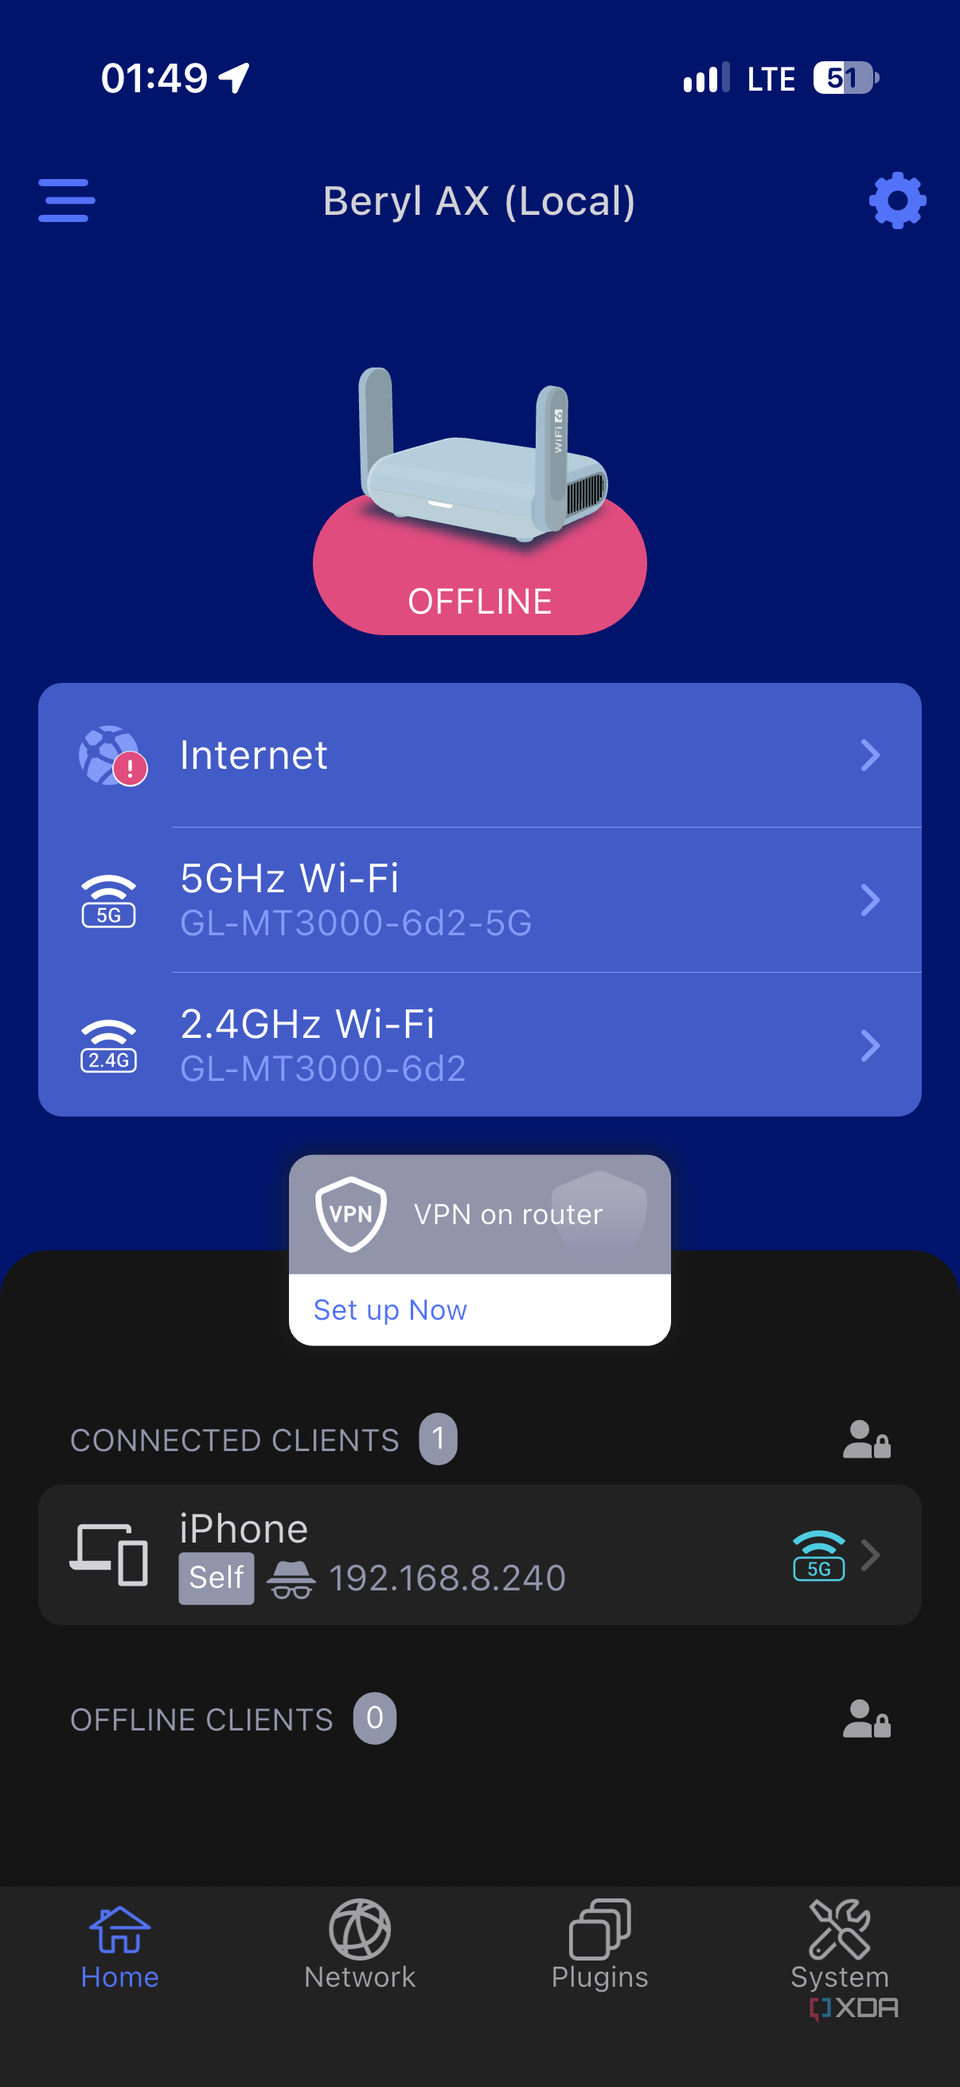
Đừng đợi tới sảnh khách sạn mới nhập khóa WireGuard. Hãy cập nhật firmware, đổi mật khẩu quản trị, đặt tên và mật khẩu Wi-Fi riêng, rồi cấu hình tunnel khi còn có thể truy cập máy chủ tại nhà để kiểm tra. Từ một thiết bị nối vào travel router, xác nhận rằng tunnel lên và home server truy cập được; nếu cần toàn bộ lưu lượng đi qua VPN, bật tùy chọn chặn lưu lượng ngoài VPN (Block non-VPN traffic/Kill Switch) theo hướng dẫn của thiết bị.
Tùy chọn này có ý nghĩa khi tunnel mất kết nối: nếu không chặn đường ra ngoài VPN, thiết bị có thể tiếp tục truy cập Internet qua mạng khách sạn mà người dùng tưởng rằng chúng vẫn đang được bảo vệ bởi tunnel. Bật chặn có thể khiến Internet tạm ngừng khi VPN rớt, nhưng đó là hành vi dễ dự đoán hơn so với âm thầm chuyển sang đường truyền công cộng.
Khi tới nơi, kết nối travel router vào Wi-Fi khách, hoàn tất trang đăng nhập captive portal từ giao diện hoặc thiết bị đang quản lý router, rồi cho các máy cá nhân nối vào SSID riêng. Thử mở home server trước khi cần dùng thật. Nếu cổng đăng nhập không hiện, kiểm tra trạng thái kết nối Repeater và mở trang đăng nhập từ router; captive portal của từng mạng có thể khác nhau.
Kiểm tra dải IP để WireGuard không gửi nhầm đường
Một tunnel có thể kết nối nhưng vẫn không đưa bạn tới máy chủ nếu các mạng ở hai đầu dùng cùng dải địa chỉ. Chẳng hạn, mạng khách sạn, LAN của travel router và LAN ở nhà đều có thể được cấu hình trong cùng một subnet; khi đó máy khách khó phân biệt địa chỉ đích thuộc mạng nào.
Beryl AX mặc định dùng 192.168.8.0/24, với trang quản trị tại 192.168.8.1. Đây là một lựa chọn khác với nhiều cấu hình mạng gia đình phổ biến, nhưng không bảo đảm sẽ không bao giờ trùng. Hãy kiểm tra subnet của router ở nhà và mạng nơi lưu trú; nếu trùng, đổi dải LAN của travel router sang một dải riêng, rồi cập nhật cấu hình định tuyến tương ứng nếu cần.
Đừng nhầm dải LAN phía travel router với dải IP mà WireGuard cấp cho peer. Mỗi phần có mục đích riêng: LAN phục vụ các thiết bị nối vào router, còn địa chỉ tunnel xác định các đầu cuối VPN. Ghi lại các dải này trước khi sửa giúp việc tìm lỗi định tuyến dễ hơn, nhất là khi truy cập được Internet nhưng không mở được máy chủ nội bộ.
Cổng 2,5 Gbps không quyết định tốc độ WireGuard
Beryl AX có cổng WAN 2,5 Gbps, nhưng đó là tốc độ cổng Ethernet trong điều kiện phù hợp, không phải cam kết rằng mọi luồng VPN sẽ chạy ở mức tương đương. Dữ liệu qua WireGuard còn phải được mã hóa và xử lý bởi CPU. RMF Insider ghi nhận tốc độ WireGuard thực tế của Beryl AX khoảng 300 Mbps; bài này không nên quy con số đó thành giới hạn cố định cho mọi firmware, cấu hình hoặc môi trường mạng.
Với Wi-Fi khách sạn thường là mắt xích chậm hơn, mức trên có thể không phải trở ngại trong nhu cầu truy cập từ xa thông thường. Nhưng nếu nơi lưu trú có đường truyền rất nhanh, hoặc bạn định truyền tệp lớn từ home server, tốc độ VPN sẽ đáng để cân nhắc. Cũng cần nhớ rằng Wi-Fi 6 AX3000 là phân hạng kết nối không dây, không phải tốc độ Internet thực nhận qua tunnel.
Beryl AX vì thế hợp với người ưu tiên kích thước nhỏ và muốn gom nhiều thiết bị vào một kết nối VPN. Nếu công việc phụ thuộc vào thông lượng VPN cao hơn, nhiều cổng mạng có dây hoặc truyền dữ liệu nặng, nên so sánh thêm model có hiệu năng VPN cao hơn thay vì chọn chỉ dựa trên con số 2,5 Gbps in cạnh cổng WAN.
Giá khoảng 100 USD cần được cân nhắc cùng khả năng mua tại Việt Nam
Bài XDA-Developers mô tả chiếc Beryl AX được dùng có giá khoảng 100 USD; RMF Insider nêu khoảng 90–99 USD. Đây là giá tham khảo từ các nguồn nước ngoài, không phải giá bán lẻ đã xác nhận tại Việt Nam. Dữ liệu hiện có cho biết sản phẩm chưa được phân phối chính hãng qua các chuỗi bán lẻ lớn trong nước; người mua có thể gặp hàng xách tay hoặc gian hàng trên sàn với giá khác nhau.
Vì vậy, trước khi mua, nên kiểm tra nơi bán, bảo hành, phiên bản firmware và khả năng đổi trả, thay vì lấy mức USD quy đổi làm giá trong nước. Travel router cũng cần được cấu hình và thử trước chuyến đi; nếu chỉ cần truy cập một máy chủ từ laptop, ứng dụng VPN riêng có thể đơn giản và ít tốn kém hơn. Giá trị của router tăng lên khi cần kết nối đồng thời nhiều thiết bị, đặc biệt là những thiết bị không tiện cài client.
XDA-Developers — sử dụng travel router để truy cập home server khi đi xa