Tóm tắt nhanh
- Pi-hole trên NAS lọc tên miền quảng cáo ở cấp DNS, nhưng thiết bị phải thực sự gửi truy vấn tới máy này.
- Docker cần mở DNS qua TCP và UDP cổng 53; cấu hình Pi-hole nên được lưu bằng volume bền vững.
- Thử trên một thiết bị trước, theo dõi truy vấn bị chặn và giữ sẵn cách khôi phục DNS nếu dịch vụ lỗi.
- DoH/DoT, DNS ngoài được cấu hình cứng và quảng cáo dùng chung miền với nội dung có thể vượt qua bộ lọc.
Một container Pi-hole trên NAS có thể lọc nhiều truy vấn quảng cáo cho cả mạng gia đình, nhưng điều đó chỉ xảy ra khi router hoặc thiết bị trỏ DNS về đúng địa chỉ của NAS. Cách triển khai này giảm việc cài tiện ích chặn quảng cáo riêng trên từng máy; đồng thời biến NAS thành một mắt xích của kết nối mạng, nên cần tính trước đường quay lui nếu máy hoặc container ngừng hoạt động.
Pi-hole chặn theo tên miền, không phải mọi quảng cáo trên màn hình
Pi-hole hoạt động như một máy chủ DNS nội bộ. Khi thiết bị hỏi địa chỉ của một tên miền, Pi-hole kiểm tra danh sách chặn; nếu tên miền nằm trong danh sách, nó có thể trả về địa chỉ không định tuyến như 0.0.0.0 thay vì chuyển yêu cầu đến máy chủ thật. Truy vấn hợp lệ được chuyển tiếp tới DNS upstream.
Điểm khác biệt so với bộ lọc trong trình duyệt là Pi-hole xử lý ở lớp DNS, nên ứng dụng trên điện thoại, TV hay thiết bị nhà thông minh cũng có thể được lọc nếu chúng dùng DNS do mạng cấp. Nhưng bộ lọc không nhìn thấy nội dung quảng cáo: nếu quảng cáo được phân phối từ cùng tên miền với video hoặc trang đang xem, chặn tên miền đó có thể làm hỏng cả nội dung chính.
Thiết bị dùng DNS mã hóa DoH/DoT trực tiếp hoặc được đặt sẵn máy chủ DNS bên ngoài có thể không đi qua Pi-hole. VPN cũng có thể đưa truy vấn ra ngoài đường DNS của router. Vì vậy, “toàn mạng” mô tả phạm vi có thể cấu hình, không phải bảo đảm mọi ứng dụng và mọi quảng cáo đều bị chặn.
Container cần cổng DNS và nơi lưu cấu hình riêng
Tài liệu chính thức của Pi-hole yêu cầu ánh xạ cổng 53 cho cả TCP lẫn UDP để nhận truy vấn DNS. Giao diện quản trị mặc định dùng cổng 80; tài liệu cũng minh họa cổng HTTPS 443. Nếu NAS hoặc ứng dụng khác đã chiếm các cổng này, cần chọn cách ánh xạ phù hợp với hệ thống thay vì sao chép nguyên cấu hình mẫu.
Phần dữ liệu nên nằm trong thư mục trên NAS được mount vào container, chẳng hạn ánh xạ ./etc-pihole:/etc/pihole. Volume giúp cơ sở dữ liệu và cấu hình còn lại khi cập nhật hoặc tạo lại container; nó không phải bản sao lưu. Nếu thư mục trên NAS bị xóa, hỏng ổ đĩa hoặc mã hóa bởi sự cố khác, volume không thể tự phục hồi dữ liệu.
Với Docker Compose, cấu hình cổng, đường dẫn dữ liệu và chính sách khởi động lại được khai báo tập trung, dễ xem lại hơn các tham số chạy rời rạc. Tuy nhiên, cài đặt cần phù hợp với NAS: tài liệu Pi-hole lưu ý chế độ mạng bridge mặc định của Docker cần đặt DNS listening mode thành ALL. Quyền NET_ADMIN chỉ cần khi Pi-hole đảm nhiệm DHCP; không nên thêm quyền này nếu chỉ dùng chức năng DNS thông thường.
Pi-hole miễn phí, không cần mua phần cứng mới nếu NAS hiện tại đủ khả năng chạy container. Chi phí thực tế nằm ở thời gian cấu hình, duy trì bản sao lưu và xử lý sự cố khi DNS gia đình phụ thuộc vào máy chủ này.
Hãy thử trên một thiết bị trước khi đổi DNS cả nhà
Thay vì chuyển toàn bộ mạng ngay, có thể cấu hình một máy tính hoặc điện thoại dùng địa chỉ IP nội bộ của Pi-hole làm DNS. Nếu truy vấn hoạt động ổn định và những trang thường dùng vẫn tải được, bước tiếp theo là đặt địa chỉ đó trong cấu hình DNS hoặc DHCP của router để cấp cho các thiết bị kết nối.
Vị trí cài đặt khác nhau theo router và phiên bản firmware. ASUS hướng dẫn đặt IP Pi-hole trong phần WAN DNS ở một số firmware mới, còn các phiên bản khác có thể cấu hình qua máy chủ DHCP của LAN. Với router hãng khác, tên menu và hành vi cấp DNS có thể khác; nên kiểm tra hướng dẫn đúng model trước khi áp dụng.
Hãy ghi lại DNS ban đầu của router và giữ cách truy cập giao diện quản trị của NAS. Nếu Pi-hole dừng hoặc địa chỉ IP của NAS thay đổi, thiết bị có thể báo mất Internet dù kết nối WAN vẫn bình thường, bởi chúng không phân giải được tên miền. Trường hợp đó, đưa DNS về cấu hình cũ sẽ giúp khôi phục nhanh hơn thay vì phải lần mò khi cả mạng đang bị ảnh hưởng.
Log truy vấn giúp tìm nguyên nhân khi ứng dụng bị lỗi
Danh sách chặn quá rộng có thể làm hỏng một phần chức năng. Trong trải nghiệm được XDA mô tả, Disney+ bị treo hoặc hiện màn hình đen ở đoạn quảng cáo giữa video, còn liên kết tìm kiếm được tài trợ của Google dẫn tới lỗi kết nối. Đây là trường hợp cụ thể của tác giả, không phải kết quả chắc chắn trên mọi cấu hình.
Khi gặp lỗi, mở nhật ký truy vấn của Pi-hole và lọc theo địa chỉ IP hoặc tên thiết bị đang gặp vấn đề. Tái hiện lỗi rồi kiểm tra các miền vừa bị chặn; nếu xác định được một miền cần thiết cho dịch vụ, có thể đưa miền đó vào danh sách cho phép. Cách này giúp sửa đúng ngoại lệ, thay vì tắt toàn bộ bộ lọc hoặc thêm hàng loạt miền không rõ tác dụng.
Đừng kỳ vọng Pi-hole loại bỏ hết quảng cáo dạng video hay quảng cáo gắn chung miền với nội dung. Với các loại đó, bộ lọc DNS không có đủ thông tin để tách riêng quảng cáo mà không ảnh hưởng phần còn lại. Lợi ích rõ nhất là giảm truy vấn tới những miền quảng cáo và theo dõi đã biết trên các thiết bị tuân theo DNS của mạng.
NAS chạy DNS cần kế hoạch dự phòng, không chỉ chính sách tự khởi động
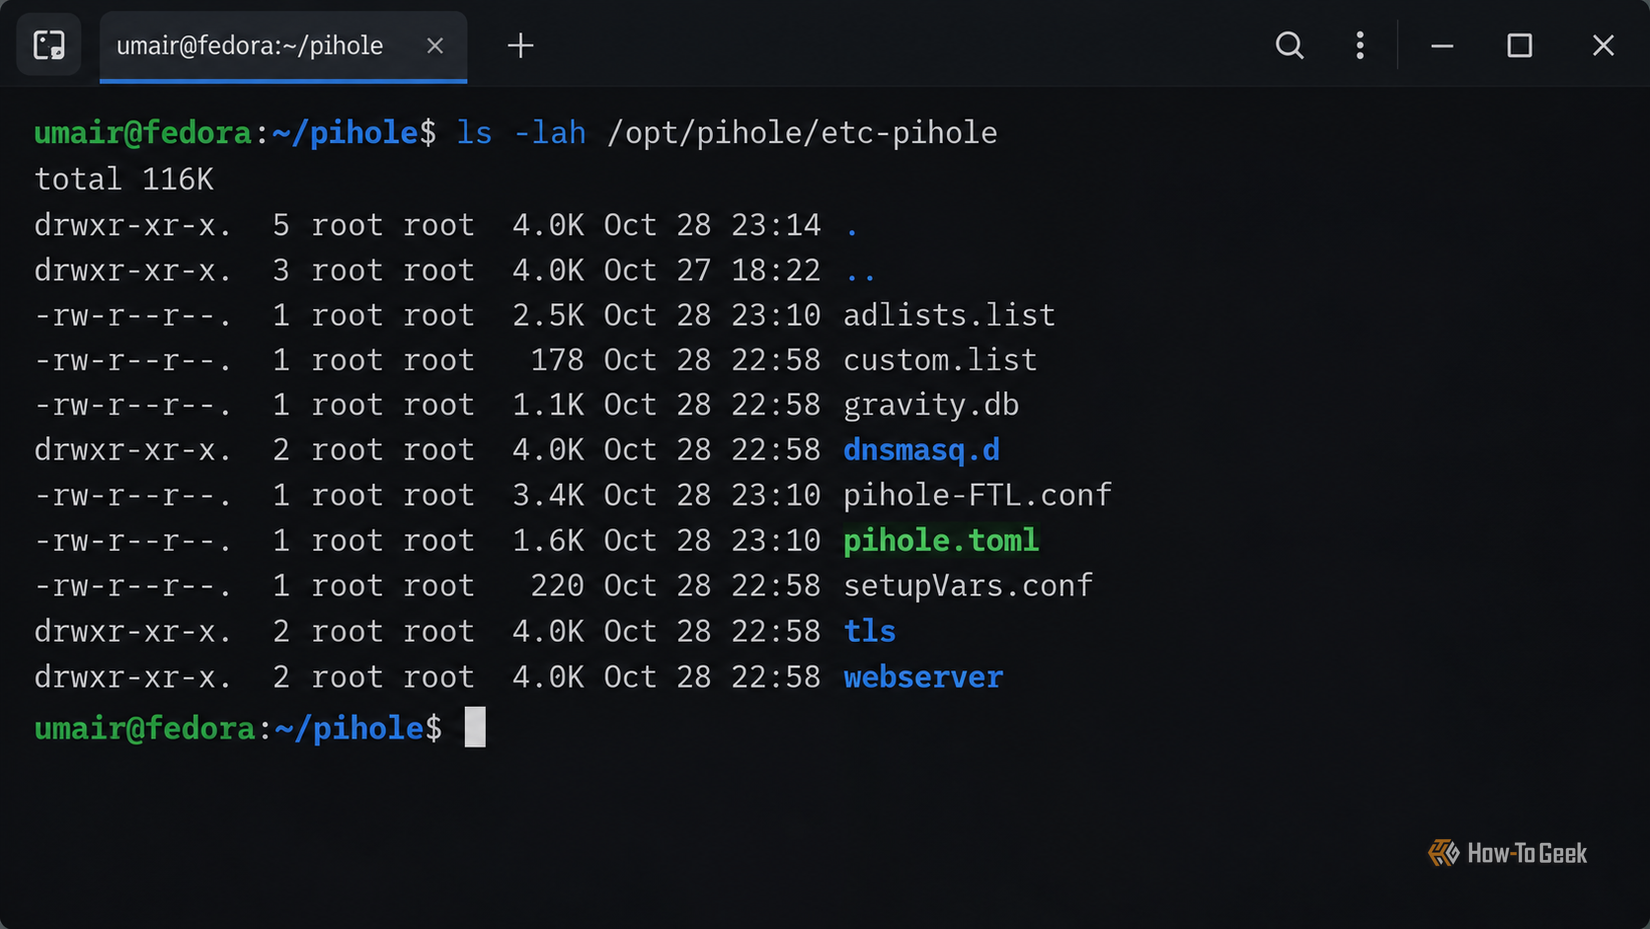
Chính sách tự khởi động như unless-stopped có thể đưa container lên lại sau khi Docker hoặc NAS khởi động, nhưng không xử lý được ổ đĩa hỏng, cấu hình lỗi hay phần cứng ngừng hoạt động. Bind mount giữ dữ liệu khi tái tạo container, còn bản sao lưu mới là thứ giúp phục hồi khi dữ liệu trên NAS mất hoặc bị hỏng.
Sao lưu tối thiểu nên gồm tệp Compose, cấu hình Pi-hole và các biến môi trường cần thiết; thông tin nhạy cảm như mật khẩu giao diện không nên đẩy lên kho mã nguồn công khai. Nếu DNS là dịch vụ thiết yếu trong nhà, một resolver thứ hai trên thiết bị độc lập có thể giảm phụ thuộc vào một NAS. Dù chọn phương án nào, cần thử quy trình khôi phục và xác nhận các thiết bị có thể phân giải tên miền trước khi coi hệ thống là dự phòng đáng tin cậy.
Pi-hole trên NAS phù hợp với người đã vận hành Docker và chấp nhận quản lý DNS như một dịch vụ mạng, thay vì một tiện ích cài rồi quên. Hãy bắt đầu ở quy mô nhỏ: cố định địa chỉ NAS, kiểm tra một thiết bị, xem log và giữ sẵn DNS thay thế. Khi biết rõ điều gì bị chặn và cách quay lui, việc cấp DNS cho cả mạng mới trở thành bước có thể kiểm soát.
Nguồn tham khảo: Tài liệu Docker chính thức của Pi-hole; Kho mã nguồn Pi-hole Docker; ASUS Việt Nam; XDA Developers; How-To Geek.