Tóm tắt nhanh
- The Gentlemen đã liệt kê Nvidia trên trang rò rỉ dữ liệu và đặt hạn đếm ngược đến ngày 28/11/2026.
- Nhóm chưa công bố tệp mẫu hay bằng chứng cho thấy dữ liệu nào đã bị lấy.
- Nvidia nói chưa phát hiện dấu hiệu hệ thống hoặc mạng nội bộ bị ảnh hưởng, nhưng đang điều tra sự cố có thể liên quan đến một đối tác thứ ba.
Nvidia đang điều tra một sự cố an ninh mạng có thể liên quan đến đối tác dịch vụ, sau khi nhóm ransomware The Gentlemen đưa tên hãng lên trang rò rỉ dữ liệu và đặt hạn công bố vào ngày 28/11/2026; đến nay nhóm chưa đưa ra bằng chứng cho thấy dữ liệu Nvidia đã bị lấy.
Người phát ngôn Nvidia nói với BleepingComputer và SecurityWeek rằng hãng đang điều tra sự cố có thể ảnh hưởng đến một đối tác bên thứ ba, chưa tìm thấy dấu hiệu mạng hay hệ thống của Nvidia bị tác động và vẫn tiếp tục theo dõi tình hình. Hãng không nêu tên đối tác hoặc cho biết loại thông tin nào có thể liên quan.
Danh sách nạn nhân chưa chứng minh được dữ liệu đã bị đánh cắp
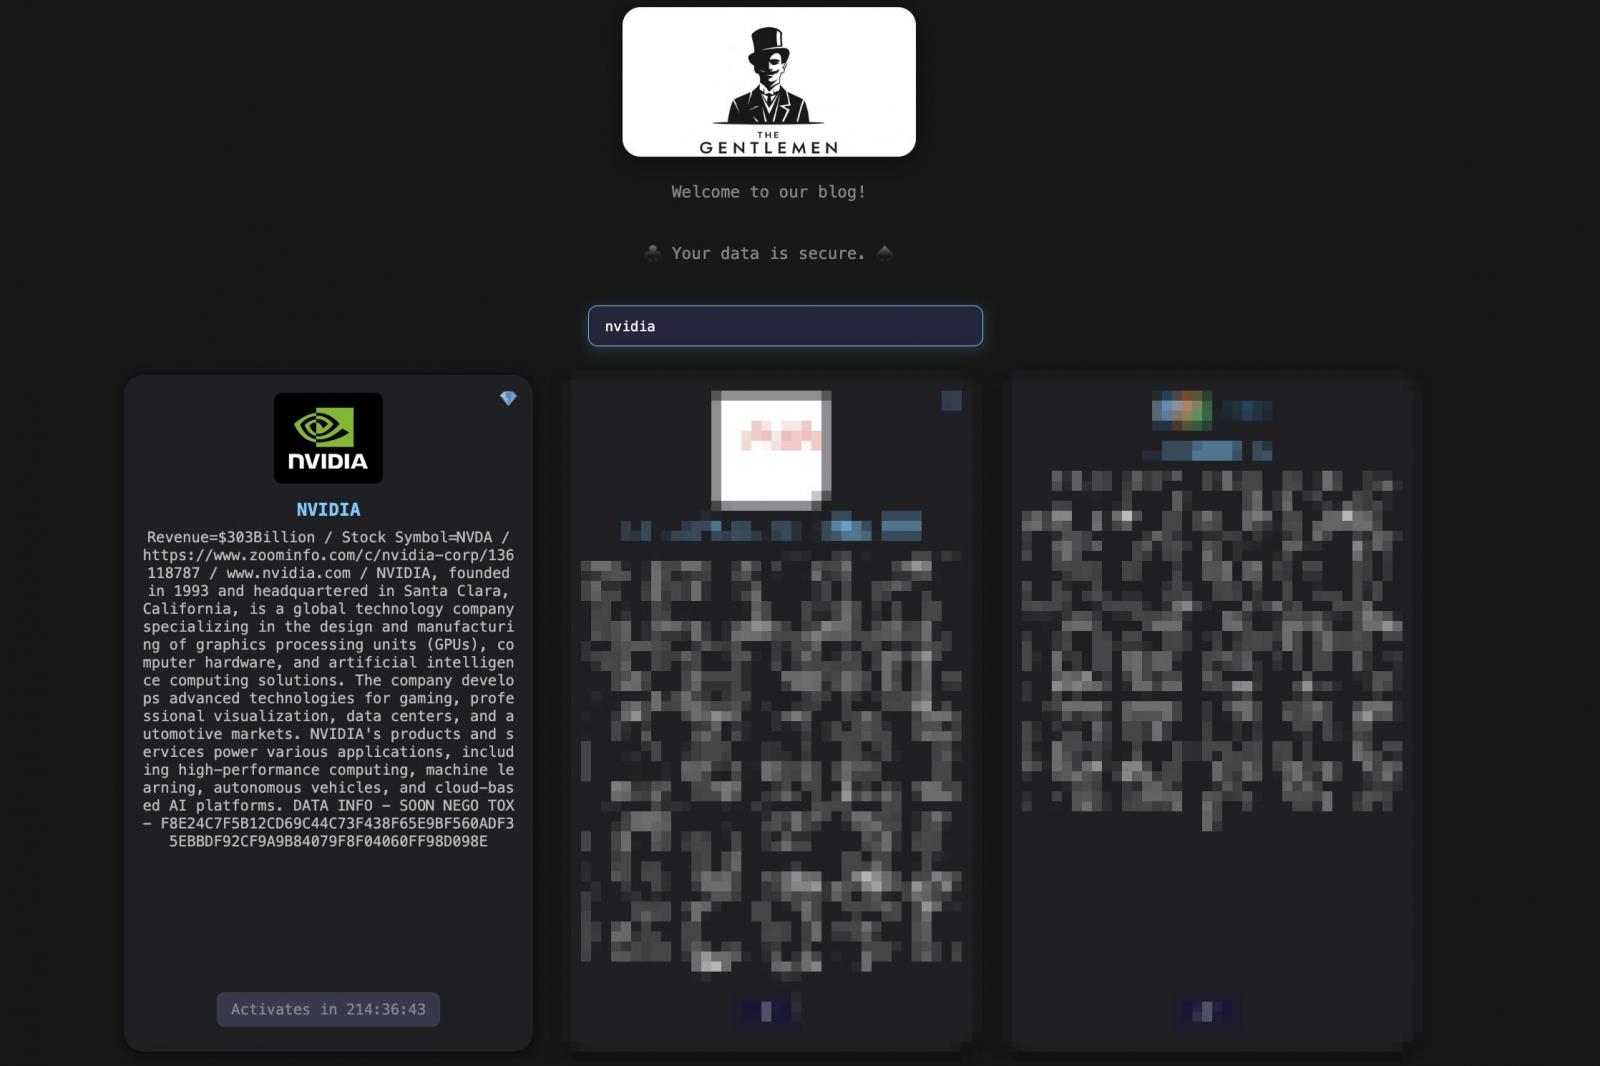
Việc một công ty xuất hiện trên trang của nhóm tống tiền là một tuyên bố từ phía kẻ tấn công, không phải xác nhận độc lập rằng mạng công ty đã bị xâm nhập. Trong trường hợp này, mục Nvidia có logo và mô tả doanh nghiệp; phần thông tin về dữ liệu bị lấy chưa đưa ra tệp mẫu, danh mục tài liệu hay chi tiết kỹ thuật để kiểm chứng.
Điểm cần theo dõi là nội dung nhóm công bố trước hoặc vào hạn 28/11, chứ không phải riêng chiếc đồng hồ đếm ngược. Nếu không có mẫu dữ liệu có thể xác minh, quy mô và nguồn gốc sự cố vẫn chưa rõ. Ngược lại, ngay cả khi xuất hiện tài liệu mang tên Nvidia, cần phân biệt dữ liệu thuộc hệ thống nội bộ của hãng với thông tin do một nhà cung cấp hoặc đối tác lưu giữ.
Đây là khác biệt quan trọng: Nvidia hiện nói chưa thấy dấu hiệu hệ thống và mạng của mình bị ảnh hưởng, nhưng đồng thời thừa nhận đang điều tra một sự cố có thể liên quan đối tác. Hai thông tin này không loại trừ khả năng dữ liệu liên quan đến dịch vụ Nvidia nằm ở môi trường bên ngoài, song hiện chưa có bằng chứng công khai xác nhận điều đó.
Đối tác bên ngoài có thể là mắt xích rủi ro riêng
Chuỗi cung ứng dịch vụ khiến ranh giới bảo mật không dừng ở mạng do một công ty trực tiếp quản lý. Tài khoản, dữ liệu hỗ trợ khách hàng hoặc hệ thống vận hành của nhà cung cấp có thể tạo ra đường tiếp cận khác; vì vậy, tuyên bố chưa thấy xâm nhập mạng nội bộ không tự trả lời được liệu một đối tác có bị ảnh hưởng hay không.
Nvidia từng xác nhận vào tháng 5/2026 rằng thông tin của một số người dùng GeForce NOW tại Armenia bị lộ sau khi đối tác liên minh khu vực bị tấn công. Hãng cho biết sự cố khi đó không ảnh hưởng mạng Nvidia hoặc các dịch vụ do Nvidia vận hành. Đây là tiền lệ cho thấy rủi ro đối tác có thể tác động đến người dùng mà không đồng nghĩa hạ tầng cốt lõi của hãng bị chiếm quyền; tuy nhiên, chưa có căn cứ để kết luận sự cố hiện tại có cùng đối tác hoặc cùng cách thức.
Với khách hàng doanh nghiệp, bài học thực tế nằm ở việc xác định dữ liệu nào được chia sẻ với nhà cung cấp, nhà cung cấp có quyền truy cập đến đâu và quy trình thông báo sự cố được kích hoạt thế nào. Với người dùng GeForce NOW, hiện chưa có thông tin cho thấy tài khoản hay dữ liệu cá nhân của họ bị ảnh hưởng trong sự việc lần này.
The Gentlemen dùng mô hình tống tiền kép, nhưng tuyên bố vẫn cần kiểm chứng
Microsoft Threat Intelligence theo dõi nhóm vận hành The Gentlemen dưới tên Storm-2697. Nhóm hoạt động theo mô hình ransomware-as-a-service, trong đó nhóm phát triển hoặc vận hành nền tảng mã độc còn các đối tác thực hiện xâm nhập. BleepingComputer cho biết trang rò rỉ của nhóm đã liệt kê hơn 1.100 nạn nhân được tuyên bố; con số này phản ánh danh sách do nhóm đưa ra, không phải số vụ đã được xác minh độc lập.
Mô hình tống tiền kép kết hợp lấy cắp dữ liệu với mã hóa hệ thống: kẻ tấn công có thể đe dọa công bố thông tin ngay cả khi nạn nhân có bản sao lưu để khôi phục máy. Báo cáo kỹ thuật của Microsoft mô tả mã độc The Gentlemen viết bằng Go, được làm rối bằng Garble, dùng Curve25519 cùng XChaCha20 để mã hóa tệp và có khả năng tìm cách lan sang máy khác trong mạng Windows. Những đặc điểm này cho biết nhóm có công cụ nguy hiểm, nhưng không chứng minh các kỹ thuật đó đã được sử dụng trong sự cố Nvidia đang điều tra.
Đồng hồ đếm ngược là công cụ gây sức ép quen thuộc trong kiểu tống tiền này: nó tạo cảm giác thời hạn sắp hết trong khi thông tin kỹ thuật về nạn nhân vẫn có thể chưa được đưa ra. Vì thế, việc The Gentlemen nêu tên Nvidia cần được xem là một cáo buộc đang được xác minh, không phải kết luận rằng hãng đã bị mã hóa hay dữ liệu khách hàng đã bị phát tán.
Hiện Nvidia chưa xác định đối tác liên quan, phạm vi dữ liệu có thể bị tác động hoặc mối liên hệ giữa sự cố đó với tuyên bố của The Gentlemen. Những điểm này chỉ có thể được làm rõ khi hãng cập nhật kết quả điều tra hoặc nhóm đưa ra bằng chứng có thể kiểm chứng.
Nguồn tham khảo: BleepingComputer; SecurityWeek; Microsoft Threat Intelligence.