Tóm tắt nhanh
- AI giúp tìm ra các lỗi bảo mật đã tồn tại trong phần mềm, chứ không tự tạo ra toàn bộ những lỗi đó.
- Công cụ AI có thể hỗ trợ cả người phòng thủ lẫn kẻ tấn công, khiến việc phát hiện nhanh không đồng nghĩa với việc hệ thống đã an toàn.
- Oracle AI Security Mesh kết hợp mô hình an ninh mạng của OpenAI với công cụ kiểm thử của Oracle để điều tra lỗi và đánh giá bản vá.
- Trọng tâm của doanh nghiệp đang dịch chuyển từ vá từng lỗi sang kiểm tra, ưu tiên và giám sát liên tục trên toàn chuỗi phần mềm.
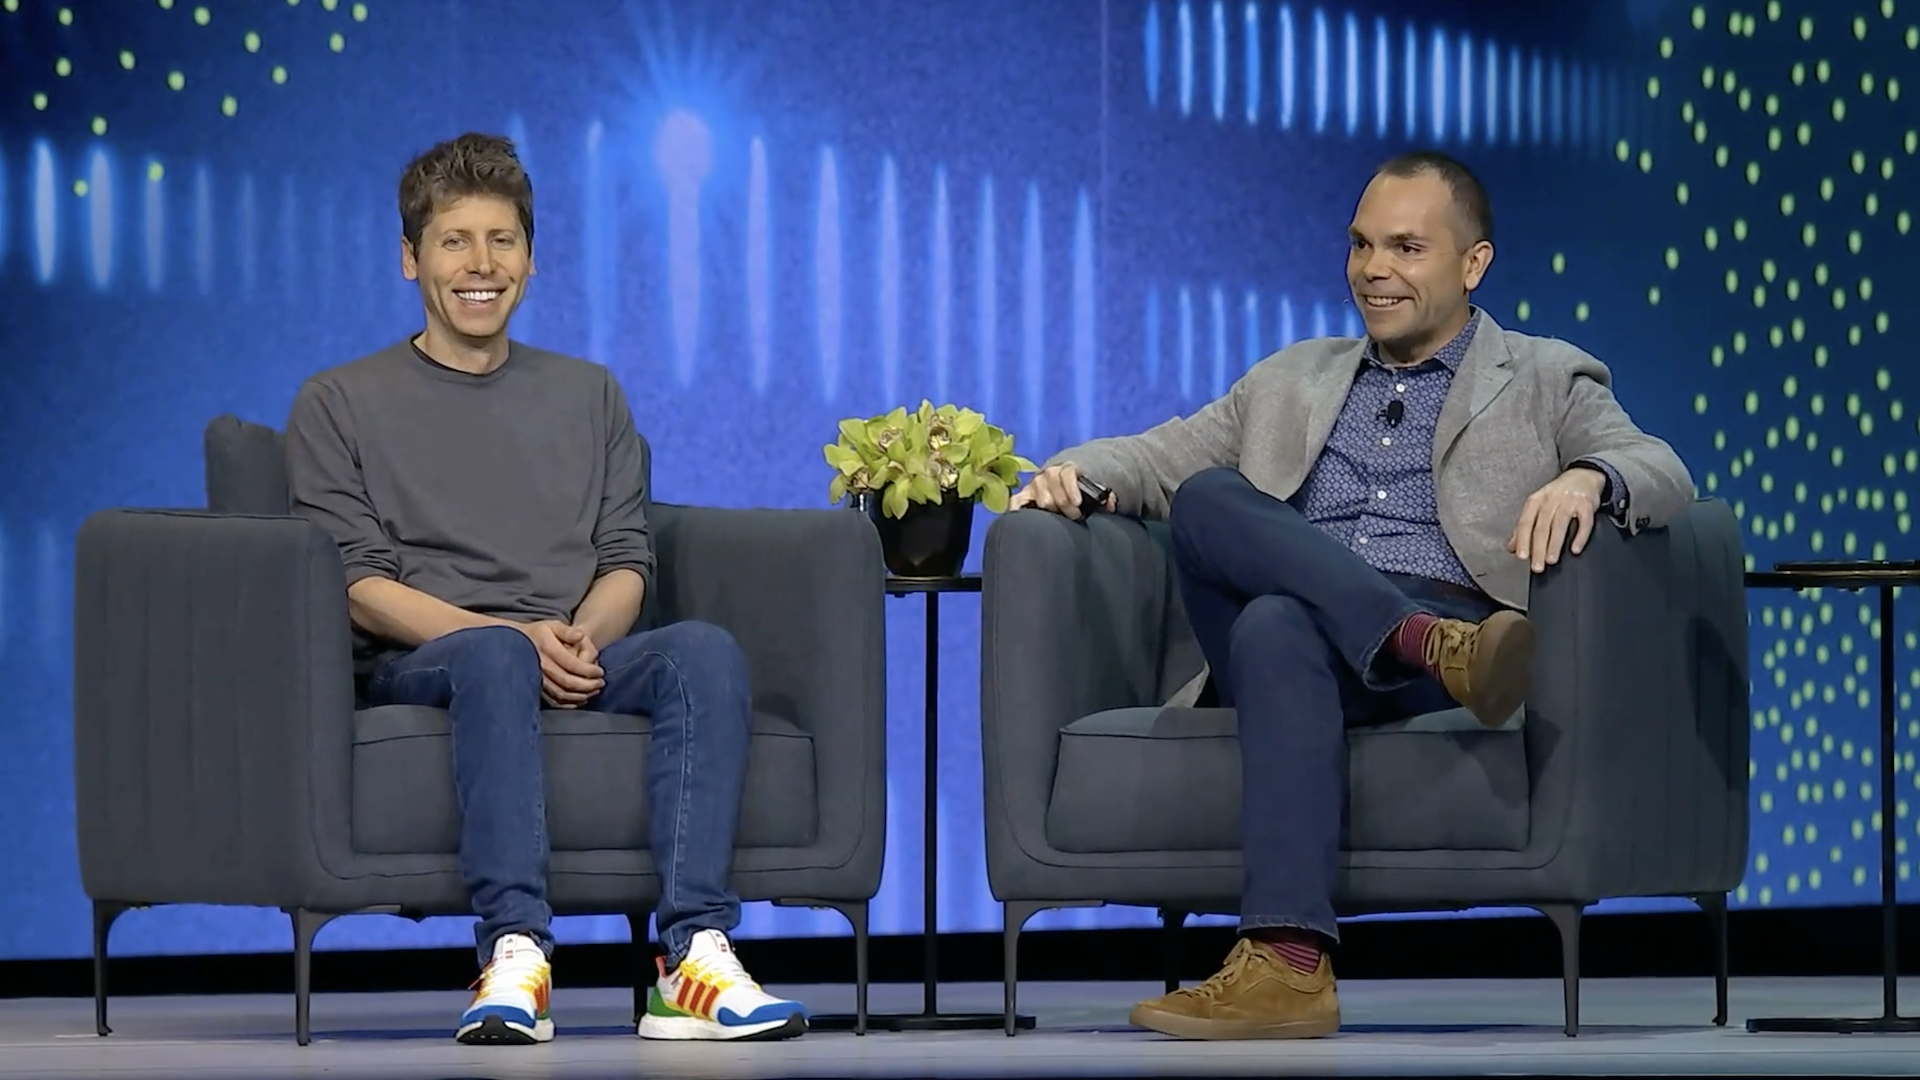
AI không tạo ra phần lớn lỗi bảo mật mà doanh nghiệp đang đối mặt, nhưng nó đang làm thay đổi tốc độ tìm ra chúng. Tại Oracle AI World 2026, đồng CEO Oracle Clay Magouyrk nói các hệ thống AI giúp phát hiện những vấn đề tích tụ trong phần mềm suốt khoảng 50 năm qua; Sam Altman đồng tình và cho rằng cách vá từng lỗi một sẽ khó theo kịp quy mô của chuỗi cung ứng phần mềm.
Điểm cần dè chừng nằm ở hai phía của cuộc đua. Một hệ thống có thể dùng AI để rà mã, tìm điểm yếu và kiểm tra bản vá; kẻ tấn công cũng có thể dùng công cụ tương tự để dò lỗ hổng. Phát hiện nhanh hơn chỉ có ích nếu tổ chức đủ khả năng xác minh, ưu tiên và triển khai biện pháp khắc phục trước khi lỗi bị lợi dụng.
AI làm lộ món nợ bảo mật cũ, đồng thời tăng áp lực xử lý
Magouyrk mô tả AI như một phương tiện giúp tìm ra các vấn đề đã hình thành qua nhiều thập kỷ, thay vì nguyên nhân trực tiếp tạo ra chúng. Cách nhìn này phân biệt nguồn gốc của lỗ hổng với công cụ làm tăng khả năng phát hiện: lỗi có thể nằm trong mã nguồn, cấu hình hoặc phụ thuộc phần mềm từ trước, còn mô hình mới rút ngắn công sức cần thiết để lần theo hành vi ứng dụng.
Điều đó không có nghĩa AI vô hại. Khi công cụ hỗ trợ phân tích mã và tự động hóa thao tác trở nên dễ tiếp cận, cả đội bảo mật lẫn đối tượng tấn công đều có thể tăng tốc. Doanh nghiệp vì vậy không thể xem số lỗi được tìm ra là thước đo duy nhất. Nếu quy trình xác minh, phân loại mức độ nghiêm trọng và cập nhật hệ thống vẫn thủ công, danh sách phát hiện dài hơn có thể chỉ khiến nhóm an ninh quá tải.
TechRadar dẫn lời Magouyrk cho biết đợt cập nhật bản vá định kỳ gần đây của Oracle xử lý khoảng 3.000 vấn đề, phần lớn được phát hiện nhờ AI. Đây là con số do lãnh đạo Oracle nêu và được bài viết thuật lại, không phải phép đo độc lập về số lỗ hổng mới do AI tạo ra. Số lượng lớn cho thấy khoảng cách giữa phát hiện và hoàn tất khắc phục có thể trở thành nút thắt.
Vá từng lỗi riêng lẻ không theo kịp chuỗi cung ứng phần mềm
Một lỗ hổng không dừng ở ứng dụng mà doanh nghiệp trực tiếp viết. Phần mềm hiện đại phụ thuộc vào thư viện, dịch vụ đám mây, công cụ triển khai và các thành phần do bên thứ ba duy trì; vì vậy, cùng một điểm yếu có thể xuất hiện ở nhiều nơi, còn bản vá ở một lớp chưa chắc giải quyết được rủi ro ở lớp khác.
Altman nhận định việc vá từng lỗi một trên toàn chuỗi cung ứng là quá khó và doanh nghiệp sẽ cần những dịch vụ liên tục giám sát lưu lượng để ngăn lỗi bị khai thác. Hướng đi này chuyển từ phản ứng sau cảnh báo sang quản lý rủi ro theo vòng lặp: xác định tài sản bị ảnh hưởng, tái hiện vấn đề, kiểm tra phương án sửa, rồi theo dõi xem thay đổi có gây lỗi vận hành hay mở ra đường tấn công khác không.
Giám sát liên tục không thay thế việc sửa phần mềm. Nó có thể giúp phát hiện hành vi đáng ngờ hoặc giới hạn đường truy cập trong lúc chờ cập nhật, nhưng nếu doanh nghiệp thiếu quy trình kiểm soát quyền, kiểm thử và triển khai bản vá, lớp giám sát chỉ giảm một phần rủi ro. Hạ tầng AI càng được trao quyền thực hiện hành động, danh tính và phạm vi quyền của từng tác nhân càng cần được giới hạn rõ.
AI Security Mesh đưa việc kiểm chứng bản vá vào cùng quy trình
Oracle công bố AI Security Mesh, kết hợp các mô hình an ninh mạng tiên tiến của OpenAI với công cụ kiểm thử của Oracle và ngữ cảnh hệ thống do khách hàng cung cấp. Theo mô tả của Oracle, giải pháp có thể phân tích hành vi ứng dụng, điều tra điểm yếu tiềm năng, cung cấp bước tái hiện cùng kết quả kiểm thử và hỗ trợ đánh giá phương án sửa.
Quy trình không được mô tả là để AI tự ý sửa mọi thứ. Trong phạm vi kiểm thử được khách hàng phê duyệt, hệ thống có thể thử bản vá và kiểm tra ảnh hưởng tới hành vi dự kiến của ứng dụng; khách hàng vẫn phê duyệt thay đổi trước khi giải pháp áp dụng. Oracle cũng nói mỗi tác nhân có danh tính, phạm vi nhiệm vụ và quyền truy cập cấp theo thời điểm, kèm bộ giám sát độc lập để phát hiện hoạt động vượt giới hạn.
Đây là khác biệt giữa công cụ gợi ý mã sửa lỗi và quy trình an ninh có kiểm soát. Bản vá có thể làm hỏng chức năng vốn đang chạy ổn định, nên bằng chứng tái hiện và kết quả kiểm thử giúp đội kỹ thuật cân nhắc rủi ro trước khi triển khai. Tuy nhiên, thông tin hiện có chủ yếu là mô tả sản phẩm từ Oracle; các nguồn được công bố chưa đưa ra dữ liệu độc lập về tỷ lệ phát hiện đúng, thời gian xử lý hoặc hiệu quả giảm sự cố khi vận hành thực tế.
Doanh nghiệp Việt cần kiểm tra quyền và quy trình trước khi giao việc cho AI
Oracle AI Security Mesh là dịch vụ bảo mật doanh nghiệp trên nền tảng đám mây, không phải phần mềm tiêu dùng cài riêng trên máy cá nhân. Doanh nghiệp Việt Nam đang sử dụng OCI có thể tiếp cận dịch vụ theo hợp đồng đám mây của Oracle; đây không phải sản phẩm bán lẻ cho người dùng cá nhân.
Trước khi đưa công cụ kiểu này vào vận hành, đội ngũ cần xác định mã nguồn và dữ liệu nào được phép phân tích, ai có quyền phê duyệt bản vá, cách lưu dấu hoạt động của tác nhân và quy trình quay lui nếu thay đổi gây sự cố. Những giới hạn đó quyết định AI chỉ hỗ trợ điều tra hay được phép chạm tới môi trường thật. Giao quyền rộng để đổi lấy tốc độ có thể biến một lỗi cấu hình thành rủi ro trên nhiều hệ thống.
AI có thể giúp doanh nghiệp nhìn thấy món nợ bảo mật nhanh hơn, nhưng không tự làm biến mất món nợ ấy. Lợi ích thực tế phụ thuộc vào việc tổ chức rút ngắn được cả chu trình xác minh và sửa lỗi, trong khi vẫn giữ quyền quyết định ở những thay đổi có thể ảnh hưởng tới dữ liệu hoặc dịch vụ đang hoạt động.
Nguồn tham khảo: Oracle; CNBC Television (bản transcript); TechRadar