Tóm tắt nhanh
- Nhóm tống tiền n0n công bố dữ liệu tiếp thị liên quan đến JPMorgan Chase, Visa và Mastercard ngày 19/11/2026, sau hạn chót 48 giờ.
- Tệp JPMorgan được mô tả có khoảng 16.000 địa chỉ email; dữ liệu Visa liên quan hơn 6.000 chủ thẻ cao cấp, còn bộ Mastercard có khoảng 2.000 mục.
- Các hãng cho biết sự cố xảy ra tại nhà cung cấp bên ngoài; không có bằng chứng số thẻ thanh toán bị lộ.
- Danh sách liên hệ có thể làm email giả mạo thuyết phục hơn, nhất là khi trùng với thông tin đăng nhập đã bị đánh cắp trước đó.
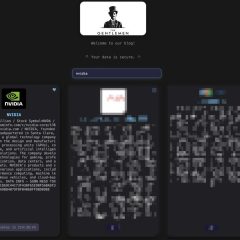
Nhóm tống tiền n0n công bố dữ liệu tiếp thị của khách hàng JPMorgan Chase, Visa và Mastercard vào ngày 19/11/2026, sau khi hết hạn chót 48 giờ mà nhóm đặt ra. Phần đáng lo không phải là việc số thẻ đã bị lộ — các hãng nói dữ liệu thanh toán không bị ảnh hưởng — mà là danh sách liên hệ có thể giúp kẻ lừa đảo chọn đúng người để nhắm tới.
Dữ liệu bị công bố là danh sách tiếp thị, không phải thông tin thanh toán
Cybernews ước tính tệp liên quan đến JPMorgan Chase chứa khoảng 16.000 địa chỉ email khách hàng, một số có thêm số điện thoại và mã tài khoản. Tệp có dung lượng 502 KB và dường như liên quan đến JPMorgan Reserve, thẻ Visa chỉ dành cho khách hàng được mời. Newsweek cho biết chương trình này thường hướng tới khách hàng có ít nhất 10 triệu USD tài sản được quản lý tại ngân hàng.
Nhóm n0n cũng công bố dữ liệu liên quan đến hơn 6.000 chủ thẻ Visa cao cấp ở khu vực châu Á – Thái Bình Dương. Bộ dữ liệu Mastercard có khoảng 2.000 mục, nhưng định dạng kém và có thể bao gồm dữ liệu thử nghiệm. Các con số này mô tả những tệp được báo cáo đã xem xét; chưa rõ chúng có phải toàn bộ dữ liệu bị lấy hay chỉ là một phần.
JPMorgan Chase cho biết tin tặc đã truy cập một số dữ liệu tiếp thị do nhà cung cấp dịch vụ nắm giữ. Visa nói sự cố liên quan đến một nhà cung cấp tại châu Á – Thái Bình Dương, còn Mastercard cho biết một lượng thông tin giới hạn từ một chương trình quyền lợi bị lộ. Cả ba khẳng định hệ thống nội bộ hoặc mạng thanh toán không bị ảnh hưởng; chưa hãng nào nêu tên nhà cung cấp.
Danh sách khách hàng có thể khiến lừa đảo nhắm mục tiêu hiệu quả hơn
Email và số điện thoại không thay thế được mật khẩu hay số thẻ, nhưng chúng giúp kẻ gian dựng thông điệp có vẻ đáng tin. Một email nhắc đúng chương trình Reserve, hoặc ghép địa chỉ khách hàng với số điện thoại thật, có thể khiến người nhận ít nghi ngờ hơn trước khi mở liên kết giả.
Rủi ro tăng lên nếu địa chỉ email trong danh sách trùng với thông tin đăng nhập đã bị đánh cắp từ thiết bị cá nhân. Ransomnews ghi nhận 106.128 thông tin đăng nhập lưu trong stealer logs cho tên miền chase.com tính đến ngày 19/11/2026. Đây là dữ liệu thu thập từ máy tính bị nhiễm mã độc, không phải bằng chứng JPMorgan bị xâm nhập hay dữ liệu đó được dùng trong vụ việc này. Tuy vậy, kẻ lừa đảo có thể đối chiếu các danh sách để chọn mục tiêu phù hợp hơn.
Aras Nazarovas, nhà nghiên cứu của Cybernews, nhận thấy ba bộ dữ liệu có bố cục và cách định dạng giống nhau, nên có khả năng chúng đến từ cùng một nhà cung cấp. Đây mới là nhận định dựa trên cấu trúc tệp; các công ty chưa xác nhận giả thuyết này. Nếu đúng, một sự cố ở đơn vị cung cấp dịch vụ tiếp thị có thể kéo theo dữ liệu của nhiều khách hàng doanh nghiệp cùng lúc.
Sự cố dữ liệu không gây ra lần gián đoạn dịch vụ của Chase
JPMorgan Chase nói vụ truy cập dữ liệu tại nhà cung cấp không liên quan đến sự cố giao dịch ngày 16/11. Ngân hàng quy lần gián đoạn dịch vụ trước đó cho lỗi phần mềm. Hai sự kiện xảy ra gần nhau, nhưng hiện không có cơ sở để gộp chúng thành một cuộc tấn công vào hệ thống ngân hàng.
Phân biệt này quan trọng: sự cố nhà cung cấp đặt câu hỏi về cách đối tác lưu và bảo vệ dữ liệu khách hàng; lỗi phần mềm gây gián đoạn lại thuộc một nguyên nhân khác. Việc công ty mẹ không bị xâm nhập không đồng nghĩa dữ liệu ở các hệ thống vệ tinh luôn an toàn, nhất là khi nhà cung cấp xử lý danh sách khách hàng và chiến dịch tiếp thị cho nhiều tổ chức.
Khách hàng nên xác minh qua ứng dụng hoặc số điện thoại chính thức
Người dùng thẻ cao cấp nên cảnh giác với email hoặc tin nhắn nhắc tên ngân hàng, chương trình thẻ hay thông tin cá nhân cụ thể. Chi tiết đúng không chứng minh người gửi là ngân hàng. Hãy tự mở ứng dụng hoặc gọi số in ở mặt sau thẻ thay vì bấm liên kết hay gọi số trong tin nhắn.
JPMorgan Chase cho biết sẽ liên hệ trực tiếp với những khách hàng bị ảnh hưởng khi phù hợp và hỗ trợ giám sát tín dụng. Với doanh nghiệp, sự cố là lý do để rà soát quyền truy cập của nhà cung cấp tiếp thị, kiểm tra quy trình thông báo sự cố và thu hồi tài khoản không còn cần thiết. Hiện chưa có thông tin công khai cho biết nhà cung cấp nào bị tấn công hoặc toàn bộ phạm vi dữ liệu đã bị lấy.
Nguồn tham khảo: Ransomnews; Newsweek