Tóm tắt nhanh
- RIKEN xác nhận mạng vận hành nội bộ của Fugaku bị xâm nhập qua trang hiển thị trạng thái công khai.
- Thông tin của hơn 4.000 người dùng Fugaku và tối đa 375 người dùng RIKYU có nguy cơ bị lấy.
- Kẻ xâm nhập đã thử dùng một số thông tin xác thực lấy được để kết nối sang hệ thống khác.
- Chưa có bằng chứng dữ liệu khoa học bị tuồn ra ngoài; Fugaku đã dừng hoạt động để xử lý sự cố.
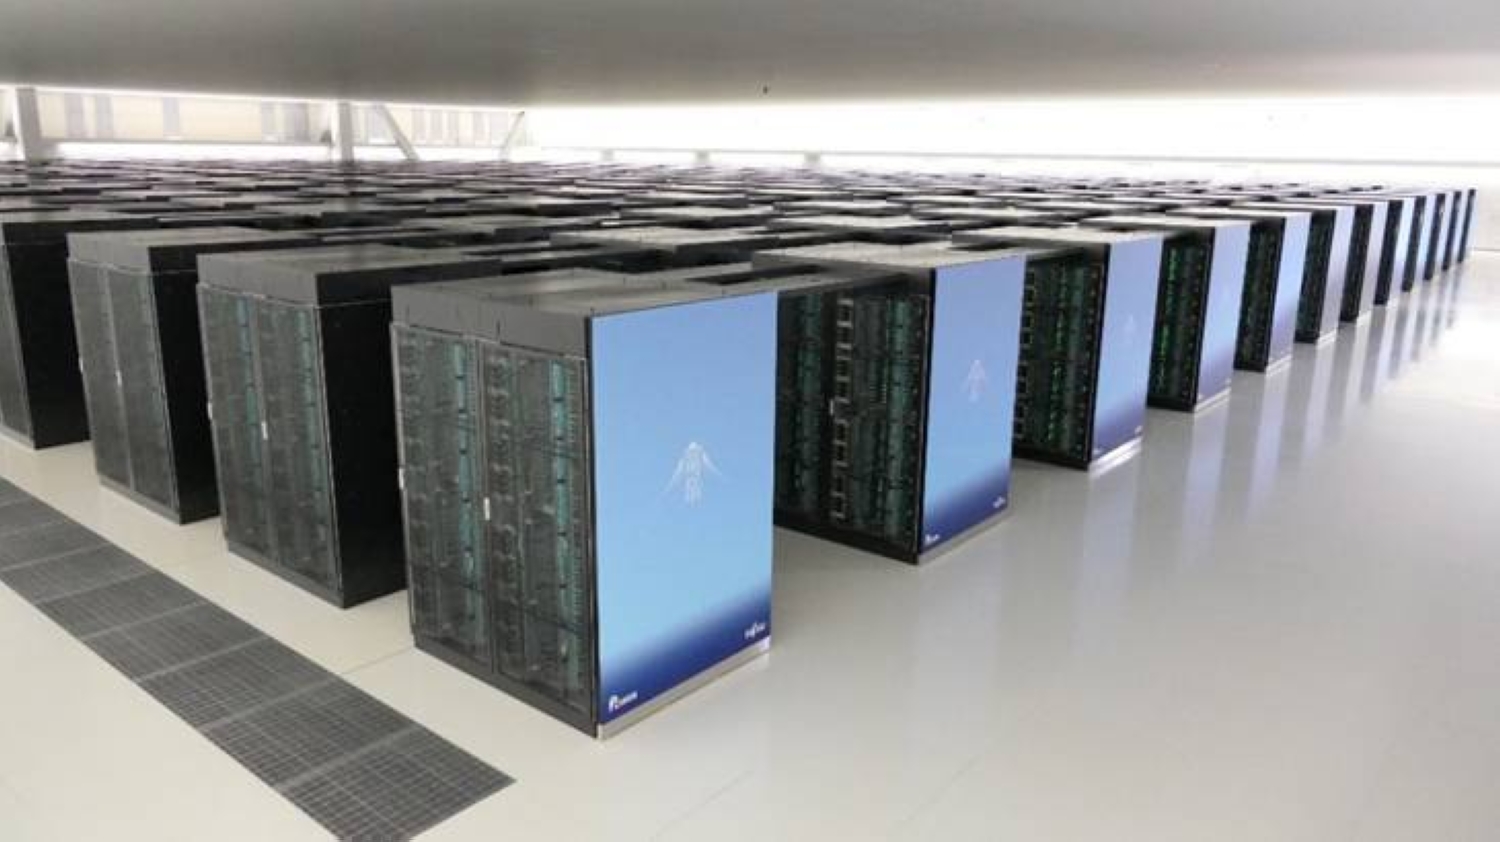
RIKEN đã tạm dừng siêu máy tính Fugaku từ 4 giờ 30 sáng ngày 14/11/2026, giờ Nhật Bản, sau khi xác nhận truy cập trái phép vào hệ thống phục vụ vận hành. Điểm đáng lo nằm ở những khóa truy cập người dùng lưu trên máy: sự cố tại một trung tâm tính toán có thể kéo theo rủi ro cho các dịch vụ bên ngoài mà họ sử dụng.
Trang trạng thái công khai trở thành đường vào mạng vận hành
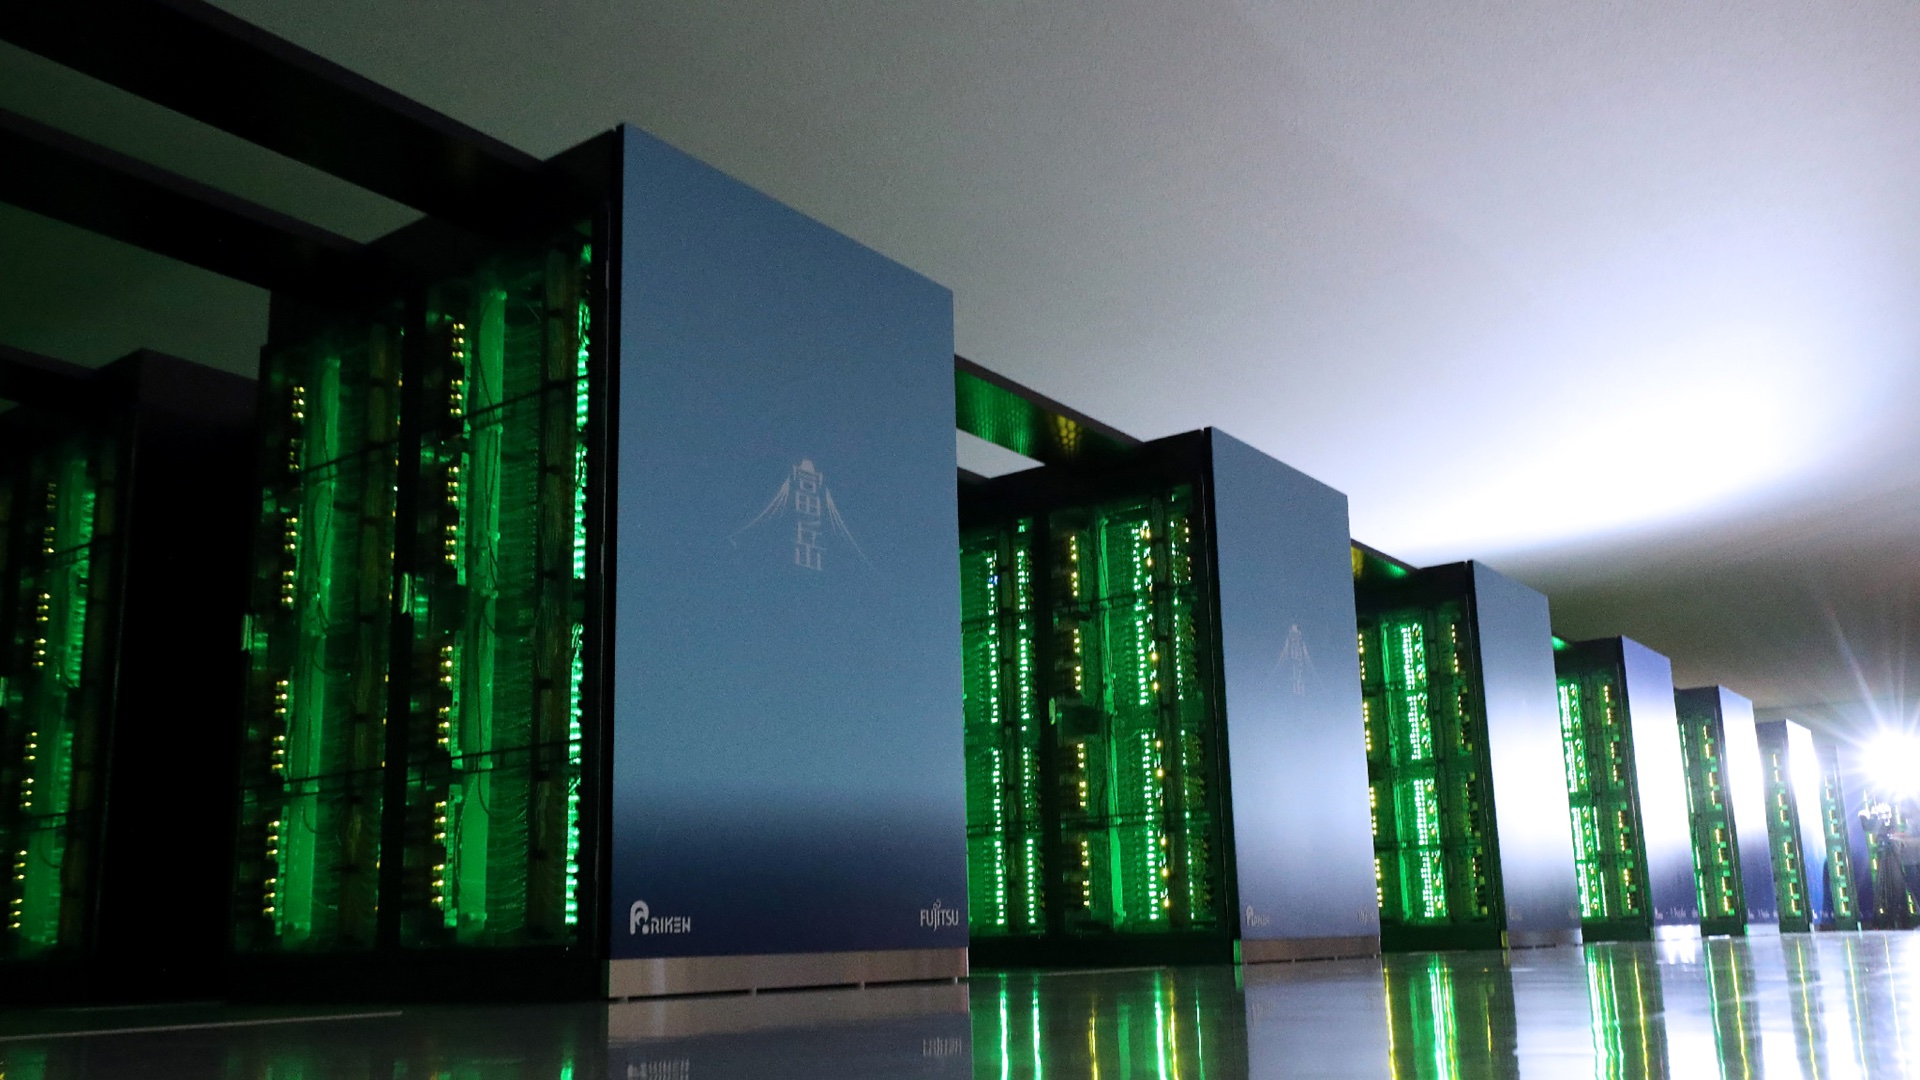
Đường vào được xác định là dashboard hiển thị trạng thái hoạt động của Fugaku, chứ thông tin công bố chưa cho thấy kẻ tấn công đột nhập trực tiếp vào các nút tính toán. Theo RIKEN, truy cập trái phép vào mạng vận hành nội bộ diễn ra trong khoảng ngày 10–13/11. Cách khai thác cụ thể vẫn đang được điều tra, nên chưa thể quy vụ việc cho một lỗ hổng phần mềm hay cấu hình xác định.
Lưu lượng đáng ngờ được phát hiện ngày 12/11, rồi đơn vị vận hành phối hợp với nhà cung cấp dịch vụ bảo trì để điều tra. Sau khi xác nhận xâm nhập ngày 13/11, RIKEN cô lập hệ thống liên quan, tiếp đó dừng Fugaku và chặn truy cập từ bên ngoài. Nhiều máy chủ nội bộ đã bị can thiệp, trong đó có việc cài chương trình độc hại.
Với người sử dụng tài nguyên tính toán, hậu quả trước mắt là công việc bị gián đoạn, bất kể dữ liệu có bị lấy hay không. RIKEN cho biết đã dừng cả các tác vụ đang chạy lẫn tác vụ trong hàng đợi. Khôi phục dịch vụ vì vậy không đơn thuần là bật lại trang web: những máy chủ đã bị can thiệp cần được dựng lại, còn đường kết nối giữa dịch vụ công khai và mạng bên trong phải được rà soát.
Một trang trạng thái thường chỉ cung cấp thông tin, nhưng tính chất ít nhạy cảm của nội dung không đồng nghĩa máy chủ phục vụ nó ít rủi ro. Khi dịch vụ hướng ra Internet trở thành đường vào mạng vận hành, giới hạn quyền truy cập và cô lập mạng mới là lớp bảo vệ cần xem xét. Vụ Fugaku chưa đủ dữ kiện để kết luận kiến trúc mạng sai ở đâu, nhưng đã cho thấy không thể chỉ tập trung bảo vệ phần tính toán mà bỏ qua các dịch vụ phụ trợ.
Với nhóm nghiên cứu Việt Nam, khóa truy cập bên ngoài mới là phần cần rà soát
Phạm vi ảnh hưởng không dừng ở tên hay địa chỉ email. RIKEN thông báo các tệp trong thư mục cá nhân và thông tin đăng ký trong hệ thống xác thực đã bị lấy hoặc có thể đã bị lấy, bao gồm khóa SSH riêng tư và access key dùng kết nối tới hệ thống, dịch vụ ngoài RIKEN. Thông báo nêu hơn 4.000 người dùng Fugaku và tối đa 375 người dùng siêu máy tính AI RIKYU có nguy cơ bị ảnh hưởng.
Khóa SSH riêng tư là thông tin dùng để chứng minh quyền truy cập, không chỉ là một tệp cấu hình thông thường. Nếu khóa tương ứng vẫn được dịch vụ khác chấp nhận và các điều kiện xác thực cho phép, việc lộ khóa có thể mở đường truy cập sang nơi đó. RIKEN đã xác nhận kẻ xâm nhập thử kết nối tới các hệ thống khác bằng một số thông tin xác thực lấy được; việc thử kết nối này chưa đồng nghĩa các hệ thống đích đã bị chiếm quyền.
Với một nhóm nghiên cứu Việt Nam có thành viên dùng Fugaku, việc cần kiểm tra là các tài khoản và dịch vụ từng được truy cập bằng khóa lưu tại đây. Đổi mật khẩu đăng nhập Fugaku không tự thu hồi khóa được một máy chủ bên ngoài chấp nhận. Theo hướng dẫn của RIKEN, người dùng cần gỡ hoặc thu hồi khóa công khai tương ứng tại từng dịch vụ bên ngoài, sau đó tạo cặp khóa mới; những access key khác lưu trên Fugaku cũng cần được thu hồi và thay thế ở dịch vụ phát hành.
Cần phân biệt nguy cơ lộ tệp với kết luận đã mất dữ liệu khoa học. RIKEN nói hiện chưa có bằng chứng dữ liệu khoa học hay tệp phục vụ nghiên cứu bị đưa ra ngoài, đồng thời tiếp tục điều tra khả năng dữ liệu chứa thông tin cá nhân của bên thứ ba bị lấy. Bởi vậy, mô tả toàn bộ dữ liệu khoa học của Fugaku đã bị đánh cắp là đi xa hơn những gì được xác nhận.
RIKEN đã vô hiệu hóa các khóa công khai dùng để người dùng đăng nhập, thay khóa quản trị và yêu cầu người dùng thu hồi thông tin xác thực lưu trên Fugaku. Đơn vị này dự kiến chỉ vận hành trở lại sau khi xử lý lỗ hổng liên quan, dựng lại máy chủ bị xâm nhập và rà soát cấu hình mạng. Trong lúc chờ, người dùng cũng được cảnh báo về email giả danh Fugaku hoặc RIKEN; viện khẳng định không yêu cầu mật khẩu hay thông tin cá nhân qua email.
Nguồn tham khảo: RIKEN; Tom’s Hardware; The Japan Times