Tóm tắt nhanh
- Kẻ tấn công mạo danh nhân viên hỗ trợ kỹ thuật qua tin nhắn và cuộc gọi Microsoft Teams.
- Nạn nhân được hướng dẫn mở Quick Assist và cung cấp mã kết nối, từ đó hacker điều khiển máy tính.
- Microsoft xác định vụ việc không bắt nguồn từ lỗ hổng của Teams mà từ việc người dùng bị lừa cấp quyền.
- Doanh nghiệp nên giới hạn trò chuyện bên ngoài và chỉ giữ công cụ truy cập từ xa thật sự cần thiết.
Nhân viên thứ ba mới là người bị thuyết phục sau hai lần kẻ tấn công thất bại: họ mở Quick Assist theo hướng dẫn qua Microsoft Teams và cấp quyền điều khiển máy tính cho kẻ mạo danh bộ phận IT. Microsoft Incident Response cho biết vụ xâm nhập bắt đầu từ sự tin tưởng vào một yêu cầu hỗ trợ có vẻ bình thường, chứ không phải lỗi phần mềm Teams.
Quick Assist biến lời mạo danh thành quyền điều khiển thật
Quick Assist là công cụ hỗ trợ từ xa hợp pháp trên Windows. Nó hữu ích khi IT cần giúp nhân viên xử lý sự cố, nhưng cũng khiến ranh giới giữa một phiên hỗ trợ thật và một phiên do kẻ gian điều khiển phụ thuộc vào việc người dùng xác minh đúng danh tính người liên hệ.
Trong vụ Microsoft điều tra, những lần đầu không thành công; đến người dùng thứ ba, kẻ tấn công mới được cấp quyền truy cập tương tác. Sau đó, chúng hướng nạn nhân tới một trang web giả để nhập thông tin đăng nhập công ty. Một gói cài đặt MSI ngụy trang đã lợi dụng cơ chế Windows để nạp DLL độc hại và thiết lập kết nối điều khiển ra ngoài.
Chuỗi này quan trọng vì công cụ ban đầu không phải mã khai thác lỗ hổng. Quyền truy cập được trao bởi chính người dùng, còn các tiện ích hợp pháp và cơ chế sẵn có giúp hoạt động tiếp theo trông giống thao tác quản trị thông thường hơn. Chỉ nhắc nhân viên “cẩn thận với liên kết lạ” là chưa đủ nếu quy trình hỗ trợ vẫn cho phép người lạ gọi bất ngờ rồi yêu cầu mở công cụ điều khiển.
Teams không phải điểm yếu phần mềm trong vụ việc này
Microsoft mô tả đây là kiểu xâm nhập dựa trên danh tính và thao túng con người: kẻ tấn công tạo cảm giác cấp bách, đóng vai IT, rồi dùng nền tảng cộng tác quen thuộc để lời đề nghị có vẻ đáng tin. Điều đó khác với việc hacker tự khai thác một lỗ hổng trong Teams để vượt qua bảo vệ.
Sự phân biệt này ảnh hưởng trực tiếp đến cách phòng thủ. Vá Teams vẫn cần thiết, nhưng không ngăn được nhân viên tự cấp quyền cho người giả danh. Doanh nghiệp cần một quy trình xác minh độc lập: người nhận cuộc gọi phải kết thúc liên hệ và gọi lại qua kênh nội bộ đã biết, thay vì tiếp tục theo số điện thoại hoặc tài khoản mà bên kia vừa cung cấp.
Doanh nghiệp nên thu hẹp cửa kết nối từ bên ngoài
Microsoft khuyến nghị hạn chế liên lạc Teams từ tài khoản không được quản lý và áp dụng danh sách cho phép theo tên miền đối tác đáng tin cậy. Với doanh nghiệp Việt Nam thường xuyên làm việc cùng nhà cung cấp, khách hàng và đối tác qua Teams, cách phù hợp không nhất thiết là khóa toàn bộ liên lạc ngoài; quản trị viên có thể xác định nhóm nào cần trao đổi với miền nào, rồi giới hạn phần còn lại.
Quick Assist và các công cụ truy cập từ xa khác cũng nên được kiểm kê. Nếu nhân viên không cần tự khởi chạy Quick Assist, tổ chức có thể vô hiệu hóa hoặc hạn chế nó theo chính sách thiết bị, đồng thời chuyển yêu cầu hỗ trợ sang kênh nội bộ có xác thực. Mục tiêu là để một cuộc gọi giả không thể tự biến thành phiên điều khiển máy tính.
Tính năng AI mới có thể bổ sung cảnh báo, không thay quy trình
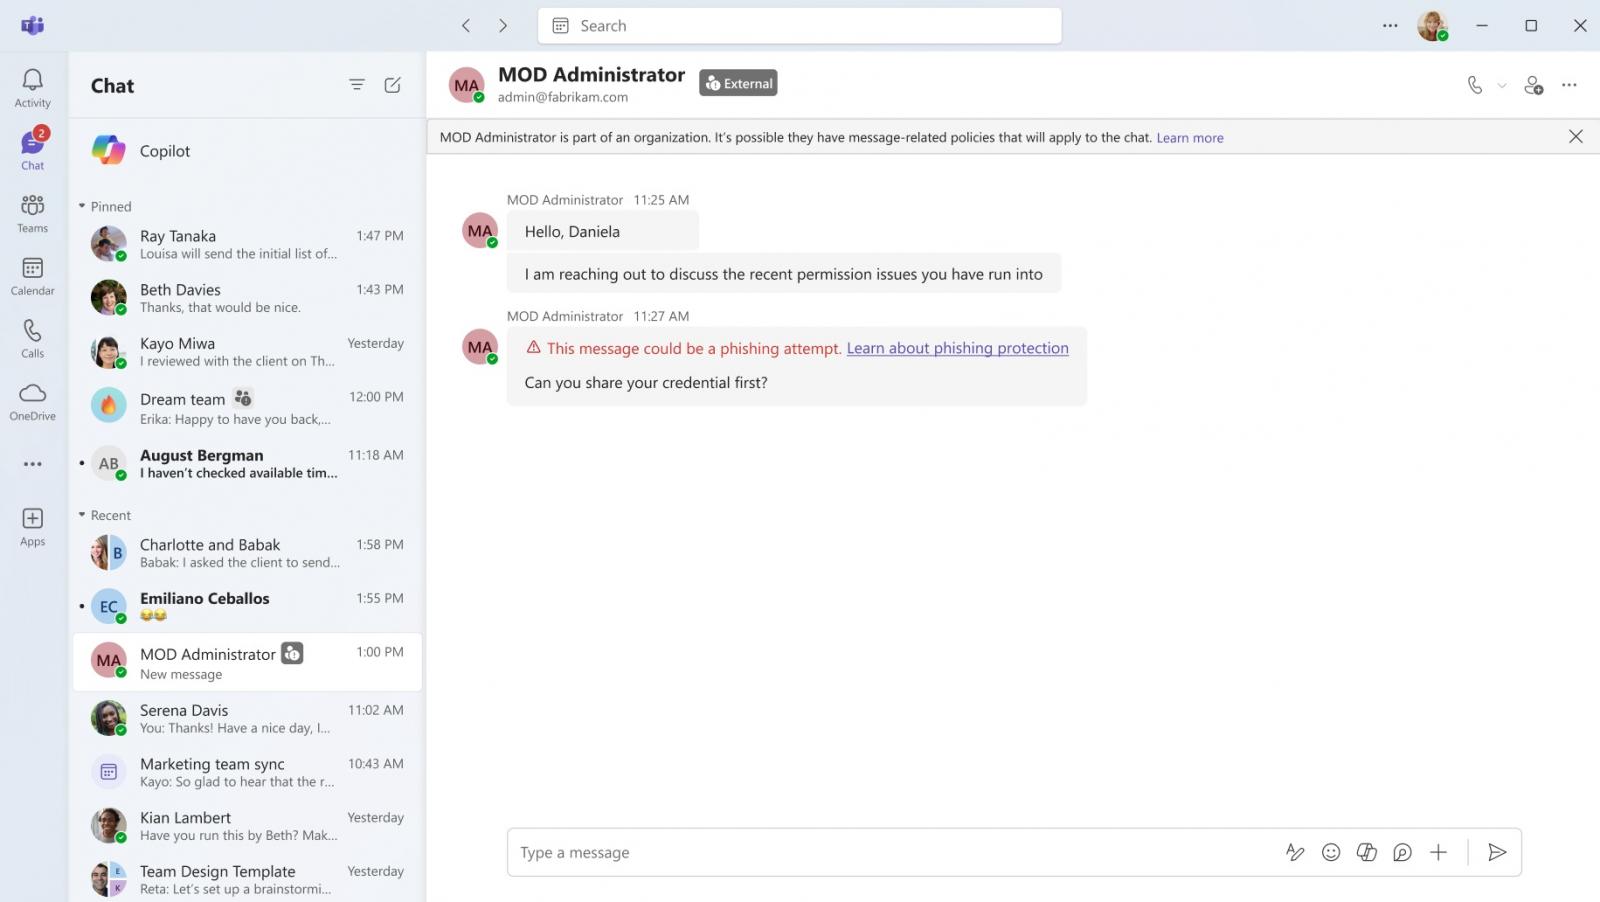
Microsoft cho biết Teams đang triển khai phát hiện lừa đảo bằng AI, phân tích ngữ cảnh hội thoại trong các tình huống rủi ro cao, đặc biệt là cuộc trò chuyện lần đầu với người dùng bên ngoài. Theo thông tin triển khai được công bố, giai đoạn Targeted Release dự kiến hoàn tất vào giữa tháng 11/2026 và phạm vi phổ cập toàn cầu được hướng tới từ đầu đến giữa tháng 12/2026. Đây là lịch dự kiến do Microsoft nêu, không phải thời điểm mọi tổ chức chắc chắn đã nhận tính năng.
Microsoft cũng nói hệ thống không lưu nội dung tin nhắn để huấn luyện mô hình hoặc dùng cho mục đích thứ cấp. Dù vậy, cảnh báo tự động chỉ là một lớp phòng vệ: thủ đoạn mạo danh có thể diễn ra qua cuộc gọi, tài khoản đã bị chiếm hoặc các kênh khác. Với bộ phận IT, xác minh danh tính, giới hạn kết nối ngoài và giảm quyền sử dụng công cụ từ xa vẫn là những biện pháp doanh nghiệp có thể kiểm soát trực tiếp.
Nguồn tham khảo: Microsoft Security Blog, CNET, BleepingComputer