Tóm tắt nhanh
- Windows 11 Insider Build 28120.3542 cho phép người dùng tiêu chuẩn trên thiết bị được quản lý tự đặt PIN khởi động BitLocker.
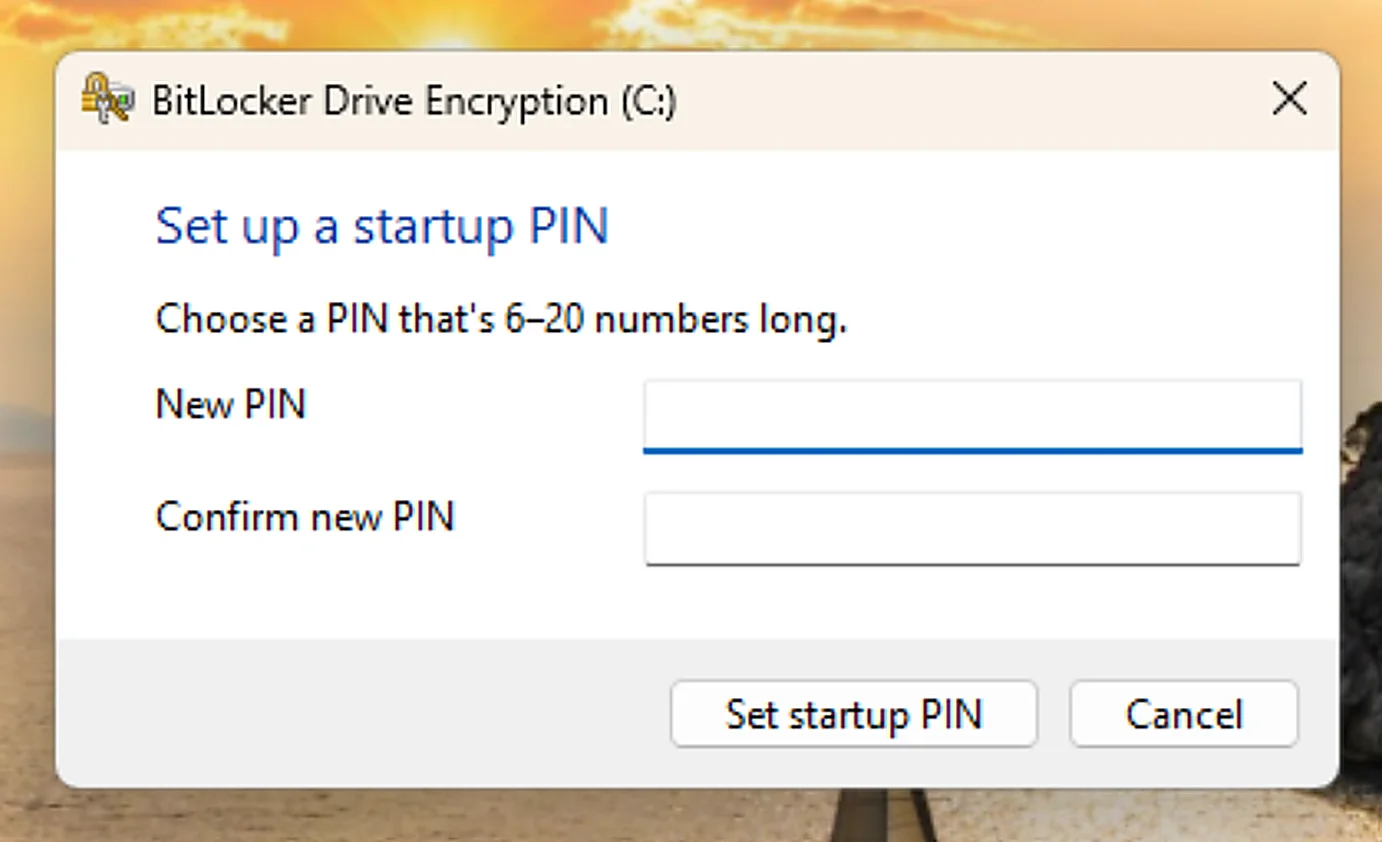
- Người dùng nhận thông báo khi chính sách doanh nghiệp yêu cầu PIN; chọn thông báo sẽ mở màn hình thiết lập.
- Quản trị viên cần cấu hình bốn chính sách BitLocker trong Intune hoặc MDM tương đương.
- Microsoft cảnh báo chỉ áp dụng chính sách này cho nhóm thử nghiệm đã có tính năng, nếu không mã hóa có thể thất bại hoặc thiết bị bị báo không tuân thủ.
Windows 11 Insider Experimental Build 28120.3542 cho phép người dùng tiêu chuẩn tự tạo PIN khởi động BitLocker trên thiết bị doanh nghiệp được quản lý, thay vì cần quyền quản trị để thêm lớp bảo vệ TPM+PIN. Thay đổi này xử lý một khâu vận hành khá cụ thể: IT có thể yêu cầu PIN trước khi khởi động mà không phải cấp quyền admin tạm thời hoặc tự cấu hình từng máy.
Người dùng tự hoàn tất bước bảo vệ trước khi Windows khởi động
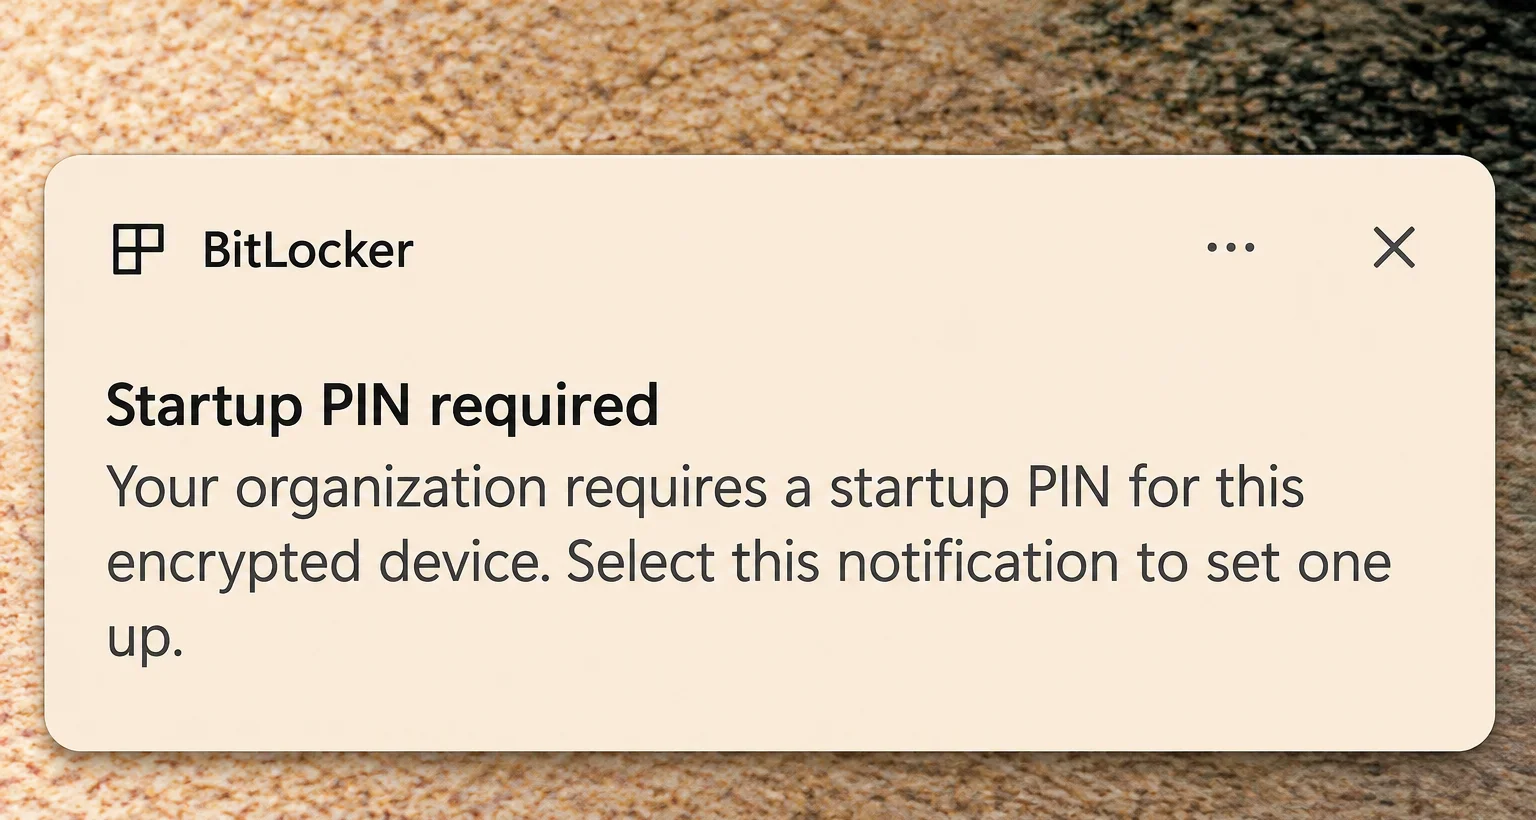
Khi thiết bị chưa có PIN và nhận chính sách phù hợp, Windows sẽ gửi thông báo yêu cầu người dùng thiết lập. Chọn thông báo sẽ mở cửa sổ nhập và xác nhận PIN. Khóa mã hóa vẫn được TPM bảo vệ; PIN bổ sung một yếu tố mà người dùng phải nhập trước khi hệ điều hành khởi động.
Điểm đáng chú ý với bộ phận IT không phải là Windows bỏ qua kiểm soát quản trị, mà là chuyển thao tác tạo PIN cho chính người dùng sau khi tổ chức đã áp chính sách. Cách làm này có thể giảm các yêu cầu hỗ trợ lặp lại, đồng thời tránh cấp quyền admin chỉ để hoàn thành bước cấu hình đó.
Chính sách MDM cần giới hạn ở nhóm đã nhận tính năng
Microsoft yêu cầu quản trị viên cấu hình đồng thời bốn chính sách BitLocker trong Intune hoặc giải pháp quản lý thiết bị tương đương:
| Chính sách | Giá trị |
|---|---|
| AllowStandardUserEncryption | Bật (ON) |
| AllowWarningForOtherDiskEncryption | Tắt (OFF) |
| RequireDeviceEncryption | Bật (ON) |
| SystemDrivesRequireStartupAuthentication | Bật (ON) |
Microsoft nhấn mạnh chính sách yêu cầu xác thực khi khởi động và mã hóa thiết bị chỉ nên được gán cho nhóm người dùng tiêu chuẩn thử nghiệm đã được bật tính năng trong Windows Insider. Máy chưa có khả năng này không thể thêm bộ bảo vệ TPM+PIN theo yêu cầu; quá trình mã hóa có thể thất bại. Máy đã mã hóa chỉ bằng TPM cũng có thể bị báo không tuân thủ chính sách.
Vì vậy, triển khai trên toàn doanh nghiệp ngay khi thấy tùy chọn trong Intune là rủi ro không cần thiết. Quản trị viên nên kiểm tra trạng thái nhận tính năng trên một nhóm nhỏ trước, rồi mới mở rộng phạm vi khi xác nhận các thiết bị xử lý được chính sách. Cảnh báo này đặc biệt quan trọng trong các đợt rollout theo từng phần, nơi hai máy cùng phiên bản Windows chưa chắc đã nhận tính năng cùng lúc.
Đây vẫn là tính năng thử nghiệm, không dành cho thiết bị cá nhân chưa quản lý
Khả năng đặt PIN mới được Microsoft công bố trong bản Insider Experimental 26H1 Build 28120.3542; đây chưa phải bản phát hành rộng cho toàn bộ người dùng Windows 11. Phạm vi được mô tả là thiết bị do tổ chức quản lý qua Intune hoặc MDM khác, không phải một nút bật tùy ý trong Windows Settings cho mọi máy cá nhân.
Với doanh nghiệp đang chuẩn hóa BitLocker, thay đổi này có thể làm quy trình cấp TPM+PIN bớt phụ thuộc vào helpdesk. Nhưng lợi ích đó chỉ xuất hiện khi thiết bị đã nhận đúng khả năng và chính sách được triển khai theo nhóm có kiểm soát. Microsoft chưa nêu thời điểm đưa tính năng này lên bản Windows ổn định.
Nguồn tham khảo: Microsoft Learn