Tóm tắt nhanh
- Một số chứng chỉ xác thực máy chủ Windows Update hết hạn ngày 17/5/2027 và 19/6/2027; thiết bị chưa nhận bản cập nhật cần thiết có thể không tải được các bản cập nhật tiếp theo.
- Windows 11 25H2 trở lên không cần thao tác riêng. Các phiên bản khác phải đạt mốc bản vá tùy theo phiên bản Windows và loại thiết bị.
- Cảnh báo này tách biệt với đợt chuyển chứng chỉ Secure Boot năm 2026: nếu thiếu cập nhật firmware và chứng chỉ mới, danh sách thu hồi DBX có thể không còn được cập nhật.
- Máy được quản lý qua WSUS không thuộc đợt xoay vòng chứng chỉ Windows Update 2027, nhưng vẫn cần kế hoạch riêng cho Secure Boot.
Máy vẫn chạy nhưng Windows Update có thể ngừng nhận bản vá
Windows Update xác thực kết nối tới máy chủ cập nhật bằng chứng chỉ. Microsoft cho biết hai mốc hết hạn là ngày 17/5/2027 và 19/6/2027. Đây không phải lịch tự tắt máy tính: hệ điều hành vẫn có thể khởi động và chạy ứng dụng, nhưng một số thiết bị sẽ không còn kết nối được dịch vụ Windows Update để nhận bản vá hay loại cập nhật khác nếu chưa cài chứng chỉ thay thế.
Điểm dễ bị bỏ qua trong môi trường doanh nghiệp là máy không tự nhiên trở nên an toàn chỉ vì vẫn hoạt động. Một máy bị giữ ở phiên bản cũ, bị trì hoãn cập nhật lâu ngày hoặc bị loại khỏi chu trình bảo trì có thể tiếp tục làm việc trong khi khả năng nhận bản vá đã đến hạn. Khi đó, công cụ quản trị thấy thiết bị còn online không đồng nghĩa nó còn được Microsoft cập nhật.
Microsoft loại trừ thiết bị nhận bản cập nhật qua Windows Server Update Services (WSUS) khỏi đợt xoay vòng chứng chỉ dịch vụ Windows Update này. Điều đó chỉ nói về đường phân phối cập nhật Windows Update; không nên hiểu là WSUS miễn trừ máy chủ khỏi mọi yêu cầu bảo mật hoặc khỏi đợt chuyển đổi Secure Boot đang diễn ra riêng.
Mốc bản vá phụ thuộc vào phiên bản Windows
Không có một bản cập nhật duy nhất áp dụng cho toàn bộ đội máy. Microsoft đưa ra các mốc tối thiểu khác nhau; quản trị viên cần xác định đúng phiên bản và nhánh phục vụ trước khi lập lịch triển khai.
| Phiên bản Windows | Việc cần làm | Hạn |
|---|---|---|
| Windows 11 25H2 trở lên | Không cần thao tác riêng | — |
| Windows 11 24H2, Windows Server 2025 | Cài bản cập nhật bảo mật tháng 9/2025 trở lên | 19/6/2027 |
| Các Windows 11 còn hỗ trợ, Windows Server 2022 | Cài bản cập nhật bảo mật tháng 7/2026 trở lên | 19/6/2027 |
| Windows 10 còn hỗ trợ | Cài bản cập nhật bảo mật tháng 7/2026 trở lên | 19/6/2027 |
| Windows 10 Enterprise 2019 LTSC/LTSB, Windows Server 2019, Windows Server 2016 | Cài bản cập nhật bảo mật tháng 7/2026 trở lên | 17/5/2027 |
| Phiên bản Windows ngoài hỗ trợ | Nâng cấp lên phiên bản Windows client hoặc server còn hỗ trợ | Trước khi mất quyền truy cập Windows Update |
Microsoft cho biết các máy được hỗ trợ và đã cập nhật sẽ tiếp tục nhận bản vá bình thường; các bản cập nhật cần thiết chứa chứng chỉ mới. Với máy không thể nhận cập nhật qua luồng thông thường, quản trị viên có thể lấy gói phù hợp từ Microsoft Update Catalog hoặc phân phối qua công cụ quản lý đang dùng.
Máy chạy Windows 10 là nhóm cần rà soát kỹ vì tên phiên bản không cho biết máy còn trong vòng đời hỗ trợ hay không. Cần đối chiếu edition, nhánh LTSC/LTSB và trạng thái hỗ trợ, thay vì áp cùng một mốc cho mọi máy có nhãn Windows 10.
Secure Boot là một rủi ro khác, dù cùng liên quan chứng chỉ
Đợt Windows Update 2027 thường bị gộp với việc thay chứng chỉ Secure Boot năm 2026, nhưng hai vấn đề không giống nhau. Một bên xác thực kết nối đến dịch vụ cập nhật; bên kia liên quan các chứng chỉ trong firmware UEFI dùng để kiểm tra thành phần khởi động và cho phép cập nhật cơ sở dữ liệu tin cậy.
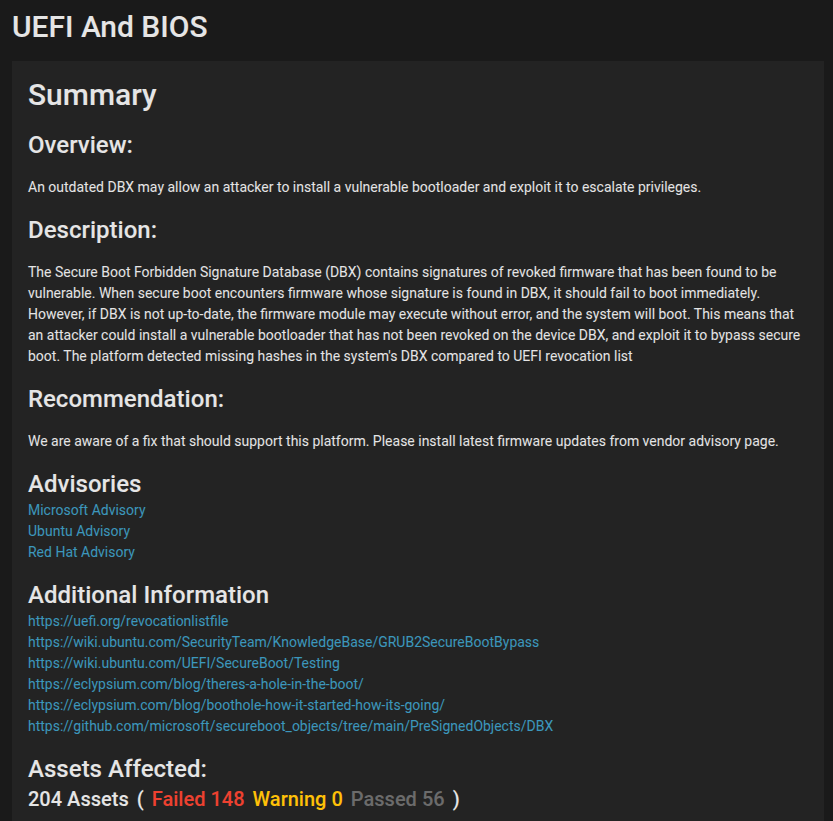
Các chứng chỉ Secure Boot phát hành từ năm 2011 có những mốc hết hạn quan trọng trong năm 2026, trong đó Microsoft Corporation KEK CA 2011 hết hạn ngày 27/6/2026 và Windows Production PCA 2011 đến hạn vào tháng 10/2026. KEK cho phép cập nhật các danh sách DB và DBX. DBX là danh sách thu hồi thành phần khởi động đã bị xác định không còn an toàn, trong đó có các mục liên quan đến lỗ hổng BootHole và bộ khởi động BlackLotus.
Nếu đường cập nhật chứng chỉ không được chuyển đổi, máy vẫn có thể khởi động với Secure Boot bật, nhưng DBX có nguy cơ không nhận được các mục thu hồi mới. Đây là khác biệt quan trọng: tình trạng máy bật được không chứng minh chuỗi tin cậy khởi động đang được cập nhật đầy đủ. Microsoft cho biết chứng chỉ Secure Boot mới được phân phối tự động qua Windows Update tới thiết bị tiêu dùng và một phần thiết bị doanh nghiệp; phần còn lại cần được IT theo dõi và triển khai theo cấu hình của tổ chức.
Quản trị viên nên kiểm kê riêng Windows Update và Secure Boot
Việc đầu tiên là lập danh sách thiết bị theo phiên bản Windows, trạng thái hỗ trợ, bản vá gần nhất và kênh phân phối cập nhật. Nhóm đang dùng WSUS cần ghi nhận rằng họ nằm ngoài cảnh báo Windows Update 2027, nhưng vẫn cần kiểm tra đường cập nhật firmware và Secure Boot. Với máy bị tắt dịch vụ cập nhật hoặc bị GPO trì hoãn lâu, hãy xác minh chính sách đang áp dụng và lập cửa sổ bảo trì để đưa máy lên mốc phù hợp trước thời hạn.
Tiếp theo, kiểm tra tình trạng chứng chỉ Secure Boot bằng công cụ quản trị và hướng dẫn của Microsoft/OEM cho đúng model. Windows Security có mục Device security > Secure Boot để hiển thị trạng thái trên các phiên bản được hỗ trợ; tuy nhiên Microsoft lưu ý các chỉ báo mới bị tắt mặc định trên máy khách doanh nghiệp quản lý tập trung và trên Windows Server. Vì vậy, không thấy cảnh báo trong giao diện không đủ để kết luận thiết bị đã hoàn tất chuyển đổi. Khóa chính sách HideSecureBootStates điều khiển việc hiển thị trạng thái: giá trị 0 bật, giá trị 1 tắt; trên Enterprise/Server, mặc định là tắt.
Đừng triển khai đại trà trước khi kiểm tra firmware, quy trình khôi phục và tác động đến BitLocker. Việc mất trạng thái chứng chỉ do đặt lại CMOS, thay bo mạch chủ hoặc một số thao tác BIOS có thể tạo tình huống khôi phục phức tạp nếu OEM chưa cung cấp firmware tương ứng. Cách tiếp cận an toàn cho bộ phận IT là xác minh hướng dẫn của nhà sản xuất cho từng dòng máy, thử nghiệm trên nhóm nhỏ và chuẩn bị sẵn khóa khôi phục BitLocker trước khi mở rộng ra toàn hệ thống.
Với doanh nghiệp Việt Nam, rủi ro thực tế nằm ở những thiết bị cũ bị bỏ khỏi vòng đời quản lý: máy trạm vẫn dùng được, máy chủ ít bảo trì, hoặc máy bị chặn Windows Update để tránh ảnh hưởng vận hành. Chia danh sách thành máy cần bản vá Windows Update, máy ngoài hỗ trợ phải nâng cấp, và máy cần xử lý Secure Boot/firmware sẽ giúp tránh nhầm một bản vá hệ điều hành với việc hoàn tất cập nhật chứng chỉ trong UEFI.
Thời hạn 2027 là lý do để dọn tồn đọng cập nhật ngay
Microsoft chưa yêu cầu mọi tổ chức triển khai một thay đổi khẩn cấp trong ngày; phần lớn thiết bị được hỗ trợ và cập nhật đúng lịch đã có hoặc sẽ nhận chứng chỉ qua cập nhật định kỳ. Nhưng các máy bị bỏ quên sẽ không tự được cứu bởi việc chúng vẫn bật và truy cập mạng. Quản trị viên nên dùng thời gian còn lại để xác định phiên bản, cập nhật các máy còn hỗ trợ, lên kế hoạch thay thế thiết bị đã hết hỗ trợ và theo dõi riêng trạng thái Secure Boot theo từng OEM.
Nguồn tham khảo: Microsoft: Prepare for Windows Update certificate rotation in 2027; Microsoft Support KB5087135; Eclypsium: Microsoft Secure Boot Certificates Expiring in 2026; Microsoft Learn: Secure the Windows boot process.