Tóm tắt nhanh
- Remus Stealer quảng cáo tính năng mở hộp thư Gmail ngay trên bảng điều khiển của dịch vụ.
- Nhà phát triển tuyên bố quyền truy cập có thể tồn tại sau khi đổi mật khẩu hoặc thu hồi phiên; đây vẫn là lời quảng cáo chưa được kiểm chứng bằng thử nghiệm độc lập.
- Google cho biết đổi mật khẩu thường thu hồi token OAuth có quyền đọc thư; xử lý sự cố cần làm sạch thiết bị và rà soát quyền truy cập, không chỉ đổi mật khẩu.
Remus Stealer đang rao bán tính năng đọc hộp thư Gmail với giá 1.000 USD mỗi tháng cho gói Enterprise, đồng thời tuyên bố quyền truy cập vẫn còn sau khi nạn nhân đổi mật khẩu. Hudson Rock đã xác nhận dịch vụ quảng bá giao diện xem thư, nhưng các bằng chứng được công bố chưa chứng minh Remus tiếp tục lấy được thư mới sau khi tài khoản được khôi phục đầy đủ.
Giao diện có thật, tuyên bố duy trì truy cập vẫn chưa được chứng minh
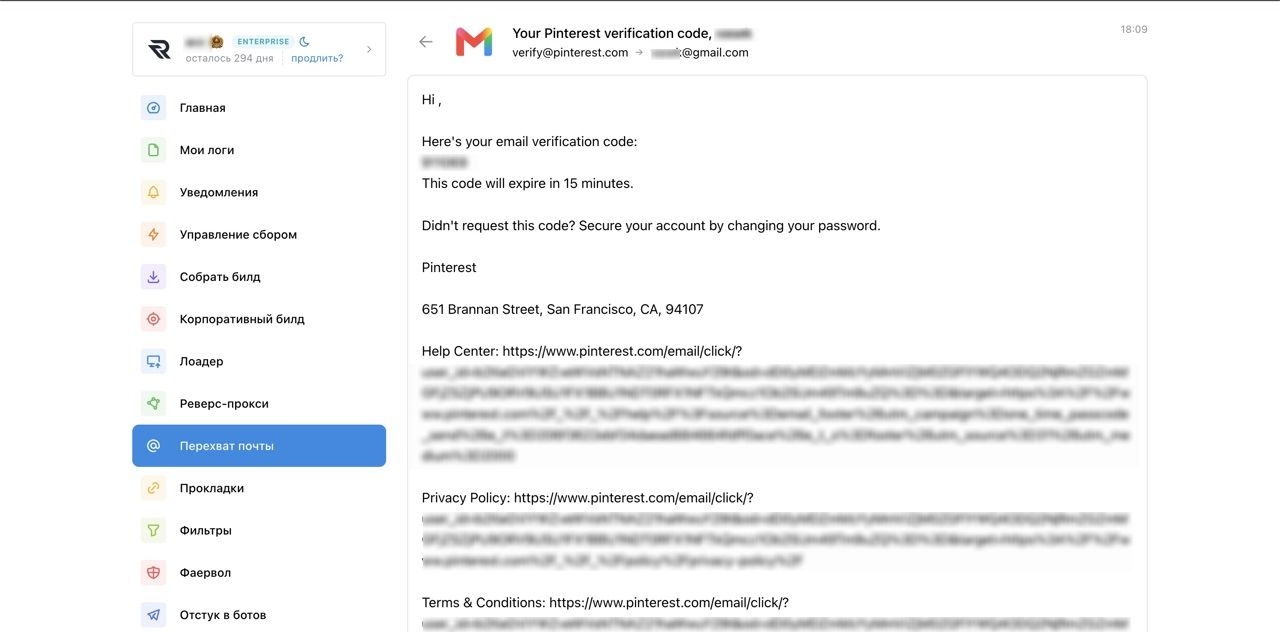
Thông báo phiên bản 1.3.9 của Remus giới thiệu chức năng chặn mã xác minh qua email, xem nội dung hộp thư và chia sẻ quyền truy cập. Ảnh do Hudson Rock thu thập cho thấy danh sách thư và một email xác minh Pinterest xuất hiện trong bảng điều khiển. Những hình ảnh này cho thấy tính năng được quảng bá có giao diện cụ thể; chúng không tự chứng minh thư được tải trực tiếp, vào thời điểm nào, hay quyền truy cập vẫn hoạt động sau khi chủ tài khoản hoàn tất khôi phục.
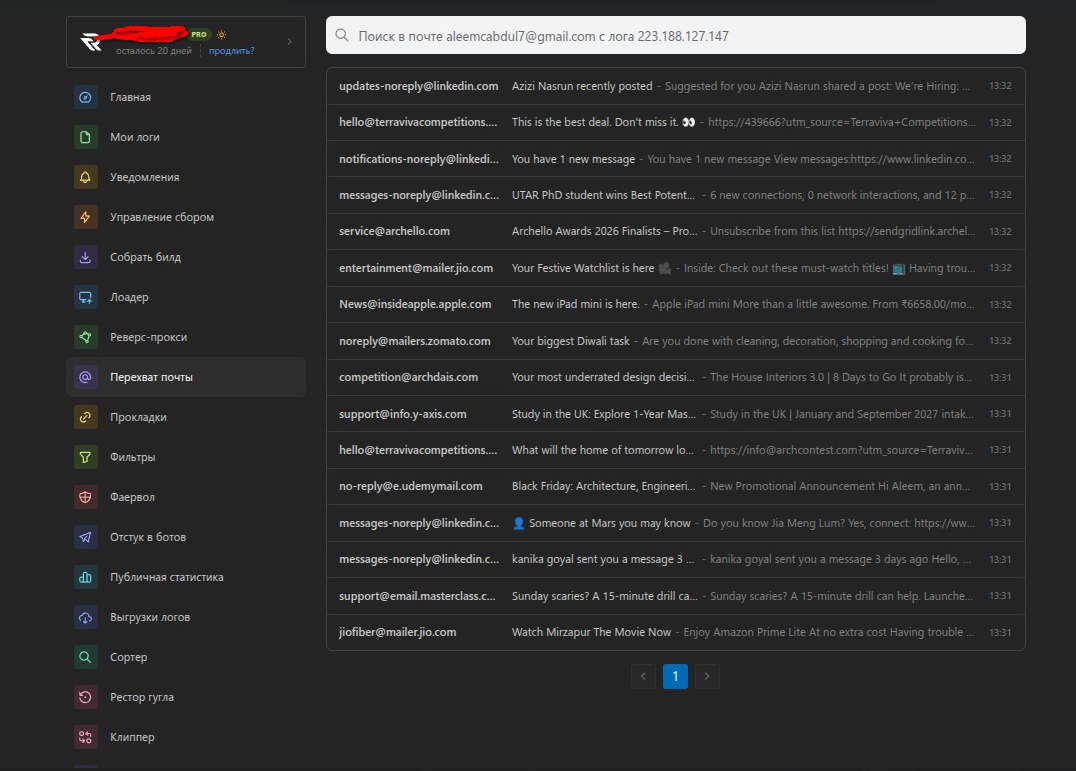
Nhà phát triển Remus nói phần mềm tương tác với bộ nhớ trình duyệt rồi thoát, đồng thời tuyên bố người dùng có thể đọc thư sau khi đổi mật khẩu hoặc thu hồi phiên. Một người tự nhận đã sử dụng tính năng cũng trả lời Hudson Rock rằng truy cập vẫn còn sau các thao tác đó. Nhưng cuộc trao đổi không ghi rõ tài khoản đã thay đổi thiết lập nào, thời điểm truy cập được kiểm tra hay thư mới có được nhận sau đó không; cũng không có thử nghiệm có kiểm soát hoặc phân tích ngược tính năng để xác định cơ chế.
Vì vậy, cần tách hai điều thường bị nhập làm một: mã độc có thể lấy quyền truy cập khi máy đang đăng nhập, và quyền đó có thể còn dùng được sau khi tài khoản được bảo vệ lại. Việc tiến trình mã độc thoát hoặc trình duyệt đóng chỉ nói về hoạt động trên máy; nó không chứng minh quyền truy cập từ xa còn hiệu lực sau khi các thông tin xác thực và quyền ứng dụng đã bị thu hồi.
Đổi mật khẩu thường thu hồi token, nhưng vẫn cần kiểm tra các đường truy cập khác
Tài liệu Google Workspace nêu rằng đổi mật khẩu sẽ thu hồi access token và refresh token OAuth được cấp cho ứng dụng dùng quyền đọc thư. Một số ngoại lệ được ghi rõ: ứng dụng xây dựng bằng Apps Script không nằm trong quy trình thu hồi này; phiên Gmail IMAP xác thực bằng OAuth có thể tiếp tục đến hết thời hạn access token, thường khoảng một giờ. Những ngoại lệ đó là giới hạn cụ thể, không phải bằng chứng rằng Remus dùng chúng.
Nếu một infostealer lấy được thông tin xác thực hoặc quyền truy cập từ trình duyệt đang đăng nhập, việc thay mật khẩu trên chính máy còn nhiễm mã độc có thể khiến thông tin mới lại bị lộ. Tuy nhiên, dữ liệu hiện có không xác định Remus đã dùng token nào, thay đổi thiết lập tài khoản nào, hay liệu bảng điều khiển có đang hiển thị thư đã thu thập trước đó. Không thể từ lời quảng cáo suy ra Gmail có lỗ hổng zero-day; Google cũng bác bỏ việc có lỗ hổng Gmail liên quan trong phản hồi được trích dẫn trong các báo cáo.
Để chứng minh tuyên bố mạnh hơn, cần một thử nghiệm được ghi nhận rõ: tài khoản thử nghiệm được cấp quyền có kiểm soát, thiết bị bị theo dõi, sau đó đổi mật khẩu và thu hồi các phiên/quyền ứng dụng từ một thiết bị sạch; cuối cùng phải xác nhận một email mới gửi sau các bước đó xuất hiện trong Remus. Tài liệu công khai hiện chưa đưa ra chuỗi kiểm tra như vậy.
Người nghi bị nhiễm nên xử lý cả thiết bị lẫn hộp thư
Hãy ngắt kết nối thiết bị nghi nhiễm khỏi mạng và dùng một thiết bị sạch để bắt đầu bảo vệ tài khoản. Đổi mật khẩu, xem hoạt động bảo mật và thiết bị đã đăng nhập, rồi thu hồi phiên hoặc quyền ứng dụng lạ. Trước khi tiếp tục dùng máy nghi nhiễm để đăng nhập, cần quét và xử lý mã độc; nếu không thể tin cậy thiết bị sau khi làm sạch, cài đặt lại hệ điều hành là một lựa chọn cần cân nhắc.
Trong Gmail, kiểm tra bộ lọc, địa chỉ chuyển tiếp, quyền ủy quyền hộp thư và các thiết lập truy cập thư từ xa để tìm thay đổi không do mình thực hiện. Rà soát email và số điện thoại khôi phục, các phương thức xác minh, cùng những tài khoản khác dùng Gmail để đăng nhập hoặc nhận liên kết đặt lại mật khẩu. Nếu phát hiện thư xác minh bất thường, hãy kiểm tra dịch vụ liên quan thay vì chỉ xóa email.
Đổi mật khẩu vẫn là bước cần thiết, nhưng kết quả phụ thuộc vào việc thiết bị nhiễm đã được xử lý và các đường truy cập còn lại đã được rà soát. Với Remus, điều đã thấy là một tính năng đọc thư được quảng bá; khả năng duy trì lấy thư mới sau khi tài khoản được khôi phục vẫn chưa có bằng chứng độc lập.
Nguồn tham khảo: Hudson Rock; Malwarebytes; Google Workspace Admin Help