Tóm tắt nhanh
- Microsoft, Cơ quan Cảnh sát Quốc gia Nhật Bản (NPA) và các đối tác xác định một chuỗi dịch vụ đứng sau các chiến dịch phishing, thay vì chỉ một nhóm gửi tin nhắn riêng lẻ.
- Theo số liệu điều tra được công bố, YAM Store, CoGUI và Iron Man đã hỗ trợ hơn 1 tỷ tin nhắn độc hại nhắm tới hơn 75.000 tổ chức từ tháng 1/2026 đến tháng 10/2026.
- Hãng cho biết đã vô hiệu hóa hơn 20.000 tài khoản liên quan YAM Store và chặn hơn 100.000 tên miền dùng để mạo danh, gian lận.
- Điểm đáng chú ý: dịch vụ phishing-as-a-service hạ thấp rào cản kỹ thuật, nên người dùng cần kiểm tra yêu cầu thanh toán và đăng nhập qua ứng dụng hoặc địa chỉ đã biết, không dựa vào nội dung tin nhắn.
Thông báo giao hàng thất bại, phí đường bộ chưa thanh toán hay cảnh báo tài khoản ngân hàng thường trông như những vụ lừa đảo nhỏ, rời rạc. Nhưng phía sau một tin nhắn có thể là cả chuỗi cung ứng: nơi bán tài khoản đám mây, lưu trữ, tên miền và bộ giao diện giả đã chuẩn bị sẵn. Khi những phần này được đóng gói thành dịch vụ, người gửi không cần tự xây hạ tầng hay thiết kế trang lừa đảo từ đầu.
Nhóm chuyên gia của hãng cùng NPA Nhật Bản lần theo các chiến dịch nhắm vào người dân và doanh nghiệp Nhật Bản rồi phát hiện mạng lưới gồm YAM Store, CoGUI và Iron Man. Lệnh của Tòa án Quận phía Nam Florida cho phép Microsoft và Health-ISAC thu giữ, chuyển hướng các tên miền hạ tầng. Đây là một đòn vào nhà cung cấp, nhưng không đồng nghĩa mọi trang giả hay tin nhắn tương tự đã biến mất.
Một chợ đen đóng gói cả tài khoản lẫn công cụ lừa đảo
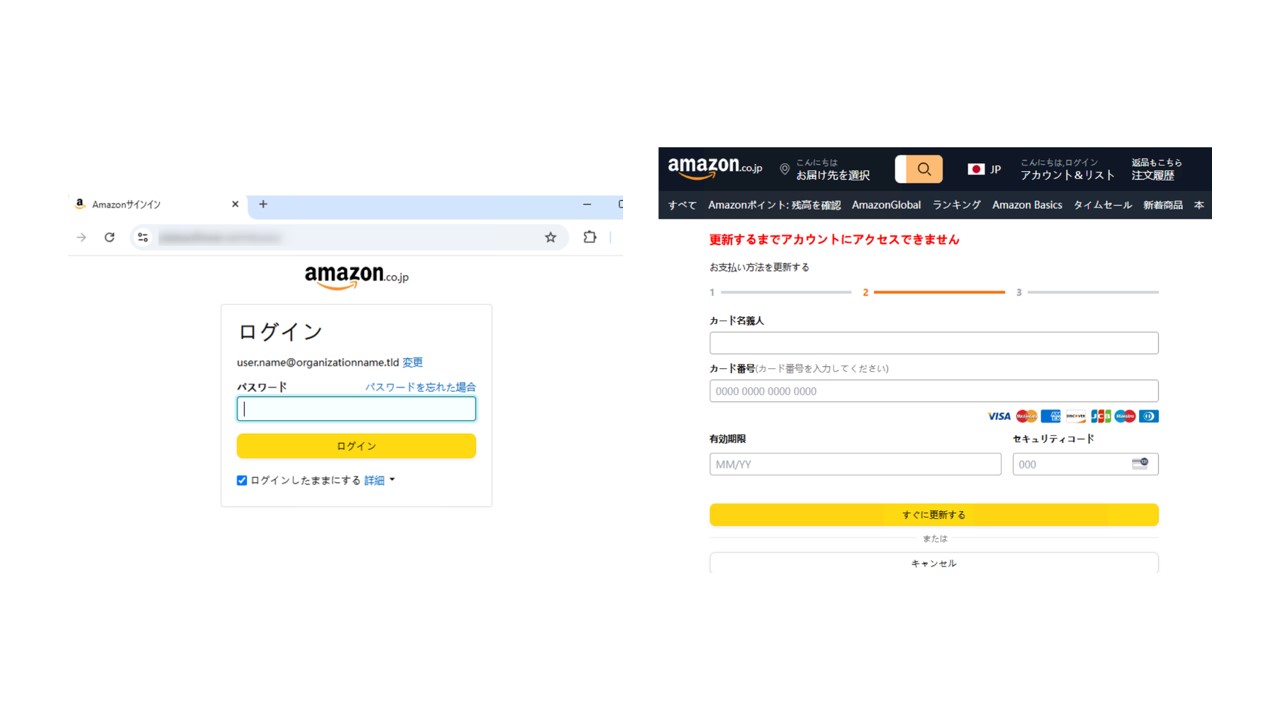
YAM Store vận hành như nơi bán hạ tầng và tài khoản; CoGUI và Iron Man cung cấp công cụ để dựng nội dung, trang web và tin nhắn mạo danh. Sự phân công này làm thay đổi cách nhìn về phishing: chiến dịch không nhất thiết bắt đầu từ một tin tặc tự viết mã, mà có thể được lắp ghép từ dịch vụ có sẵn.
Hồ sơ vụ án chỉ ra những người vận hành YAM Store mua lại tên miền hết hạn của tổ chức thật, trong đó có tổ chức phi lợi nhuận và giáo dục, rồi dựng lại website để xin tài khoản đám mây M365. Những tài khoản đó sau đó được rao bán cùng các tài nguyên khác. Cách làm này tạo vỏ bọc có vẻ hợp lệ ở một số khâu; nó không có nghĩa hệ thống nội bộ của tổ chức bị xâm nhập.
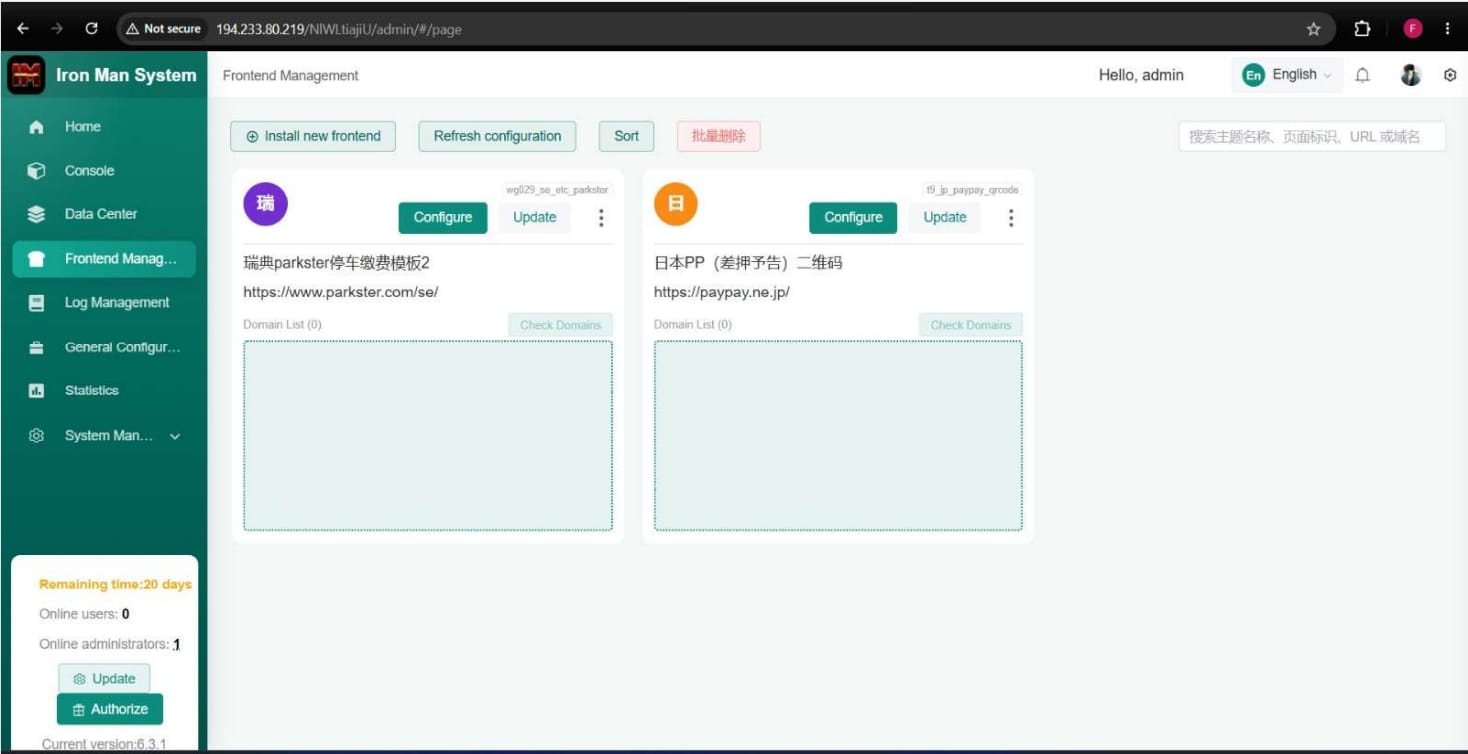
CoGUI cung cấp website và thông điệp dựng sẵn để giả danh công ty, ngân hàng, cơ quan chính phủ hoặc dịch vụ quen thuộc. Đến giữa năm 2026, Iron Man ngày càng thay thế CoGUI bằng một thư viện template rộng hơn. Người mua chọn thương hiệu hoặc khu vực cần nhắm tới thay vì tự thiết kế từng trang.
Iron Man biến giả mạo thành dịch vụ có thể nhân rộng
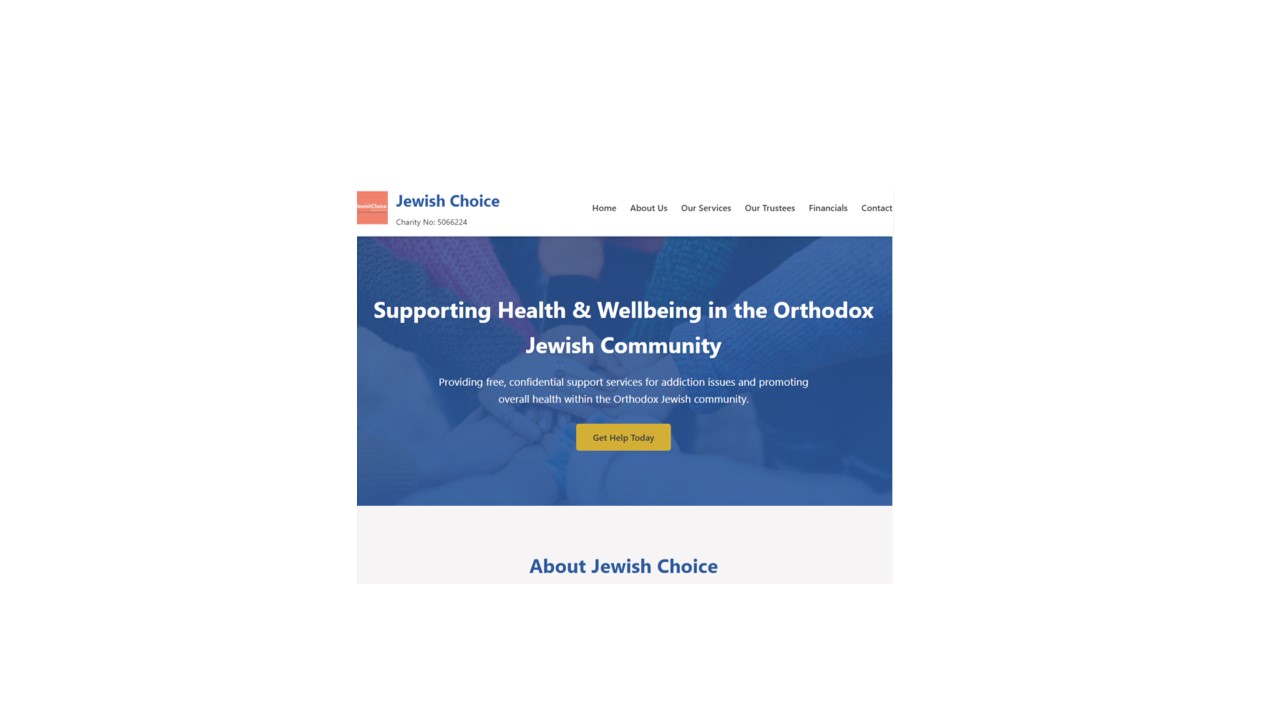
Một bộ kit có nhiều mẫu theo quốc gia giúp kẻ lừa đảo thay đổi lớp vỏ nhanh chóng. Báo cáo điều tra cho biết các chuyên gia xác định hơn 2.300 template mạo danh ngân hàng, nhà bán lẻ, đơn vị y tế, cơ quan giao thông, cảnh sát và chính phủ, trải rộng trên hơn 150 quốc gia. Đây là kết quả từ điều tra mua thử và phân tích của nhóm chuyên gia cùng Resecurity; con số mô tả thư viện template, không phải số tổ chức đã bị xâm nhập.
Template chỉ giải quyết phần trình bày. Để chiến dịch tiếp cận nạn nhân, người vận hành vẫn cần tài khoản gửi tin, tên miền và nơi lưu trang. Khi mỗi thành phần được bán hoặc cho thuê riêng, một lần gỡ bỏ có thể làm gián đoạn một mắt xích nhưng chưa chắc xóa được năng lực vận hành. Các nhóm khác có thể tìm nhà cung cấp khác hoặc dựng lại hạ tầng bằng tài nguyên mới.
Các hình thức mạo danh cũng không đồng nghĩa trang thật của ngân hàng, hãng giao hàng hay cơ quan công quyền bị đột nhập. Mục tiêu thường là khiến người nhận tự nhập mật khẩu, mã xác thực hoặc thông tin thanh toán vào trang do kẻ gian kiểm soát. Sự phân biệt này quan trọng: đổi mật khẩu trên trang chính thức có thể giúp bảo vệ tài khoản, còn xử lý một vụ xâm nhập máy chủ của tổ chức là việc hoàn toàn khác.
Con số lớn cho thấy quy mô, nhưng chưa đo được mọi nạn nhân
Theo báo cáo của Microsoft Digital Crimes Unit, ba dịch vụ đã hỗ trợ hơn 1 tỷ tin nhắn độc hại nhắm vào hơn 75.000 tổ chức trên toàn cầu từ tháng 1/2026 đến tháng 10/2026; trong đó hơn 750 triệu tin nhắn nhắm tới khách hàng của hãng. Đây là ước tính hoạt động do phía điều tra tổng hợp, không phải số người đã nhấp vào liên kết hay số tài khoản bị chiếm đoạt. Không nên đọc con số tin nhắn như số vụ thiệt hại.
Đơn vị điều tra cho biết đã vô hiệu hóa hơn 20.000 tài khoản gắn với YAM Store và chặn hơn 100.000 tên miền liên quan mạo danh, gian lận sau khi có lệnh tòa. Biện pháp này nhắm vào tài nguyên kỹ thuật có thể xác định được. Hiệu quả lâu dài còn phụ thuộc vào việc các đối tác phát hiện tài khoản, tên miền và máy chủ mới nhanh đến đâu, cũng như khả năng truy tìm người điều hành và dòng tiền phía sau.
Tin nhắn giả phạt nguội hay giao hàng ở Việt Nam cũng khai thác cùng một điểm yếu
Người dùng Việt Nam thường gặp tin nhắn giả danh cơ quan chức năng, ngân hàng hoặc đơn vị vận chuyển. Bối cảnh và thương hiệu có thể khác, nhưng thủ pháp cơ bản giống nhau: tạo cảm giác cần xử lý ngay, dẫn người nhận tới trang đăng nhập hoặc thanh toán giả. Bộ template theo quốc gia khiến việc thay logo và ngôn ngữ ít tốn công hơn; tuy vậy, dữ liệu hiện có không xác nhận Iron Man đã nhắm trực tiếp vào Việt Nam.
Với người nhận, cách phòng vệ thực tế nhất là tách thông báo khỏi hành động thanh toán: không mở liên kết trong tin nhắn để nộp phí, tra cứu đơn hàng hay xác minh tài khoản. Hãy tự mở ứng dụng chính thức hoặc nhập địa chỉ dịch vụ đã lưu; nếu thông báo nói có khoản phạt hay giao dịch bất thường, kiểm tra qua kênh liên hệ độc lập. Mã xác thực dùng một lần cũng không nên được nhập vào trang mở từ tin nhắn đáng ngờ.
Đối với doanh nghiệp, vụ việc nhấn mạnh rủi ro ở tài khoản đám mây và tên miền bị bỏ quên. Tên miền hết hạn có thể trở thành nguyên liệu cho một danh tính giả; tài khoản hợp lệ bị lạm dụng lại làm cho hoạt động độc hại khó phân biệt hơn. Quy trình thu hồi tài khoản, quản lý tên miền và xác minh yêu cầu đăng nhập vì thế liên quan trực tiếp đến khả năng giảm nguồn cung cho phishing, chứ không chỉ là việc lọc thư đến.
Triệt phá nhà cung cấp là cần thiết, nhưng người dùng vẫn phải xác minh từng yêu cầu
Vụ việc cho thấy phối hợp giữa doanh nghiệp công nghệ, tổ chức an ninh và cơ quan thực thi pháp luật có thể nhắm tới hạ tầng phía sau các chiến dịch, thay vì chỉ gỡ từng tin nhắn. Microsoft và Health-ISAC đã chuyển hướng tên miền theo lệnh tòa, đồng thời vô hiệu hóa tài khoản và chặn tên miền. Đó là một bước làm tăng chi phí vận hành cho mạng lưới, không phải lời bảo đảm rằng các tin nhắn lừa đảo sẽ chấm dứt.
Phishing-as-a-service phát triển vì các khâu chuẩn bị được chia nhỏ và bán sẵn. Dịch vụ có thể bị đánh sập, nhưng nguyên tắc an toàn của người nhận vẫn không đổi: coi yêu cầu khẩn cấp về tiền, mật khẩu hoặc mã xác thực là tín hiệu cần kiểm tra độc lập. Một trang giả có thể trông quen thuộc; địa chỉ truy cập và kênh xác minh mới là thứ cần xác nhận.
Nguồn tham khảo: Microsoft Digital Crimes Unit; BleepingComputer; The Verge