Tóm tắt nhanh
- Microsoft giới thiệu Windows Baseline Protection tại Ignite 2026, hiện thử nghiệm qua Windows Insider và dự kiến phát hành rộng rãi năm 2027.
- Phiên bản đầu kiểm tra chung 8 lớp bảo vệ đã có trên Windows; chỉ khi đáp ứng toàn bộ, máy mới nhận trạng thái đạt.
- Nhà phát triển tự quyết định cảnh báo, giới hạn tính năng hay chặn ứng dụng khi máy không đạt; chưa thể kết luận mọi phần mềm đối tác sẽ khóa người dùng.
- PC tắt VBS, Secure Boot hoặc dùng driver không đáp ứng yêu cầu có thể phải đổi cấu hình nếu ứng dụng chọn bắt buộc chuẩn này.
Windows Baseline Protection khiến việc tắt một lớp bảo mật để tùy biến PC có thể kéo theo hệ quả rõ hơn: ứng dụng sẽ biết máy không đáp ứng chuẩn chung. Microsoft công bố tính năng tại Ignite 2026, với bản thử nghiệm đã xuất hiện trong Windows Insider và kế hoạch phát hành rộng rãi vào năm 2027. Thay đổi đáng chú ý nằm ở cách phần mềm nhận biết trạng thái máy, chứ không phải Windows vừa có thêm một công cụ diệt mã độc.
Với người dùng bình thường, một trang kiểm tra tập trung giúp dễ biết cần sửa gì. Nhưng với người thích chỉnh Windows, câu hỏi khó hơn là phần mềm sẽ phản ứng thế nào khi họ chủ động tắt một biện pháp bảo vệ. Có quyền đổi thiết lập hệ điều hành không đồng nghĩa mọi ứng dụng sẽ chấp nhận cấu hình đó.
Một trạng thái chung không có nghĩa máy sạch mọi mã độc
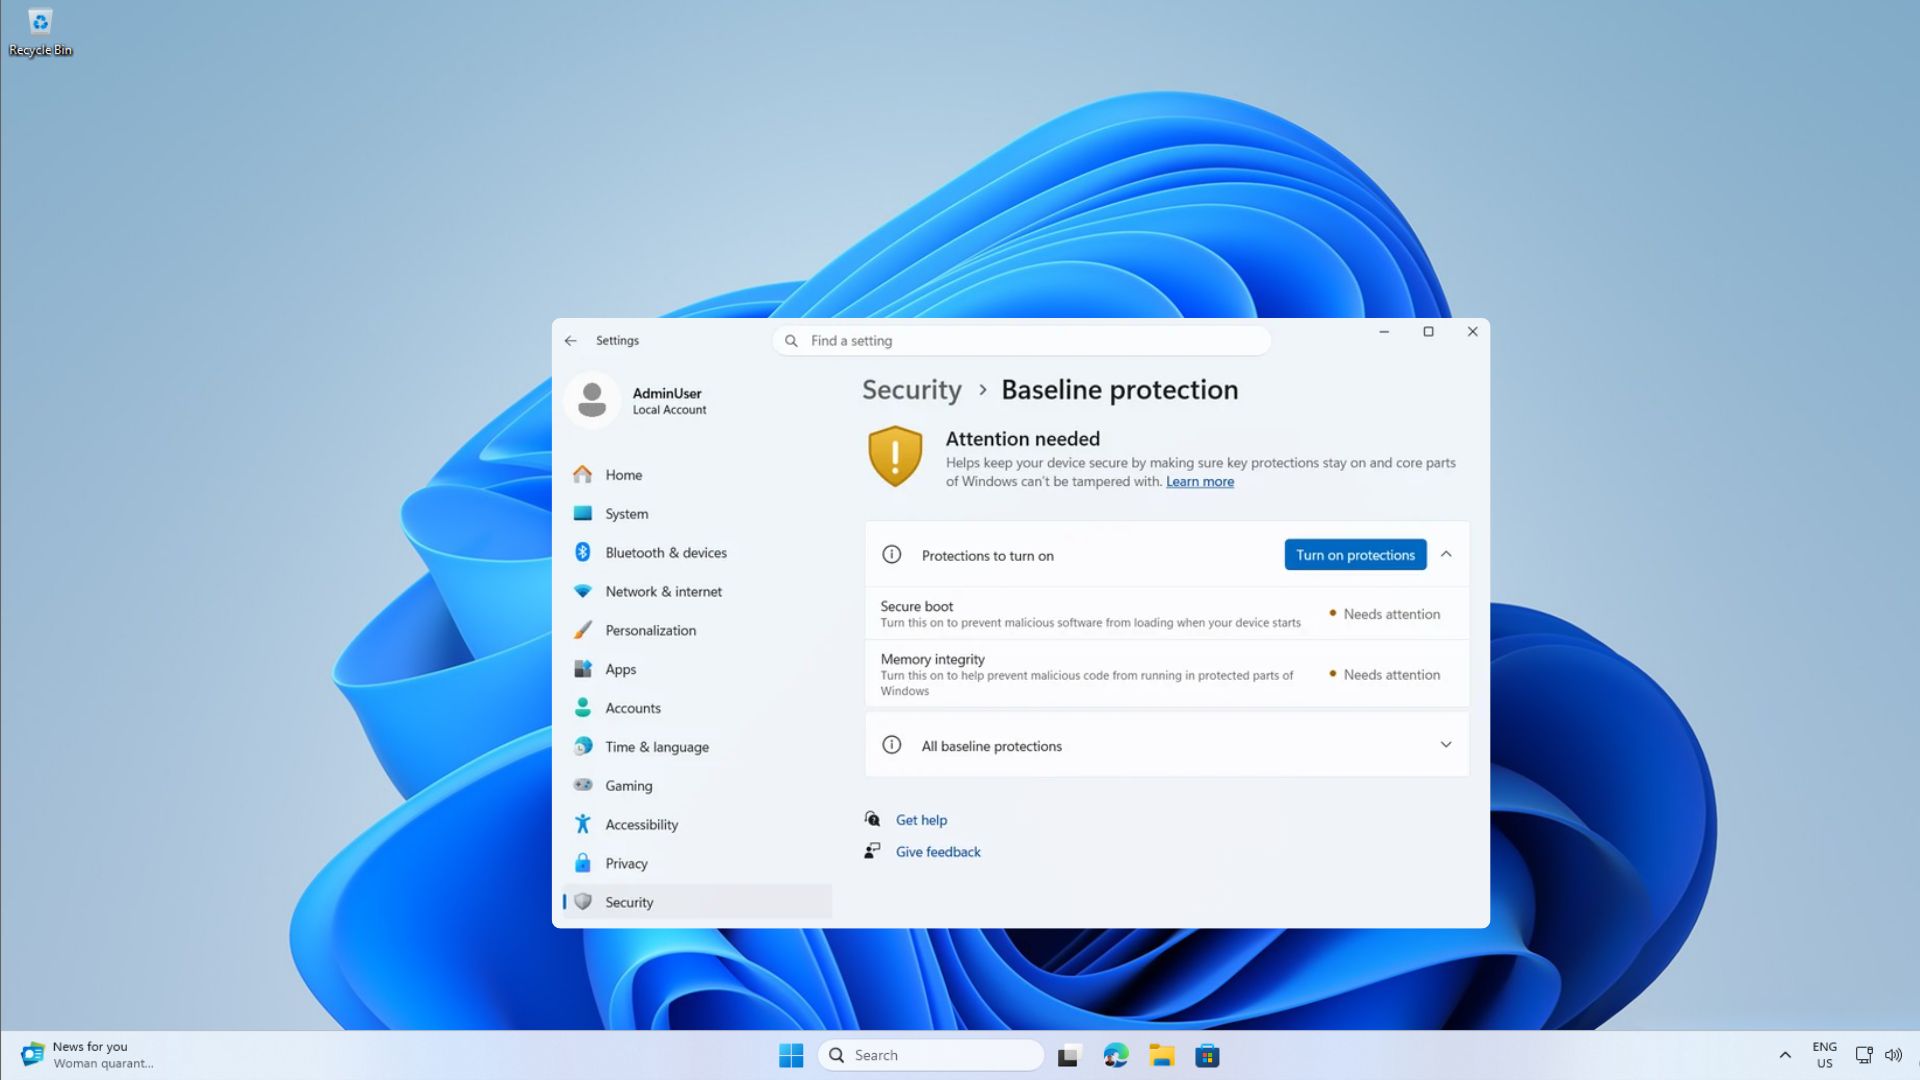
Baseline Protection nên được hiểu là xác nhận máy đang bật những lớp bảo vệ nền tảng, không phải chứng nhận mọi thứ đang chạy đều an toàn. Theo Microsoft, phiên bản đầu đánh giá 8 yêu cầu vốn đã tồn tại trên Windows, từ bộ xử lý bảo mật và Secure Boot đến các quy tắc với driver. Điểm mới là hệ điều hành kiểm tra chúng cùng nhau và trả về một kết quả có thể chứng thực.
Danh sách gồm bộ xử lý bảo mật, Secure Boot, bảo mật dựa trên ảo hóa (VBS), Memory Integrity, yêu cầu chỉ nạp driver có chữ ký, driver đáp ứng yêu cầu ký phần cứng của Windows, bảo vệ khỏi công cụ gỡ lỗi nhân và bảo vệ khỏi driver có lỗ hổng đã biết. Những mục này xử lý các phần khác nhau của hệ thống; việc gom chúng không khiến chúng trở thành cùng một tính năng.
Chẳng hạn, Secure Boot giúp ngăn phần mềm độc hại được nạp lúc khởi động, còn VBS dùng ảo hóa phần cứng để tạo môi trường cách ly cho các tiến trình quan trọng. Memory Integrity giúp ngăn mã độc chạy trong những vùng được bảo vệ của Windows. Các yêu cầu về chữ ký driver cũng không thay thế việc chặn driver có lỗ hổng đã biết: một driver có nguồn gốc nhận diện được vẫn cần được kiểm soát về nguy cơ bảo mật.
Máy chỉ trả về true khi đáp ứng toàn bộ yêu cầu; thiếu bất kỳ mục nào sẽ trả về false. Điều đó giúp ứng dụng đọc trạng thái nhanh hơn, nhưng người dùng không nên suy diễn rằng trạng thái đạt đồng nghĩa có thể cài tùy tiện phần mềm lạ. Chuẩn này trả lời câu hỏi về cấu hình bảo vệ, không trả lời thay mọi câu hỏi về độ tin cậy của phần mềm.
Phần mềm nhận tín hiệu, nhà phát triển quyết định có chặn hay không
Khả năng kiểm tra dễ hơn có thể khiến chuẩn bảo mật được áp dụng rộng hơn, nhưng quyền quyết định vẫn nằm ở từng nhà phát triển. Microsoft công bố các đối tác ban đầu gồm Adobe, Battle.net và 1Password; việc có tên trong nhóm hợp tác chưa phải thông báo rằng mọi sản phẩm của họ sẽ từ chối chạy trên máy không đạt.
Ứng dụng có thể cho phép tiếp tục, hiện cảnh báo, khóa một tính năng riêng hoặc giảm chức năng. Chặn hoàn toàn cũng là một lựa chọn, chứ không phải phản ứng bắt buộc của nền tảng. Phân biệt này quan trọng với người đang dùng phần mềm bản quyền: thanh toán bản quyền và đáp ứng yêu cầu bảo mật thiết bị là những điều kiện khác nhau, nhưng chưa có cơ sở để khẳng định một ứng dụng cụ thể sắp áp dụng cả hai.
Một phần mềm quản lý thông tin nhạy cảm có thể coi trạng thái máy là điều kiện để cho phép thao tác rủi ro cao, còn công cụ khác có thể chỉ ghi nhận sự kiện. Đây là những cách áp dụng mà nền tảng cho phép, không phải chính sách đã được xác nhận của từng hãng. Vì thế, điều cần theo dõi tiếp theo là điều khoản và cách xử lý thực tế của ứng dụng, thay vì chỉ nhìn danh sách đối tác.
Phản hồi tốt cần chỉ rõ máy thiếu tiêu chí nào và dẫn người dùng tới nơi khắc phục. Một thông báo chung chung rằng PC không an toàn sẽ biến cơ chế kiểm tra tập trung thành rào cản khó hiểu, nhất là khi lỗi nằm ở firmware hoặc driver mà người dùng không tự thay đổi được.
Kiểm tra từ lúc khởi động giúp bớt các phép thử riêng lẻ
Giá trị kỹ thuật của chuẩn chung nằm ở việc ứng dụng không phải tự ghép nhiều phép kiểm tra với cách diễn giải khác nhau. Windows đánh giá trạng thái khi khởi động bằng các phép đo từ bộ xử lý bảo mật. Các yêu cầu được thực thi từ đó trở đi, còn việc tắt một yêu cầu cần khởi động lại.
Cách này cho phép ứng dụng kiểm tra trạng thái một lần thay vì liên tục hỏi lại từng thiết lập trong cùng phiên hoạt động. Tuy vậy, kết quả có ý nghĩa trong phạm vi những yêu cầu mà phiên bản chuẩn định nghĩa; nó không biến toàn bộ hoạt động sau khởi động thành thứ đã được kiểm chứng.
Nền tảng cung cấp câu trả lời đạt hoặc không đạt, báo cáo chi tiết những tiêu chí còn thiếu và token chứng thực có cơ sở phần cứng. Với trường hợp cần độ tin cậy cao hơn, bên nhận có thể xác minh token ở phía máy chủ thay vì chỉ dựa vào câu trả lời cục bộ. Tách được các mức này giúp nhà phát triển lựa chọn cách xác thực phù hợp, thay vì tự xây toàn bộ cơ chế kiểm tra trạng thái thiết bị.
Chuẩn còn có phiên bản, để bên sử dụng biết máy đã vượt qua bộ yêu cầu nào. Microsoft cho biết tiêu chí sẽ phát triển theo thời gian, nên đạt yêu cầu hiện tại không phải lời hứa rằng cấu hình đó luôn đáp ứng mọi phiên bản tương lai. Với người mua PC để dùng lâu dài, khả năng duy trì driver và firmware phù hợp vì vậy đáng quan tâm hơn một dấu tích đạt chuẩn tại thời điểm mua.
Máy Windows rút gọn cần được kiểm tra cấu hình, không đoán theo tên bộ cài
Với người dùng Việt Nam dùng bản Windows rút gọn hoặc PC đã được cửa hàng tinh chỉnh, rủi ro cần xem là các lớp bảo vệ thực sự còn hoạt động hay không. Chỉ tên gọi ghost hay lite chưa đủ để kết luận máy sẽ trượt chuẩn; ngược lại, thấy ứng dụng vẫn mở bình thường hôm nay cũng chưa chứng minh cấu hình đó đáp ứng yêu cầu tương lai.
Nếu bộ cài hoặc công cụ tối ưu đã tắt VBS, Memory Integrity hay cơ chế kiểm soát driver, máy có thể không đạt tiêu chí tương ứng. Tương tự, việc bỏ qua yêu cầu phần cứng khi cài Windows không làm phần bảo vệ bị thiếu tự xuất hiện. Khi ứng dụng chọn dùng trạng thái tổng hợp làm điều kiện truy cập, những can thiệp này có thể chuyển từ lựa chọn cá nhân thành vấn đề tương thích.
Với game thủ, đánh đổi cũng cần được xét trên đúng trò chơi và cấu hình. Tắt VBS để tìm thêm hiệu năng có thể khiến máy không đạt chuẩn, nhưng chưa đủ dữ liệu để gán một mức giảm khung hình chung khi bật lại. Cũng chưa thể khẳng định mọi hệ thống chống gian lận sẽ bắt buộc Baseline Protection chỉ vì các đối tác game tham gia thử nghiệm.
Cài song song hệ điều hành khác không tự động đồng nghĩa thất bại. Điều quyết định là cấu hình đó có buộc người dùng tắt một yêu cầu hay không. Cách diễn đạt rằng chuẩn mới cấm toàn bộ máy dual-boot sẽ khiến người đọc hiểu sai cả cơ chế kiểm tra lẫn phạm vi hạn chế.
Một nút khắc phục không thay được việc bật bảo vệ trong UEFI
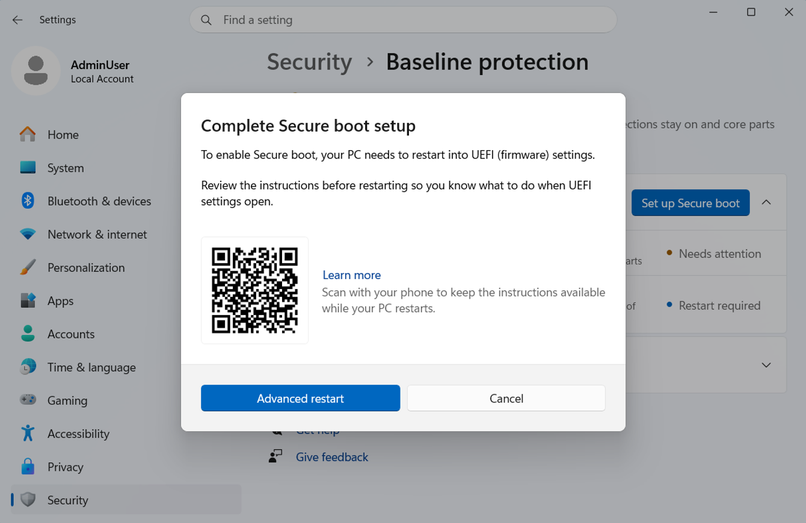
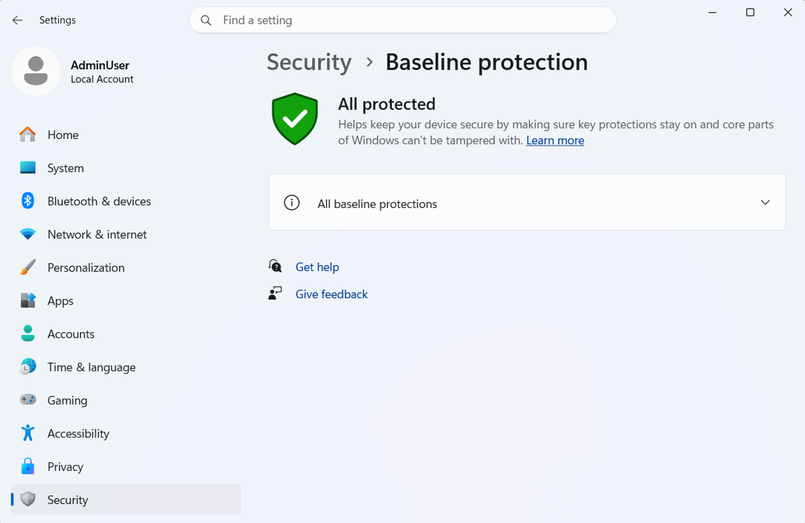
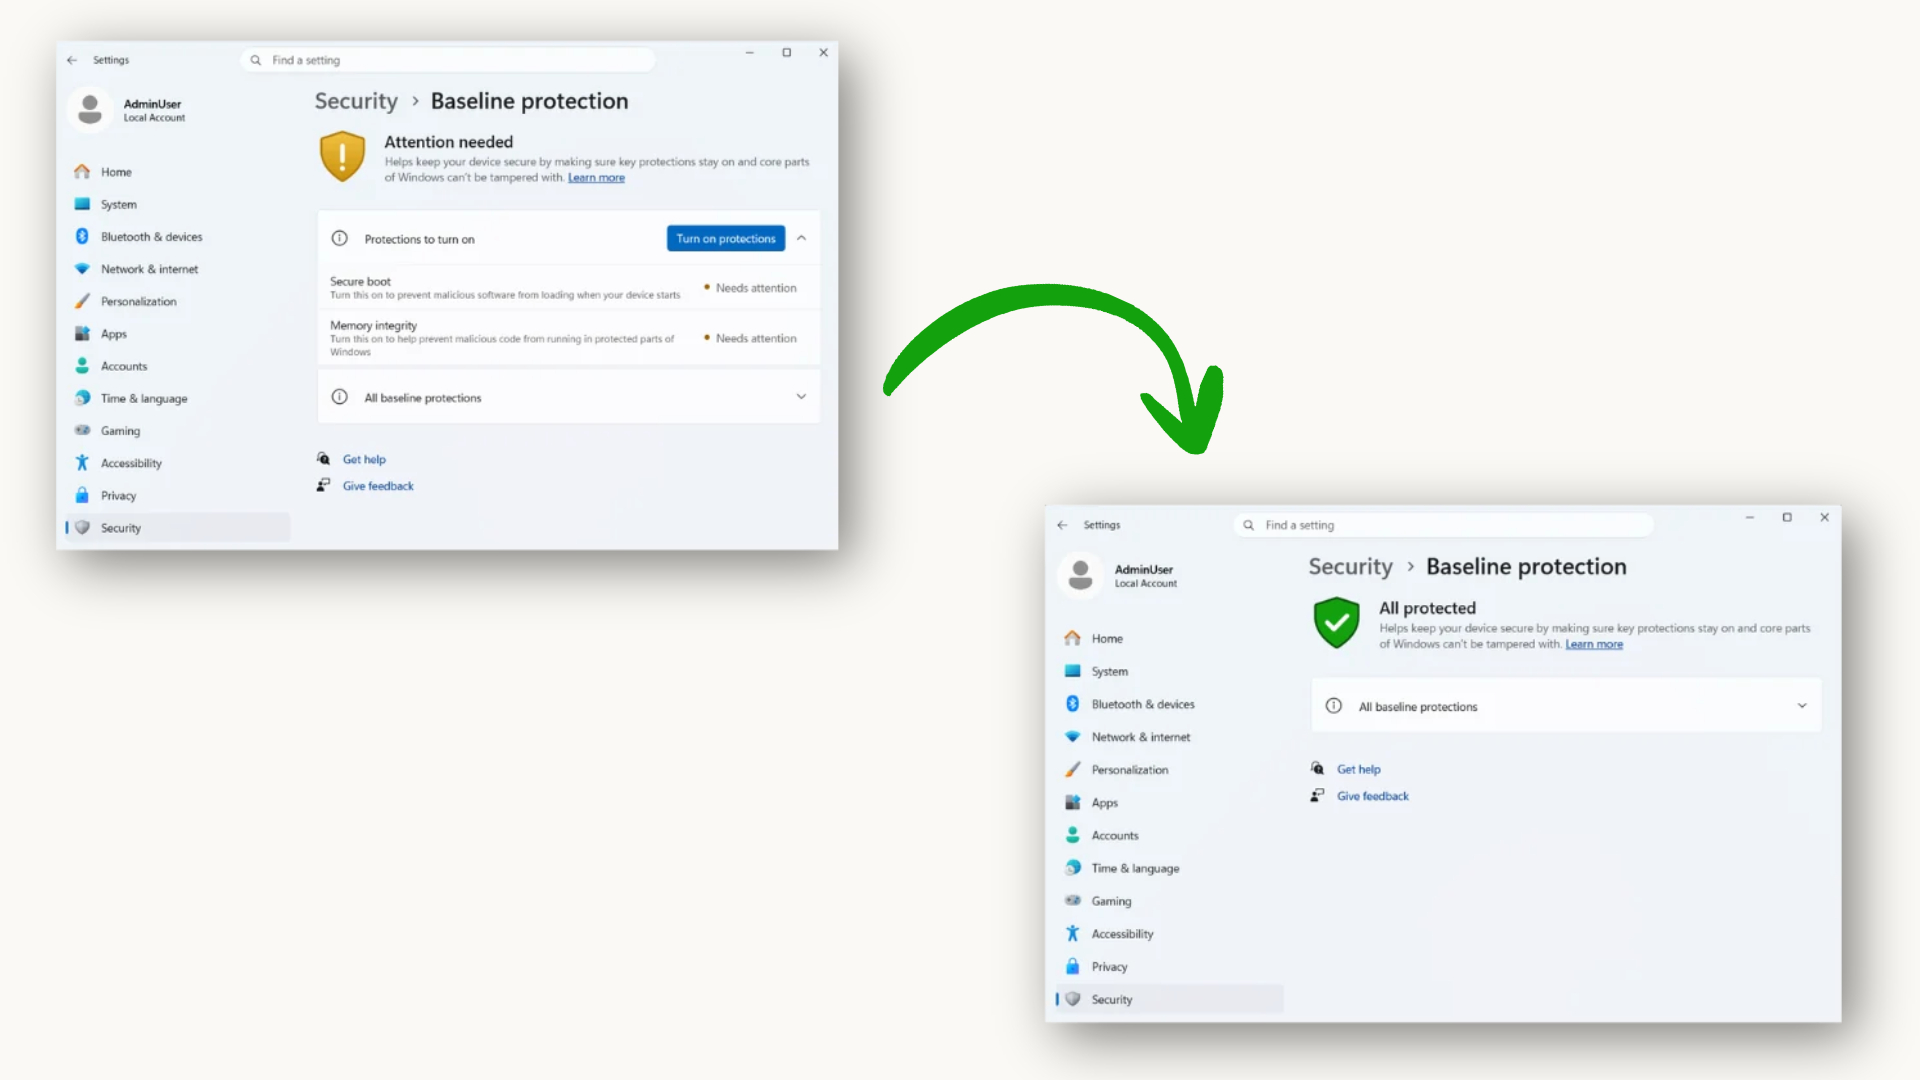
Trang thiết lập tập trung hữu ích nhất khi chỉ rõ phần nào Windows xử lý được và phần nào cần người dùng can thiệp firmware. Trên máy cá nhân hoặc không do tổ chức quản lý, giao diện cho phép xem các lớp bảo vệ còn thiếu, bật những mục có thể khắc phục và khởi động lại để hoàn tất.
Với Secure Boot hoặc bộ xử lý bảo mật cần bật trong UEFI, Windows cung cấp hướng dẫn thay vì âm thầm sửa mọi cấu hình firmware. Vì thế, nút bật bảo vệ không phải bảo đảm rằng mọi PC đều được khắc phục bằng một lần bấm. Người dùng cần đọc đúng mục đang thiếu và đối chiếu hướng dẫn của nhà sản xuất máy, tránh chỉnh ngẫu nhiên các tùy chọn khởi động.
Giao diện cũng giúp tách lỗi cấu hình khỏi cách ứng dụng thực thi chính sách. Nếu phần mềm từ chối chạy, bước hợp lý là xem tiêu chí nào không đạt rồi xác định khả năng khắc phục, thay vì cài lại Windows ngay. Với PC dùng cho công việc, cần kiểm tra trước khả năng tương thích của phần mềm và driver đang phụ thuộc, không áp một gói tối ưu hoặc gói bật bảo mật hàng loạt rồi mới xử lý hậu quả.
Doanh nghiệp hưởng lợi rõ hơn, người dùng cần chính sách ứng dụng minh bạch
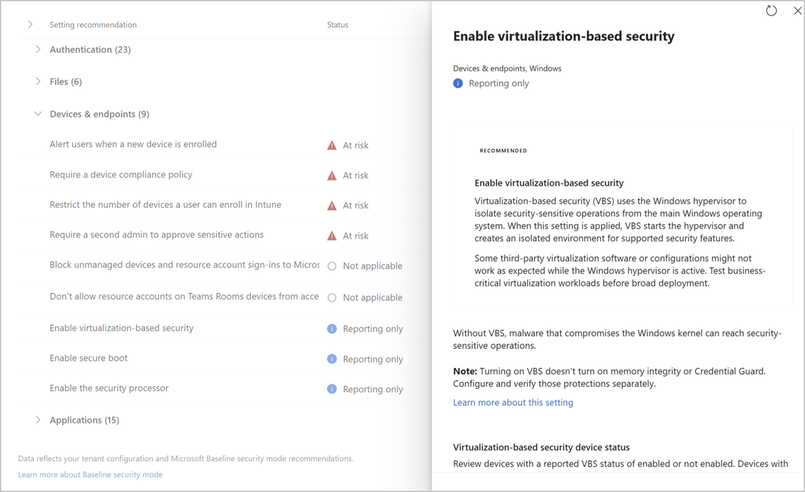
Lợi ích của một chuẩn chung dễ thấy hơn khi phải quản lý cả nhóm PC, bởi người quản trị cần biết máy nào lệch cấu hình và lệch ở đâu. Microsoft đưa tín hiệu này vào các công cụ quản lý như Intune, Baseline Security Mode trong Microsoft 365 admin center và công cụ bên thứ ba, thay cho việc tổng hợp rời rạc từng thiết lập.
Người quản trị có thể xem tình trạng tuân thủ, tìm tới thiết bị còn thiếu bảo vệ và dùng chính sách tuân thủ để đặt điều kiện truy cập. Trên máy do tổ chức quản lý, người dùng có thể không tự bật hoặc sửa các mục đó. Khi ấy, thông báo từ ứng dụng phải dẫn tới bộ phận IT, chứ không nên yêu cầu người dùng vượt quyền quản trị để tự xử lý.
Với PC cá nhân, chuẩn bảo mật tập trung là hướng hợp lý nếu trạng thái không đạt đi kèm lý do cụ thể và lựa chọn xử lý tương xứng. Chặn toàn bộ ứng dụng chỉ vì một tiêu chí không liên quan trực tiếp tới tác vụ sẽ là cách áp dụng quá rộng; cảnh báo hoặc giới hạn đúng phần nhạy cảm có thể giảm phiền toái mà vẫn giữ mục tiêu bảo vệ.
Mốc cần chờ là chính sách thực tế khi tính năng tiến tới phát hành rộng rãi năm 2027. Hiện đây vẫn là preview, và kế hoạch có thể được điều chỉnh qua phản hồi. Chưa cần đổi máy chỉ vì tên Baseline Protection, nhưng cũng không nên tiếp tục tắt bảo mật theo các hướng dẫn tăng tốc không giải thích đánh đổi: cấu hình hôm nay có thể trở thành điều kiện mở ứng dụng sau này.
Nguồn tham khảo: Microsoft Windows IT Pro Blog; CNET; Windows Latest.