Tóm tắt nhanh
- Port mirroring sao chép lưu lượng qua switch sang một cổng để máy tính chạy Wireshark phân tích, không cần đặt máy bắt gói vào giữa đường truyền.
- Trong một lần đo 30 phút trên mạng gia đình, PC Windows gửi khoảng 2.000 truy vấn DNS tới 309 tên miền dù không có người thao tác.
- GOG Galaxy gửi log syslog không mã hóa có hostname và mã tài khoản; dữ liệu được ghi nhận không gồm mật khẩu hay toàn bộ token.
- Phép đo chỉ là ảnh chụp một mạng tại một thời điểm, có thể sai lệch vì máy bắt gói đồng thời dùng mạng.
Nhật ký DNS cho biết thiết bị hỏi địa chỉ của tên miền nào, nhưng không kể hết chuyện gì xảy ra sau đó. Một lần soi mạng gia đình bằng port mirroring đã ghi nhận PC Windows phát khoảng 2.000 truy vấn DNS trong nửa giờ không sử dụng; một launcher game còn gửi log gắn với tài khoản qua kết nối văn bản rõ. Đây là những thứ khó nhận ra nếu chỉ nhìn danh sách tên miền.
Thử nghiệm trên một mạng gia đình không đại diện cho mọi PC hay thiết bị cùng loại. Giá trị của phép đo nằm ở chỗ cho thấy một cách quan sát sâu hơn nhật ký DNS, đồng thời nhắc rằng số liệu bắt gói cũng cần đọc trong đúng bối cảnh.
Port mirroring cho xem bản sao lưu lượng mà không chen vào đường truyền
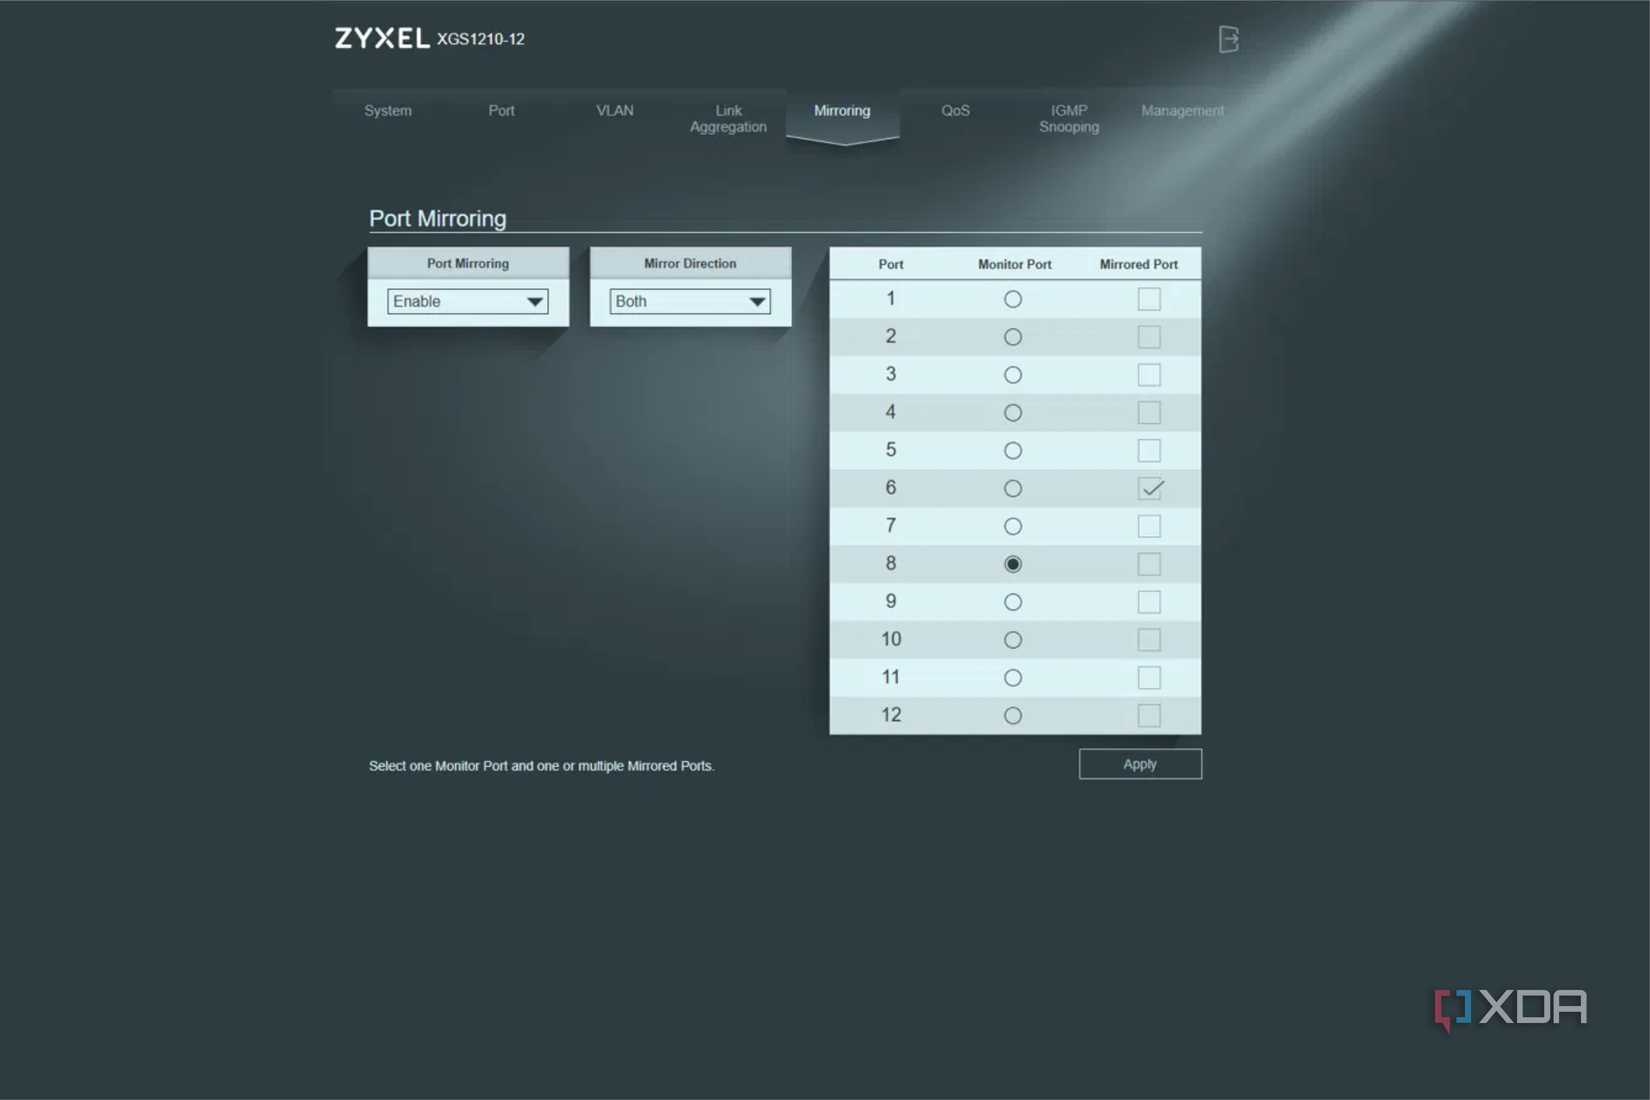
Switch thông thường chuyển dữ liệu tới đúng cổng đích; port mirroring tạo thêm một bản sao của các khung truyền trên cổng được chọn và gửi bản sao đó tới cổng giám sát. Gắn máy tính vào cổng này rồi mở Wireshark, người quản trị có thể xem lưu lượng đi qua switch mà không biến máy tính thành trung gian của kết nối.
Trong thử nghiệm trên XDA, switch Zyxel XGS1210-12 sao chép đường liên kết giữa router và switch sang cổng của máy tính. Sau khi lần bắt đầu tiên bị lấn át bởi bản sao lưu Time Machine, lần đo chính kéo dài 1.799 giây: Wireshark ghi 1.028.250 khung truyền, dung lượng 943 MB, trên mạng có 42 địa chỉ IP và 38 địa chỉ MAC.
Con số hơn một triệu không đồng nghĩa với hơn một triệu hoạt động riêng biệt. Máy tính dùng để bắt gói vừa nhận bản sao SPAN, vừa gửi và nhận dữ liệu như một thiết bị bình thường; vì thế một số gói xuất hiện hai lần. Công cụ editcap loại được 174.736 bản trùng, nhưng vẫn bỏ sót gói đi ra từ PC do Windows đưa gói cho Wireshark trước khi card mạng hoàn tất checksum. Một máy bắt gói riêng, không dùng mạng cho tác vụ khác, sẽ giúp phép đo sạch hơn.
Đây cũng là giới hạn cần nhớ khi tự làm: cổng đích của SPAN thường dành riêng cho giám sát, và switch có thể bỏ gói nếu lượng dữ liệu được sao chép vượt khả năng xử lý. Tài liệu kỹ thuật về SPAN cũng lưu ý việc gom quá nhiều cổng nguồn có thể làm nghẽn cổng đích. Port mirroring giúp nhìn rộng hơn, nhưng không tự bảo đảm bản capture hoàn hảo.
Truy vấn DNS cho thấy hoạt động nền, còn log GOG để lộ dữ liệu tài khoản
Điều bất ngờ nhất trong lần đo là PC để bàn, không phải TV. Dù không có người thao tác, máy thực hiện khoảng 2.000 truy vấn DNS tới 309 tên miền trong 30 phút. Các kết nối liên quan tới dịch vụ telemetry của Microsoft, Grammarly, 1Password và Sentry; cửa sổ trình duyệt, Discord và launcher game vẫn mở ở trạng thái chờ.
Con số này không tự nó chứng minh dữ liệu nhạy cảm đã bị gửi đi. DNS chỉ cho biết tên miền được truy vấn, không cho biết đầy đủ nội dung trao đổi. Nhưng nó giúp chủ mạng nhận ra ứng dụng nào còn hoạt động khi máy tưởng như đang nghỉ, rồi đối chiếu thời điểm và tên miền với phần mềm đang chạy.
Chi tiết đáng chú ý hơn nằm ở GOG Galaxy: dịch vụ chạy nền gửi 19 bản tin tới máy chủ log của GOG trong một đợt kéo dài 37 giây, qua UDP cổng 514 theo định dạng syslog không mã hóa. Các dòng log chứa hostname của PC, phiên bản ứng dụng và một mã số gắn với tài khoản. Chúng còn ghi năm ký tự đầu của refresh token, chứ không phải mật khẩu hoặc toàn bộ token; vì vậy không nên diễn giải phát hiện này thành việc tài khoản đã bị lộ thông tin đăng nhập hoàn chỉnh.
Dù vậy, log tài khoản đi qua mạng dưới dạng đọc được vẫn là lựa chọn xử lý dữ liệu cẩu thả. Khi một ứng dụng không mở vẫn gửi thông tin nhận dạng thiết bị và tài khoản, người dùng có lý do để kiểm tra cài đặt quyền riêng tư, hành vi khởi chạy cùng hệ thống và các tiến trình nền. Bản capture không cho thấy dữ liệu đó bị bên thứ ba đọc, nhưng cho thấy nội dung không được bảo vệ bằng mã hóa trên chặng truyền được quan sát.
Smart TV liên lạc thường xuyên nhưng một lần đo chưa đủ để kết luận mọi TV đều như vậy
Chiếc TCL trong thử nghiệm truyền 80 MB, phần lớn là nội dung streaming, tra cứu 44 tên miền và mở 25 phiên TLS tới máy chủ con thuộc leiniao.com trong 30 phút. Leiniao là đơn vị liên quan dịch vụ TV internet, nội dung và quảng cáo của TCL. TLS mã hóa nội dung kết nối, nên chỉ thấy tên máy chủ và số phiên không cho biết chính xác dữ liệu nào được trao đổi.
TV còn phát khoảng 690 gói broadcast UDP cổng 6537 trong nửa giờ, xấp xỉ một gói mỗi 2,6 giây. Không thiết bị nào trả lời các gói này trong phép đo. Dữ kiện đó mô tả chiếc TV và mạng cụ thể của tác giả, không phải kết quả kiểm tra mọi mẫu TCL hay mọi TV Android.
Phép kiểm tra DNS cũng không phát hiện thiết bị nào cố tình gửi truy vấn thẳng tới máy chủ DNS công cộng để né router. Các thiết bị đều hỏi router eero; vấn đề là router khi ấy dùng trình phân giải DNS riêng, không chuyển truy vấn qua cụm Technitium mà tác giả định dùng để lọc. Đây là khác biệt quan trọng: việc truy vấn không đi qua bộ lọc có thể xuất phát từ cấu hình router, không nhất thiết do thiết bị chủ động vượt qua bộ lọc.
Capture giúp thấy dấu vết kết nối, không đọc được mọi nội dung đã mã hóa
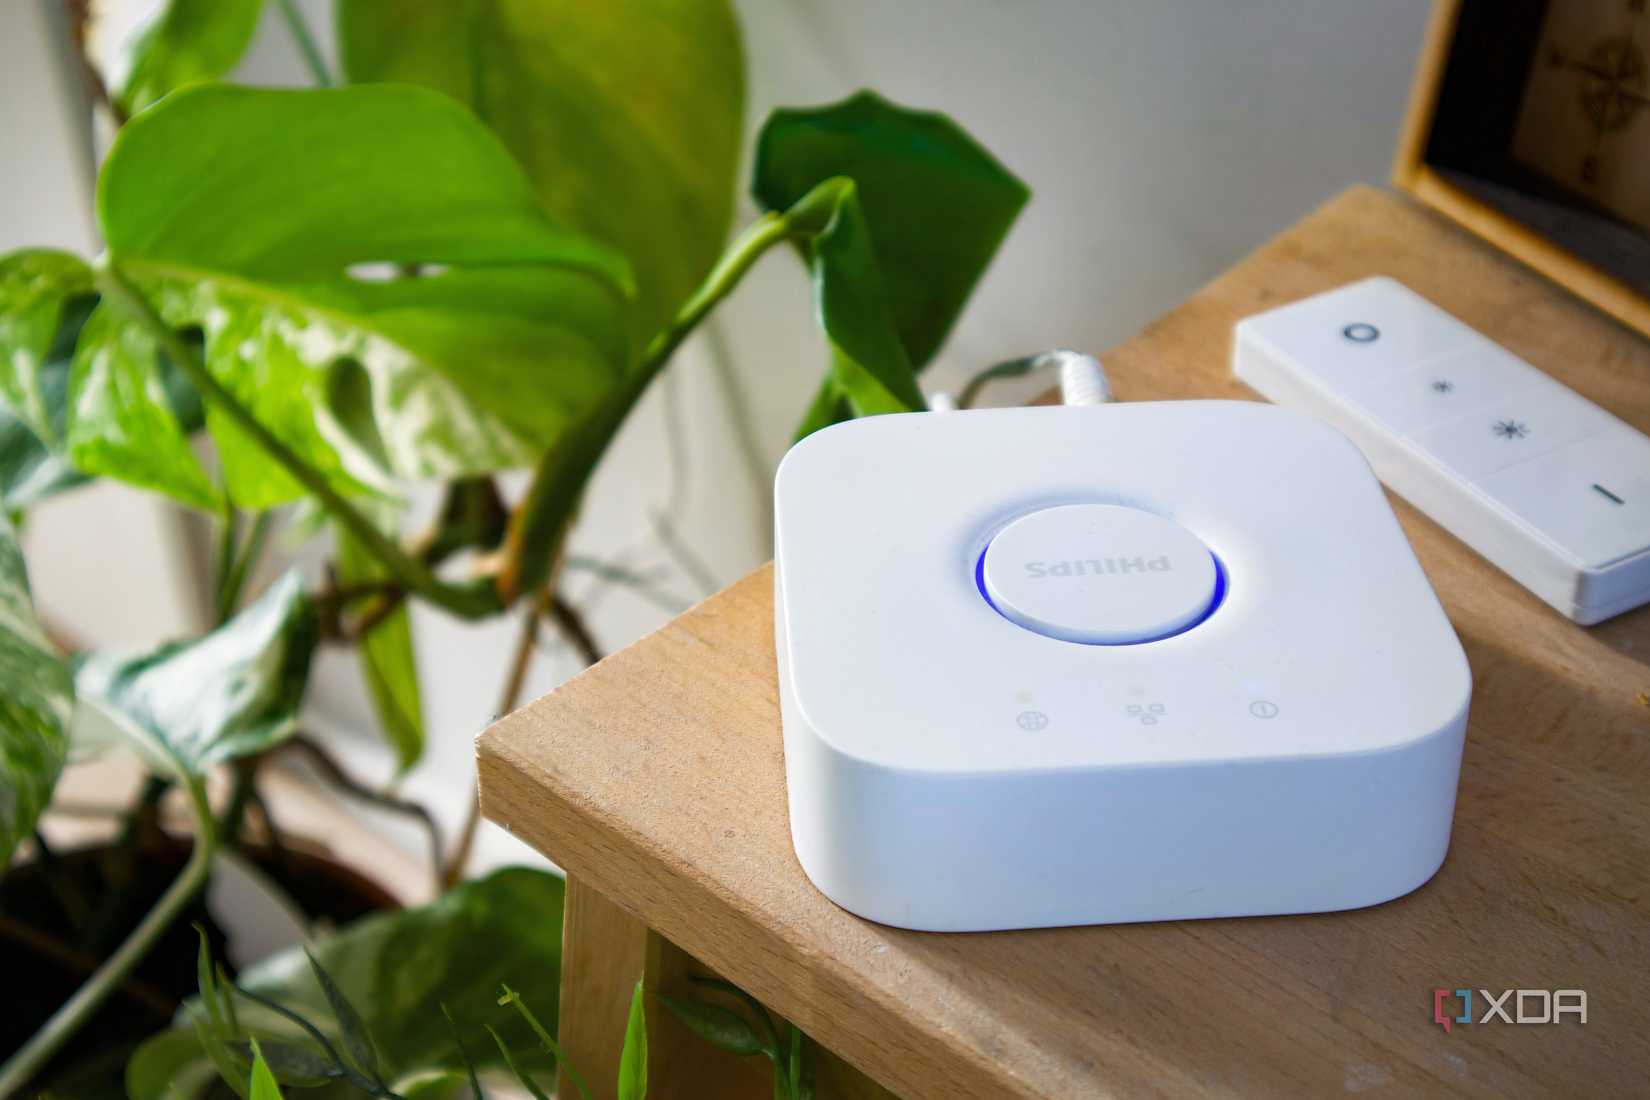
Phần lớn lưu lượng ra ngoài trong phép đo là TLS. Dù không giải mã được nội dung, Wireshark vẫn có thể cho biết một số hostname qua trường Server Name Indication trong quá trình bắt tay kết nối. Ở chiều ngược lại, các thiết bị cũng phát nhiều thông báo trong mạng nội bộ: Hue Bridge gửi 390 thông báo SSDP, NAS phát 2.151 gói broadcast để dò tìm Plex, còn một máy chạy Lemonade Server gửi khoảng 900 gói broadcast UDP cổng 13305. Người dùng có thể tắt beacon của Lemonade Server bằng tùy chọn broadcast trong cấu hình, theo bài thử nghiệm.
Những quan sát này hữu ích để khoanh vùng thiết bị cần kiểm tra, nhưng không biến Wireshark thành công cụ đọc trộm mọi hoạt động. Bản sao lưu lượng chỉ bao phủ những gì đi qua switch được cấu hình; thiết bị Wi-Fi chỉ xuất hiện khi trao đổi với thiết bị có dây hoặc phát broadcast, còn giao tiếp giữa các container trên cùng máy chủ có thể không đi qua switch. Một kết nối xảy ra mỗi ngày cũng có thể lọt khỏi cửa sổ đo nửa tiếng.
Với người dùng gia đình, bước thực tế không nhất thiết là mua switch chuyên dụng ngay. Hãy bắt đầu từ nhật ký DNS hoặc công cụ giám sát router để tìm thiết bị có hoạt động nền bất thường; nếu cần biết rõ hơn, kiểm tra switch hiện có có hỗ trợ port mirroring hay không, dành một cổng và một máy tính cho việc bắt gói, rồi đo vào nhiều khung giờ. Hãy coi hostname, số lượng kết nối và giao thức là đầu mối để điều tra, không phải bằng chứng đầy đủ về nội dung hay mục đích của từng kết nối.
Trong lần đo này, không thiết bị nào tự vượt DNS của router, nhưng việc router chưa dùng bộ lọc dự định mới là điểm khiến truy vấn vẫn không được lọc. Kết quả cũng để lại câu hỏi chưa trả lời: lưu lượng của các thiết bị Wi-Fi sẽ ra sao khi được bắt ở phía bên kia router. Đó là phép đo tiếp theo cần thực hiện trước khi khái quát hóa những gì quan sát được trên mạng có dây.
Nguồn tham khảo: XDA Developers; Zyxel XGS1210-12; OneUptime