
Tóm tắt nhanh
- Chuyên gia bảo mật Joshua Michael phát hiện Flock Safety nhúng khóa Default API Key của nền tảng bản đồ ArcGIS vào các gói mã nguồn JavaScript công khai mà không áp đặt giới hạn tên miền hay địa chỉ IP.
- Dữ liệu trích xuất lập nên bản đồ Flock Surveillance Map với 335.701 thiết bị trên toàn nước Mỹ, vượt xa con số 120.000 camera mà hãng từng công bố vào mùa hè 2026.
- Thay vì tập trung vá lỗ hổng kiến trúc và đối thoại kỹ thuật, Flock Safety ủy quyền cho công ty bảo vệ thương hiệu Doppel gửi khiếu nại bản quyền đòi đánh sập trang web công bố dữ liệu.
- Sự cố phơi bày lỗ hổng bảo mật nghiêm trọng trong việc quản lý khóa API nền tảng bản đồ GIS ở các hệ thống giám sát diện rộng, bài học đáng lưu tâm cho các dự án camera thông minh.
Lỗ hổng từ khóa API mặc định phơi bày vị trí 335.701 thiết bị
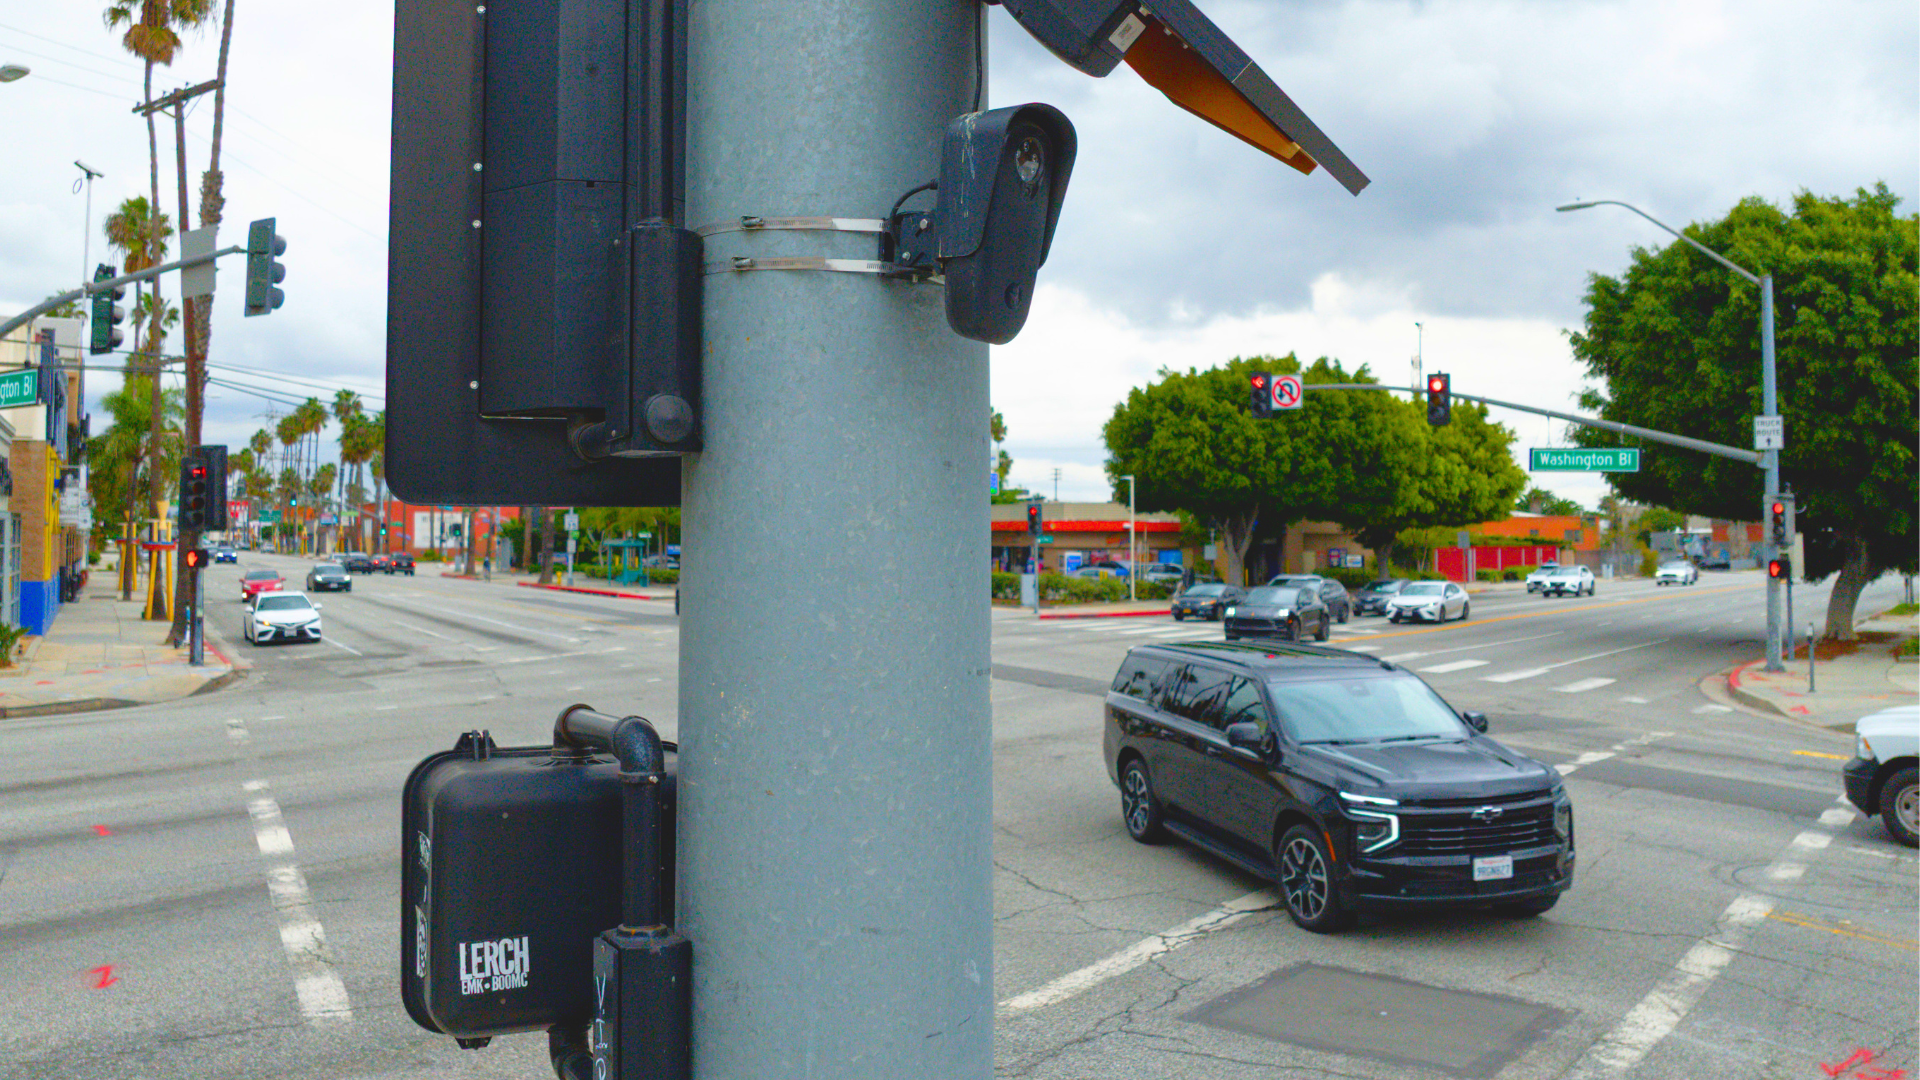
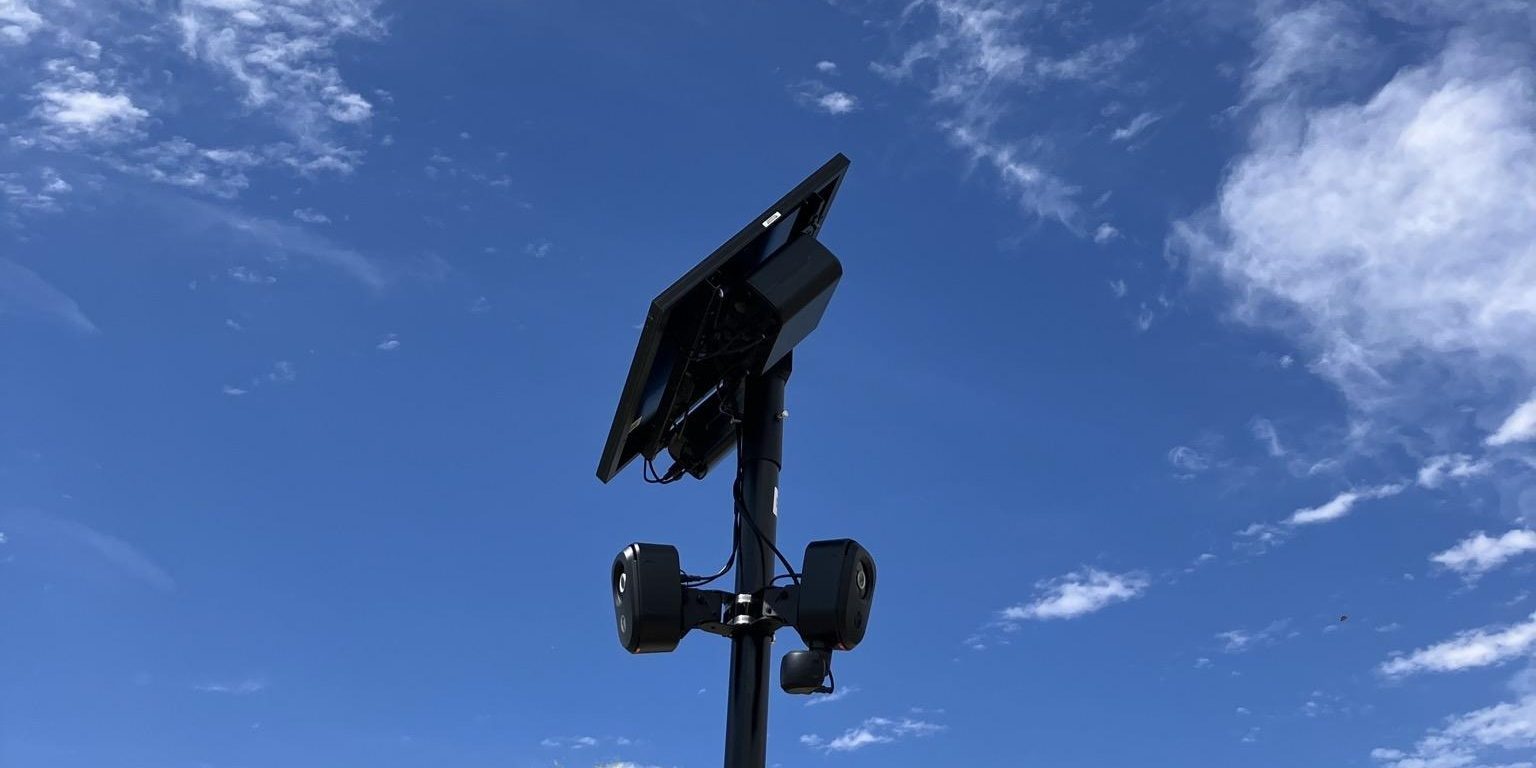
Mạng lưới giám sát phương tiện của Flock Safety đang đối mặt với làn sóng chất vấn mới về bảo mật sau khi chuyên gia nghiên cứu an ninh mạng Joshua Michael công bố bản đồ chi tiết về mật độ phủ sóng của hãng này trên toàn nước Mỹ. Trang web có tên Flock Surveillance Map liệt kê chính xác tọa độ của 335.701 thiết bị, bao gồm hơn 170.000 camera nhận diện biển số xe tự động (ALPR), khoảng 130.000 thiết bị mạng phụ trợ cùng 27.000 cảm biến âm thanh phát hiện tiếng súng.
Quy mô thực tế này lớn gần gấp ba lần so với con số hơn 120.000 camera mà Flock Safety từng đưa ra với truyền thông vào mùa hè 2026. Đáng chú ý, dữ liệu trên không bắt nguồn từ một cuộc tấn công thâm nhập máy chủ phức tạp, mà được trích xuất trực tiếp thông qua một sơ hở cấu hình cơ bản trên giao diện web của chính Flock Safety.
Theo phân tích kỹ thuật được Joshua Michael chia sẻ trên trang cá nhân nexanet.ai, hệ thống front-end của Flock Safety đã nhúng sẵn một khóa định danh mang tên Default API Key từ dịch vụ bản đồ số ArcGIS (thuộc Esri). Đây là khóa được tạo tự động khi khởi tạo tài khoản nhưng không hề được gắn bộ lọc giới hạn theo tên miền (HTTP referrer) hay dải địa chỉ IP truy cập. Đáng nói hơn, khóa này xuất hiện rải rác trên 53 gói mã nguồn JavaScript công khai ở các môi trường khác nhau của hãng.
Cấu hình lỏng lẻo ở tầng GIS và rủi ro an ninh khi lộ tọa độ
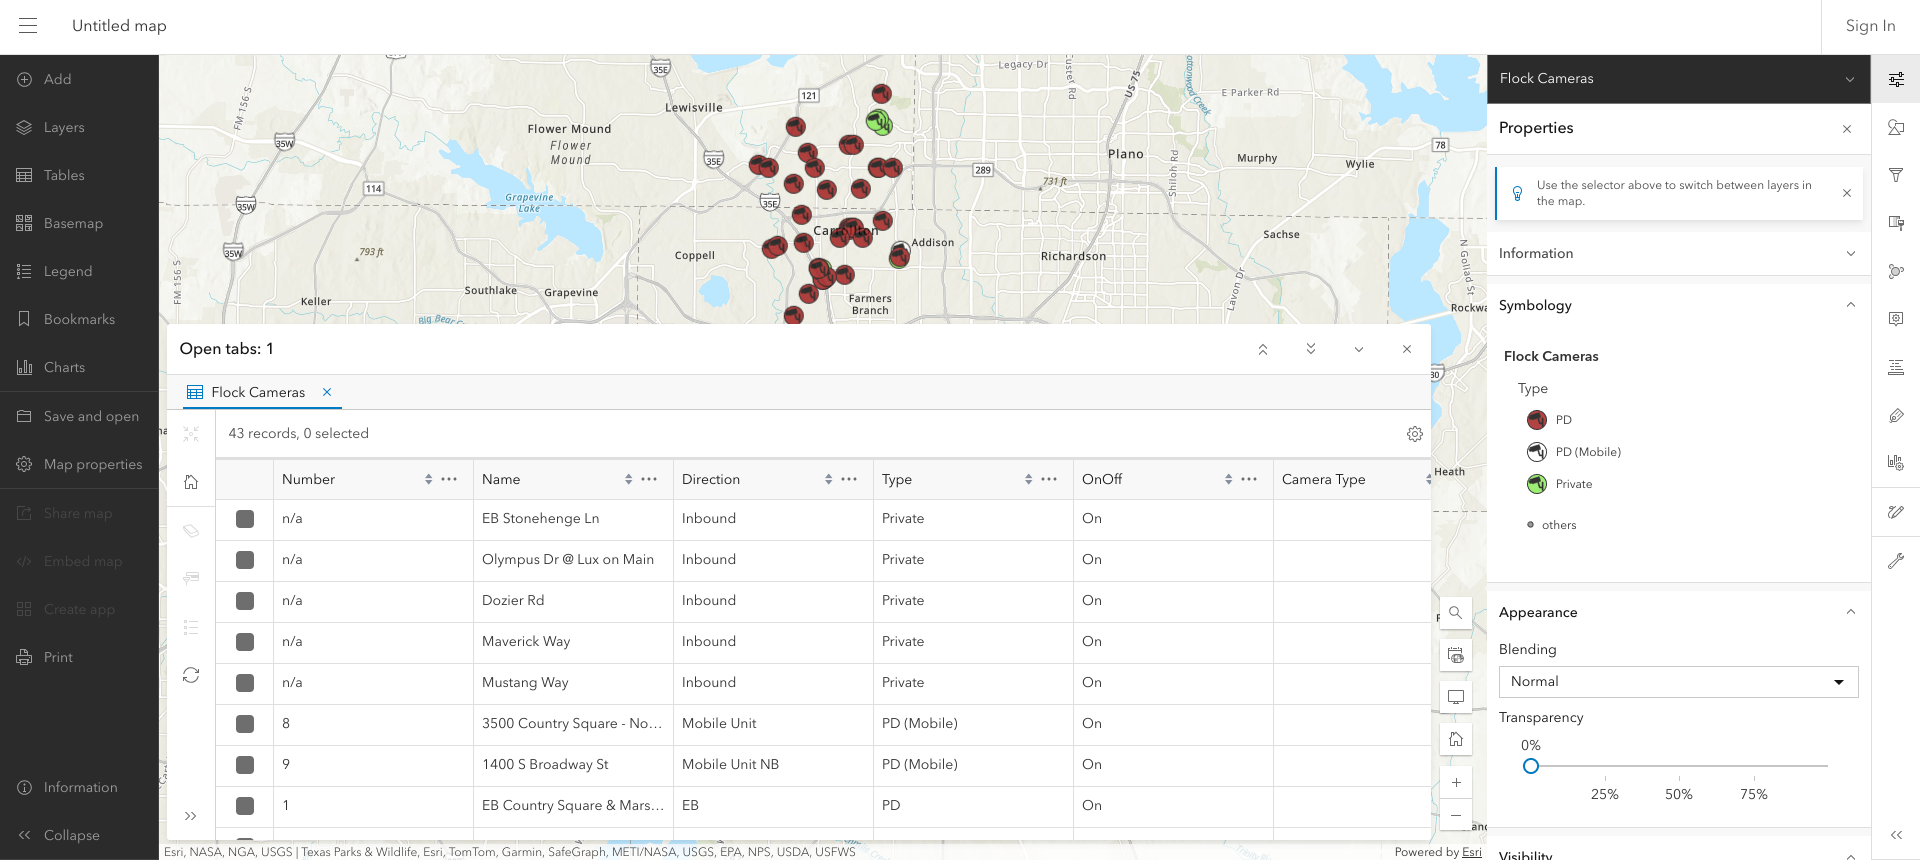
Khi tích hợp hệ thống bản đồ số GIS để hiển thị dữ liệu giám sát cho lực lượng hành pháp, nền tảng FlockOS cần truy vấn các lớp dữ liệu vị trí thiết bị. Tuy nhiên, việc đưa thẳng khóa API có toàn quyền truy xuất lớp dữ liệu nội bộ xuống mã nguồn chạy trên trình duyệt người dùng đã vô hiệu hóa hoàn toàn ranh giới xác thực. Bất kỳ ai kiểm tra mã nguồn trang web đều có thể lấy khóa này để gửi truy vấn trực tiếp đến máy chủ ArcGIS của Esri.
Không dừng lại ở đó, nhà nghiên cứu còn phát hiện thêm một điểm cuối (endpoint) tạo mã xác thực ArcGIS (token) có thể kích hoạt mà không cần đăng nhập từ các máy chủ thử nghiệm của Flock, mở toang quyền truy cập vào môi trường vận hành thực tế. Từ các truy vấn này, toàn bộ cơ sở dữ liệu định vị thiết bị từ khoảng 12.000 đối tác gồm cảnh báo 911, xe tuần tra, thiết bị bay không người lái (drone) và camera cố định đều bị phơi bày cấu trúc tọa độ.
Việc lộ tọa độ chính xác của mạng lưới camera mang lại rủi ro an ninh hai chiều. Về mặt giám sát công dân, dữ liệu cho thấy các cụm camera biển số tập trung dày đặc quanh các khu dân cư và trung tâm giam giữ. Ở chiều ngược lại, việc công khai vị trí từng camera cho phép các đối tượng phạm tội hoặc tình báo đối phương nắm rõ điểm mù trên các tuyến đường trọng yếu, thậm chí theo dõi ngược hành trình di chuyển của các nhân sự an ninh ra vào các căn cứ quân sự hay cơ quan hành pháp nhạy cảm.
Dùng khiếu nại thương hiệu để bịt lỗ hổng an ninh thay vì đối thoại kỹ thuật
Sau khi bản đồ Flock Surveillance Map được đưa ra làm bằng chứng trong phiên điều trần của Tiểu ban Thượng viện Mỹ về Tội phạm và Chống khủng bố, phản ứng của Flock Safety lại gây thất vọng trong giới bảo mật. Thay vì ghi nhận cảnh báo trách nhiệm và đối thoại minh bạch với giới nghiên cứu, công ty đã ủy quyền cho Doppel – một đơn vị dịch vụ an ninh mạng – gửi yêu cầu gỡ bỏ trang web flocksurveillance.org dựa trên lý do vi phạm nhãn hiệu thương mại đối với cụm từ FLOCK SAFETY.
Việc sử dụng công cụ pháp lý về sở hữu trí tuệ để yêu cầu hạ bệ một công trình nghiên cứu phơi bày sơ hở bảo mật là chiến thuật né tránh quen thuộc nhưng tiềm ẩn nhiều tiêu cực. Hành động này không giải quyết được gốc rễ vấn đề là dữ liệu đã bị rò rỉ và cấu hình hệ thống chưa đảm bảo nguyên tắc bảo mật tối thiểu.
Đối với việc phát triển các hệ thống camera an ninh và giao thông thông minh nói chung, sự cố của Flock Safety để lại bài học đắt giá về kiến trúc phần mềm. Các khóa API của dịch vụ bên thứ ba (như bản đồ, lưu trữ đám mây) tuyệt đối không được cấp phát quyền hạn rộng rãi trên mã nguồn client-side. Mọi truy vấn nhạy cảm liên quan đến tọa độ thiết bị hạ tầng bắt buộc phải đi qua lớp trung gian máy chủ (backend proxy) có xác thực nghiêm ngặt và cơ chế kiểm soát tốc độ truy vấn, thay vì phó mặc hoàn toàn cho các khóa cấu hình mặc định.