Tóm tắt nhanh
- Nhóm bảo mật Hacktron AI phát hiện chuỗi khai thác HEIF Heist tấn công vào diễn đàn Discourse của OpenAI, từ đó chiếm quyền điều khiển tài khoản ChatGPT và Codex nội bộ của nhân viên.
- Lỗ hổng bắt nguồn từ lỗi tràn bộ đệm heap trong libheif trên Debian 12 khi Discourse chuyển tiếp ảnh HEIF sang ImageMagick để xử lý.
- Sự việc khiến giới lập trình xôn xao khi bức tranh xkcd #2347 từ năm 2020 từng có alt-text dự đoán chính xác ImageMagick một ngày nào đó sẽ gặp sự cố làm chao đảo hệ thống số.
- OpenAI đã tung bản vá trong vòng 14 giờ và trao khoản thưởng 6.500 USD, trong khi Discourse cũng nâng cấp cơ chế sandbox ngăn chặn mã độc.
Lời ‘tiên tri’ từ bức vẽ xkcd năm 2020 và sự trùng hợp kỳ lạ
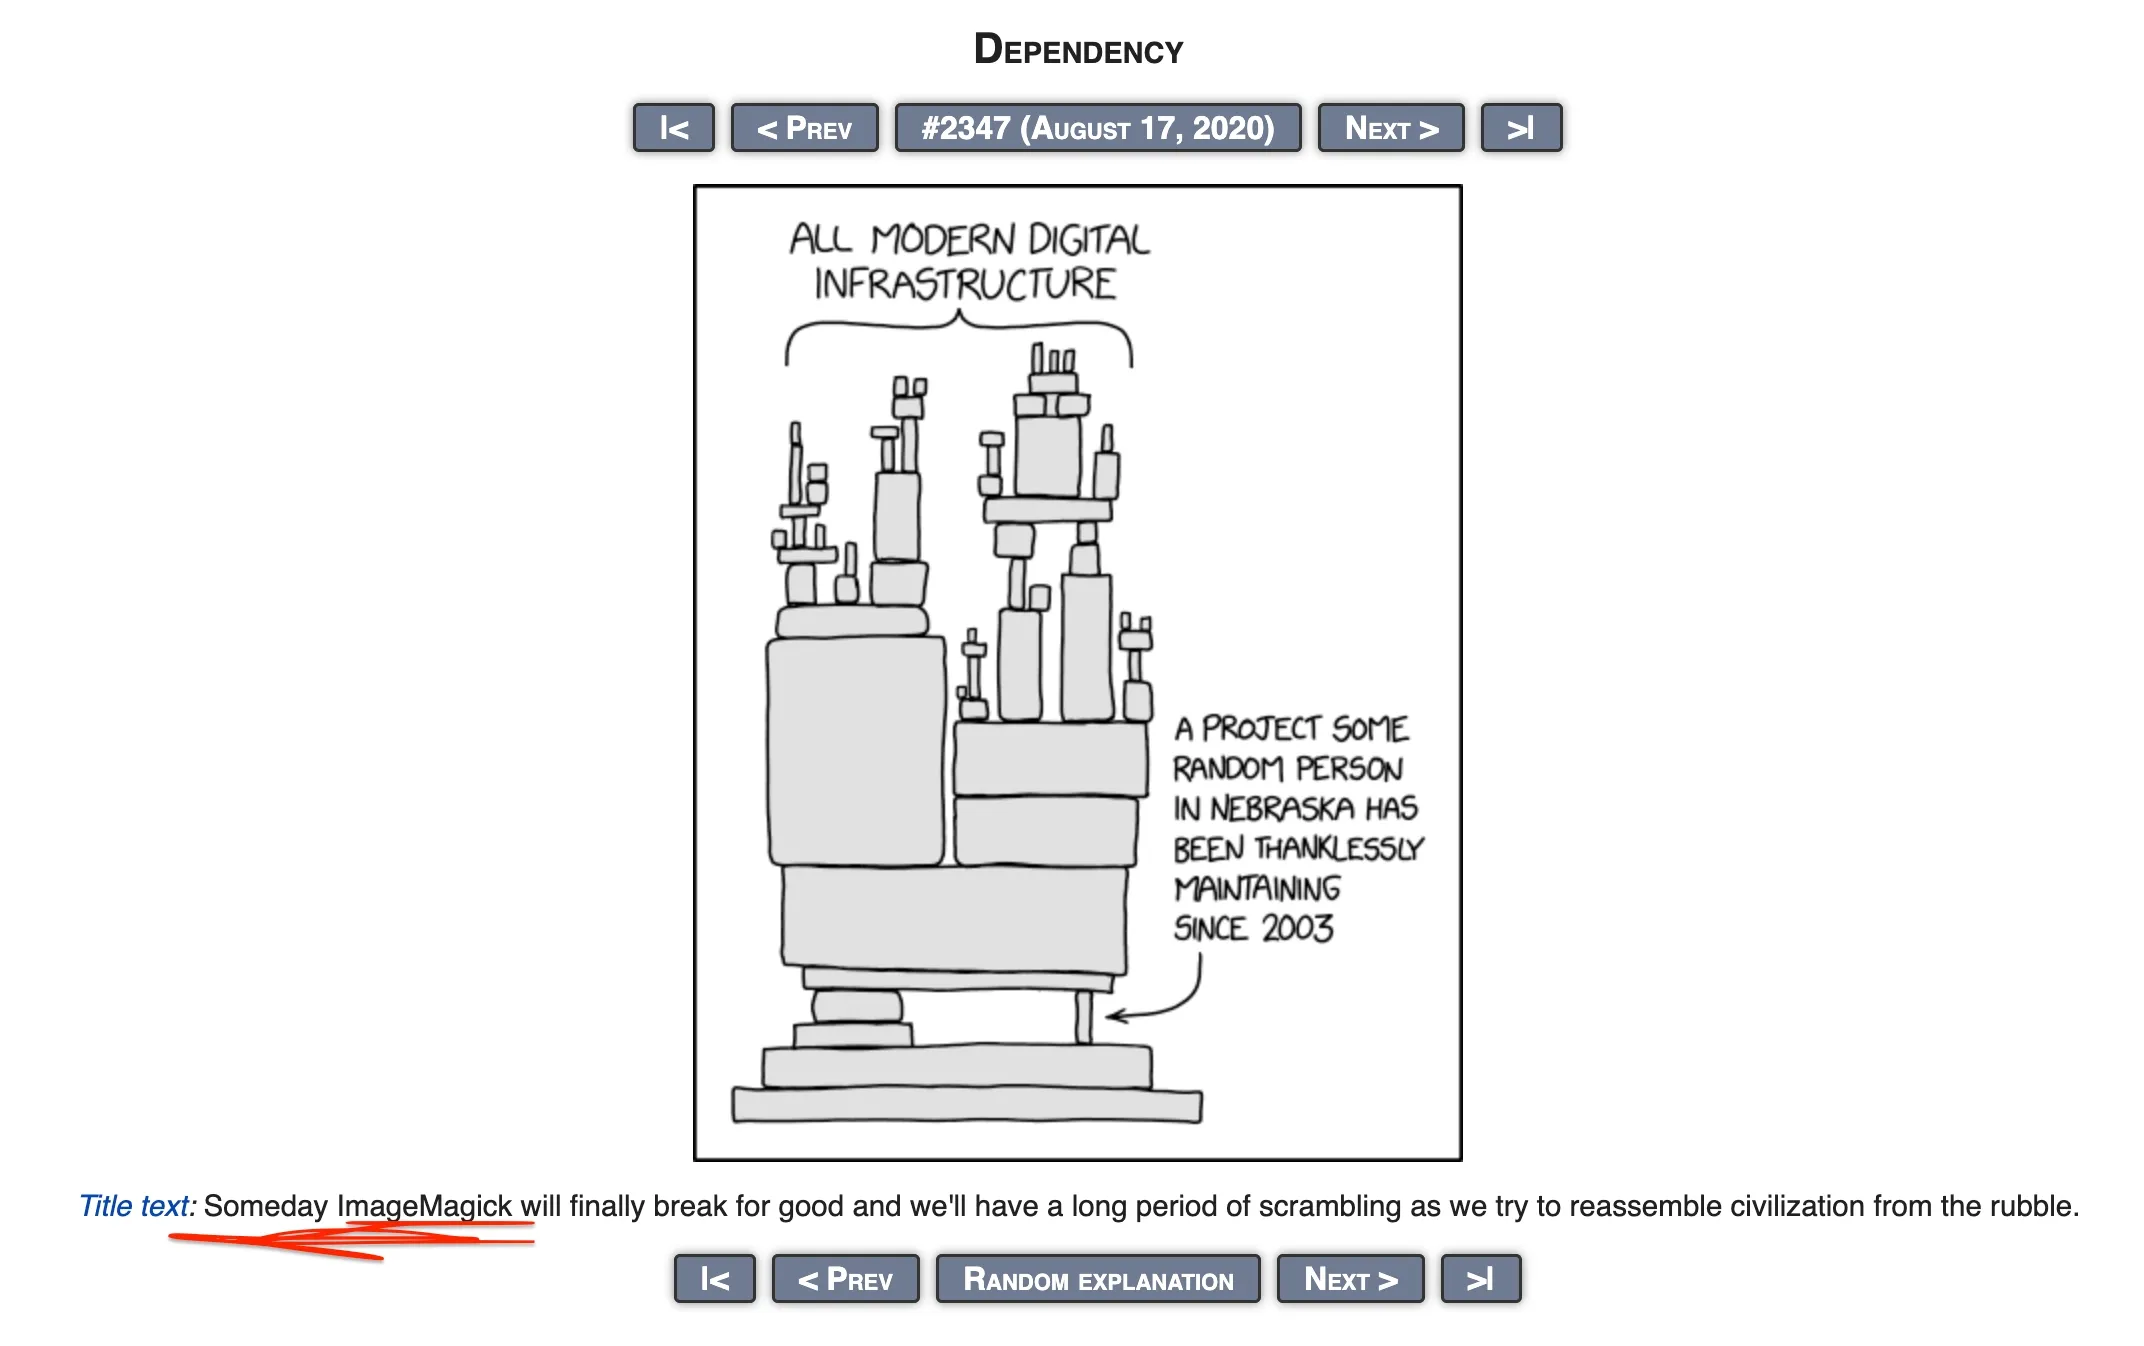
Vào tháng 8 năm 2020, tác giả Randall Munroe đã đăng tải bức tranh xkcd số 2347 mang tên “Dependency”. Bức vẽ mô tả toàn bộ hạ tầng kỹ thuật số hiện đại của nhân loại như một tòa tháp đồ sộ nhưng chông chênh, được nâng đỡ bởi một khối trụ nhỏ bé ở đáy tháp đi kèm dòng chú thích: “Một dự án do ai đó ngẫu nhiên ở Nebraska tình nguyện duy trì từ năm 2003 mà không nhận được lời cảm ơn nào”.
Điều làm cộng đồng an ninh mạng và phát triển phần mềm kinh ngạc không chỉ nằm ở triết lý chuỗi cung ứng mở, mà nằm ở dòng văn bản phụ (alt-text) của bức tranh: “Một ngày nào đó ImageMagick rồi cũng sẽ hỏng hẳn, và chúng ta sẽ mất cả một thời gian dài nháo nhào thu dọn đống đổ nát để dựng lại nền văn minh”. Sáu năm sau, lời dự đoán mang tính trào phúng đó đã biến thành hiện thực trong một kịch bản xâm nhập trực diện vào chính OpenAI – tâm điểm của làn sóng trí tuệ nhân tạo toàn cầu.
Từ lỗ hổng phân giải ảnh đến quyền truy cập kho mã nguồn nội bộ OpenAI
Theo báo cáo kỹ thuật từ nhóm nghiên cứu tại Hacktron AI gồm Harsh Jaiswal, Mohan Pedhapati và Rahul Maini, chuỗi khai thác được đặt tên là “HEIF Heist”. Mục tiêu ban đầu là diễn đàn cộng đồng của OpenAI tại địa chỉ community.openai.com, vốn vận hành trên nền tảng mã nguồn mở Discourse.
Thông thường, Discourse sử dụng thư viện FastImage để kiểm tra và xác thực tính hợp lệ của các tệp ảnh tải lên. Tuy nhiên, FastImage không hỗ trợ định dạng ảnh nén thế hệ mới HEIF/HEIC vốn rất phổ biến trên điện thoại di động. Khi gặp định dạng này, hệ thống sẽ âm thầm chuyển giao nhiệm vụ chuyển đổi định dạng cho câu lệnh magick của công cụ ImageMagick. Đến lượt mình, ImageMagick lại gọi đến thư viện giải mã nền tảng mang tên libheif.
Vấn đề nằm ở chỗ phiên bản hệ điều hành máy chủ Debian 12 của diễn đàn đang cài đặt bản libheif 1.19.7 chứa một lỗi tràn bộ đệm heap (heap buffer overflow). Lỗi này thực chất đã được tác giả sửa trên nhánh phát triển chính từ một năm trước nhưng không được gắn nhãn bảo mật, khiến các bản phân phối Linux như Debian không đưa vào diện cập nhật vá khẩn cấp. Lợi dụng điều này, nhóm nghiên cứu đã tải lên một bức ảnh HEIF được tạo thủ công đặc biệt để kích hoạt thực thi mã từ xa ngay trên máy chủ Discourse.
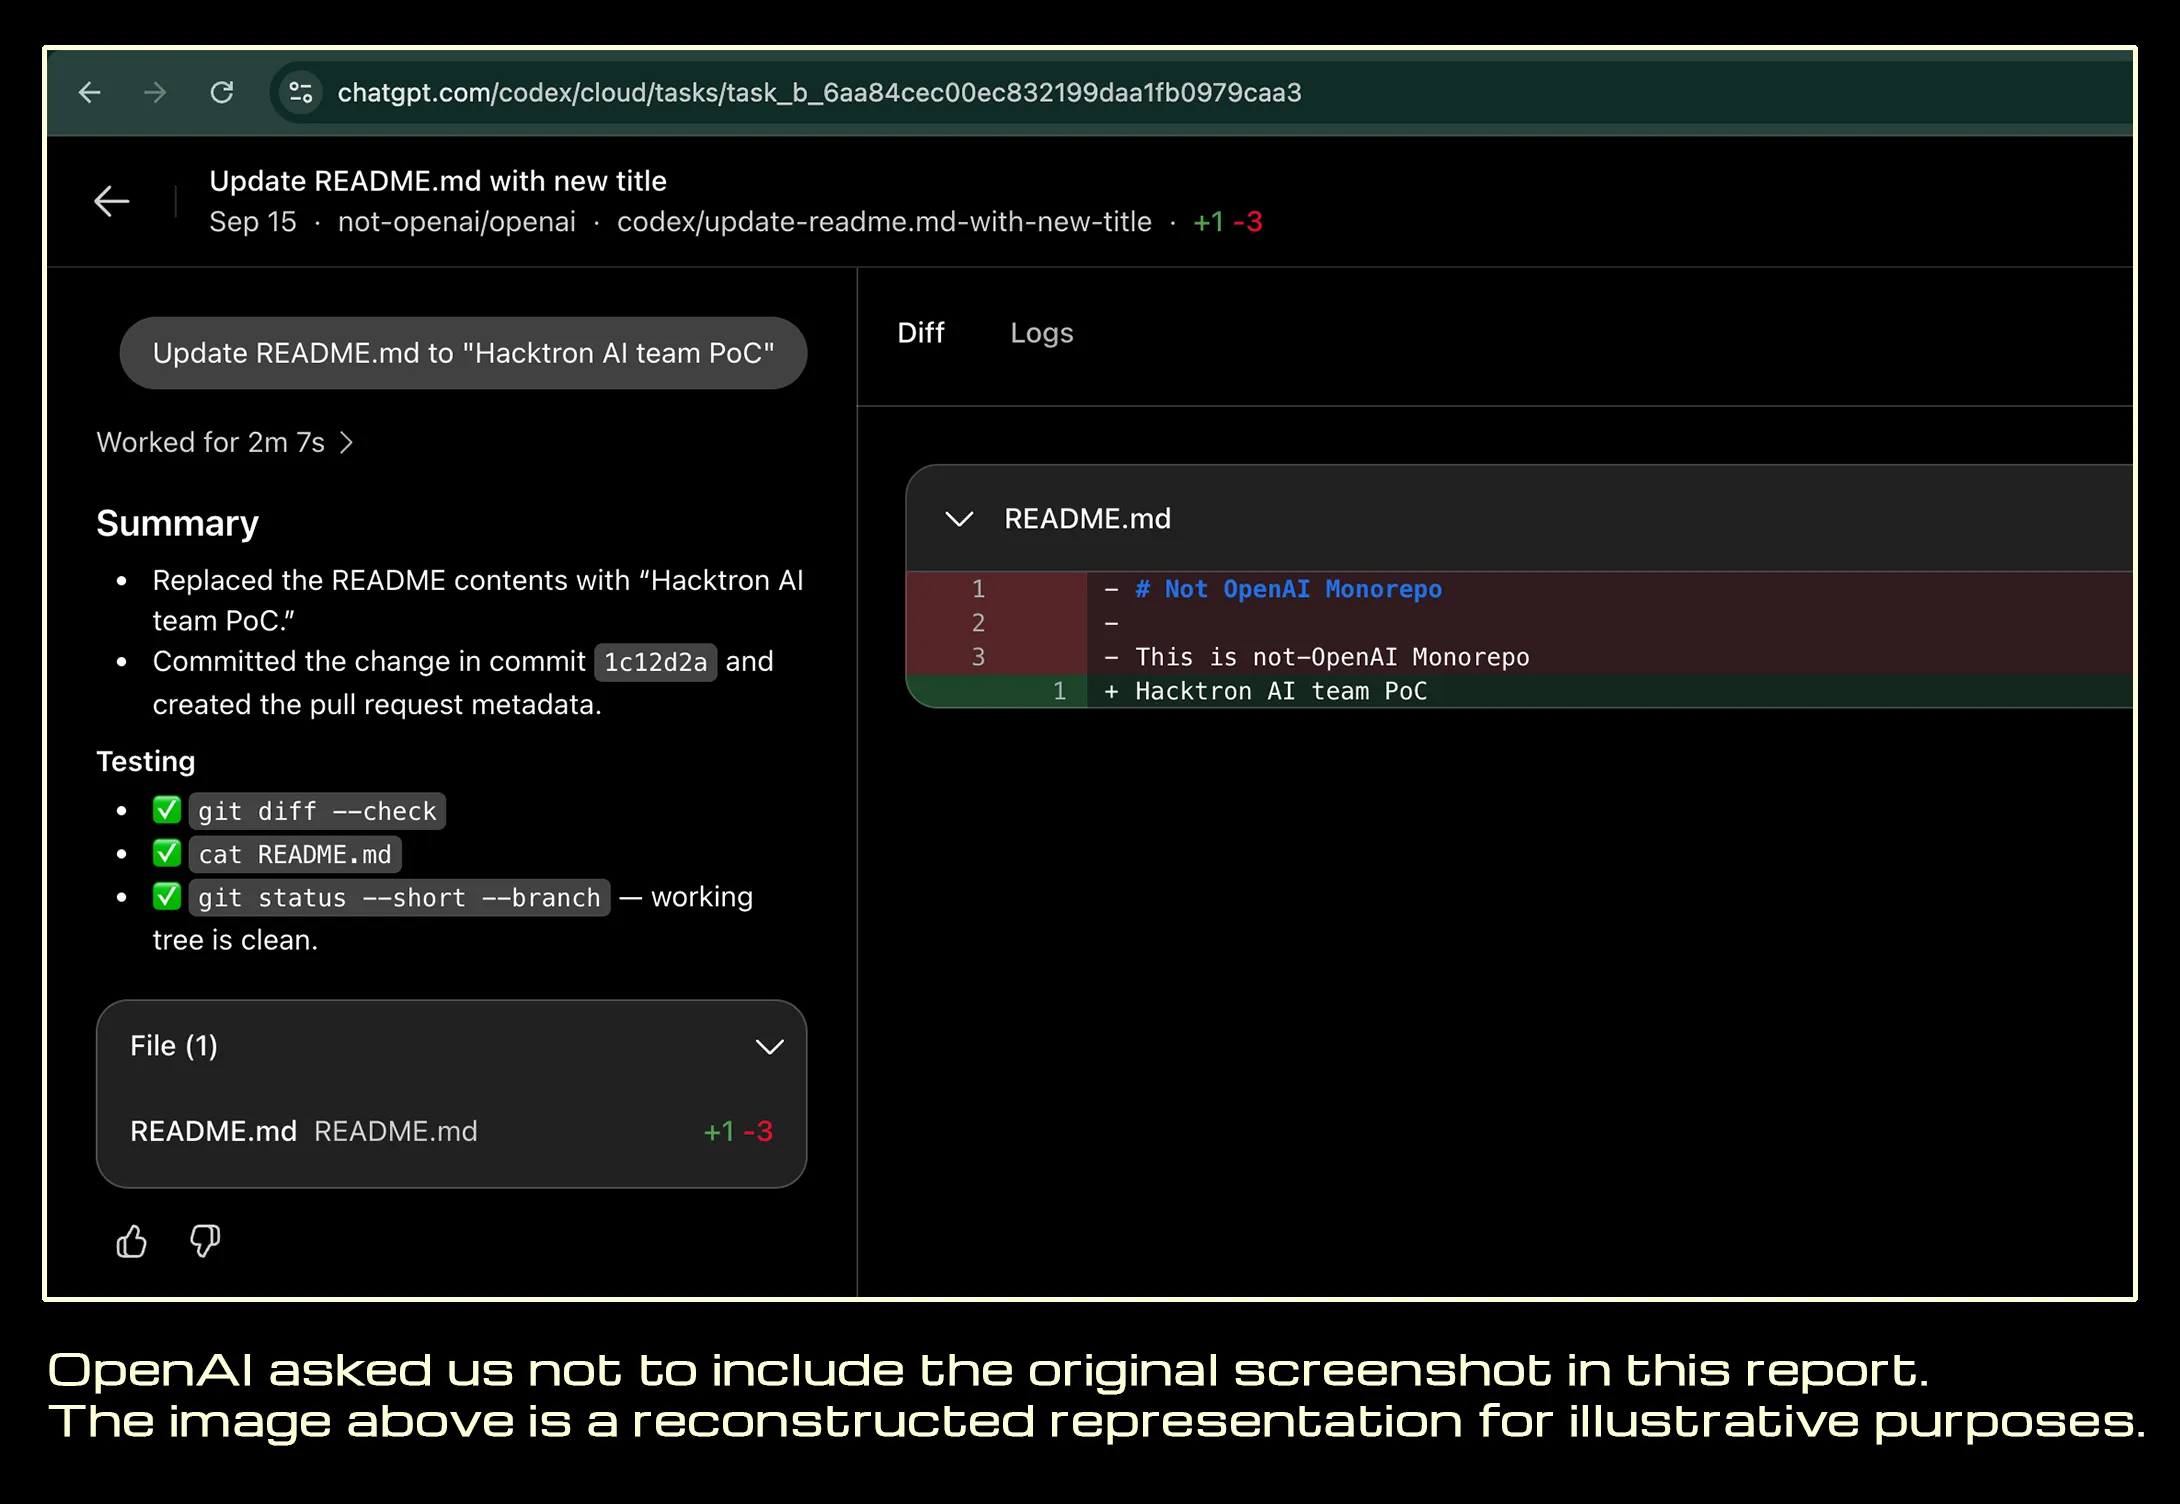
Chưa dừng lại ở đó, nhóm Hacktron AI kết hợp tiếp một lỗi cấu hình trong cơ chế đăng nhập một lần (Single Sign-On – SSO) của OpenAI. Lỗi này cho phép họ tráo đổi phiên xác thực và chiếm quyền điều khiển trực tiếp tài khoản ChatGPT lẫn Codex nội bộ của nhân viên OpenAI mà không cần bất kỳ tương tác nào từ nạn nhân. Để kiểm chứng quyền hạn mà không truy cập trái phép dữ liệu nhạy cảm, nhóm nghiên cứu đã gửi yêu cầu cho trợ lý Codex tạo một Pull Request mang mã số #1186742 trong kho lưu trữ monorepo openai/openai nội bộ.
Bài học về an ninh chuỗi cung ứng mã nguồn mở cho các hệ thống phần mềm
Ngay sau khi nhận được cảnh báo bảo mật có trách nhiệm từ Hacktron AI, đội ngũ an ninh của OpenAI đã phản ứng nhanh chóng và đóng lỗ hổng chỉ trong vòng 14 giờ, đồng thời trao khoản tiền thưởng 6.500 USD thông qua chương trình Bug Bounty. Về phía Discourse, nền tảng này xếp hạng lỗ hổng xử lý ảnh ở mức CVSS 8.8 (nghiêm trọng) và lập tức phát hành bản cập nhật bổ sung môi trường cô lập (sandbox) nghiêm ngặt cho ImageMagick.
Toàn bộ chiến dịch nghiên cứu HEIF Heist kéo dài khoảng hai tháng, rà soát trên diện rộng các nền tảng lớn như Slack, Meta và GitHub Enterprise với tổng chi phí token AI dưới 3.000 USD nhờ tận dụng hai mô hình Claude Opus 4.8 và Claude Opus 5 của Anthropic để phân tích cấu trúc bộ nhớ và sinh mã khai thác.
Vụ việc một lần nữa gióng lên hồi chuông cảnh báo rõ ràng cho các doanh nghiệp và quản trị viên hệ thống mạng tại Việt Nam: các lỗ hổng nghiêm trọng nhất thường không nằm ở tầng ứng dụng AI hào nhoáng bên trên, mà ẩn sâu trong những mắt xích xử lý tệp tin mã nguồn mở chạy ngầm bên dưới. Các dịch vụ web tiếp nhận tệp tải lên từ người dùng cần chủ động cô lập hoàn toàn quy trình xử lý đa phương tiện, hạn chế cấp quyền trực tiếp cho các công cụ như ImageMagick và thường xuyên rà soát chuỗi phụ thuộc thư viện để tránh những rủi ro chuỗi cung ứng tương tự.
THEO DÕI CÁC KÊNH CỦA TEKCAFE
- Website: TekCafe.vn
- Fanpage Facebook: facebook.com/tekcafeteam
- YouTube: youtube.com/c/TekCafeTeam
BÀI VIẾT MỚI NHẤT
- Vụ hack OpenAI ‘HEIF Heist’ và sự trùng hợp kỳ lạ từ bức vẽ xkcd năm 2020
- Phân tích kiến trúc Meta Muse: Khi AI cá nhân sống trong máy ảo và bài toán đối đầu OpenClaw
- KDE Plasma 6.8 Beta 2 bổ sung loạt tinh chỉnh giao diện trước ngày phát hành chính thức
- Tim Cain kể vì sao Vault Boy từng khiến đối tác của Fallout phản đối
- Meta Muse bị phát hiện dùng người thật trực cuộc gọi thay vì AI hoàn toàn