Phân tích kiến trúc Meta Muse: Khi AI cá nhân sống trong máy ảo và bài toán đối đầu OpenClaw

Tóm tắt nhanh
- Meta công bố trợ lý AI cá nhân Meta Muse hoạt động độc lập trên hạ tầng đám mây Muse Secure VM chuyên biệt cho từng người dùng, tích hợp sâu vào WhatsApp và ứng dụng riêng.
- Hệ thống an ninh của Muse chia tách môi trường thực thi container systemd-nspawn khỏi thẩm quyền kiểm soát mạng và connector do tiến trình Sentinel đảm nhiệm ở cấp nhân kernel.
- Meta ứng dụng kỹ thuật eBPF taint tracking để gắn cờ luồng dữ liệu nhạy cảm cùng daemon hatch-authd quản lý token ủy nhiệm, ngăn chặn rò rỉ thông tin đăng nhập khi gặp prompt injection.
- So với nền tảng Local-First tự lưu trữ như OpenClaw, Meta Muse chọn sự tiện lợi và bảo mật tập trung nhưng đánh đổi quyền sở hữu dữ liệu tuyệt đối và khả năng can thiệp sâu của người dùng.
Cuộc đua phát triển trợ lý trí tuệ nhân tạo đang bước sang một chương hoàn toàn mới: kỷ nguyên của các tác tử tự hành (AI agents) có khả năng chủ động hành động thay vì chỉ trả lời câu hỏi. Đầu tháng 9/2026, Meta đã có bước đi chiến lược khi giới thiệu Meta Muse. Không đơn thuần là một mô hình ngôn ngữ lớn gắn giao diện trò chuyện, Muse được thiết kế như một tác tử cá nhân toàn diện, có thể duyệt web, thương lượng giá, thanh toán và xử lý chuỗi tác vụ phức tạp giữa nhiều ứng dụng.
Điểm đáng chú ý nhất ở Meta Muse không nằm ở sự khéo léo trong câu chữ, mà nằm ở hạ tầng kỹ thuật phía sau. Để giải quyết bài toán cốt tử về an toàn khi trao quyền hành động cho AI, Meta đã xây dựng một kiến trúc bảo mật cấp nhân mang tên Muse Secure VM. Hướng tiếp cận này tạo nên một sự tương phản sâu sắc khi đặt cạnh OpenClaw – nền tảng tác tử AI cá nhân mã nguồn mở đang được cộng đồng công nghệ ưa chuộng nhờ triết lý Local-First tự lưu trữ.
Kiến trúc phân tầng an ninh của Meta Muse: Tách biệt thực thi và giám sát cấp nhân
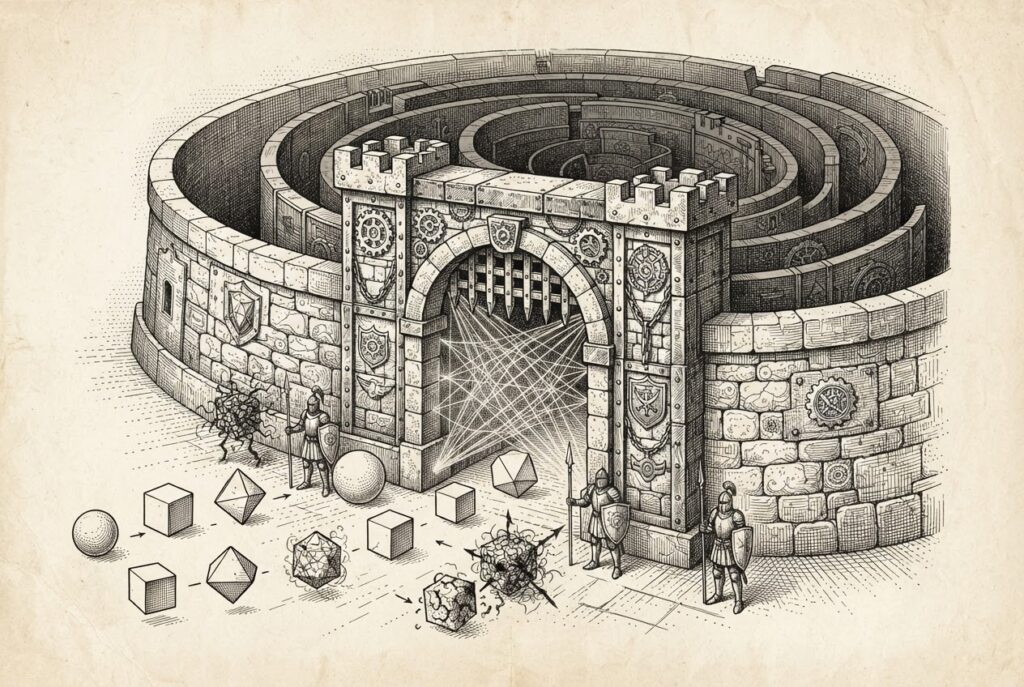
Bất kỳ hệ thống tác tử nào được cấp quyền truy cập tài khoản ngân hàng, email hay dữ liệu cá nhân đều đối mặt với rủi ro prompt injection – nơi kẻ xấu cài cắm mã độc qua văn bản để điều khiển hành vi của mô hình. Meta giải quyết vấn đề này không phải bằng cách hy vọng mô hình không bao giờ bị lừa, mà bằng cách cô lập môi trường vận hành ở tầng hệ điều hành Linux thông qua Muse Secure VM.
Bên trong mỗi máy ảo Muse Secure VM dành riêng cho từng người dùng, Meta chia hệ thống thành hai vùng ranh giới an ninh rõ rệt:
- Vùng thực thi (Runtime Cell): Được triển khai dưới dạng container
systemd-nspawn. Đây là nơi chứa bộ điều phối tác tử (agent harness), mô hình tính toán và các công cụ thực thi lệnh. Vùng này bị tước bỏ hầu hết các quyền hạn nhân (kernel capabilities) và lọc chặt chẽ các lời gọi hệ thống (system calls). Trình duyệt phụ của Muse chỉ nhìn thấy cây trợ năng (accessibility tree) chứ không tiếp xúc trực tiếp DOM thô và bị vô hiệu hóa hoàn toàn khả năng chạy JavaScript tùy ý. - Vùng thẩm quyền máy chủ (Host Domain / Sentinel): Tách biệt hoàn toàn khỏi container thực thi là tiến trình Sentinel chạy ở phía máy chủ. Sentinel đóng vai trò người gác cổng tối cao, nắm giữ quyền hạn duy nhất đối với mọi kết nối mạng ra ngoài (network egress ở cả tầng L4 và L7) cũng như thao tác gọi API connector. Tác tử chỉ có quyền đề xuất hành động; việc cấp phép, chỉnh sửa tham số hay từ chối dứt khoát thuộc về Sentinel.
Cơ chế phòng thủ của Meta còn tiến thêm một bước với việc triển khai eBPF taint tracking. Tận dụng cgroup và các điểm móc Linux Security Modules (LSM), eBPF liên tục giám sát dòng chảy dữ liệu nhạy cảm. Khi tác tử đọc email hoặc tài liệu của người dùng, toàn bộ tiến trình đó lập tức bị đánh dấu (tainted). Bất kỳ yêu cầu gửi dữ liệu ra mạng ngoài từ một tiến trình bị đánh dấu đều bị chặn đứng để kiểm tra gắt gao. Đồng thời, daemon hatch-authd quản lý các token ủy nhiệm (surrogate tokens), đảm bảo mật khẩu thật không bao giờ lộ diện trong bộ nhớ ngữ cảnh của tác tử.
Về sức mạnh xử lý, Meta trang bị cho Muse mô hình chuyên dụng Muse Spark 1.3 do Meta Superintelligence Labs phát triển. So với thế hệ Muse Spark 1.2, phiên bản 1.3 giảm khoảng 20% số lượt gọi công cụ và tiết kiệm 25% lượng token tiêu thụ trên các luồng công việc đa bước, giúp tác tử tự sửa lỗi và duy trì mạch xử lý dài hạn chính xác hơn.
So sánh hai trường phái: Đám mây kiểm soát của Meta đối đầu Local-First của OpenClaw
Kiến trúc của Meta Muse cho thấy tham vọng của một tập đoàn công nghệ lớn: cung cấp một tác tử AI tiện dụng cho hàng trăm triệu người dùng đại trà thông qua WhatsApp và ứng dụng Muse, đồng thời chịu trách nhiệm bảo đảm an ninh bằng hạ tầng máy ảo đám mây khép kín. Tuy nhiên, kiến trúc này đặt ra ranh giới rõ ràng khi so sánh trực diện với OpenClaw.
Trong khi Meta Muse vận hành theo mô hình tích hợp dọc (vertical integration) trên đám mây của Meta, OpenClaw theo đuổi triết lý phân tán và tự chủ hoàn toàn:
- Vị trí lưu trữ dữ liệu và môi trường chạy: Toàn bộ dữ liệu ngữ cảnh, lịch sử hội thoại và thông tin đăng nhập trong OpenClaw nằm tại phần cứng nội bộ của người dùng hoặc máy chủ riêng do người dùng kiểm soát. Người dùng OpenClaw không phải gửi toàn bộ đời tư của mình lên cụm máy chủ đám mây của một bên thứ ba.
- Cơ chế bảo vệ và kiểm soát quyền hạn: Nếu Meta Muse sử dụng Sentinel đám mây để tự động phê duyệt hoặc từ chối hành vi, OpenClaw trao quyền kiểm soát minh bạch thông qua Gateway trung tâm, chính sách sandbox cục bộ và cơ chế xin phê duyệt trực tiếp (human-in-the-loop) đối với các lệnh có khả năng gây rủi ro cao.
- Khả năng tùy biến và mở rộng công cụ: Meta Muse giới hạn người dùng trong các connector và ứng dụng được kiểm duyệt chặt chẽ (như lọc mã OTP hoặc liên kết đặt lại mật khẩu). Ngược lại, OpenClaw sử dụng hệ sinh thái kỹ năng Skills mở dạng Markdown/YAML, cho phép kỹ sư và người dùng nâng cao tự viết thêm công cụ, tích hợp bất kỳ API nội bộ nào và linh hoạt hoán đổi giữa các mô hình ngôn ngữ khác nhau mà không bị khóa chặt vào một nhà cung cấp.
Góc nhìn triển khai thực tế cho người dùng và kỹ sư công nghệ tại Việt Nam
Ở giai đoạn hiện tại, Meta Muse mới chỉ được phát hành thử nghiệm tại thị trường Mỹ trên các nền tảng iOS, Android, giao diện web và WhatsApp. Người dùng phổ thông tại Việt Nam chưa thể tiếp cận trọn vẹn nếu không sử dụng tài khoản vùng hỗ trợ hoặc mạng riêng ảo. Thêm vào đó, việc sử dụng các dịch vụ tự hành trên đám mây thương mại của Meta trong tương lai sẽ gắn liền với các gói thuê bao định kỳ bằng ngoại tệ và phụ thuộc hoàn toàn vào chính sách kiểm duyệt khu vực của Meta.
Đối với cộng đồng lập trình viên, doanh nghiệp vừa và nhỏ cũng như người đam mê công nghệ tại Việt Nam, sự xuất hiện của kiến trúc Muse Secure VM mang lại một bài học tham khảo giá trị về an ninh tác tử: không bao giờ để mô hình AI trực tiếp nắm giữ secret và luôn tách biệt tầng ra quyết định khỏi tầng thực thi kết nối mạng. Đồng thời, những ai cần một giải pháp tác tử tự hành có thể vận hành ngay hôm nay, hoàn toàn chủ động chi phí token và bảo mật dữ liệu kinh doanh trên máy tính cá nhân thì OpenClaw vẫn là nền tảng thực tế và khả thi hơn rất nhiều.
THEO DÕI CÁC KÊNH CỦA TEKCAFE
- Website: TekCafe.vn
- Fanpage Facebook: facebook.com/tekcafeteam
- YouTube: youtube.com/c/TekCafeTeam
BÀI VIẾT MỚI NHẤT
- Vụ hack OpenAI ‘HEIF Heist’ và sự trùng hợp kỳ lạ từ bức vẽ xkcd năm 2020
- Phân tích kiến trúc Meta Muse: Khi AI cá nhân sống trong máy ảo và bài toán đối đầu OpenClaw
- KDE Plasma 6.8 Beta 2 bổ sung loạt tinh chỉnh giao diện trước ngày phát hành chính thức
- Tim Cain kể vì sao Vault Boy từng khiến đối tác của Fallout phản đối
- Meta Muse bị phát hiện dùng người thật trực cuộc gọi thay vì AI hoàn toàn