Tóm tắt nhanh
- Check Point ghi nhận hơn 302.386 email lừa đảo nhắm tới hơn 40.000 tổ chức.
- Kẻ tấn công dùng tệp lịch .ics hoặc lời mời họp giả để dẫn nạn nhân tới trang đánh cắp thông tin đăng nhập.
- Không có lỗ hổng Microsoft 365 hay mã độc được khai thác trong thủ đoạn này; yếu tố chính là sự tin tưởng vào lời mời lịch.
- Doanh nghiệp nên rà soát cách tự động thêm lịch và ưu tiên xác thực chống phishing như passkey hoặc khóa bảo mật FIDO2.
Hơn 302.386 email lừa đảo mạo danh lời mời lịch đã được gửi tới hơn 40.000 tổ chức, theo số liệu Check Point công bố ngày 15/10/2026; chiến dịch tăng tốc trong tháng 10 và không cần khai thác lỗ hổng phần mềm.
Tệp lịch hợp lệ có thể đưa nội dung lừa đảo vào nơi người dùng ít đề phòng
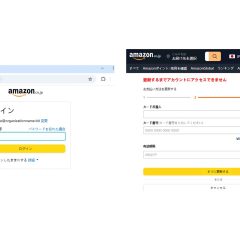
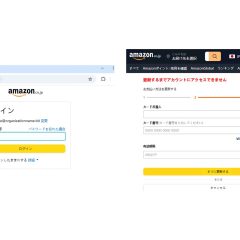
Một tệp .ics vốn là dữ liệu lịch bình thường. Kẻ tấn công lợi dụng định dạng này để gửi sự kiện giả, hoặc phát tán liên kết trông như lời mời họp Microsoft Teams. Nội dung sự kiện có thể chứa đường dẫn đăng nhập giả, mã QR hoặc thông báo thanh toán nhằm dụ người nhận cung cấp mật khẩu.
Điểm đáng ngại nằm ở chỗ lời mời sau khi được thêm vào lịch trông giống một cuộc họp hay nhắc việc hợp lệ. Nếu ứng dụng và thiết lập tài khoản tự xử lý lời mời, sự kiện có thể hiện ngay trong lịch hoặc thông báo trên thiết bị. Khi đó, người dùng nhìn thấy nó giữa lịch làm việc quen thuộc thay vì trong một email đáng ngờ. Việc tự động thêm sự kiện tùy thuộc cấu hình của từng dịch vụ; không nên mặc định mọi tài khoản đều xử lý giống nhau.
Check Point cho biết chiến dịch không khai thác lỗ hổng phần mềm và không triển khai mã độc. Tệp lịch tự nó không phải malware; rủi ro xuất hiện khi người nhận tin vào nội dung sự kiện rồi mở liên kết hoặc quét mã QR dẫn tới trang giả. Vì vậy, cập nhật phần mềm vẫn cần thiết nhưng không thể thay thế việc xác minh lời mời bất thường.
Quy mô tăng nhanh khiến bộ lọc email không thể là lớp phòng thủ duy nhất
Check Point ghi nhận hơn 33.890 tên miền gửi và hơn 247.270 địa chỉ gửi khác nhau; trung bình chiến dịch tạo ra hơn 8.319 email mỗi ngày hoạt động. Lượng thư tăng từ vài nghìn trong tháng 4 lên hơn 118.000 trong tháng 9, rồi vượt 740.000 chỉ trong hai tuần đầu tháng 10/2026. Ngày 8/10 là đỉnh điểm, với gần 200.000 email.
Các con số này phản ánh dữ liệu mà lớp phát hiện của Check Point ghi nhận trong hệ thống khách hàng của hãng, không phải phép thống kê toàn bộ email trên Internet. Dù vậy, sự phân tán qua nhiều tên miền và địa chỉ gửi khiến việc chỉ chặn một vài người gửi đã biết khó theo kịp. Bộ lọc cần xem xét nội dung, đích đến liên kết và hành vi của thư mời, trong khi người dùng phải có cách báo cáo sự kiện đáng ngờ dễ dàng.
Quản trị viên nên kiểm tra tự động thêm lịch và giảm giá trị của mật khẩu bị lộ
Với doanh nghiệp dùng Microsoft 365, nhóm IT nên kiểm tra chính sách xử lý lời mời từ người gửi chưa xác minh, đặc biệt tùy chọn tự động đưa sự kiện vào lịch. Nếu quy trình công việc cho phép, hạn chế tự động thêm lời mời bên ngoài hoặc đưa chúng vào trạng thái cần người dùng xác nhận sẽ giảm khả năng một sự kiện giả xuất hiện âm thầm trong lịch. Cần thử nghiệm trên nhóm nhỏ trước khi áp dụng rộng, vì thay đổi quá chặt có thể làm thất lạc lời mời hợp lệ từ khách hàng và đối tác.
Nhân viên nên kiểm tra địa chỉ đích trước khi đăng nhập từ liên kết trong sự kiện, kể cả khi lời mời mang tên đồng nghiệp hoặc cuộc họp quen thuộc. Không dùng mã QR trong lịch để đăng nhập nếu không thể xác minh người gửi bằng một kênh khác. Bộ phận IT cũng nên hướng dẫn người dùng báo cáo thư mời lạ thay vì chỉ xóa, để đội bảo mật có thể tìm các bản tương tự trong hệ thống.
Xác thực đa yếu tố vẫn cần bật, nhưng mã dùng một lần có thể bị đánh cắp qua trang giả theo thời gian thực. Passkey hoặc khóa bảo mật FIDO2 gắn việc xác thực với đúng trang dịch vụ, nên là lựa chọn phù hợp hơn để giảm nguy cơ mật khẩu bị tái sử dụng trên trang nhái. Không biện pháp nào loại bỏ hoàn toàn phishing; kết hợp kiểm soát lời mời, xác thực chống phishing và quy trình báo cáo mới xử lý được cả khâu phát tán lẫn khâu đăng nhập.
Check Point nói hoạt động vẫn được quan sát tới ngày 15/10/2026. Với doanh nghiệp Việt Nam nhận lời mời từ đối tác quốc tế, dấu hiệu cần để ý không chỉ là ngôn ngữ hoặc lỗi chính tả: một sự kiện bất ngờ yêu cầu đăng nhập, xác nhận thanh toán hay quét mã QR cũng cần được kiểm tra qua kênh liên lạc riêng.
Nguồn tham khảo: Check Point Research