Phần lớn cảnh báo về phần mềm độc hại vẫn tập trung vào file cài đặt: quét mã băm, kiểm tra chữ ký, chặn file lạ. Vụ việc mới được Huntress phân tích cho thấy một cách làm khác. Kẻ tấn công không cần đưa file độc hại vào máy. Họ để người dùng tự nhập thông tin đăng nhập vào một trang web, rồi mới cấp cho họ một bộ cài hoàn toàn đúng. Lỗ hổng vì thế nằm ở hành vi tìm kiếm và nhập liệu, không nằm trong phần mềm.
Tóm tắt nhanh
- Một trang giả mạo WatchGuard, watchguard-vpn[.]net, được đẩy lên kết quả tìm kiếm Bing và yêu cầu nhập máy chủ, tài khoản và mật khẩu VPN.
- Trang cố ý từ chối lần nhập đầu tiên để thu thêm một bộ thông tin, rồi mới chuyển người dùng sang bộ cài WatchGuard thật có chữ ký số hợp lệ.
- Vì file cài đặt không bị sửa, EDR và antivirus không có dấu hiệu nào để báo động. Thứ bị đánh cắp là thông tin đăng nhập, không phải file.
- Doanh nghiệp và MSP tại Việt Nam nên bật MFA cho VPN SSL, lưu sẵn đường dẫn tải chính thức và không tải client từ kết quả tìm kiếm.
Bẫy bắt đầu từ một lần tìm kiếm gõ sai
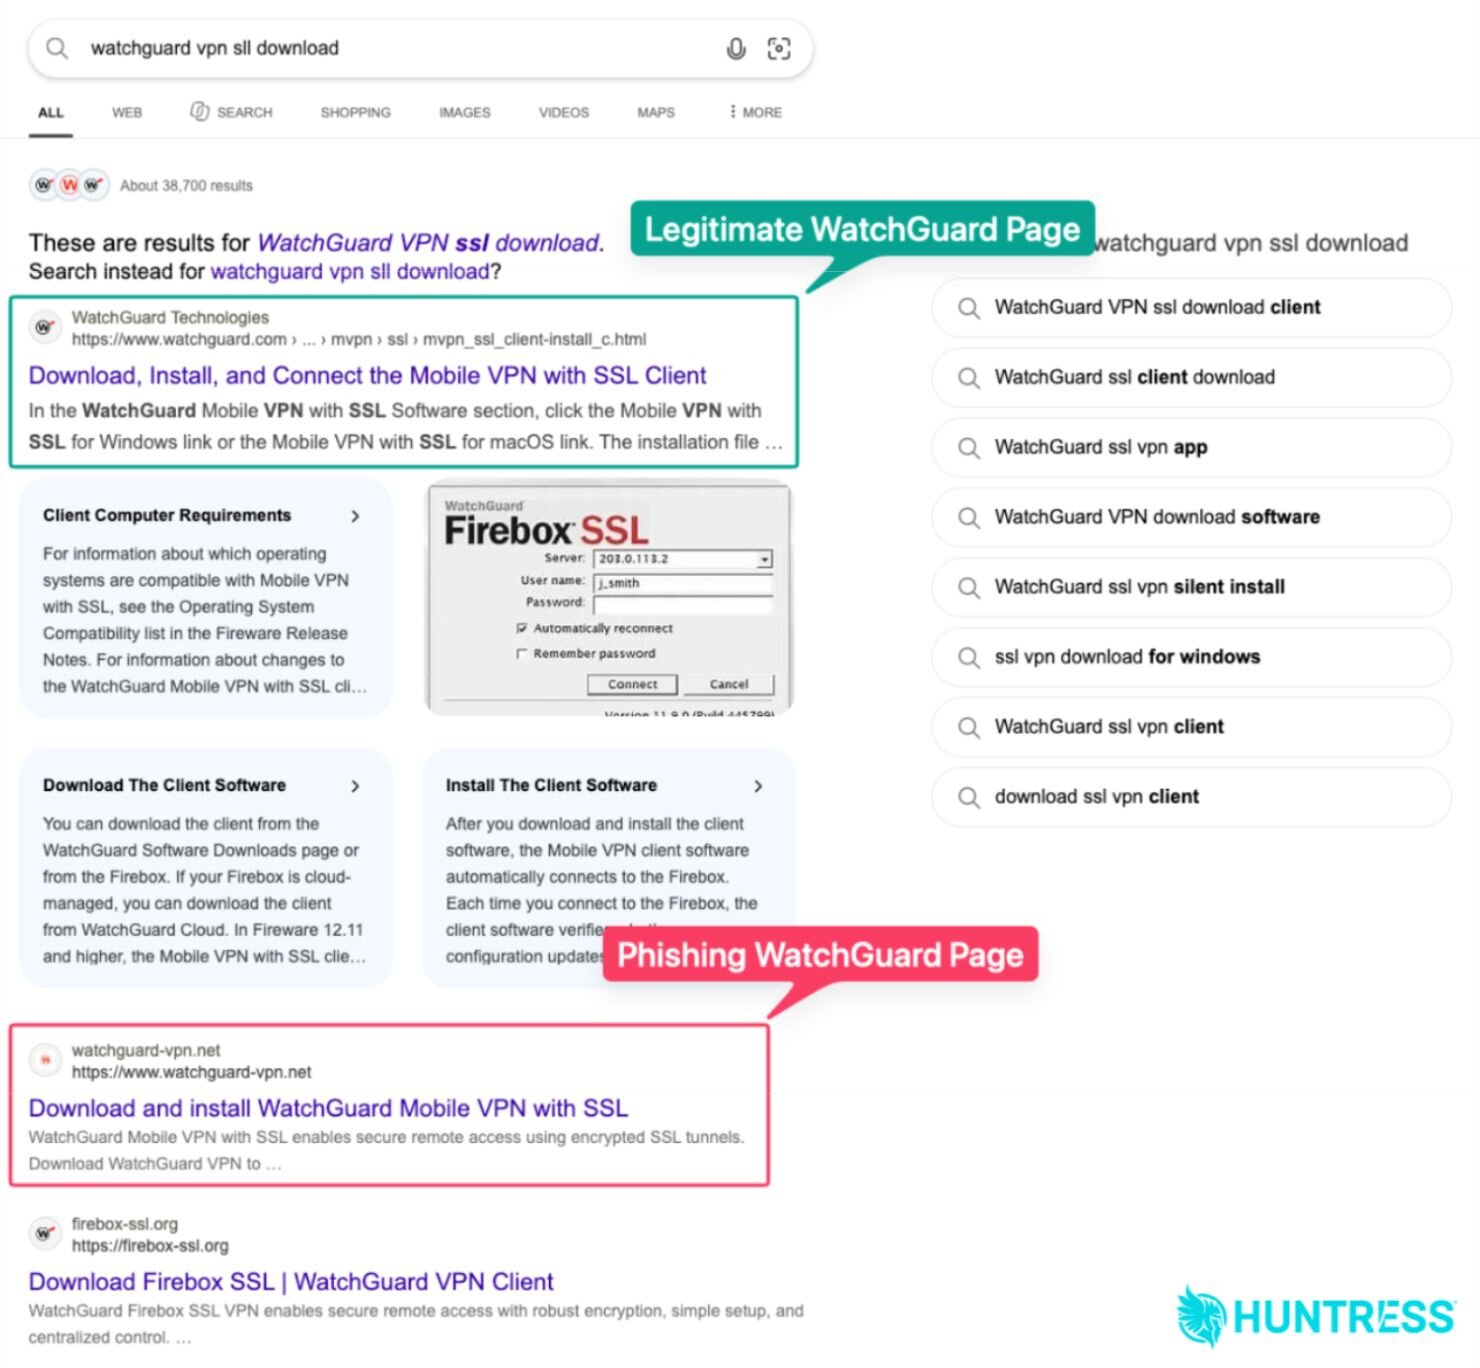
Ngày 7/10, hệ thống Huntress Managed Defender báo về hoạt động bất thường từ một tài khoản của nhà cung cấp dịch vụ quản lý (MSP). Điều tra cho thấy quản trị viên này đã tìm trên Bing cụm từ “watchguard vpn sll download”, gõ sai chữ “ssl”. Tám giây sau, họ bấm vào watchguard-vpn[.]net.
Lượt bấm đi qua chuyển hướng chuẩn của Bing, nên chiến dịch này được xếp vào nhóm đầu độc kết quả tìm kiếm (SEO poisoning), không phải quảng cáo trả phí. Kẻ tấn công không cần mua quảng cáo. Một trang được xếp đủ cao cho cụm từ người ta hay gõ sai, kèm nội dung giống trang hỗ trợ thật, là đủ để một người đang vội bấm vào.
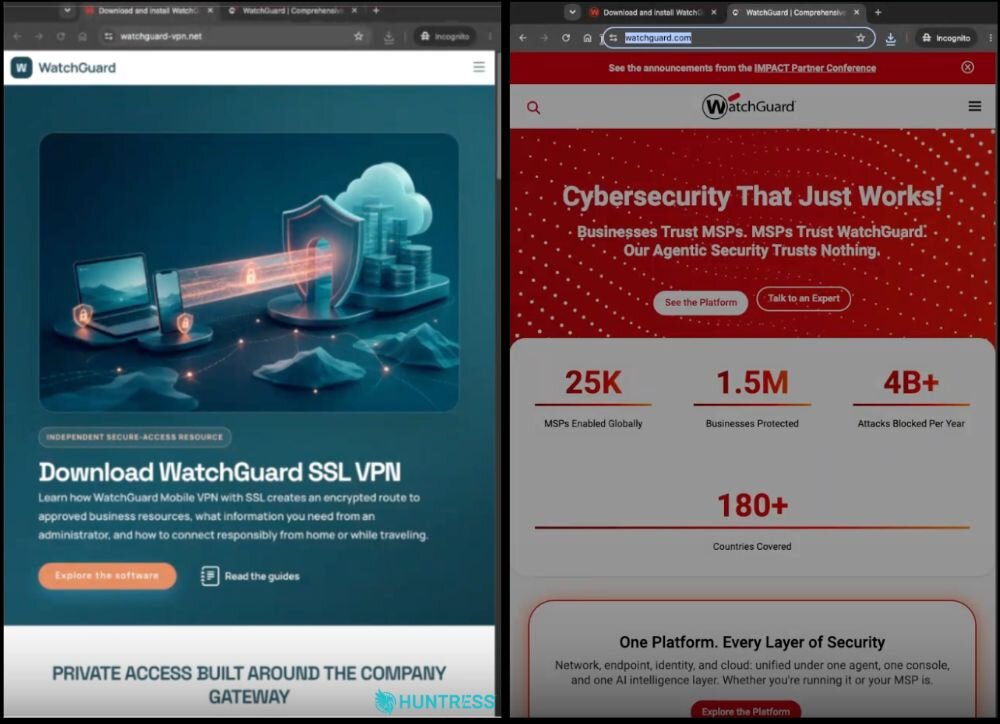
Trang giả có logo, mục hỏi đáp về sản phẩm và nút tải theo từng hệ điều hành. Ở cuối trang vẫn có dòng chữ nhỏ ghi đây là trang fan độc lập, không phải kênh tải chính thức. Dòng chữ đó nằm ở chỗ ít người đọc tới.
Hộp thoại hỏi máy chủ, tài khoản và mật khẩu
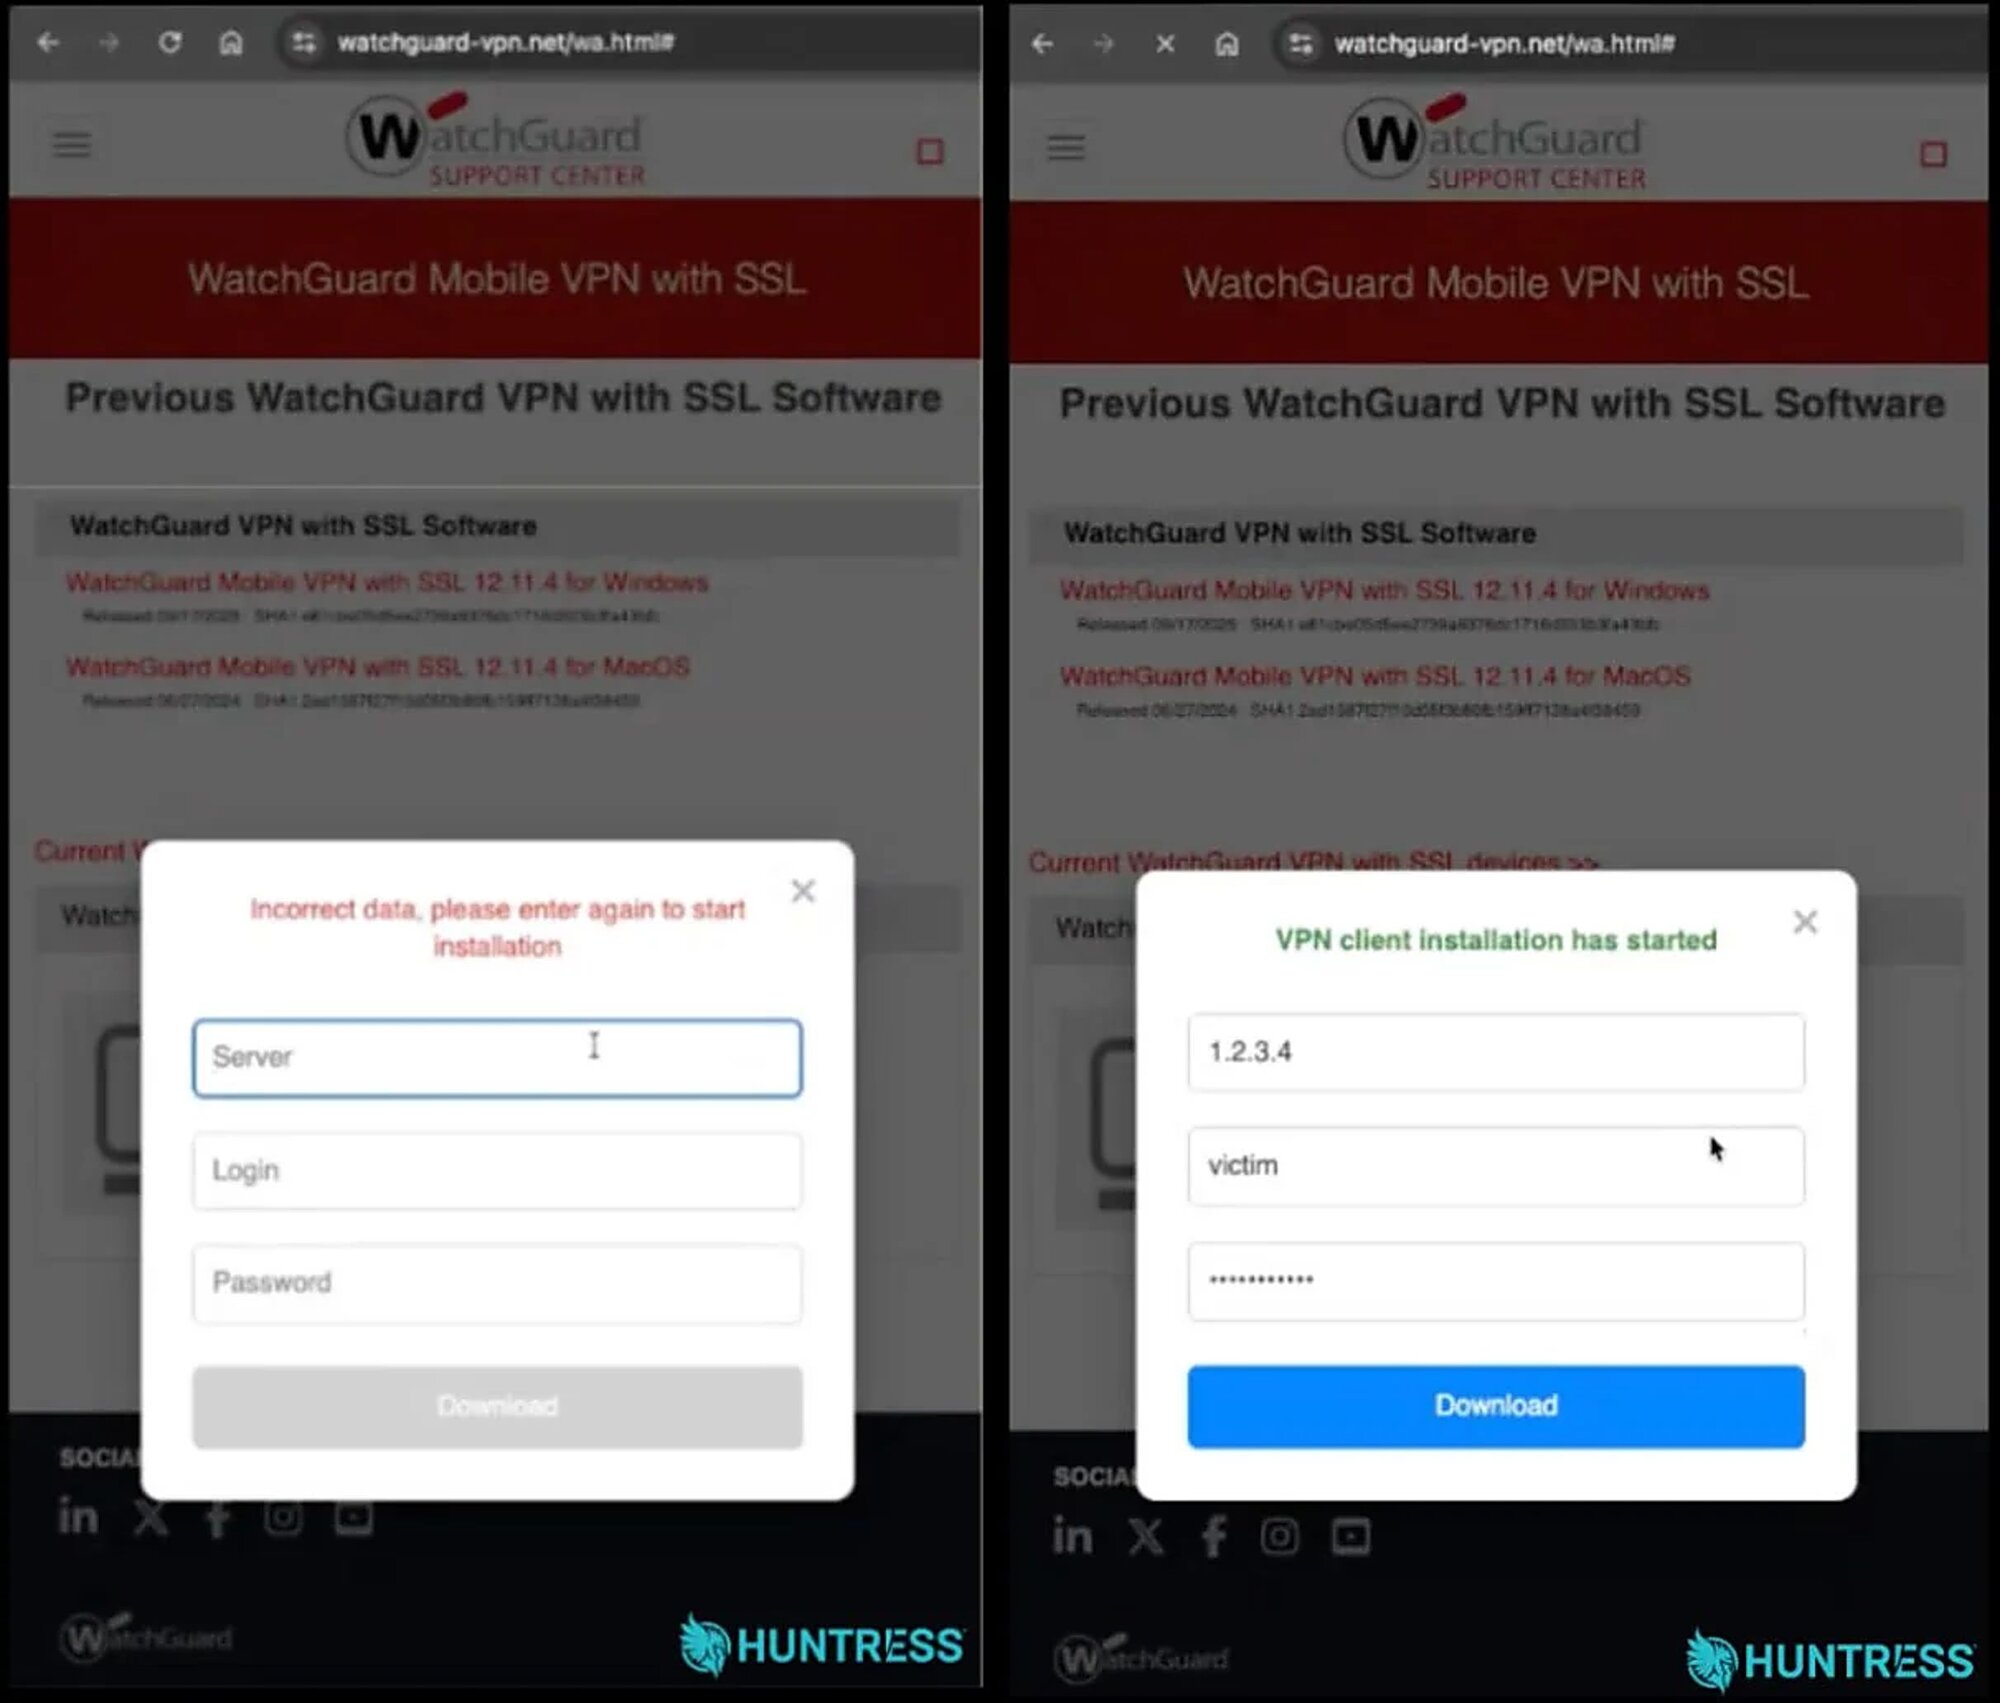
Bấm vào một nút tải sẽ hiện hộp thoại “To install WatchGuard SSL VPN, please enter your connection details”, với ba ô: Server, Login và Password. Ba trường này trùng với những gì client VPN thật yêu cầu khi kết nối. Với người đã quen cài VPN, hộp thoại gần như không có gì lạ.
Logic phishing nằm trong một file popup.js dài khoảng 150 dòng, không được làm rối. Dữ liệu người dùng nhập được gói dạng JSON và gửi tới watchguard-ssl[.]online, kèm cờ cho biết đây là lần nhập thứ mấy. Đoạn mã gửi dữ liệu được bọc trong try/catch và chỉ ghi cảnh báo ra console khi lỗi, nên nếu máy thu thập ngừng hoạt động, người dùng cũng không thấy gì khác thường.
Điểm đáng chú ý nhất là lần nhập đầu tiên. Trang xóa trắng ba ô, đổi tiêu đề thành dòng chữ đỏ “Incorrect data, please enter again to start installation” và chỉ chấp nhận lượt thứ hai. Chi tiết này được thiết kế có chủ đích. Người gõ sai sẽ cẩn thận hơn ở lần sau. Người không chắc mật khẩu nào đang dùng sẽ thử mật khẩu còn lại. Kẻ tấn công nhờ vậy có hai bộ thông tin để đối chiếu.
Bộ cài thật có chữ ký khiến EDR không có gì để báo
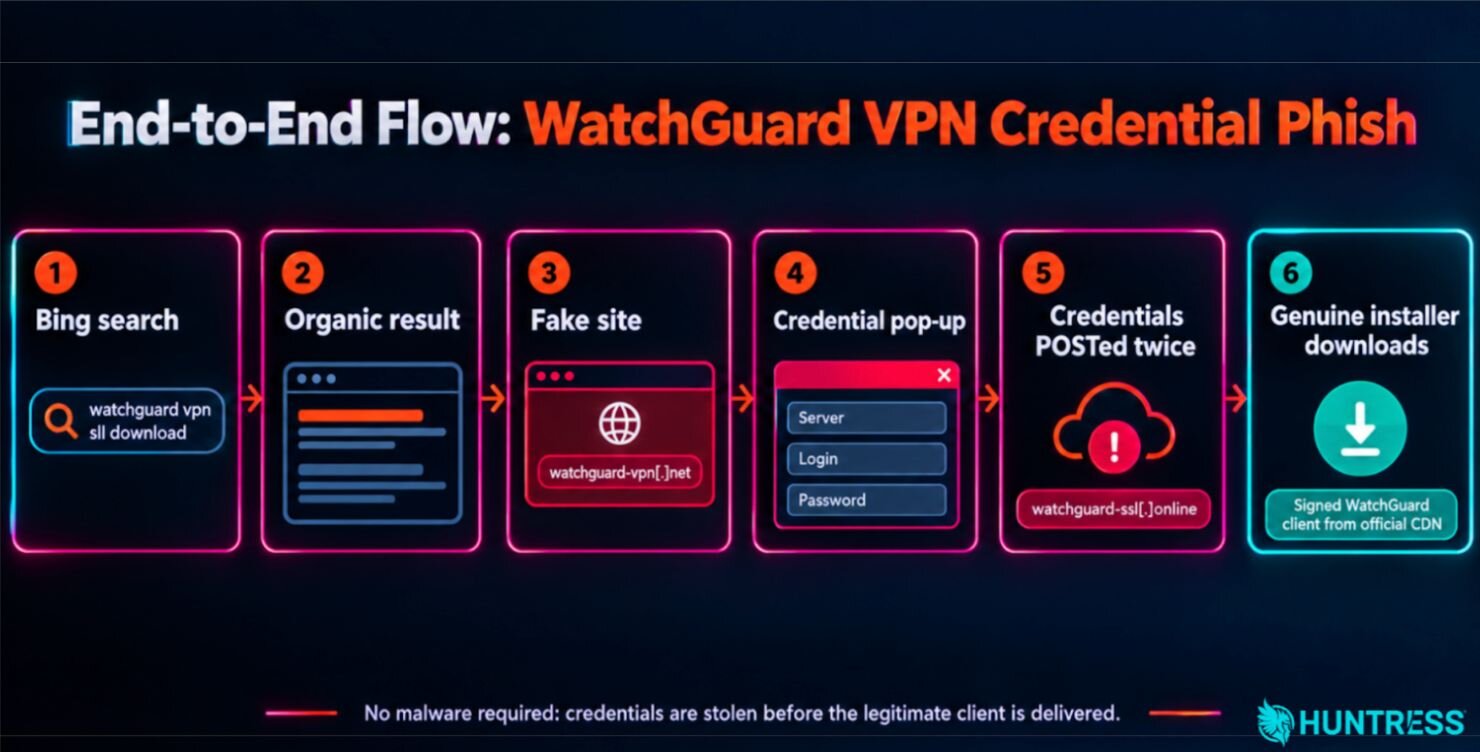
Sau lượt nhập thứ hai, trang tạo một liên kết ẩn và tự bấm vào để tải WG-MVPN-SSL_12_11_5.exe từ cdn.watchguard.com, máy chủ phân phối chính thức của WatchGuard. Đây là bộ cài Mobile VPN with SSL phiên bản 12.11.5, có chữ ký Authenticode của WatchGuard Technologies do Sectigo cấp và dấu thời gian ngày 4/11/2025. Huntress đã tính lại mã băm SHA256 và khớp với chữ ký, nghĩa là file chưa bị sửa đổi kể từ khi hãng ký.
Vì vậy không có file độc hại nào để quét, và EDR hay antivirus không có lý do gì để cảnh báo. Chuỗi do Microsoft mô tả trước đó dùng một gói MSI giả có chữ ký, rồi mới chuyển nạn nhân sang bản thật. Ở chiến dịch này, bước giả mạo đó đã bị bỏ đi. Người dùng vẫn nhận đúng thứ họ mong đợi sau khi nhập liệu, nên ít có lý do để nghi ngờ.
Với kiểu tấn công này, lớp phòng thủ có ích nhất nằm ở chỗ khác với quét file. Huntress phát hiện sự cố 21 giây sau khi trang độc hại tải xong, và đội SOC kịp đưa ra hướng xử lý trước khi chuyện leo thang. Khoảng thời gian đó cho thấy giám sát chuỗi hành vi quanh phiên đăng nhập quan trọng không kém việc kiểm tra file.
Vì sao đây không chỉ là chuyện file
Bài học dễ thấy nhất là đừng tải phần mềm từ trang lạ. Bài học sâu hơn nằm ở thói quen. Người quản trị tìm file VPN giống như tìm bất kỳ phần mềm phổ thông nào: gõ từ khóa, bấm kết quả đầu tiên, nhập thông tin theo hộp thoại. Thói quen đó vẫn hợp lý trong nhiều tình huống. Nhưng với một cổng VPN, mỗi lần nhập sai chỗ là một lần trao quyền truy cập vào mạng nội bộ cho bên khác.
Doanh nghiệp và MSP tại Việt Nam nên làm gì?
Thói quen tìm file cài VPN qua công cụ tìm kiếm đáng được xem lại, nhất là với doanh nghiệp và MSP quản lý hệ thống cho khách hàng. Với nhóm này, có bốn việc nên làm ngay:
- Bật xác thực đa yếu tố (MFA) cho mọi đăng nhập VPN SSL. MFA không ngăn được việc mật khẩu đã bị lấy, nhưng khiến thông tin đó khó dùng được ngay.
- Lưu sẵn trong tài liệu nội bộ đường dẫn tải client chính thức, ví dụ software.watchguard.com, thay vì tìm lại mỗi lần cần cài.
- Theo dõi đăng nhập VPN từ dải IP của nhà cung cấp hosting, từ ASN lạ hoặc từ quốc gia mà tài khoản chưa từng kết nối.
- Chặn watchguard-vpn[.]net, watchguard-ssl[.]online và hai IP 80.249.132.140, 158.94.209.19 có trong danh sách IOC.
Nếu ai đã nhập thông tin vào một trang nghi vấn, cần đổi mật khẩu mọi tài khoản liên quan và coi thiết bị VPN gắn với các tài khoản đó là đã lộ.
Những điểm còn chưa rõ
Vài điểm vẫn chưa có lời giải. Chưa xác định được nhóm nào đứng sau hai tên miền. Việc watchguard-vpn[.]net từng được WatchGuard báo cáo hồi tháng 1/2026, rồi được đăng ký lại vào 22/8/2026 cùng một máy chủ thu thập đăng ký ngày 14/9, không chứng minh cùng một bên điều khiển cả hai lần.
Trang chính đã ngừng hoạt động từ ngày 13/10, nhưng điều đó không cho biết hạ tầng liên quan có còn chạy ở nơi khác hay không. Lịch sử trình duyệt trong trường hợp được phân tích không ghi nhận lượt tải từ cdn.watchguard.com, nên người dùng có thể chưa hoàn tất cả hai lượt. Tuy vậy, thông tin đã nhập ở lượt đầu vẫn có thể đã đi tới máy chủ thu thập.
Mức độ phát hiện trên các công cụ quét cũng thấp. Đến ngày 8/10, chỉ bảy công cụ trên VirusTotal gắn cờ tên miền mồi và hai công cụ gắn cờ máy chủ thu thập. Khi trang không phát tán mã độc, danh sách chặn dựa trên mẫu đã biết khó bắt kịp.
Kết luận
Vụ này không dùng kỹ thuật mới. Kẻ tấn công vẫn dựa vào tìm kiếm, giao diện giả và mật khẩu bị nhập sai chỗ. Điều mới là thứ tự: không cần file độc hại, chỉ cần người dùng tin vào bước tải cuối cùng. Với người quản trị, câu hỏi cần đặt ra không phải là file này có sạch không, mà là mình đang nhập thông tin VPN vào đúng trang hay chưa.