Tóm tắt nhanh
- YAM Store bán tài khoản Microsoft, Google bị chiếm đoạt hoặc tạo gian lận, cùng hạ tầng phục vụ các chiến dịch phishing.
- Ba bộ công cụ CoGUI, Haozi và Iron Man giúp người mua dựng trang giả mạo mà không cần tự phát triển từ đầu.
- Microsoft cho biết hệ thống liên quan đã hỗ trợ gửi hơn một tỷ email và SMS độc hại tới hơn 75.000 tổ chức kể từ tháng 1/2026.
- Thu hồi tên miền hết hạn và xác thực đăng nhập bằng passkey hoặc MFA chống phishing là hai điểm quản trị viên cần chú ý.
YAM Store không phải cửa hàng ứng dụng thông thường mà là chợ đen bán tài khoản đám mây và công cụ phishing; Microsoft cho biết mạng lưới liên quan đã phát tán hơn một tỷ tin nhắn độc hại kể từ tháng 1/2026.
Microsoft, Cơ quan Cảnh sát Quốc gia Nhật Bản (NPA) và các đối tác đã phối hợp vô hiệu hóa hạ tầng của YAM Store cùng các bộ công cụ CoGUI, Haozi và Iron Man. Theo Microsoft, các chiến dịch sử dụng chúng nhắm tới hơn 75.000 tổ chức tại hơn 150 quốc gia, trong đó hơn 750 triệu tin nhắn hướng vào khách hàng Microsoft.
YAM Store bán cả đường vào tài khoản lẫn bộ công cụ lừa đảo
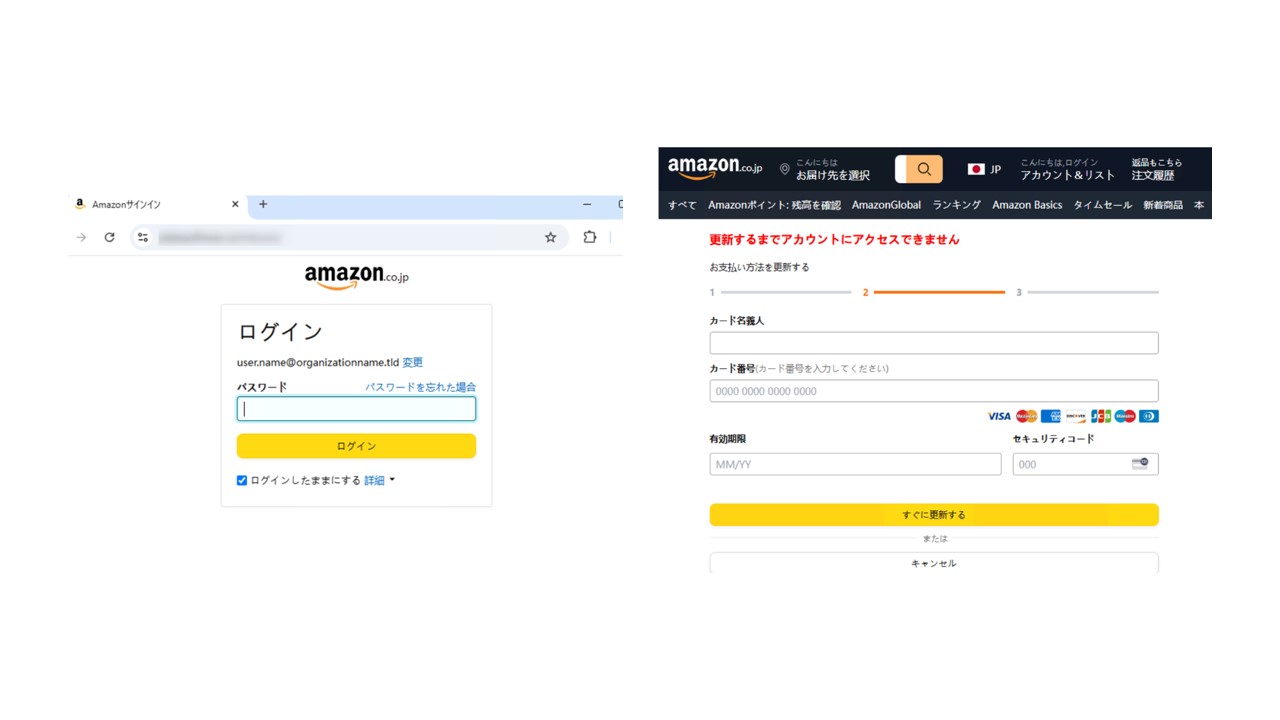
Mô hình này chia công việc thành nhiều mắt xích, khiến người thực hiện chiến dịch không cần tự tìm cách chiếm tài khoản hay viết trang giả mạo. Microsoft theo dõi YAM Store với mã Storm-3119 và mô tả đây là một nhà môi giới quyền truy cập ban đầu: nơi bán các môi trường Microsoft hoặc Google bị chiếm đoạt hay tạo bằng thông tin gian lận.
Phần công cụ phishing được Microsoft nhóm dưới mã Storm-2990. CoGUI, Haozi và Iron Man cung cấp mẫu trang đăng nhập, thông điệp và giao diện giả danh tổ chức đáng tin cậy. Bộ Iron Man có hơn 2.335 mẫu hướng tới hơn 139 quốc gia, theo Microsoft Threat Intelligence. Kẻ mua có thể chọn nội dung phù hợp với thương hiệu, ngành nghề và quốc gia thay vì tự dựng toàn bộ chiến dịch.
Đây là điểm khiến mô hình “phishing như một dịch vụ” khó xử lý chỉ bằng cách chặn một trang web: người bán tài khoản, người vận hành bộ công cụ và người gửi tin có thể là các nhóm khác nhau. Khi một thành phần bị triệt phá, những mắt xích còn lại vẫn có động cơ tìm hạ tầng thay thế.
Tên miền tổ chức hết hạn có thể trở thành đầu vào cho gian lận
Một thủ đoạn đáng chú ý là săn tên miền của tổ chức đã hết hạn, đặc biệt những đơn vị phi lợi nhuận hoặc giáo dục. Microsoft cho biết nhóm vận hành có thể dựng lại website để tổ chức trông như vẫn hoạt động, rồi dùng danh tính đó đăng ký gian lận tài khoản Microsoft 365 trước khi đưa tài khoản lên YAM Store.
Điều này không có nghĩa các tổ chức xuất hiện trong mẫu phishing đã bị xâm nhập. Kẻ lừa đảo có thể chỉ sao chép thương hiệu và giao diện để đánh lừa người nhận; Microsoft lưu ý rõ rằng việc tên một cơ quan hay doanh nghiệp xuất hiện trong mẫu không chứng minh hệ thống của họ bị xâm phạm.
Với đơn vị quản lý tên miền, việc để quên tên miền cũ sau khi đóng dự án tạo ra rủi ro kéo dài: tên miền có thể bị đăng ký lại rồi dùng để xây dựng danh tính giả. Quy trình ngừng hoạt động nên bao gồm gia hạn hoặc chủ động thu hồi tên miền, rà soát tài khoản quản trị và xử lý các dịch vụ đám mây gắn với tên miền đó.
Thu hồi hạ tầng làm gián đoạn mạng lưới, nhưng không thay thế bảo vệ tài khoản
Theo Microsoft, công ty và Health-ISAC đã thu giữ, chuyển hướng các tên miền thuộc hạ tầng YAM Store, CoGUI và Iron Man theo lệnh của Tòa án Quận phía Nam Florida. Microsoft cũng cho biết đã vô hiệu hóa hơn 20.000 tài khoản liên quan và chặn hơn 100.000 tên miền dùng để mạo danh, gian lận.
Những con số này phản ánh quy mô xử lý hạ tầng, không cho biết có bao nhiêu nạn nhân đã mất tiền hay bao nhiêu tài khoản cuối cùng bị xâm nhập. Số liệu công bố chưa cho biết có bao nhiêu người tiêu dùng và tổ chức thực sự bị các chiến dịch nhắm tới.
Với người dùng, dấu hiệu thực tế vẫn nằm ở nội dung tin nhắn: yêu cầu gấp, khoản phí hoặc tiền phạt cần thanh toán, sự cố giao hàng hay đường dẫn đăng nhập bất ngờ. Nên tự mở ứng dụng hoặc gõ địa chỉ trang chính thức để kiểm tra, thay vì dùng liên kết trong SMS hay email. Tổ chức có thể giảm hậu quả khi áp dụng passkey hoặc MFA chống phishing, giới hạn quyền quản trị theo nguyên tắc tối thiểu và rà soát tên miền cũ.
Việc chặn hạ tầng đã làm khó mạng lưới hiện tại, nhưng không xóa bỏ cách làm dựa trên tài khoản bị chiếm và bộ công cụ bán sẵn. Tên miền cũ cùng thông tin đăng nhập yếu vẫn là những điểm khởi đầu có thể bị khai thác lại.
Nguồn tham khảo: Microsoft On the Issues; Microsoft Threat Intelligence; Infosecurity Magazine.