Tóm tắt nhanh
- Chiến dịch Yoba dùng dự án GitHub và trang giới thiệu giả mạo ứng dụng AI để dụ người dùng Windows tải bộ cài độc hại.
- Tệp chạy có chữ ký số hợp lệ vẫn có thể nạp thư viện DLL độc hại đặt cùng thư mục; chữ ký của một tệp không bảo chứng cho cả gói tải về.
- Tải trọng được quan sát là XMRig đào Monero, nhưng bộ nạp Yoba còn có thể nhận mã độc khác.
Check Point Research công bố chiến dịch Yoba ngày 27/10/2026, trong đó các bộ cài mạo danh ChatGPT và Claude trên GitHub được ghép từ tệp chạy hợp lệ cùng thư viện độc hại. Cái bẫy nằm ở chỗ người dùng có thể kiểm tra chữ ký số của ứng dụng, thấy tên OpenAI hoặc Anthropic rồi cho rằng toàn bộ thư mục tải về đều an toàn.
Đây không phải bằng chứng cho thấy hệ thống phân phối của hai hãng đã bị xâm nhập. Kẻ tấn công tận dụng tệp đã ký để đưa mã của mình vào luồng chạy, còn nơi phát tán là những dự án và trang giới thiệu do chúng dựng lên. Vì thế, câu hỏi quan trọng khi cài một công cụ AI là tải từ đâu, chứ không chỉ tệp chạy mang tên hãng nào.
Chữ ký số thật không bảo vệ thư viện độc hại đặt cạnh ứng dụng
Chữ ký số xác nhận tệp được ký, không mở rộng sự bảo đảm sang mọi thư viện nằm cạnh nó. Yoba khai thác đúng khoảng cách ấy bằng DLL sideloading: ứng dụng hợp lệ khởi chạy rồi nạp một thư viện độc hại mang tên mà nó tìm kiếm. Người dùng bấm vào tệp thật, nhưng mã chạy sau đó có thể thuộc về kẻ tấn công.
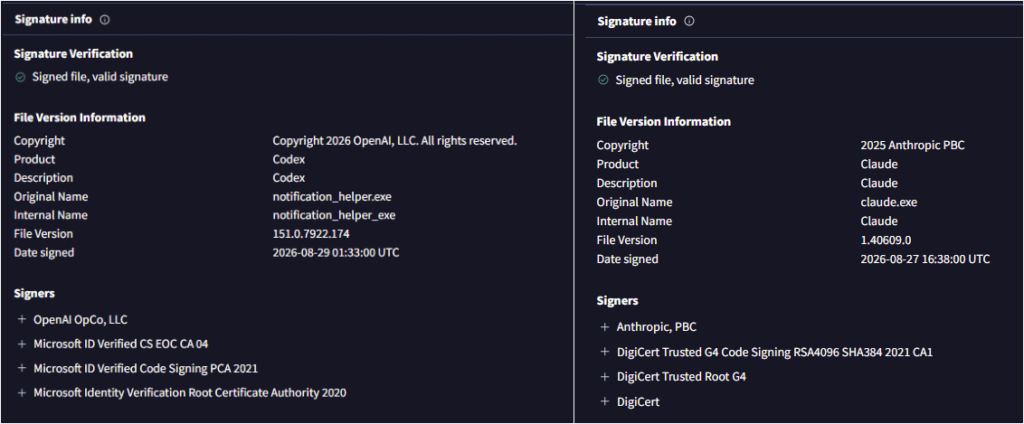
Trong các bộ cài được phân tích, tệp Setup.exe đã ký của OpenAI hoặc Anthropic được đặt cạnh winmm.dll độc hại. Thư viện này là YobaDropper, thành phần triển khai giai đoạn tiếp theo của chuỗi lây nhiễm. Những tệp còn lại giúp thư mục trông giống một gói phần mềm bình thường, nên nhìn tên tệp hoặc kiểm tra riêng Setup.exe khó phản ánh đầy đủ rủi ro.
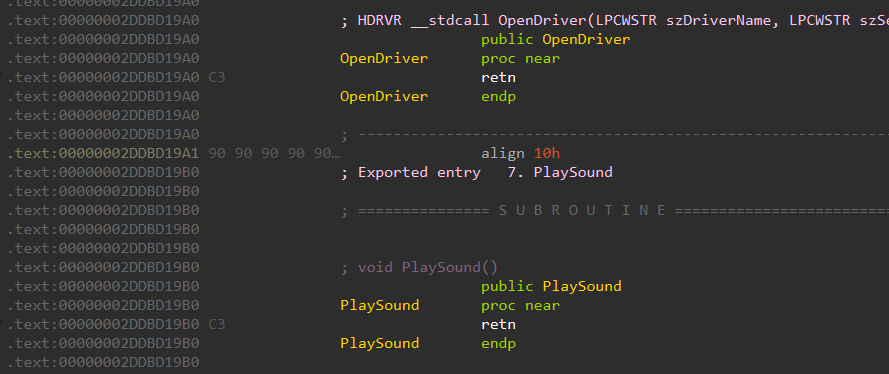
Điều này cũng giải thích vì sao lời khuyên “chỉ chạy phần mềm có chữ ký số” chưa đủ trong tình huống này. Chữ ký vẫn có giá trị, nhưng phải đi cùng nguồn phân phối đáng tin và kiểm tra hành vi của cả tiến trình. Không thể lấy một tệp hợp lệ làm lý do bỏ qua DLL đi kèm trong bản ZIP từ một tài khoản không rõ quan hệ với nhà phát triển.
Trang GitHub giả tận dụng tên AI mới và thứ hạng tìm kiếm
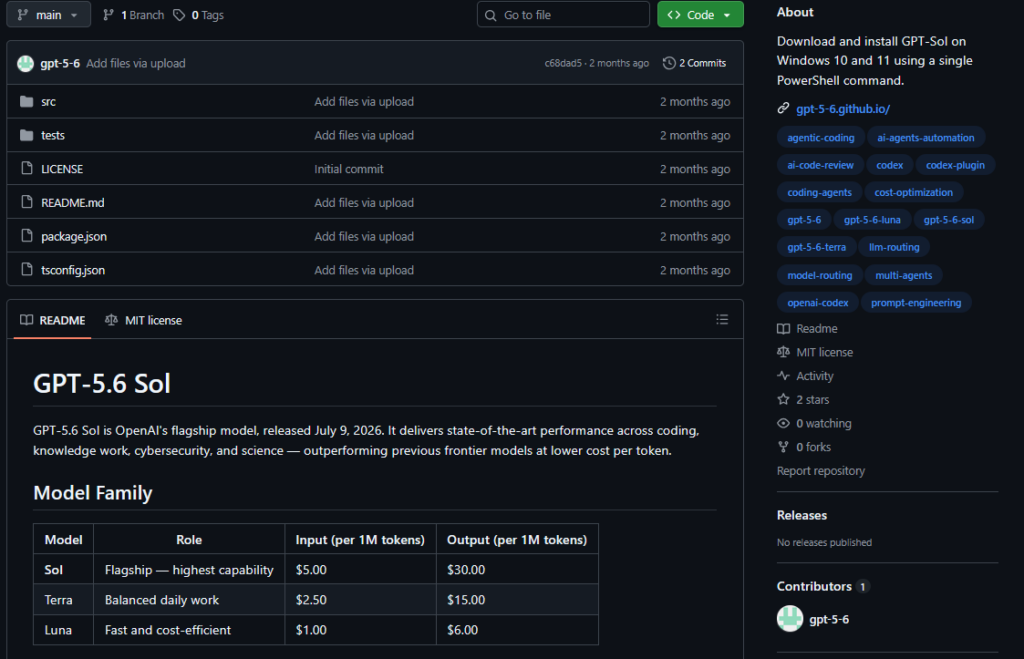
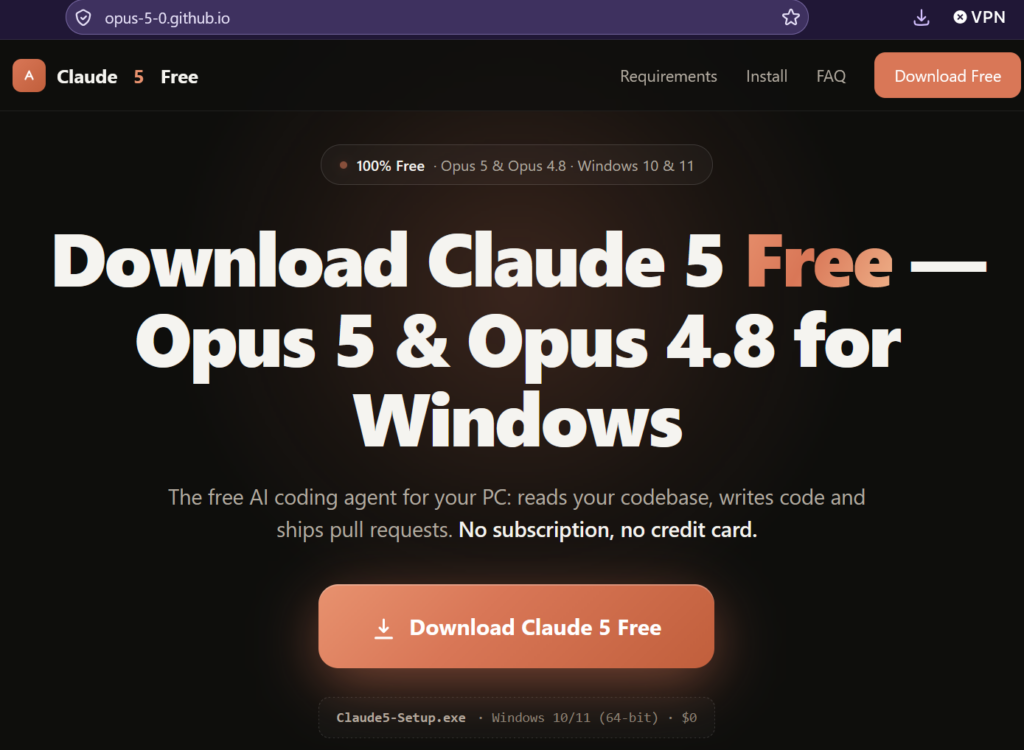
Nền tảng lưu trữ có uy tín không đồng nghĩa mọi dự án trên đó đều do hãng phát hành. Chiến dịch dùng các tên GPT-5.6 Sol, GPT-6 Astra và Claude Opus để quảng bá ứng dụng desktop, dựng thêm trang GitHub Pages mô tả tính năng rồi dẫn thẳng tới bản ZIP trong mục phát hành. Tên sản phẩm ở đây là nội dung mồi nhử, không phải xác nhận rằng các bộ cài ấy là ứng dụng chính hãng.
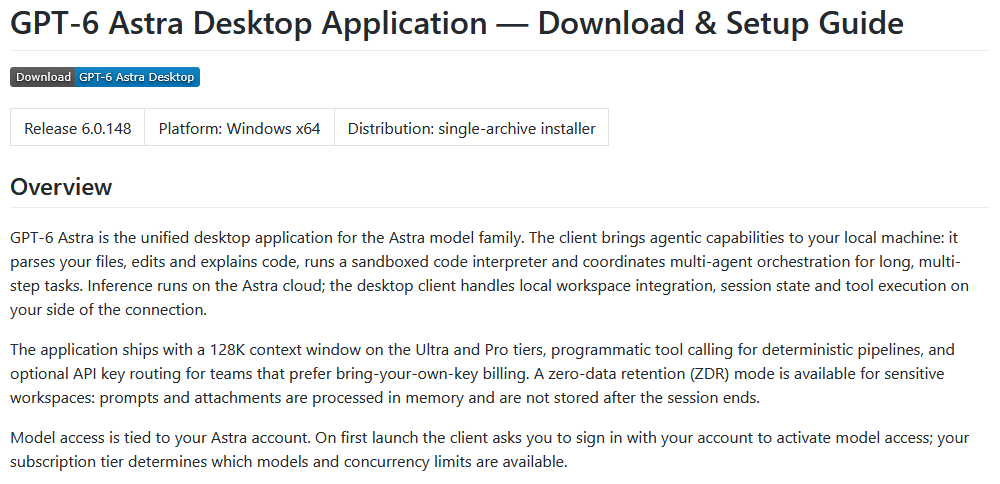
Các trang giả còn mô tả khả năng làm việc với mã nguồn, phiên bản dành cho Windows hoặc ưu đãi tải miễn phí. Những chi tiết này khiến lời mời cài ứng dụng có vẻ hợp lý với người đang tìm một công cụ AI mới. Tuy nhiên, một trang có hướng dẫn cài đặt và bảng tính năng chỉ chứng minh người dựng trang đã chuẩn bị nội dung, không chứng minh họ có quyền phân phối phần mềm mang thương hiệu đó.
Báo cáo không ghi nhận dấu hiệu bơm sao hay lượt fork cho các kho mã, nhưng các trang vẫn xuất hiện ở vị trí cao trên Google. SEO poisoning là cách giải thích được nhóm nghiên cứu đưa ra với mức độ khả dĩ, không phải một cơ chế thao túng xếp hạng đã được xác nhận đầy đủ. Điểm cần lưu ý là kết quả tìm kiếm có thể đưa người dùng tới đúng GitHub nhưng sai người phát hành.
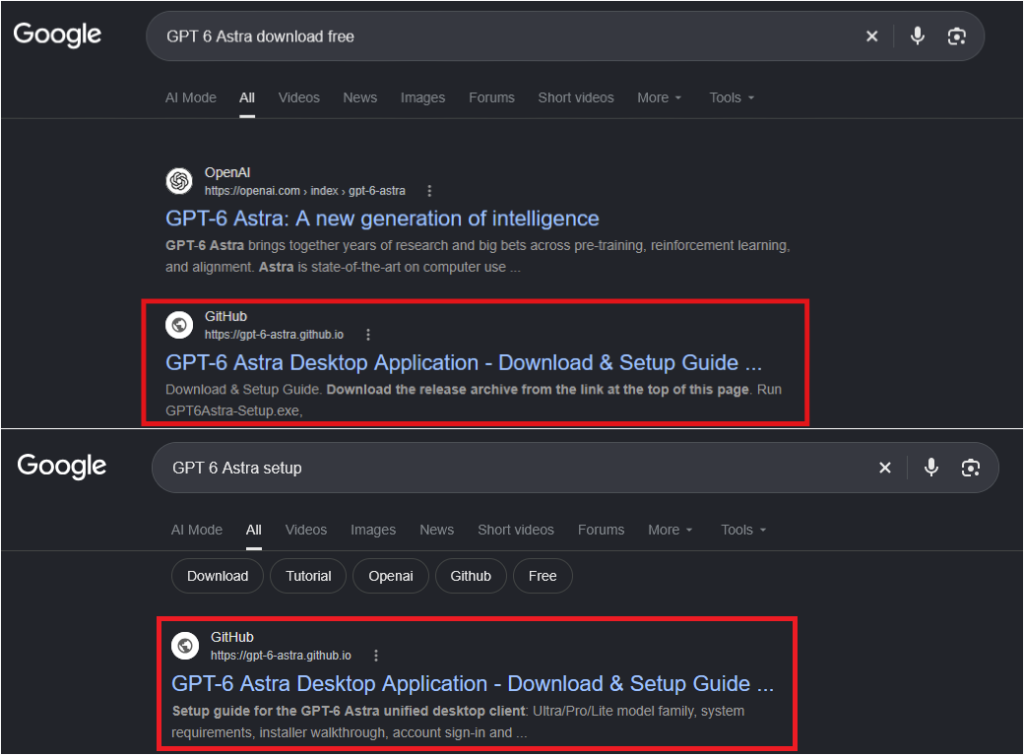
Với người tìm bộ cài bằng các cụm “download free” hoặc “setup”, tên miền quen thuộc dễ trở thành tín hiệu tin cậy thay cho việc kiểm tra chủ tài khoản. Đây là sự đánh tráo nguy hiểm: GitHub cung cấp hạ tầng lưu trữ, còn trách nhiệm về nội dung dự án thuộc về người đăng. Thứ hạng tìm kiếm cũng không phải chứng nhận an toàn.
Quyền quản trị giúp mã độc bám lại qua những lần khởi động
Yêu cầu chạy lại bằng quyền quản trị là thời điểm người dùng nên dừng để kiểm tra bộ cài, thay vì coi đó là một bước cài đặt đương nhiên. Yoba kiểm tra quyền hiện tại; nếu chưa có quyền quản trị, nó hiện thông báo yêu cầu chạy bằng Administrator rồi thoát. Chuỗi triển khai được mô tả phụ thuộc vào việc người dùng cấp quyền này.
Sau đó, mã độc sao chép WMPDMC.exe hợp lệ của Windows từ System32 sang thư mục ProgramData\WMProcess và đặt thư viện wmpdui.dll độc hại cạnh nó. Đây là lần lợi dụng tệp hợp lệ tiếp theo, giúp bộ nạp YobaLoader được chạy dưới vỏ bọc một thành phần quen thuộc của Windows thay vì một ứng dụng AI mới tải.
Theo phân tích của Check Point Research, tác vụ được tạo mang tên tác giả Microsoft Corporation, có mô tả thu thập siêu dữ liệu cho Windows Media Player và chạy dưới tài khoản Local System sau khi máy khởi động 3 phút. Tên tác giả trong mô tả tác vụ không có ý nghĩa tương đương chữ ký số: đó là thông tin mã độc có thể tự ghi để đánh lừa người kiểm tra.
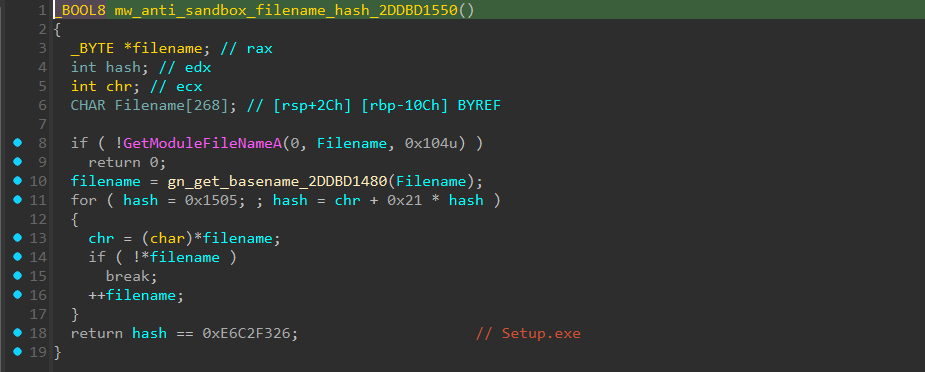
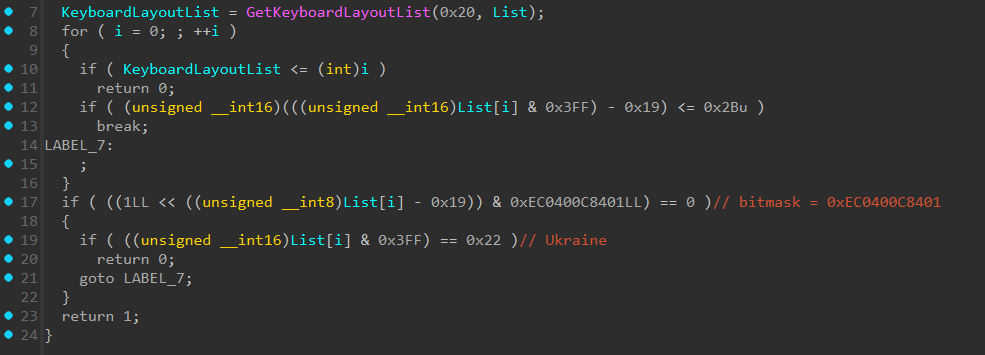
Yoba còn dùng kiểm tra tên tiến trình để cản phân tích tự động. Nếu không chạy dưới tên Setup.exe như mong đợi, dropper thực hiện vòng chờ khoảng 12,73 ngày, theo Check Point Research. Đây là nhánh chống phân tích có điều kiện, không có nghĩa mọi máy nhiễm đều phải đợi gần hai tuần mới bị đào tiền. Mã độc cũng lọc một số bố cục bàn phím; cơ chế đó không phải biện pháp phòng vệ cho người dùng.
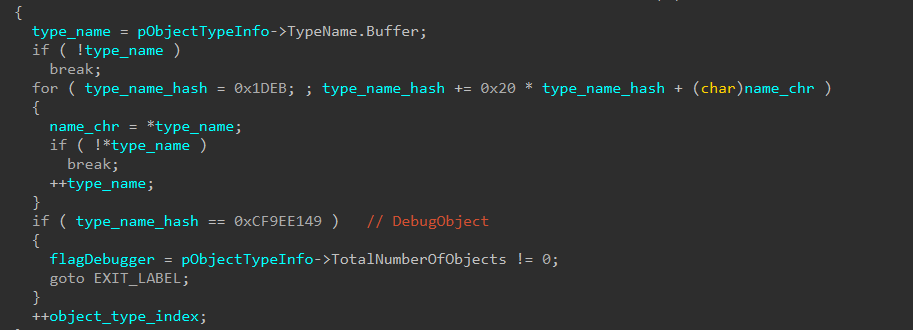
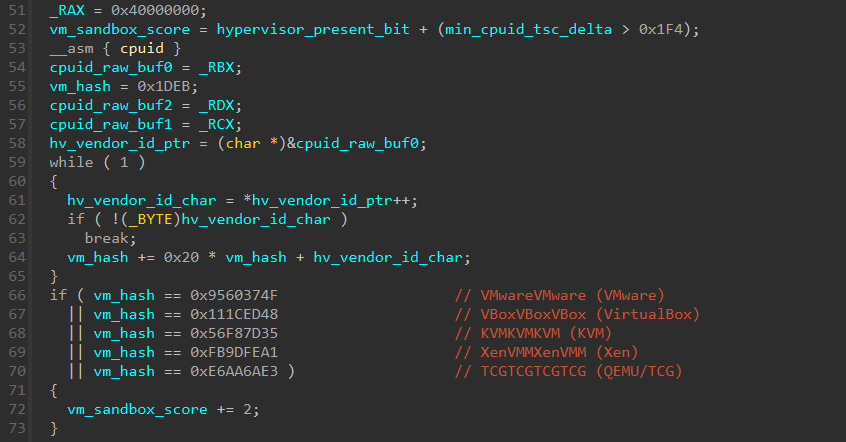
Các biến thể cũ cũng cho thấy cơ chế né phân tích thay đổi theo thời gian: bộ nạp từng kiểm tra ngôn ngữ, tìm dấu vết trình gỡ lỗi và nhận diện môi trường máy ảo. Ở biến thể mới, một số phép kiểm tra đã bị bỏ hoặc chuyển sang dropper. Vì vậy, đối chiếu riêng một dấu hiệu của mẫu cũ không đủ để nhận diện toàn bộ họ mã độc.
Telegram và DNS mã hóa nối đường tới bộ đào tiền
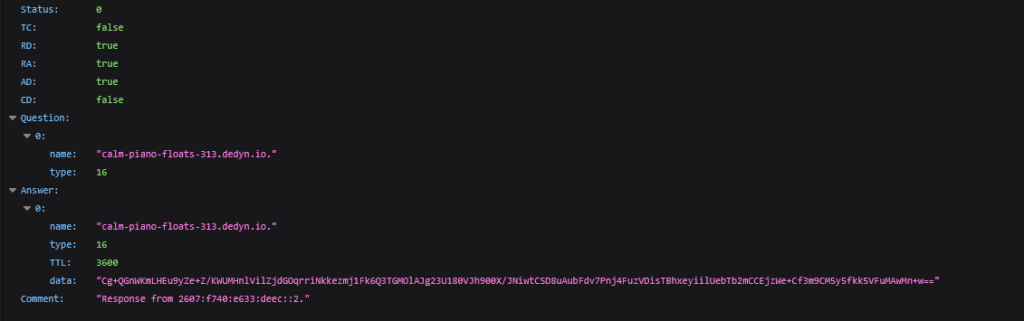
Chặn một địa chỉ tải ban đầu chưa chắc đã cắt được toàn bộ chuỗi điều khiển, vì Yoba dùng dịch vụ phổ biến để tìm địa chỉ cho giai đoạn sau. Bộ nạp lấy ảnh đại diện của một kênh Telegram, dùng phần dữ liệu cuối ảnh để tạo tên miền rồi truy vấn bản ghi DNS TXT qua dịch vụ DNS-over-HTTPS của Google. Thay ảnh có thể làm thay đổi tên miền được tạo.
Dữ liệu phản hồi được kiểm tra chữ ký Ed25519 rồi giải mã, cung cấp chỉ dẫn tải tệp từ dịch vụ lưu trữ Catbox. Việc dùng Telegram hay DNS mã hóa không tự nó là hành vi độc hại; vấn đề nằm ở cách bộ nạp phối hợp các dịch vụ ấy để nhận lệnh. Do lưu lượng khó tách khỏi hoạt động thông thường chỉ bằng tên dịch vụ, kiểm soát ở máy đầu cuối vẫn cần thiết.
Tải trọng được Check Point Research quan sát là XMRig 6.26.0 đào Monero qua Tor. Bộ đào có thể tạm ngừng khi người dùng hoạt động, nên không thể kết luận máy sạch chỉ vì quạt chưa quay lớn hoặc máy chưa chậm rõ rệt. Ngược lại, máy nóng hay CPU cao cũng không đủ để khẳng định nhiễm Yoba nếu chưa kiểm tra tiến trình và tệp liên quan.
Rủi ro không dừng ở tiền điện và tài nguyên xử lý. YobaLoader có khả năng tải tệp thực thi hoặc script PowerShell theo chỉ dẫn từ xa, vì thế bên điều khiển có thể đổi tải trọng trong đợt sau. Đây là khả năng của bộ nạp; báo cáo không xác nhận chiến dịch hiện tại đã phát tán ransomware hay phần mềm đánh cắp dữ liệu. Cần giữ rõ ranh giới giữa điều đã quan sát và điều có thể xảy ra.
Kiểm tra đường tải trước khi kiểm tra tên hãng trong bộ cài
Với người dùng Windows tại Việt Nam, cách giảm rủi ro trực tiếp là bắt đầu từ website chính thức của dịch vụ, rồi đi theo đường tải do hãng cung cấp. Không lấy một kết quả Google, một trang GitHub Pages hoặc tên “AI mới nhất” làm bằng chứng ứng dụng thuộc OpenAI hay Anthropic. Nếu hãng dẫn tới một kho mã, hãy kiểm tra đúng tài khoản và liên kết ấy, thay vì chọn dự án trùng tên qua tìm kiếm.
Không nên chạy lại một bộ cài không rõ nguồn bằng quyền quản trị chỉ vì nó yêu cầu như vậy. Trong chuỗi Yoba, thao tác cấp quyền giúp mã độc thiết lập cơ chế bám lại hệ thống. Với máy công việc, việc chặn cài phần mềm ngoài danh mục được duyệt có ích hơn nhiều so với trông chờ mọi nhân viên nhận ra từng tên ứng dụng AI giả.
Nếu đã chạy bộ cài đáng ngờ, chỉ xóa ZIP hoặc gỡ ứng dụng nhìn thấy được chưa chứng minh đã loại bỏ thành phần bám trú. Nên ngừng dùng máy cho công việc nhạy cảm, thực hiện quét bảo mật và nhờ bộ phận kỹ thuật kiểm tra tác vụ khởi động cùng những tệp liên quan. Không xóa hàng loạt DLL chỉ dựa vào tên, vì thư viện hợp lệ và thư viện bị mạo danh có thể trùng tên.
Điểm cần thay đổi trong thói quen tải AI là thứ tự kiểm tra: xác minh người phát hành và đường dẫn phân phối trước, sau đó mới xét chữ ký cùng các tệp trong gói. Với Yoba, tệp có chữ ký thật chính là một phần khiến cái bẫy trông đáng tin.
Nguồn tham khảo: Check Point Research; TechRadar Pro; CSO Online