Tóm tắt nhanh
- Synology-SA-26:13 ghi nhận tám lỗ hổng trong DiskStation Manager (DSM), không phải mọi thiết bị NAS hay mọi hãng.
- Hai lỗi CVE-2026-13639 và CVE-2026-13684 được Synology chấm mức nghiêm trọng, CVSS 9.8; một số lỗi khác yêu cầu tài khoản hoặc quyền quản trị.
- Bản sửa tối thiểu được liệt kê theo nhánh: DSM 7.4-90075, DSM 7.3.2-86009-4, DSM 7.2.2-72806-9 và DSM 7.2.1-69057-12.
- Hãy kiểm tra phiên bản DSM trên NAS và cập nhật lên bản sửa phù hợp hoặc mới hơn.
Một cảnh báo về NAS Synology đang được chia sẻ kèm ảnh chụp màn hình tên tệp có đuôi .LOCK3D. Tuy nhiên, ảnh này không xác định được thiết bị nào bị tấn công hay lỗ hổng nào đã bị khai thác. Điều có thể xác minh là Synology đã công bố bản vá cho tám lỗ hổng trong DiskStation Manager (DSM); phạm vi và cách xử lý cần dựa vào đúng phiên bản phần mềm, không nên suy rộng thành mọi NAS đều đang gặp cùng một cuộc tấn công.
Điểm quan trọng là phiên bản DSM, không phải nhãn NAS nói chung
Thông báo Synology-SA-26:13 áp dụng cho DSM 7.4, 7.3, 7.2.2 và 7.2.1 ở các bản thấp hơn mốc sửa tương ứng. Đây là phần mềm quản lý chạy trên thiết bị Synology, vì vậy người dùng NAS của hãng khác không thể lấy danh sách này để kết luận thiết bị của mình bị ảnh hưởng.
Synology liệt kê bản sửa từ DSM 7.4-90075, DSM 7.3.2-86009-4, DSM 7.2.2-72806-9 và DSM 7.2.1-69057-12 trở lên. Các số này gắn với từng nhánh riêng; hãy so đúng nhánh đang cài thay vì chỉ nhìn số phiên bản lớn. Nếu thiết bị báo đã cập nhật nhưng vẫn ở một nhánh cũ, cần kiểm tra lại advisory và bản cập nhật khả dụng cho chính nhánh đó.
Điểm thực tế với quản trị viên là xác minh trạng thái cập nhật ngay trong DSM, rồi đối chiếu build đang chạy với bảng của Synology. Cơ quan An ninh mạng Singapore cũng khuyến nghị người dùng các phiên bản bị ảnh hưởng cập nhật sớm. Advisory của Synology ghi trạng thái đã xử lý và không nêu biện pháp giảm thiểu thay thế, nên cập nhật là hướng khắc phục được nhà sản xuất chỉ rõ.
Hai lỗi CVSS 9.8 không đại diện cho cả tám CVE
CVE-2026-13639 liên quan tới độ ngẫu nhiên không đủ trong logic đăng nhập; CVE-2026-13684 liên quan tới xử lý mã hóa hoặc thoát dữ liệu đầu ra trong thành phần SCGI. Synology mô tả cả hai có thể cho phép kẻ tấn công từ xa đọc hoặc ghi tệp tùy ý và gây từ chối dịch vụ. Điểm CVSS 3.1 của mỗi lỗi là 9.8, với vector cho biết không cần quyền truy cập trước hay tương tác của người dùng trong kịch bản được chấm.
Không nên gộp các lỗi còn lại vào cùng mức độ. Trong advisory, CVE-2026-13673 và CVE-2026-6205 yêu cầu kẻ tấn công đã xác thực; CVE-2026-13623 và CVE-2026-13683 còn yêu cầu tài khoản có quyền quản trị. CVE-2026-13666 cần người dùng nhấp vào URL chia sẻ trong mô tả tác động. Các lỗi này có thể dẫn tới những hậu quả khác nhau, từ đọc/ghi tệp đến từ chối dịch vụ hoặc lấy thông tin không nhạy cảm.
Vì thế, con số 9.8 chỉ thuộc hai CVE nói trên, không phải điểm chung của toàn bộ advisory. Cơ quan An ninh mạng Singapore cũng nêu điểm 8.8 cho CVE-2026-13673 và 8.1 cho CVE-2026-6205; không có cơ sở để gọi cả tám lỗi là lỗ hổng không cần xác thực.
Ảnh chia sẻ về tệp .LOCK3D chưa chứng minh liên hệ với advisory
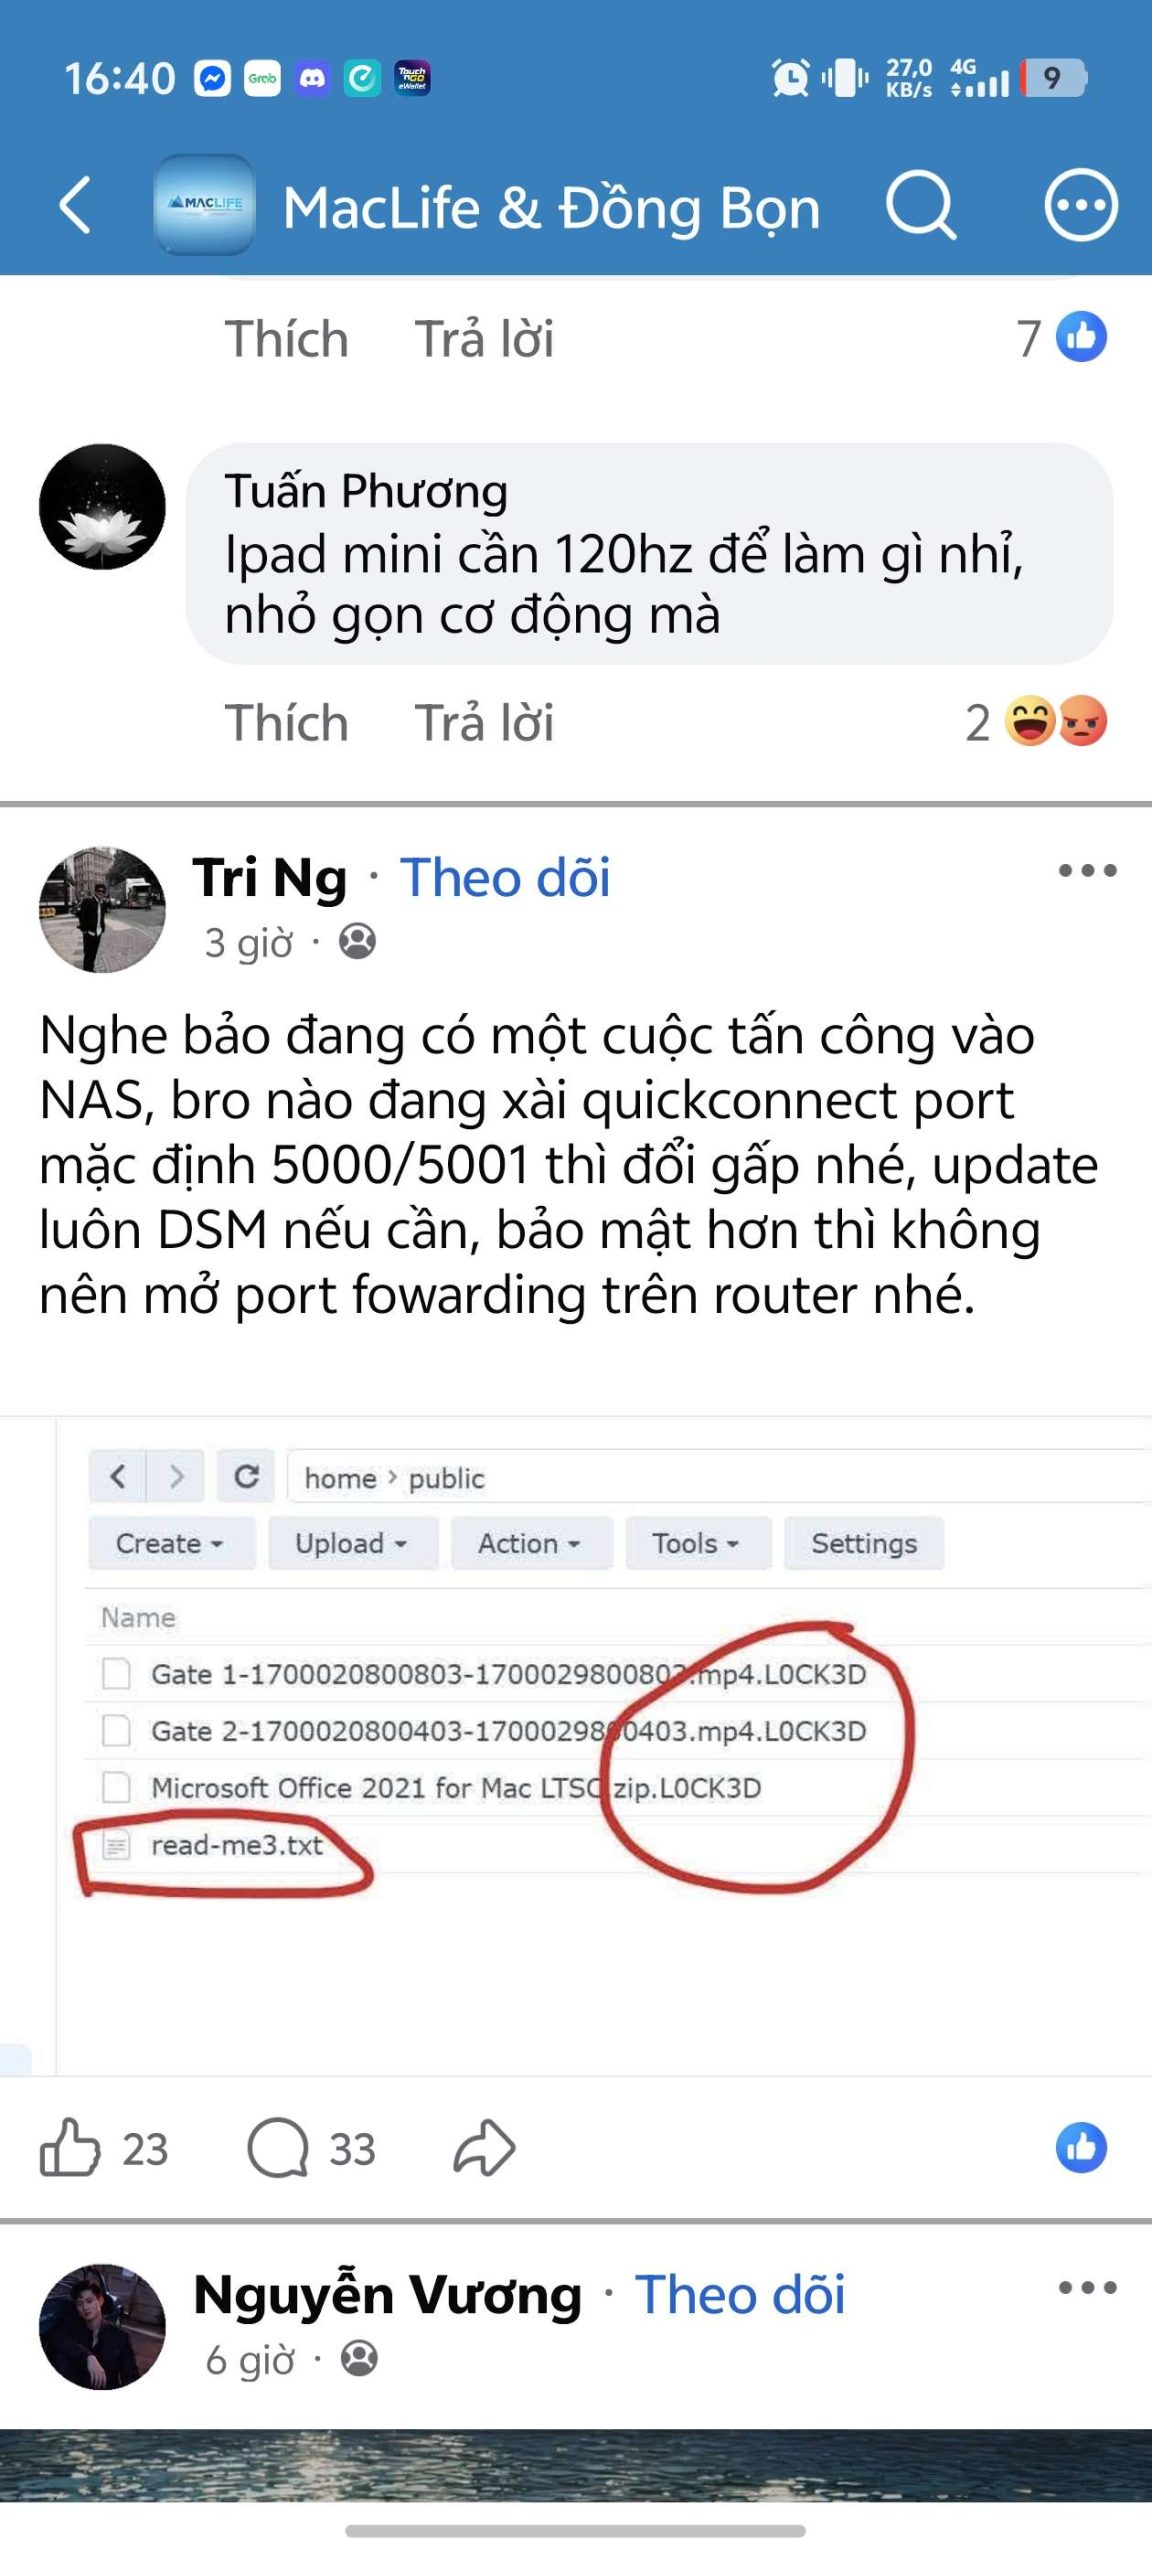
Ảnh chụp màn hình đang lưu hành cho thấy tên một số tệp có phần mở rộng .LOCK3D cùng dòng chữ read-me3.txt. Hình ảnh đó có thể là dấu hiệu của một tình huống mã hóa dữ liệu, nhưng riêng ảnh không cho biết mẫu NAS, thời điểm, cách xâm nhập hay việc kẻ tấn công đã dùng một trong tám CVE của Synology. Bài đăng cũng không phải bằng chứng về khai thác đang diễn ra đối với Synology-SA-26:13.
Hai việc cần tách riêng là xử lý sự cố nghi nhiễm mã độc và cài bản vá DSM. Nếu NAS của bạn xuất hiện tệp lạ hoặc dữ liệu không mở được, đừng xóa dấu vết hay vội khôi phục đè lên bản sao lưu; cần kiểm tra nhật ký, phạm vi thiết bị và bản sao lưu theo quy trình ứng phó phù hợp. Còn với advisory này, hành động có căn cứ trước mắt là xác định phiên bản DSM và cài bản cập nhật đúng nhánh. Bản vá giảm rủi ro từ các lỗi đã nêu, nhưng không tự xác nhận một NAS cụ thể đã từng bị xâm nhập hay đã an toàn sau một sự cố.
Quản trị viên có thể kiểm tra mục cập nhật DSM, ghi lại phiên bản/build hiện tại, rồi so với các mốc 7.4-90075, 7.3.2-86009-4, 7.2.2-72806-9 hoặc 7.2.1-69057-12 tương ứng. Nếu thiết bị chưa thể cập nhật ngay, nên hạn chế khả năng truy cập giao diện quản trị từ mạng không tin cậy như một biện pháp phòng vệ chung; đây không phải biện pháp thay thế bản vá mà advisory xác nhận.
Nguồn tham khảo: Synology Security Advisory Synology-SA-26:13; Cyber Security Agency of Singapore.