Tóm tắt nhanh
- Arctic Wolf phân tích hơn 400 sự cố lạm dụng chat ngoài Microsoft Teams để mạo danh hoặc giành quyền truy cập ban đầu.
- Đây là hành vi lợi dụng tính năng cộng tác hợp lệ, không phải khai thác một lỗ hổng Teams đã biết.
- Thư rác dồn dập có thể được dùng để tạo áp lực trước khi tài khoản giả danh IT yêu cầu hỗ trợ từ xa.
- Doanh nghiệp nên giới hạn domain được liên lạc ngoài và xác minh yêu cầu điều khiển máy qua kênh độc lập.
Microsoft Teams có thể đưa một người ngoài doanh nghiệp vào đúng nơi nhân viên vẫn trao đổi công việc hằng ngày. Trong hơn 400 sự cố được Arctic Wolf Labs phân tích, kẻ tấn công lợi dụng khả năng này để giả danh bộ phận hỗ trợ CNTT, rồi tìm cách biến một cuộc trò chuyện tưởng là nội bộ thành quyền truy cập máy tính.
Điểm đáng lo không nằm ở một bản vá còn thiếu. Nếu doanh nghiệp vẫn cho phép liên lạc rộng với các tổ chức bên ngoài, còn nhân viên coi tên hiển thị trên Teams là bằng chứng nhận diện, phần mềm hợp lệ vẫn có thể trở thành công cụ cho người giả mạo.
Chat trong Teams không đồng nghĩa với người trong công ty
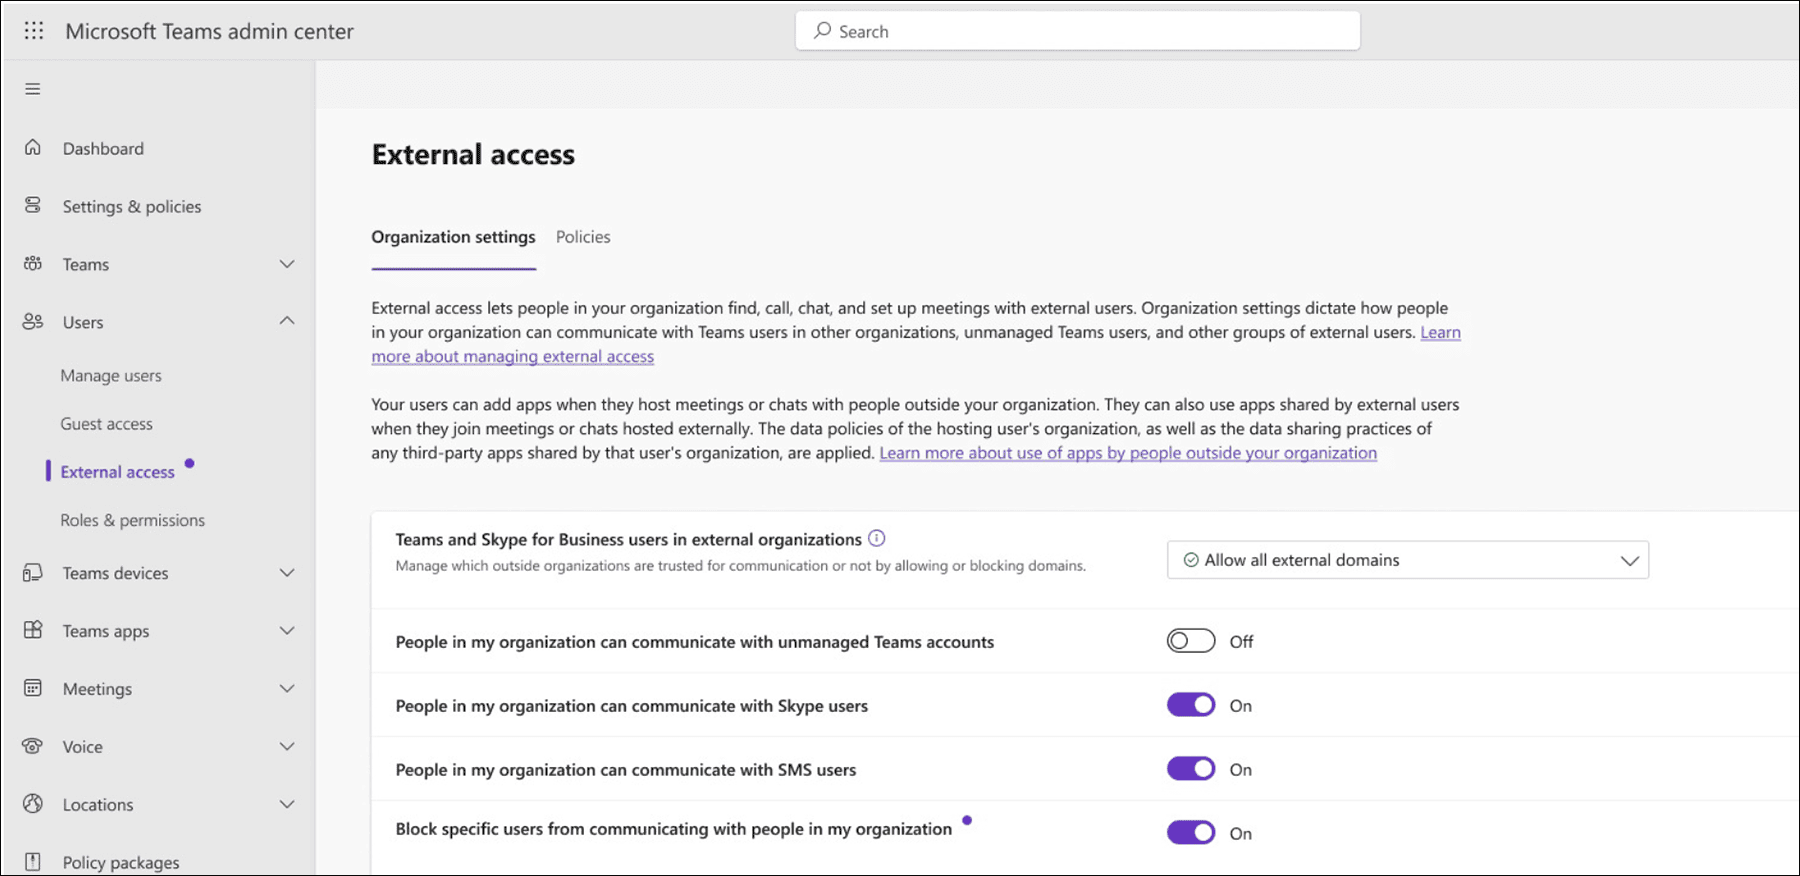
Ranh giới cần kiểm tra là tổ chức gửi tin, chứ không phải ứng dụng chứa tin nhắn. Tính năng external access, còn gọi là federation, cho phép người dùng từ một môi trường Microsoft 365 khác tìm kiếm, nhắn tin và gọi điện cho nhân viên, với điều kiện cả hai phía đều cho phép kết nối ngoài. Teams bật tính năng này theo mặc định.
Một tenant có thể hiểu là môi trường Microsoft 365 của một tổ chức. Kẻ tấn công có thể tạo hoặc mua tenant rồi đặt tên hiển thị theo kiểu IT Support hay IT Service Desk, thậm chí thêm chữ “(Internal)” để gợi cảm giác thuộc bộ phận nội bộ. Dòng chữ ấy do bên gửi tự đặt, không thay thế được nhãn External mà Teams hiển thị.
Theo số liệu Arctic Wolf, khoảng 30–40% trường hợp được phân tích sử dụng domain mặc định dạng *.onmicrosoft.com. Con số này thuộc tập sự cố của hãng bảo mật, không phải tỷ lệ tài khoản Teams độc hại trên toàn dịch vụ. Một domain nằm dưới onmicrosoft.com cũng không chứng minh người đang trò chuyện là nhân viên Microsoft hoặc đội IT của công ty.
Chỉ chặn loại domain này là chưa đủ. Các tài khoản mạo danh còn sử dụng domain tự đăng ký, tên gần giống bộ phận hỗ trợ hoặc tên doanh nghiệp mục tiêu. Vì vậy, danh sách tổ chức được phép liên lạc có giá trị hơn việc yêu cầu nhân viên tự đoán một tên miền trông có đáng tin hay không.
Thư rác tạo áp lực, công cụ hợp lệ mở đường điều khiển máy
Chiêu mạo danh dễ thuyết phục hơn khi nó xuất hiện đúng lúc người dùng đang gặp rắc rối. Trong nhiều trường hợp, hộp thư nạn nhân nhận dồn dập hàng trăm thư xác nhận đăng ký trong vài phút, rồi một tài khoản Teams tự xưng IT xuất hiện và đề nghị xử lý. Đợt thư rác vừa gây hoảng hốt vừa có thể vùi lấp cảnh báo bảo mật thật.
Yêu cầu nguy hiểm nằm ở bước tiếp theo: mở công cụ hỗ trợ từ xa và cho người lạ can thiệp vào máy. Quick Assist là công cụ được ghi nhận thường xuyên nhất trong các sự cố này; ngoài ra còn có AnyDesk, ScreenConnect và những phần mềm quản trị từ xa khác. Chúng là ứng dụng hợp lệ, nên việc nhìn thấy tên phần mềm quen thuộc không xác thực được người đang yêu cầu sử dụng.
Sau khi được cho truy cập, kẻ tấn công có thể tự tải công cụ tiếp theo trong phiên điều khiển, thay vì đặt một đường dẫn đáng ngờ ngay trong cửa sổ chat. Chỉ quét tin nhắn vì thế không bao quát được toàn bộ chuỗi tấn công. Đội bảo mật còn cần theo dõi hoạt động trên máy tính và dấu hiệu truy cập tài khoản bất thường.
Không phải trường hợp nào cũng đi qua cùng một kịch bản. Một biến thể được phân tích bắt đầu bằng việc người giả danh helpdesk yêu cầu nạn nhân chạy PowerShell để tải tệp; các bước sau thu thập thông tin người dùng và máy tính trong Active Directory rồi gửi ra ngoài. Bởi vậy, không thấy yêu cầu mở Quick Assist cũng chưa đủ để coi cuộc liên hệ là an toàn.
Ranh giới thực tế là ai cho phép phiên hỗ trợ đó, không phải công cụ có chữ ký số hay có sẵn trên máy hay không. Một cuộc gọi quen giọng, tên hiển thị đúng chức danh hoặc câu chuyện “giúp dọn thư rác” đều không thay thế được việc xác minh người yêu cầu.
Doanh nghiệp Việt Nam nên giới hạn đối tác, không chỉ nhắc nhân viên cẩn thận
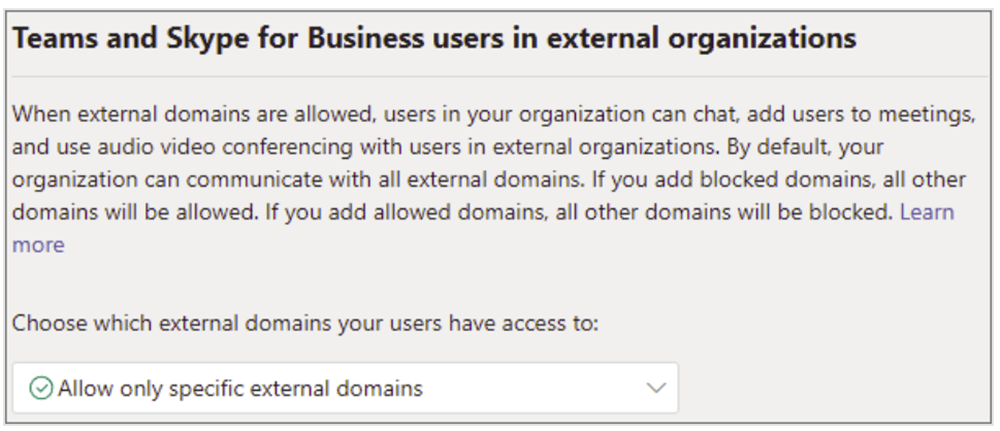
Với doanh nghiệp Việt Nam dùng Teams để làm việc với khách hàng hoặc nhà cung cấp, tắt toàn bộ liên lạc ngoài có thể gây gián đoạn. Cách phù hợp hơn là rà soát những đối tác thực sự cần kết nối, rồi giới hạn theo domain thay vì tiếp tục để mọi tổ chức đều có thể tiếp cận nhân viên.
Trong Teams admin center, quản trị viên vào Users → External access, chọn “Allow only specific external domains” và thêm các domain đối tác đã xác minh. Khi thiết lập danh sách cho phép, những domain khác bị chặn theo mặc định. Việc chặn tài khoản Teams không do tổ chức quản lý và hạn chế tenant dùng thử là các lớp bổ sung, không nên nhầm chúng với cùng một thiết lập.
Đường hỗ trợ từ xa cũng cần được quản lý riêng. Nếu công ty dùng Quick Assist, chỉ những vai trò IT được ủy quyền mới nên có nhu cầu sử dụng; nếu không dùng thì có thể gỡ hoặc chặn theo chính sách. Các công cụ điều khiển từ xa ngoài danh sách được duyệt cần được phát hiện, bởi một ứng dụng thứ hai có thể giúp kẻ xâm nhập duy trì quyền điều khiển sau khi phiên hỗ trợ ban đầu kết thúc.
Phần quy trình phải đủ cụ thể để nhân viên làm được ngay: khi có yêu cầu điều khiển máy, tự liên hệ số helpdesk đã được công ty công bố hoặc dùng luồng phê duyệt trên một ứng dụng tin cậy khác. Không lấy số điện thoại hay đường dẫn xác minh do chính người lạ gửi trong cuộc chat đó.
Khi hộp thư bất ngờ ngập thư đăng ký rồi có “IT” chủ động gọi đến, ưu tiên là dừng yêu cầu hỗ trợ và báo qua kênh nội bộ đã biết. Doanh nghiệp cũng nên nói rõ helpdesk thật sẽ liên hệ bằng cách nào. Một chính sách giới hạn domain giảm số người lạ có thể gõ cửa; một bước xác minh độc lập ngăn người lọt qua cánh cửa ấy tự nhận là đồng nghiệp.
Nguồn tham khảo: Arctic Wolf Labs — phân tích lạm dụng chat ngoài Microsoft Teams; TechRadar Pro; The Hacker News.