Tóm tắt nhanh
- CVE-2026-83844 là lỗ hổng thực thi mã từ xa trong Microsoft Paint, được chấm CVSS 8,1/10.
- Microsoft ghi nhận kẻ tấn công qua mạng có thể khai thác lỗi mà không cần quyền truy cập hay thao tác từ người dùng; độ phức tạp khai thác được đánh giá cao.
- Paint được cập nhật riêng qua Microsoft Store, nên Windows Update mới nhất không đảm bảo ứng dụng đã được vá.
- Kiểm tra phiên bản Paint bằng PowerShell và cập nhật ứng dụng trực tiếp trong Store.
Lỗ hổng CVE-2026-83844 trong Microsoft Paint có điểm CVSS 8,1/10, nhưng việc cài bản cập nhật Windows mới nhất chưa chắc đã vá được ứng dụng. Paint được phân phối và cập nhật riêng qua Microsoft Store; người dùng cần kiểm tra phiên bản của chính ứng dụng này.
Paint cập nhật riêng, tạo ra một điểm mù sau Windows Update
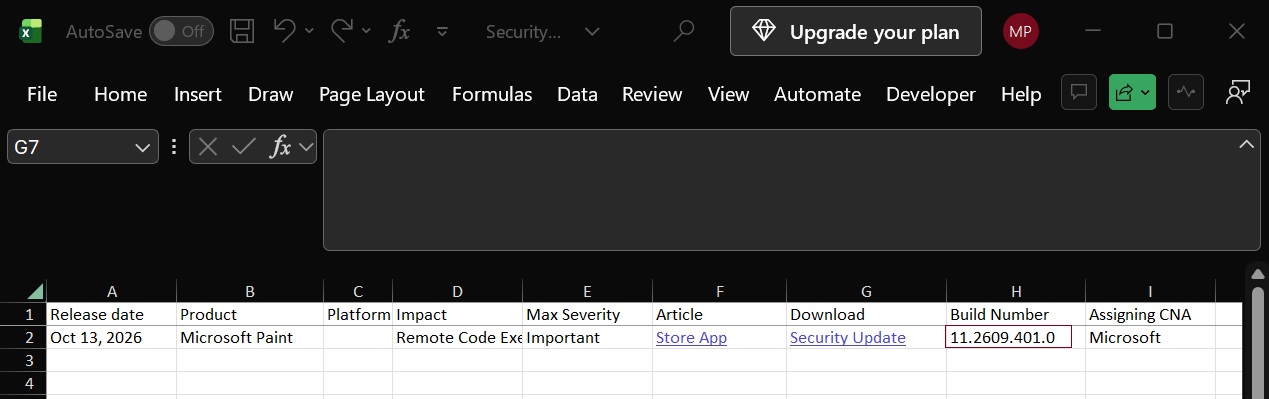
Windows Update và cập nhật ứng dụng trong Microsoft Store là hai luồng riêng. Vì thế, máy tính đã cài bản vá hệ điều hành vẫn có thể đang chạy Paint cũ nếu Store chưa đưa bản cập nhật ứng dụng tới thiết bị. Đây là khác biệt quan trọng với người dùng vốn xem biểu tượng Windows Update báo đã cập nhật là dấu hiệu đủ để yên tâm.
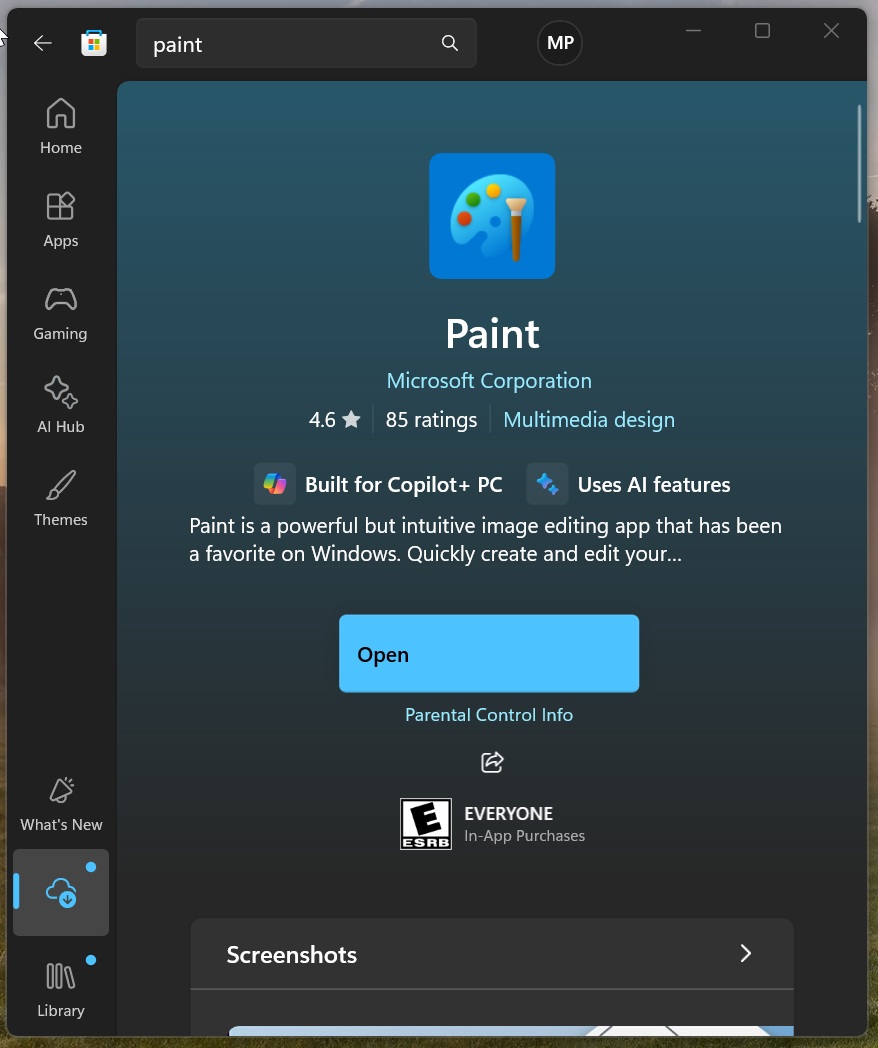
Hồ sơ CVE do Microsoft công bố ghi nhận các phiên bản Paint từ 11.0.0.0 đến trước 11.2605.91.0 nằm trong phạm vi ảnh hưởng. Tài liệu hỗ trợ được Windows Latest dẫn lại nêu phiên bản 11.2609.401.0 trở lên là đã được bảo vệ. Hai mốc phiên bản này không trùng nhau; do đó, nếu Paint đang ở giữa các mốc, người dùng nên ưu tiên xác nhận theo hướng dẫn cập nhật hiện hành của Microsoft thay vì tự suy đoán trạng thái an toàn.
Điểm CVSS cao nhưng độ phức tạp khai thác cũng cao
Lỗi được phân loại là đọc vượt giới hạn bộ nhớ (CWE-125), có thể dẫn tới thực thi mã từ xa. Vector CVSS 3.1 ghi nhận đường tấn công qua mạng, không cần đặc quyền và không cần tương tác người dùng, nhưng độ phức tạp khai thác ở mức cao. Điểm số 8,1 phản ánh tác động tiềm tàng đáng kể tới tính bí mật, toàn vẹn và khả năng hoạt động của hệ thống; nó không đồng nghĩa mọi máy cài Paint đều đang bị khai thác.
Microsoft mô tả khả năng kẻ tấn công gửi dữ liệu được tạo đặc biệt qua mạng tới dịch vụ bị ảnh hưởng. Đây là mô tả về điều kiện khai thác, không phải bằng chứng rằng lỗ hổng đang được sử dụng ngoài thực tế. Windows Latest cho biết chưa thấy báo cáo khai thác trong thực tế tại thời điểm bài viết được đăng. Dù vậy, việc chưa có báo cáo không thay thế cho cài đặt bản vá.
Kiểm tra số phiên bản Paint thay vì chỉ nhìn trạng thái Windows
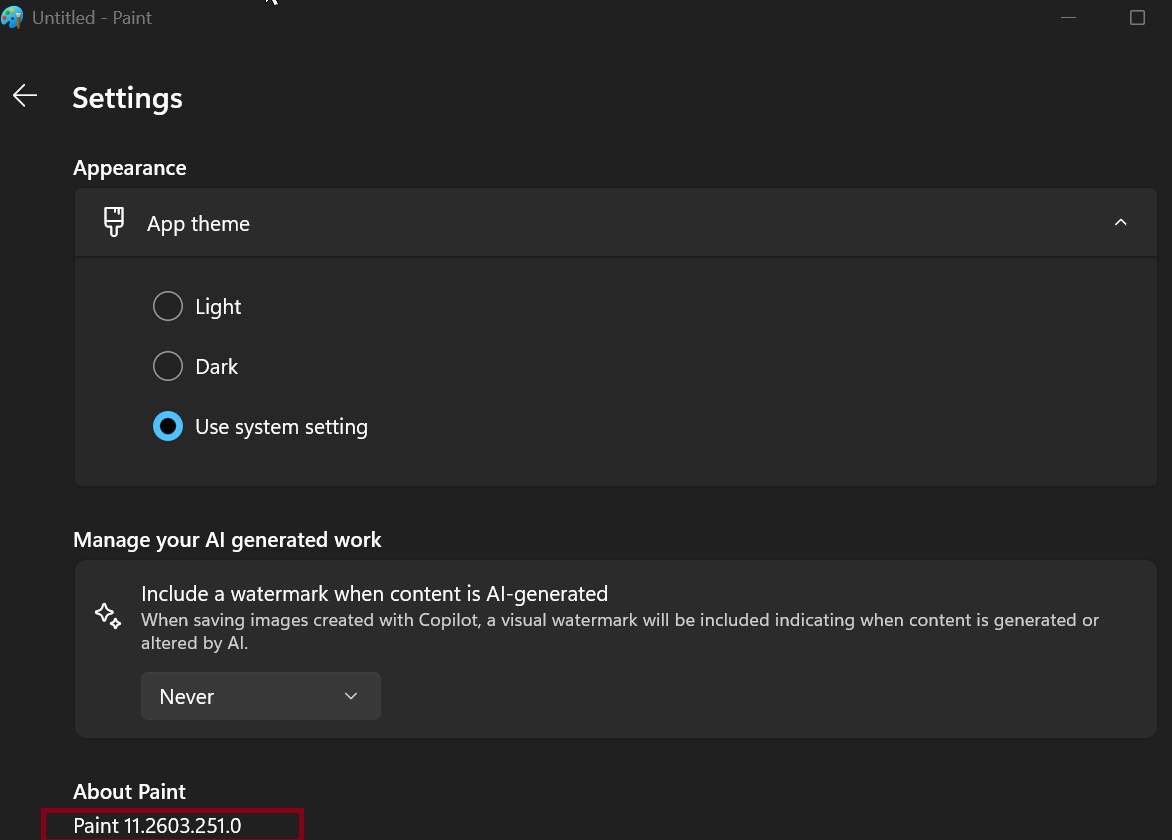
Mở Windows PowerShell và chạy lệnh sau để xem phiên bản gói Microsoft Paint đang cài:
Get-AppxPackage -Name Microsoft.Paint | Select-Object Name, VersionĐối chiếu kết quả với hướng dẫn bảo mật của Microsoft; nếu chưa rõ phiên bản đó đã được vá hay chưa, hãy mở Microsoft Store, kiểm tra cập nhật ứng dụng và cài phiên bản Paint mới nhất mà Store cung cấp. Sau đó chạy lại lệnh để xác nhận phiên bản đã đổi. Không nên xem việc bật tự động cập nhật hoặc cài Windows Update tháng 10 là bằng chứng đủ rằng Paint đã nhận bản vá.
Với máy tính do tổ chức quản lý, quản trị viên nên kiểm tra phiên bản ứng dụng trên các thiết bị thay vì chỉ dựa vào báo cáo cập nhật hệ điều hành. Nếu Store chưa phân phối phiên bản được Microsoft chỉ định, cần theo dõi hướng dẫn từ Microsoft và giữ nguyên các biện pháp bảo vệ mạng hiện có cho tới khi xác minh được trạng thái vá.
Nguồn tham khảo: OpenCVE / hồ sơ CVE của Microsoft; Windows Latest.