Tóm tắt nhanh
- Chiến dịch Poisoned Source nhắm vào khách truy cập các website bị xâm nhập hoặc giả mạo, với chuỗi khai thác Android dành cho Chrome chưa cập nhật.
- Mã tấn công ghép CVE-2026-3910 trong Chrome với CVE-2025-27038 của driver đồ họa Qualcomm Adreno để thoát sandbox.
- Payload AndroSnitch có thể lấy cookie, dữ liệu đăng nhập, lịch sử Chrome và cấu hình chứa mật khẩu Wi-Fi.
- Sekoia cho biết các lỗi đã được nhà cung cấp vá; cập nhật Chrome và bản vá bảo mật Android là biện pháp trực tiếp để giảm rủi ro.
Một trang web bị chèn mã có thể kích hoạt chuỗi khai thác Android mà người dùng không cần bấm thêm nút nào: chiến dịch Poisoned Source dùng lỗi Chrome để chạy mã trong trình duyệt, rồi lợi dụng driver GPU Adreno trên một số thiết bị Snapdragon nhằm thoát khỏi sandbox.
Báo cáo ngày 4/11/2026 của nhóm Threat Detection & Research thuộc Sekoia mô tả chiến dịch nhắm cả iOS lẫn Android. Trên Android, đối tượng bị nhắm là các phiên bản Chrome từ 139 đến 145, ngoại trừ bản 143; mục tiêu cuối của chuỗi Class C là dữ liệu trình duyệt và mật khẩu Wi-Fi. Đây là khai thác n-day: các lỗ hổng đã được vá trước khi chiến dịch được phát hiện, nên trọng tâm rủi ro nằm ở thiết bị còn chạy phần mềm cũ.
Hai lỗi nối tiếp nhau để vượt lớp bảo vệ của Chrome
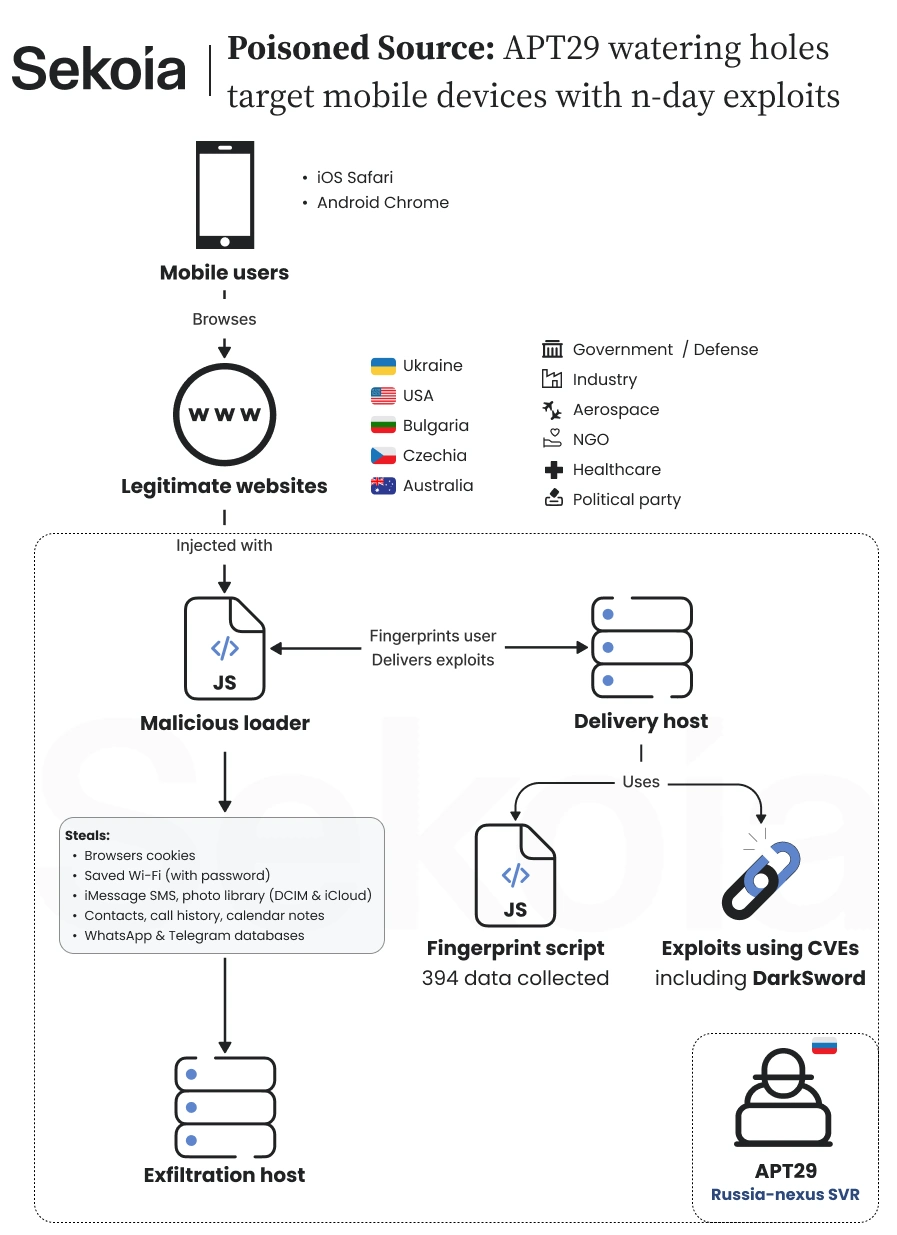
Sandbox của trình duyệt giới hạn những gì một trang web và tiến trình dựng trang có thể truy cập. Vì vậy, chỉ thực thi được mã trong Chrome chưa đồng nghĩa với việc kẻ tấn công đã đọc được dữ liệu ở cấp hệ thống. Chuỗi được Sekoia phân tích giải quyết việc đó bằng hai bước riêng: khai thác Chrome để chạy mã trong renderer, sau đó đánh vào driver đồ họa để vượt ranh giới cô lập.
Cụ thể, CVE-2026-3910 được dùng ở bước đầu để thực thi mã từ xa trong tiến trình Chrome renderer. Tiếp đó, CVE-2025-27038 trong driver Adreno được dùng để thoát sandbox và nâng quyền. Hai lỗi nằm ở các lớp khác nhau: một lỗi mở cửa từ nội dung web vào tiến trình trình duyệt, lỗi còn lại nhắm vào thành phần hệ thống xử lý đồ họa.
Điều này giải thích vì sao cập nhật trình duyệt thôi chưa phải toàn bộ câu chuyện bảo mật trên điện thoại. Trình duyệt có thể được cô lập tốt, nhưng nếu thành phần đặc quyền bên dưới như driver GPU có lỗi chưa vá, kẻ tấn công có thêm một con đường vượt qua giới hạn đó. Mức độ rủi ro cụ thể vẫn phụ thuộc phiên bản Chrome, bản vá hệ thống và thiết bị; không thể suy ra rằng mọi máy dùng Snapdragon đều bị ảnh hưởng.
AndroSnitch nhắm vào cookie, thông tin đăng nhập và Wi-Fi
Sau khi vượt sandbox, payload mà Sekoia đặt tên AndroSnitch tập trung thu thập các tệp dữ liệu của Chrome và cấu hình Wi-Fi. Danh sách gồm cookie, dữ liệu đăng nhập đã lưu, lịch sử duyệt web cùng các tệp WifiConfigStore.xml trên Android.
Cookie có thể giúp kẻ tấn công chiếm lại phiên đăng nhập mà không cần biết mật khẩu theo cách thông thường; dữ liệu đăng nhập lưu trong trình duyệt có thể làm lộ thêm tài khoản, còn lịch sử cho biết người dùng từng truy cập dịch vụ nào. Mật khẩu Wi-Fi cũng là thông tin nhạy cảm, nhưng báo cáo mô tả khả năng lấy tệp cấu hình chứ không khẳng định mọi mạng hoặc thiết bị đều bị thu thập thành công.
Chuỗi khai thác còn có bước kiểm tra mã thiết bị. Nếu nhận ra mã SM-S938B, tương ứng với Samsung Galaxy S25 Ultra, mã tấn công sẽ dừng. Sekoia không đưa ra lý do cho ngoại lệ này, nên chưa thể kết luận đây là cách né một cơ chế bảo vệ cụ thể hay chỉ là giới hạn trong cấu hình chiến dịch.
Đây là khai thác lỗi cũ, không phải lỗ hổng zero-day
Điểm cần phân biệt là hai CVE trong chuỗi Android đã có bản vá. Sekoia mô tả cả ba chuỗi khai thác trong chiến dịch đều dựa trên lỗi đã biết và đã được nhà cung cấp xử lý; chiến dịch nhắm thiết bị chưa cập nhật, thay vì khai thác một lỗ hổng zero-day còn chưa có bản sửa.
Máy vẫn có thể gặp rủi ro khi người dùng truy cập website đã bị xâm nhập bằng Chrome cũ, bởi mã độc được tải và kích hoạt qua trang web. Không cần cài APK lạ theo mô tả của chuỗi Class C. Các website bị ảnh hưởng gồm trang bị chèn mã trực tiếp, trang giả mạo hoạt động như máy chủ trung gian, và nhiều trang cùng tải một dịch vụ phân tích web bị xâm nhập trong khoảng một tuần.
Sekoia đánh giá với độ tin cậy trung bình đến cao rằng chiến dịch có liên hệ với APT29, nhóm xâm nhập thường được gắn với tình báo Nga. Đây là đánh giá quy kết dựa trên dấu vết kỹ thuật, cách vận hành và nhóm nạn nhân; không nên diễn đạt như kết luận đã được xác nhận tuyệt đối.
Người dùng Android nên kiểm tra cả Chrome lẫn bản vá hệ thống
Trên điện thoại Android, hãy mở Google Play Store và cập nhật Chrome lên phiên bản mới nhất đang được phân phối. Báo cáo ghi nhận chuỗi nhắm Chrome 139–145, trừ 143; do đó vượt mốc 145 là chỉ dấu hữu ích theo dữ liệu chiến dịch này, nhưng không thay thế việc cài bản cập nhật mới nhất khi Google phát hành phiên bản tiếp theo.
Tiếp theo, kiểm tra mục Cập nhật phần mềm hoặc Bảo mật trong Cài đặt để cài bản vá Android do hãng sản xuất điện thoại cung cấp. Lỗi thứ hai nằm trong driver Adreno, nên bản cập nhật hệ thống của nhà sản xuất quan trọng không kém bản cập nhật ứng dụng Chrome. Thời điểm phát hành bản vá có thể khác nhau giữa các hãng, dòng máy và khu vực.
Nếu Chrome và hệ điều hành đã được cập nhật, chuỗi khai thác này không hoạt động trên thiết bị đã vá đầy đủ. Còn nếu máy không nhận cập nhật bảo mật mới, người dùng nên hạn chế mở các đường dẫn không tin cậy và cân nhắc chuyển sang thiết bị vẫn được nhà sản xuất hỗ trợ; riêng việc tránh bấm link không thể thay thế cập nhật, vì kiểu tấn công này có thể kích hoạt khi truy cập trang bị cài mã độc.
Nguồn tham khảo: Sekoia TDR; The Hacker News; Android Authority