Tóm tắt nhanh
- Claroc kiểm tra 37.571 ứng dụng Grok còn trực tuyến và thấy 35.578 ứng dụng (94,7%) mở được mà không cần đăng nhập.
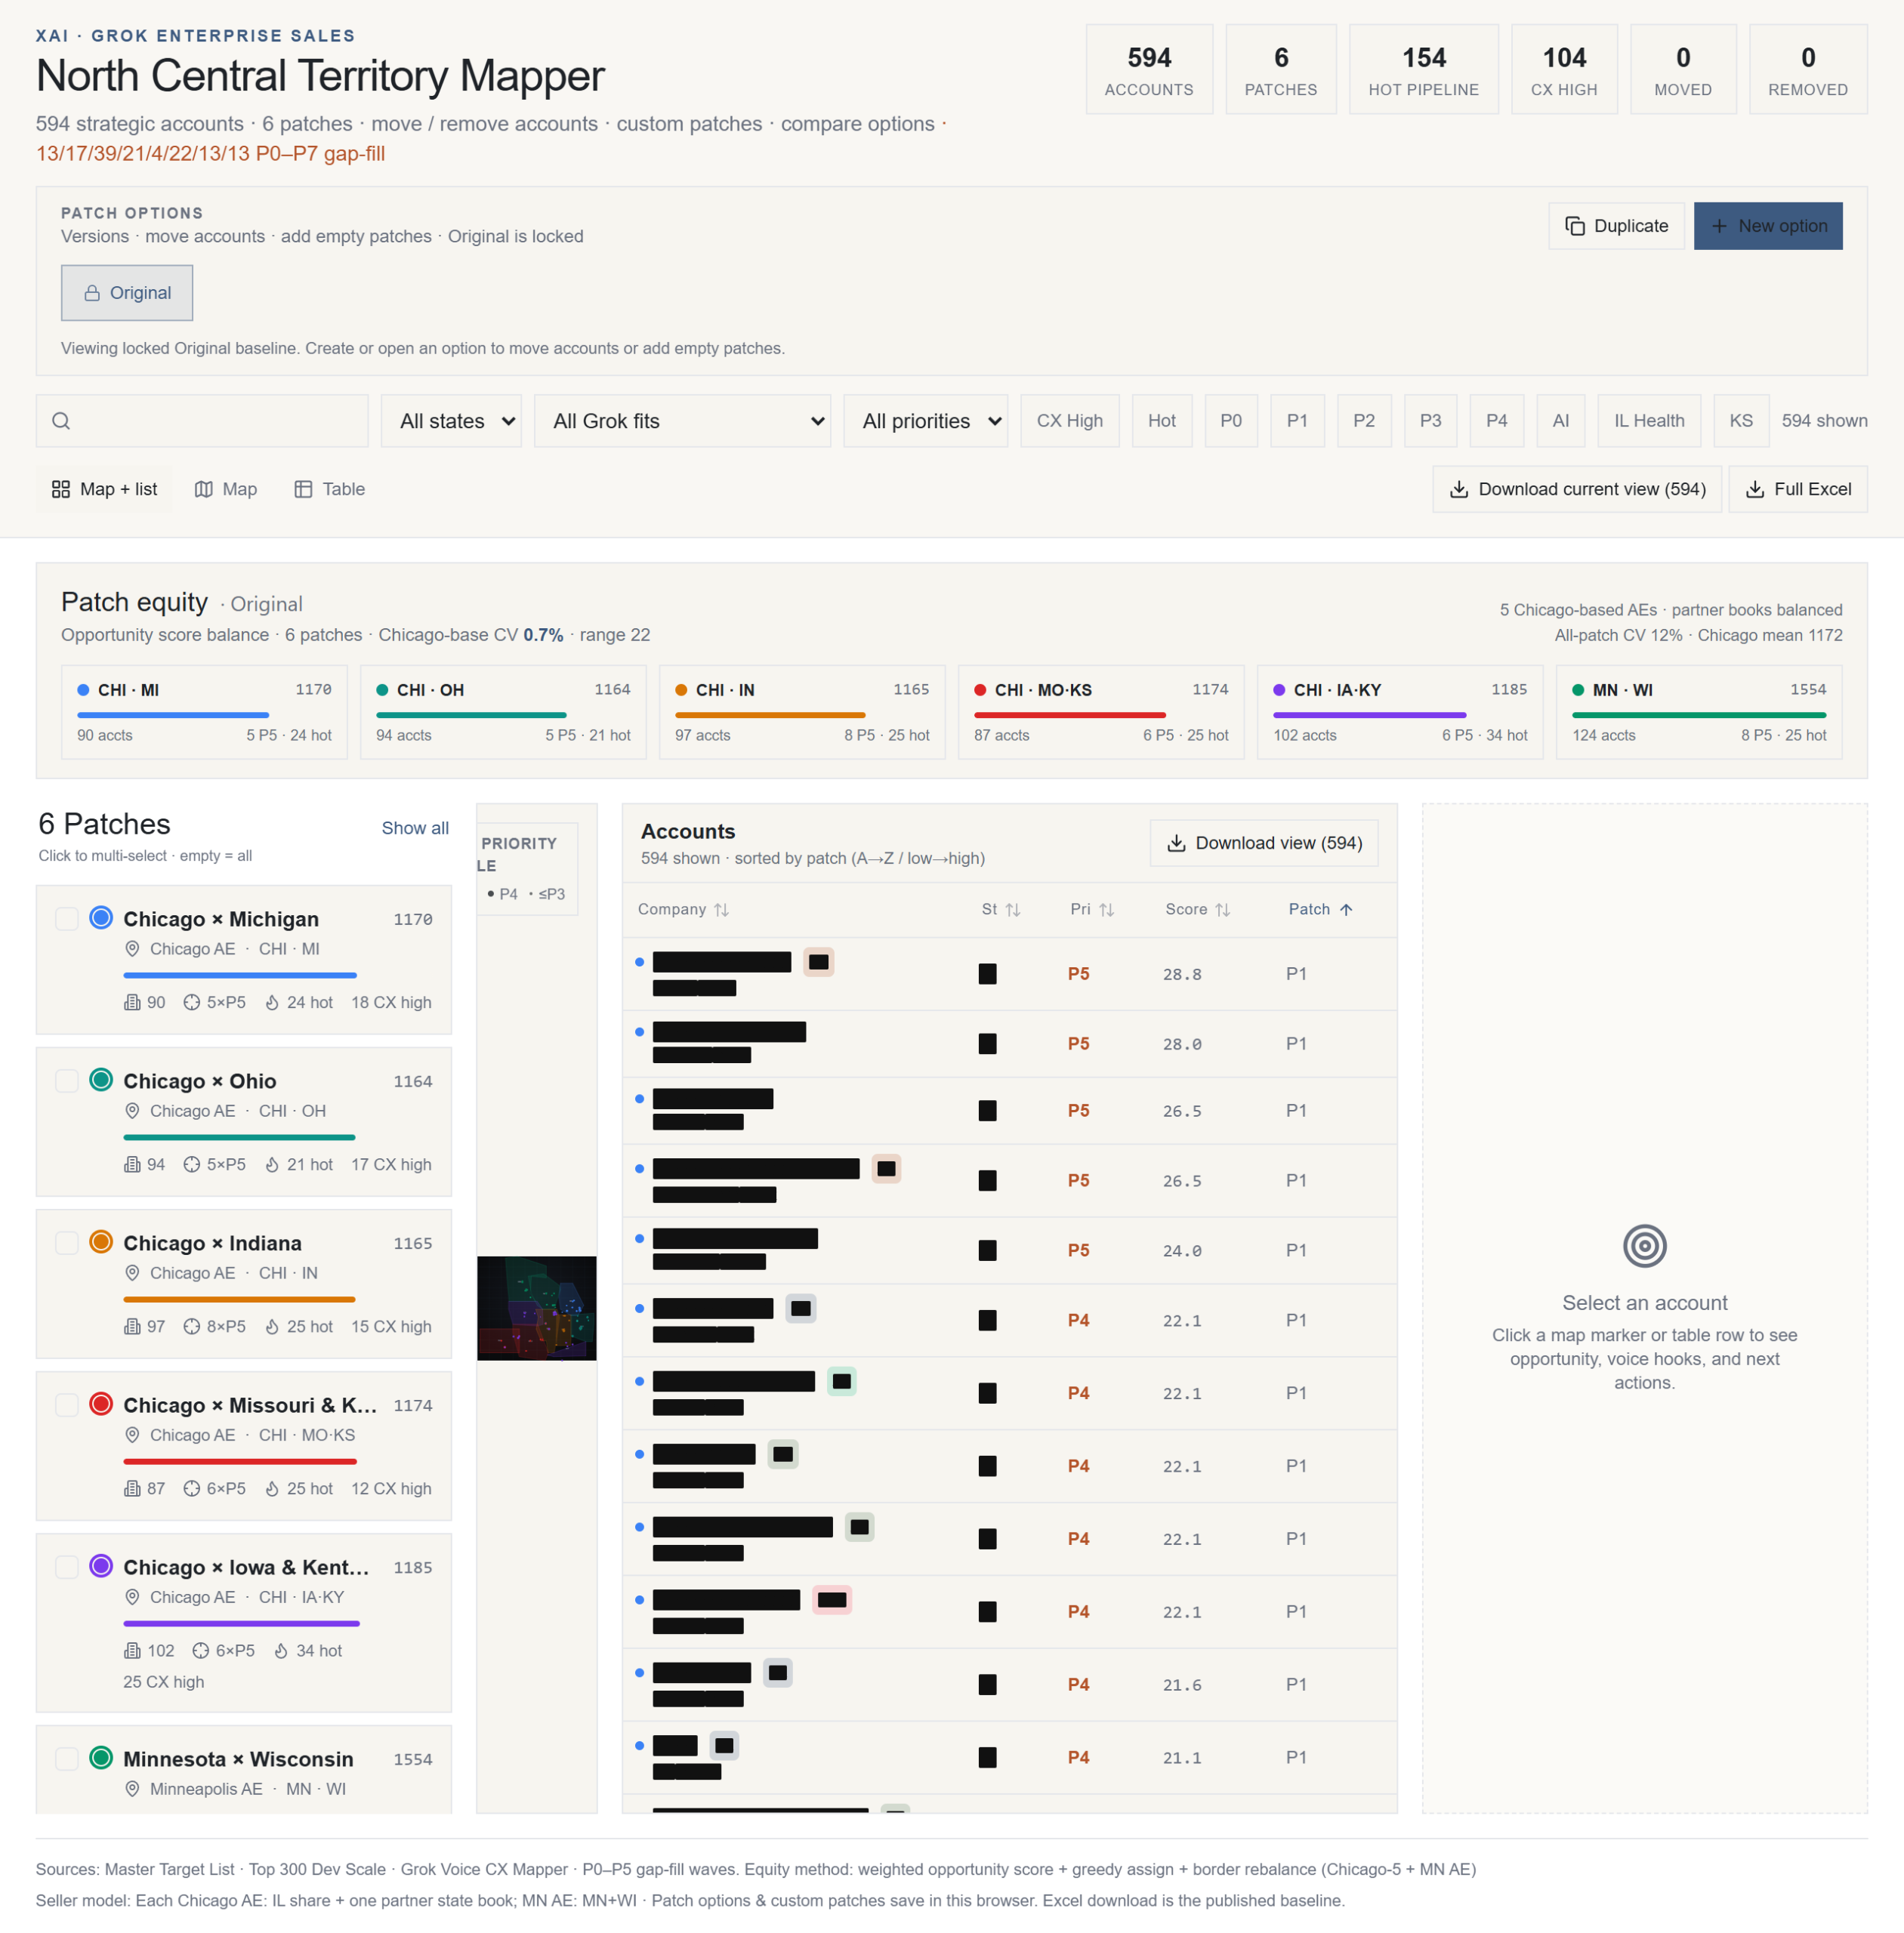
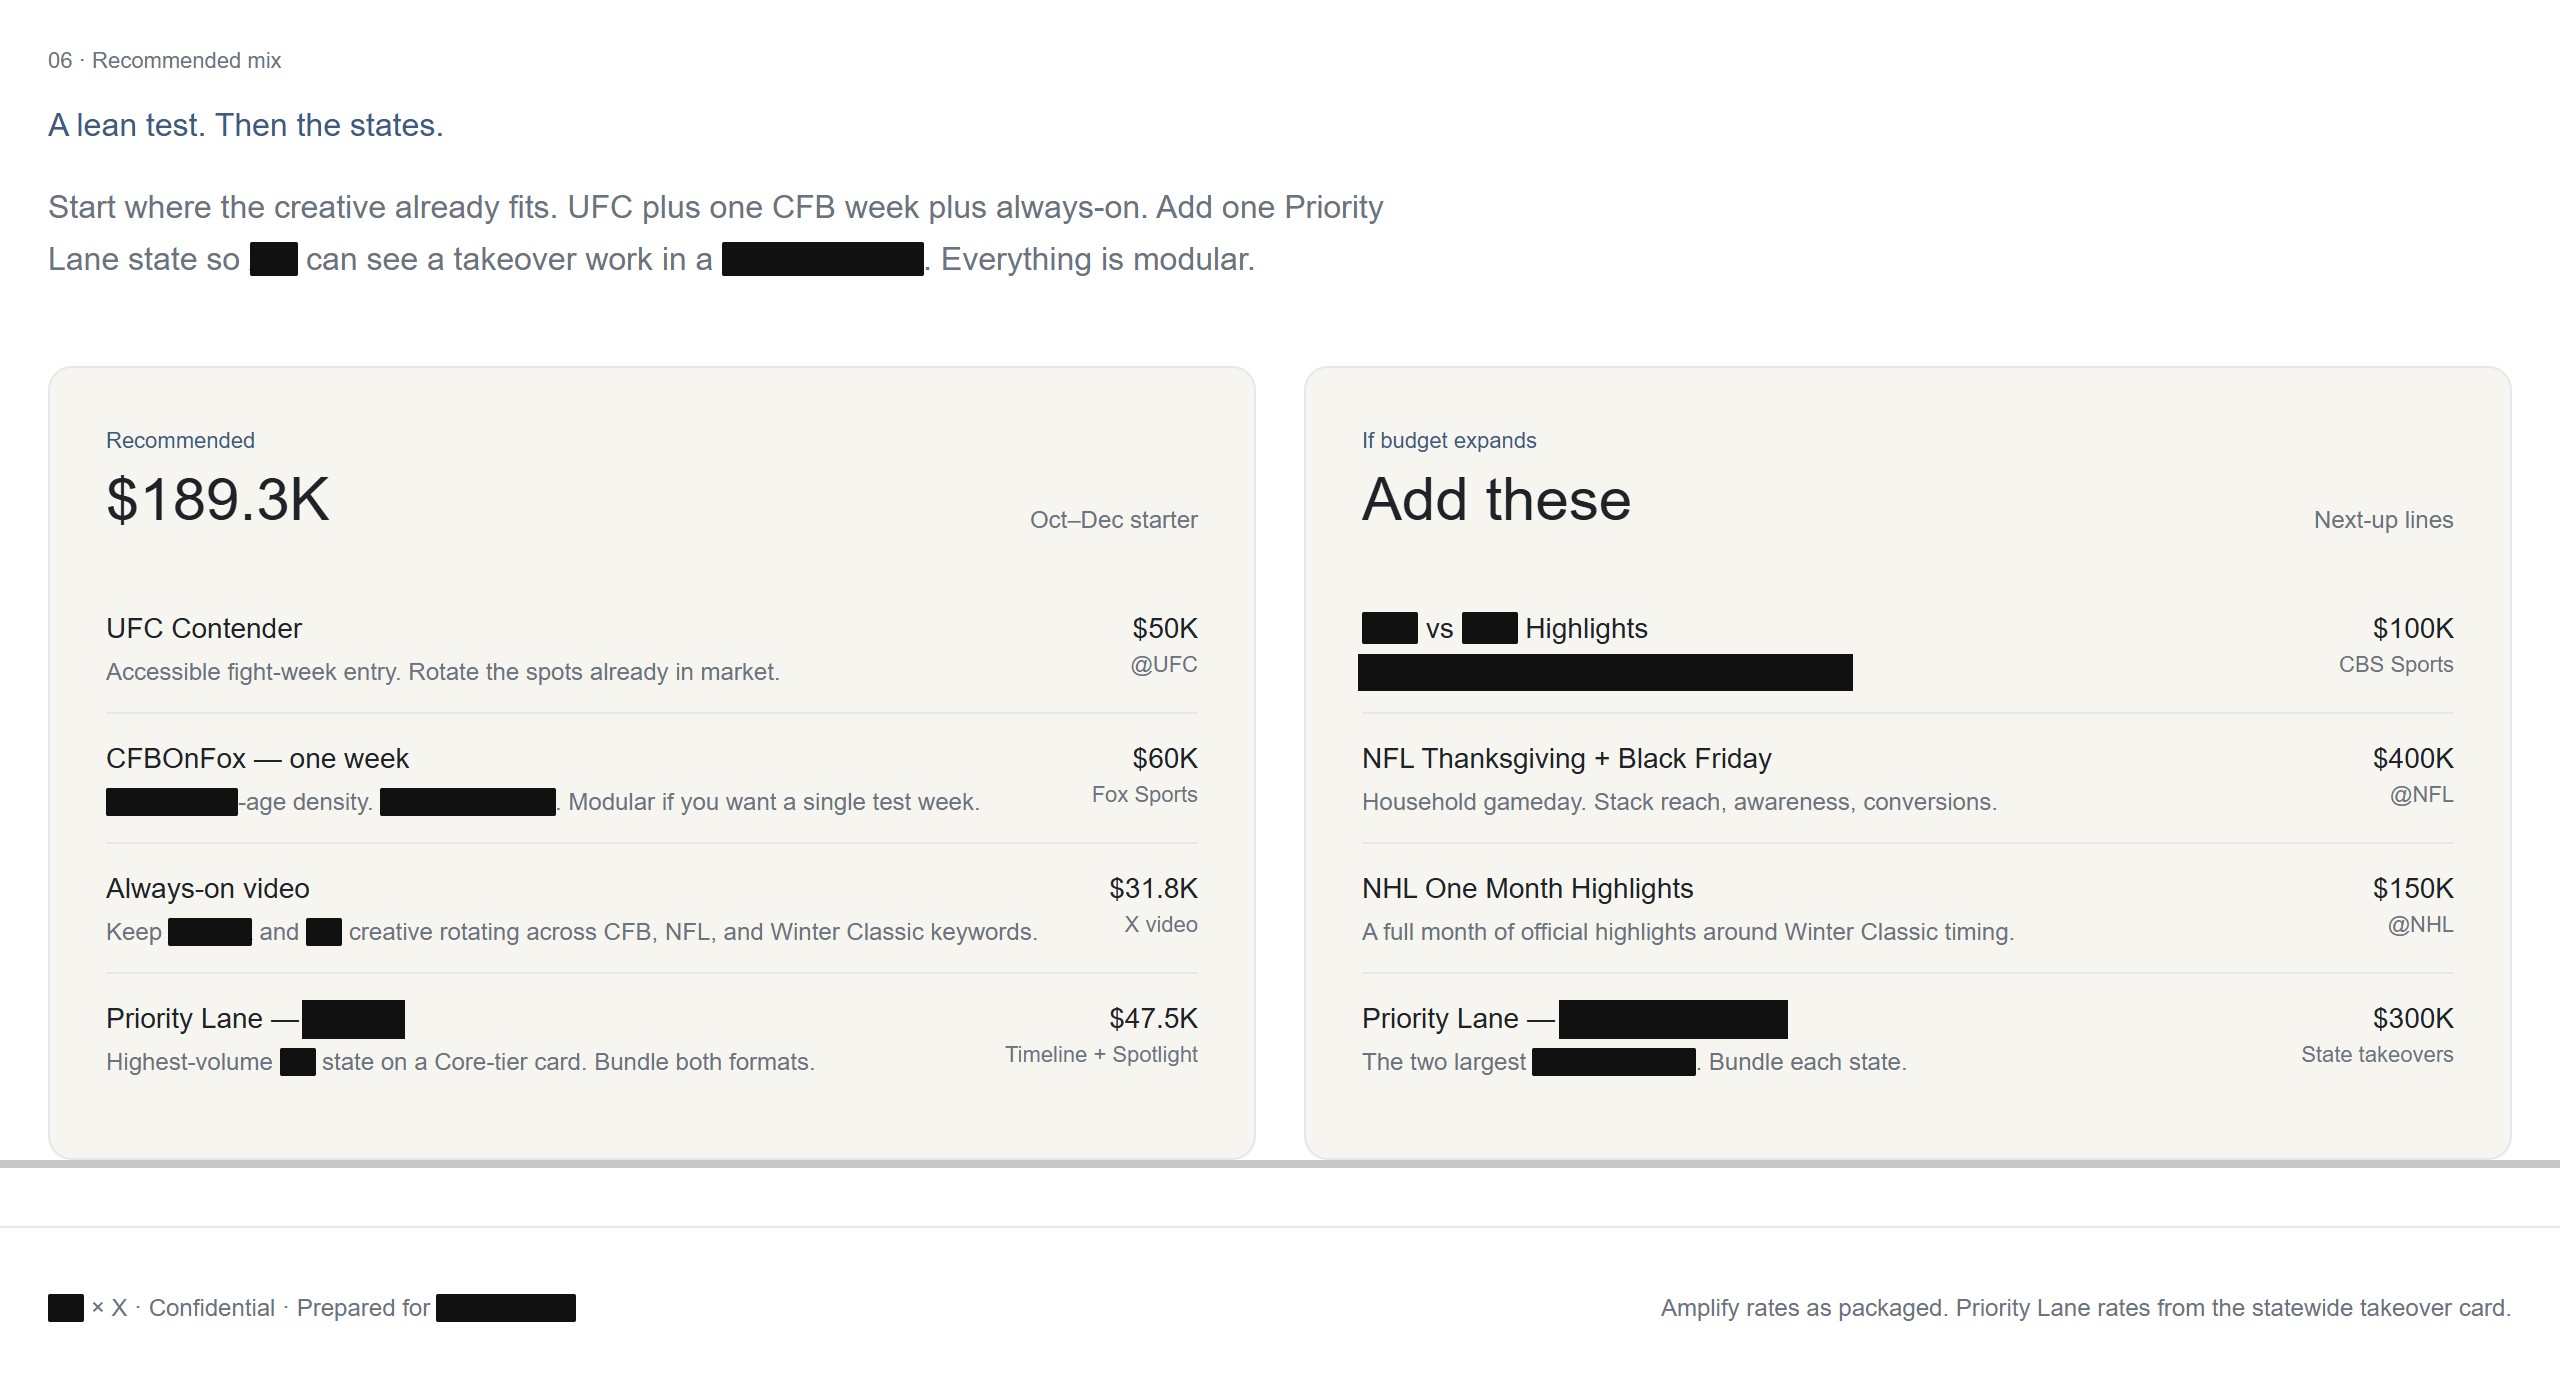
- Trong số đó có 24 ứng dụng do nhân viên SpaceXSI và X tạo, chứa kế hoạch tuyển dụng, bản đồ bán hàng 594 tài khoản và đề xuất quảng cáo mật.
- Tên miền phụ riêng cho từng ứng dụng giúp chia sẻ nhanh, nhưng hostname có thể bị dịch vụ Passive DNS ghi nhận; link khó đoán không đồng nghĩa link bí mật.
- Người dùng cần kiểm tra quyền truy cập, dữ liệu và mã đăng nhập của các ứng dụng AI tự tạo, thay vì xem nút Publish như một bước triển khai an toàn.
Claroc phát hiện 35.578 trong số 37.571 ứng dụng Grok Build còn hoạt động có thể mở công khai mà không cần đăng nhập; 24 ứng dụng thuộc nhân viên SpaceXSI và X chứa tài liệu nội bộ, trong đó có bản đồ bán hàng 594 tài khoản và đề xuất quảng cáo mật.
Vấn đề không phải tin tặc đột nhập máy chủ để lấy cơ sở dữ liệu. Rủi ro đến từ cách Grok cấp hostname riêng cho từng ứng dụng và lựa chọn “Anyone with the link” khi người dùng xuất bản. Một URL ngẫu nhiên có thể khó đoán, nhưng khi tên miền đã xuất hiện trong hệ thống tra cứu DNS công khai, sự ngẫu nhiên ấy không còn bảo vệ được dữ liệu.
Hostname riêng khiến link bị tìm thấy qua DNS
Mỗi ứng dụng Grok được xuất bản có địa chỉ dạng tên-ngẫu-nhiên.grok.me. Trình duyệt phải hỏi máy chủ DNS để tìm địa chỉ IP tương ứng khi người dùng mở trang; các dịch vụ Passive DNS thu thập và lưu những truy vấn này, sau đó cho phép tìm hostname theo mẫu. Vì vậy, chỉ cần địa chỉ được truy cập một lần, nó có thể xuất hiện trong danh sách có thể tra cứu.
Claroc thử 43.551 địa chỉ Grok, trong đó 37.571 ứng dụng còn trực tuyến; 35.578 ứng dụng trong số này mở cho bất kỳ ai mà không cần đăng nhập, tương đương 94,7%. Tên gồm những từ ngẫu nhiên làm giảm khả năng đoán mò, nhưng không ngăn được người khác tìm địa chỉ đã được ghi nhận.
Đây là khác biệt quan trọng giữa một đường dẫn bí mật và một đường dẫn chỉ khó đoán. Cơ chế “ai có link thì vào được” xem việc nắm URL như bằng chứng được cấp quyền. Cách đó có thể tiện cho chia sẻ tài liệu, nhưng không phù hợp để giữ thông tin doanh nghiệp nếu URL rò ra ngoài hoặc quyền truy cập không được kiểm soát.
Đặt phần ngẫu nhiên trong đường dẫn sau tên miền có thể tránh việc chính hostname tiết lộ từng ứng dụng qua DNS, nhưng không giải quyết mọi nguy cơ: công cụ quét link và máy tìm kiếm vẫn có thể làm lộ URL. Với ứng dụng web độc lập, cách thiết kế còn phải bảo đảm mỗi ứng dụng tách biệt an toàn; đổi vị trí chuỗi bí mật không thay thế cho đăng nhập và phân quyền.
Ứng dụng nội bộ bị lộ chứa dữ liệu bán hàng và tài liệu mật
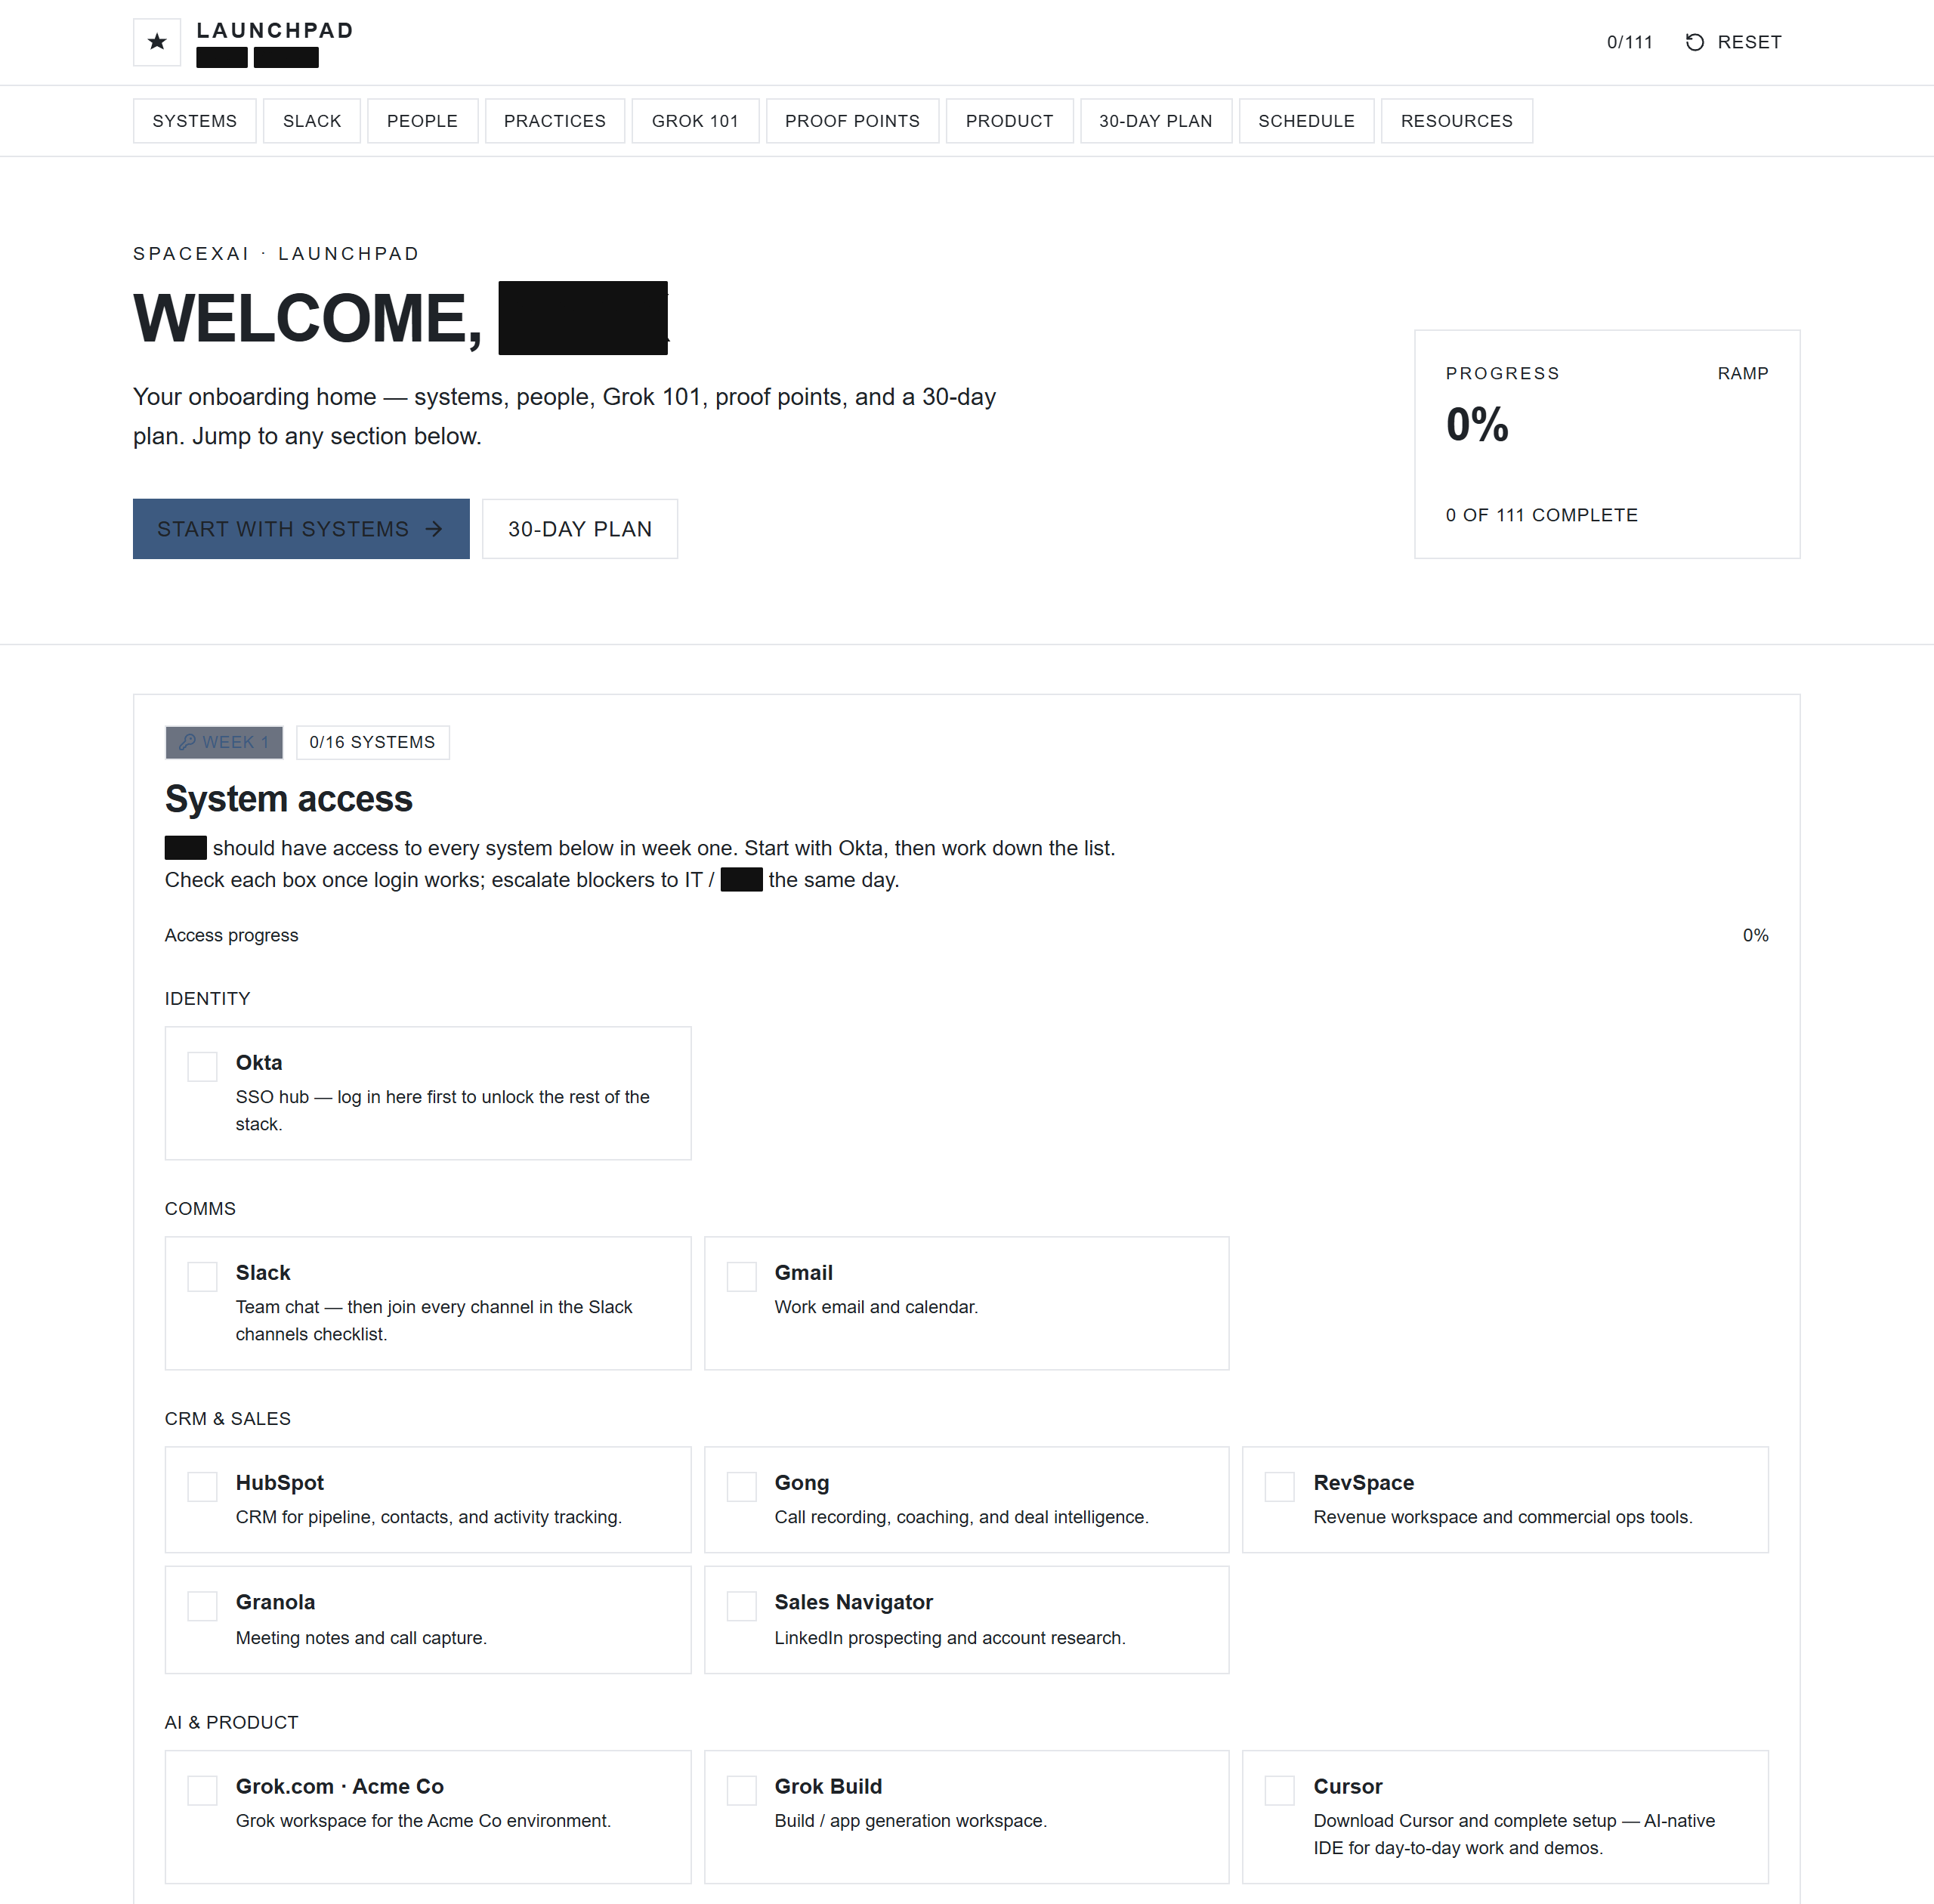
Trong 24 ứng dụng do nhân viên SpaceXSI và X tạo, Claroc ghi nhận kế hoạch onboarding được đánh dấu mật, sơ đồ phân chia 594 tài khoản doanh nghiệp cùng các đề xuất quảng cáo và bảng theo dõi chiến dịch. Một đề xuất gửi cơ quan liên bang Mỹ cũng được ghi nhãn Confidential.
Ngoài hai công ty này, Claroc xác định dữ liệu nội bộ thuộc 30 tổ chức khác. Có 26 tổ chức hơn 1.000 nhân viên, trong đó sáu công ty thuộc Fortune 500. Những ứng dụng được kiểm tra còn chứa thông tin nhân sự, dữ liệu y tế, danh sách nhân viên và các hồ sơ vận hành.
Claroc cho biết đã báo cho SpaceXSI và các ứng dụng của nhân viên công ty bị gỡ sau khi báo chí gửi câu hỏi. Tuy nhiên, đó không đồng nghĩa các ứng dụng của người dùng khác đã được xử lý; nhiều ứng dụng của người dùng khác vẫn còn truy cập được vào thời điểm công bố.
Chọn sẵn quyền công khai làm tăng rủi ro khi bấm Publish
Trong thử nghiệm của Claroc trên tài khoản của họ, khi nhấn Publish, Grok đề xuất quyền “Anyone with the link” thay vì “Only you”. Người tạo vẫn phải chủ động xuất bản và hoàn tất các bước xác nhận, nhưng lựa chọn đã chọn sẵn khiến ứng dụng có thể được chia sẻ rộng nếu người dùng không đổi quyền.
Claroc cũng tạo hai ứng dụng thử bằng dữ liệu giả để kiểm tra hành vi, không thử ghi hay sửa ứng dụng của người khác. Một ứng dụng danh bạ không có đăng nhập cho phép khách truy cập thêm bản ghi. Ứng dụng nhóm có nút đăng nhập Google lại kiểm tra tư cách thành viên sai thứ tự, nên một tài khoản chưa được mời vẫn có thể xem và sửa dữ liệu thử nghiệm. Đây là kết quả trên ứng dụng do Claroc tự dựng, không phải bằng chứng rằng mọi app Grok đều có cùng lỗi.
Hai ví dụ cho thấy nút đăng nhập không tự động tạo ra phân quyền đúng. Ứng dụng cần xác minh người dùng được phép vào trước khi cấp quyền xem hoặc sửa dữ liệu; thông tin đăng nhập cũng không nên nằm trong mã gửi xuống trình duyệt. Một bảng nội bộ dùng để quản lý khách hàng hay ca trực cần được xem như phần mềm doanh nghiệp, dù nó được tạo bằng vài câu lệnh trong cửa sổ chat.
Doanh nghiệp cần kiểm kê cả ứng dụng do nhân viên tự tạo
Vibe coding rút ngắn thời gian từ ý tưởng đến ứng dụng chạy được, nhưng cũng khiến công cụ nội bộ có thể ra đời ngoài quy trình cấp phát và kiểm tra của bộ phận IT. Nhân viên có thể tạo bảng theo dõi khách hàng, nhân sự hoặc công việc trước khi nhận ra dữ liệu đó đang nằm trên một dịch vụ công khai.
Doanh nghiệp nên xác định nhân viên đang dùng những nền tảng tạo app AI nào, tìm ứng dụng gắn với tên miền công ty, rồi kiểm tra quyền truy cập từ một trình duyệt chưa đăng nhập. Với dữ liệu nội bộ, quyền nên giới hạn ở chủ sở hữu hoặc người được mời; đăng nhập cần đi kèm danh sách thành viên được phép, còn thông tin nhạy cảm không nên được đưa vào ứng dụng nếu chưa có nơi lưu trữ và kiểm soát phù hợp.
Những link khó đoán chỉ giảm nguy cơ bị đoán ngẫu nhiên. Chúng không thay thế tài khoản công ty, phân quyền theo vai trò hay quy trình thu hồi quyền. Khi công cụ cho phép xuất bản ứng dụng trong vài phút, mặc định riêng tư và bước kiểm tra trước khi chia sẻ quan trọng hơn độ dài của chuỗi ngẫu nhiên.
Nguồn tham khảo: Claroc Research, Ars Technica, The Hacker News