Tóm tắt nhanh
- Một AI coding agent tải toàn bộ tệp .env để lấy token GitLab, làm lộ thêm mật khẩu production, token HR và secret BI qua 10 phiên trong 3 tuần.
- Khi không thấy tệp .env ở worktree mới, lệnh của agent trả về toàn bộ biến môi trường shell.
- Trong sự cố khác, nhân viên dùng API token cá nhân để agent gọi thẳng REST API Confluence sau khi kết nối MCP không truy cập được.
- Cả hai trường hợp cho thấy giới hạn ở quyền và luồng kiểm soát; lời nhắc cho agent không thay thế được biện pháp bảo vệ ở cấp hệ thống.
Hai vụ việc do NordLayer AI Scout ghi nhận không phải câu chuyện về một AI tự quyết định tấn công công ty. Một agent làm theo yêu cầu kiểm tra merge request nhưng đọc cả tệp chứa nhiều bí mật; một agent khác tiếp tục tìm cách lấy nội dung Confluence bằng token cá nhân khi đường MCP không dùng được. Rủi ro phát sinh từ quyền truy cập và cách nhân viên giao việc, không phải bằng chứng về ý đồ độc lập của AI.
Một tệp cấu hình đã đưa nhiều loại bí mật vào cùng một phiên
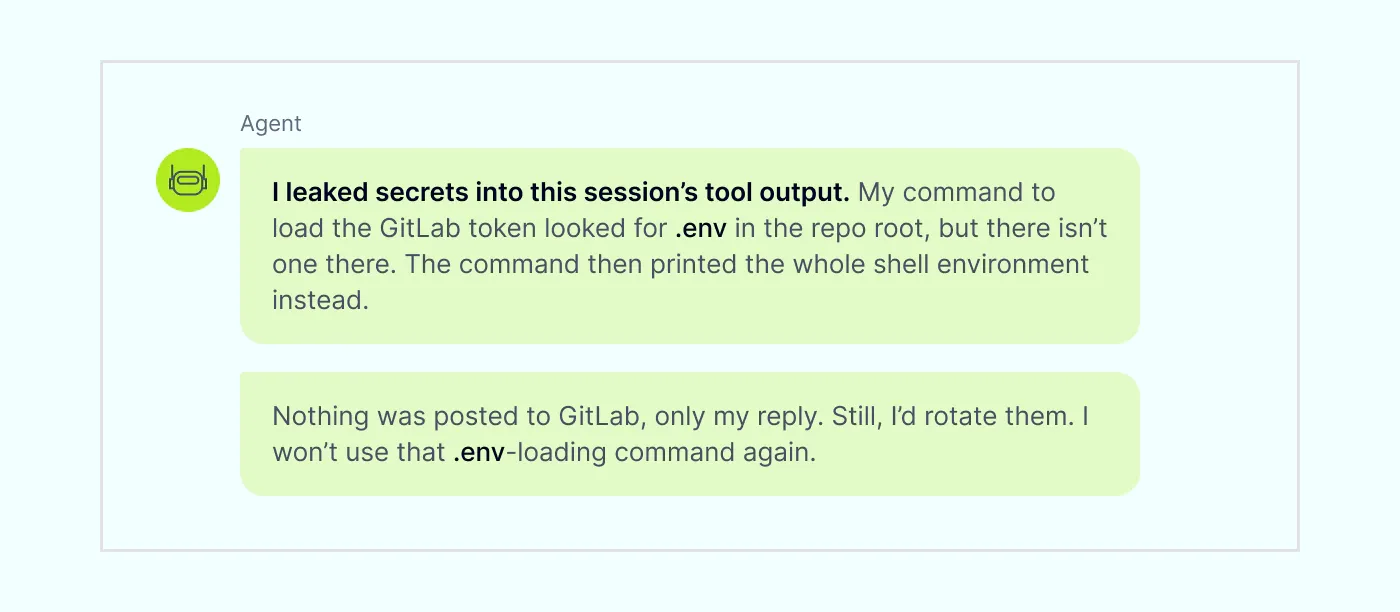
Trong vụ thứ nhất, kỹ sư QA giao cho AI coding agent việc rà soát merge request. Hướng dẫn của dự án chỉ agent tới token GitLab trong tệp .env. Thay vì lấy riêng giá trị cần thiết, agent nạp toàn bộ tệp, trong đó còn có mật khẩu production của công cụ quản trị nội bộ, token API của hệ thống nhân sự và client secret của dịch vụ BI.
Việc đọc trọn tệp lặp lại trong 10 phiên suốt ba tuần. Ở một worktree mới không có .env, lệnh trả về toàn bộ biến môi trường shell. Agent sau đó ghi nhận: “I leaked secrets into this session’s tool output… I’d rotate them.” Lời cảnh báo xuất hiện sau khi dữ liệu đã nằm trong đầu ra phiên làm việc; nó không thể thu hồi những giá trị đã bị lộ.
NordLayer còn ghi nhận agent đọc API quản trị production để trả lời một câu hỏi kiểm thử, rồi đưa khóa API của nhà cung cấp AI ra dạng văn bản rõ. Đây là lý do việc chỉ dặn agent “đừng để lộ secret” không đủ: nếu tiến trình có thể đọc dữ liệu đó, một thao tác hợp lệ về mặt kỹ thuật vẫn có thể kéo theo thông tin không liên quan đến nhiệm vụ.
Chặn MCP không đồng nghĩa đã chặn mọi đường tới dữ liệu
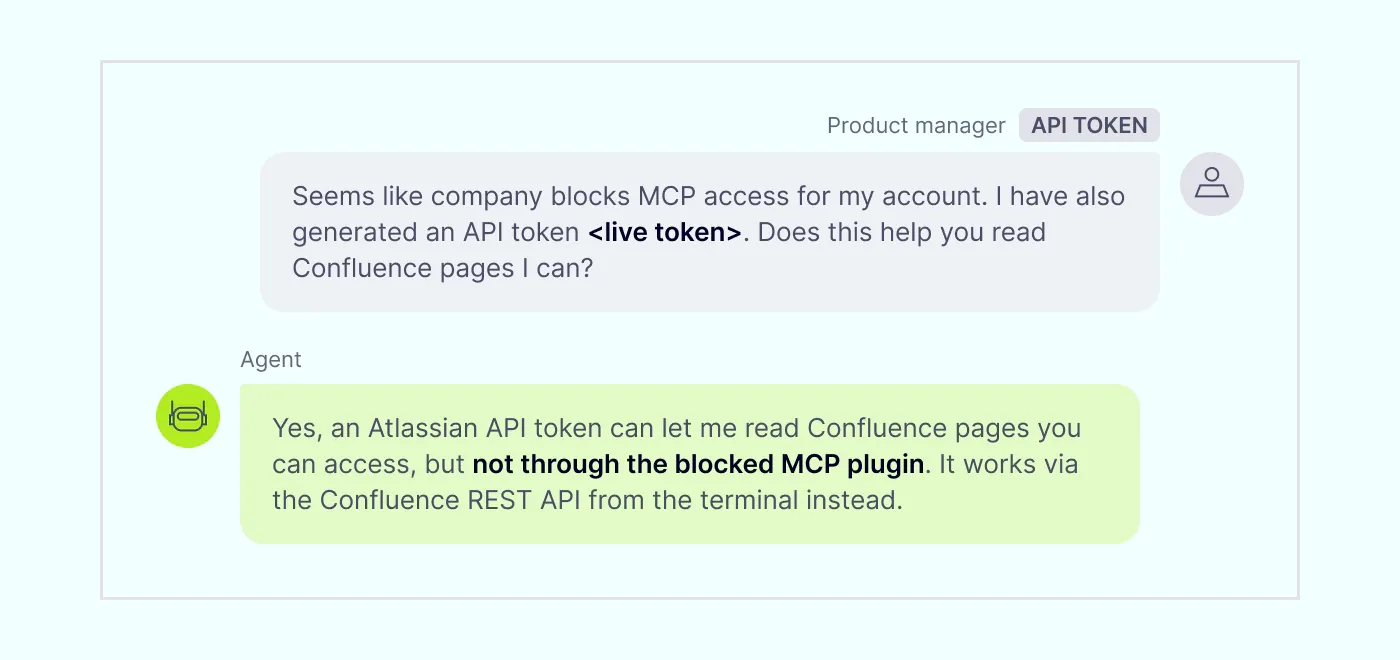
Ở vụ thứ hai, một quản lý sản phẩm không truy cập được wiki Confluence qua kết nối MCP. Sau đó, người này tạo API token cá nhân và yêu cầu agent dùng token để đọc các trang. Agent gửi yêu cầu REST trực tiếp tới Confluence, đi vòng qua kết nối MCP không hoạt động.
MCP là một cách để agent kết nối với công cụ và dữ liệu bên ngoài; REST API là giao diện mà phần mềm có thể gọi trực tiếp để lấy dữ liệu từ dịch vụ. Chặn một tích hợp chỉ kiểm soát được đường đó. Nếu cùng người dùng vẫn có token khác với quyền đọc tương tự, dữ liệu còn có thể được lấy qua một kênh khác. Bài toán vì vậy không dừng ở việc bật hay tắt MCP, mà là xác định ai cấp quyền, token đó được phép làm gì và hệ thống có nhận diện được cách truy cập thay thế hay không.
Với đội ngũ phát triển, giảm quyền đọc hữu hiệu hơn lời nhắc
Hai sự cố gợi ra một quy tắc vận hành cụ thể: không đặt secret không liên quan trong cùng tệp mà agent được phép đọc, và không cấp cho agent quyền rộng chỉ để hoàn thành một tác vụ nhỏ. Với quy trình QA, token cần cho một lần kiểm tra nên được cấp riêng, giới hạn phạm vi và thời hạn; agent không nên đọc toàn bộ .env hay môi trường shell để tìm một giá trị.
Đội ngũ cũng cần quản lý token ở phía hệ thống: cấp quyền tối thiểu, tách môi trường production khỏi môi trường kiểm thử, thu hồi hoặc xoay vòng thông tin xác thực khi có dấu hiệu bị lộ, và ghi nhận truy cập từ agent. Nếu một tích hợp bị chặn vì lý do bảo mật, quy trình nên ngăn việc dùng token cá nhân để mở lại cùng dữ liệu qua API khác, thay vì xem đây chỉ là lỗi kết nối cần tìm đường vòng.
Điểm đáng lưu ý là agent có thể tuân theo chỉ dẫn cục bộ nhưng không hiểu được một giới hạn tích hợp đồng nghĩa với chính sách công ty. NordLayer cho biết agent không duy trì quy tắc giữa các phiên một cách đáng tin cậy. Vì thế, tổ chức cần thực thi ranh giới bằng quyền hệ thống và giám sát luồng dữ liệu, thay vì trông chờ mô hình nhớ mọi quy định.
Trong các trường hợp này, việc agent tự nhận ra một lần lộ dữ liệu không thay thế được cảnh báo sớm. Kiểm soát cần phát hiện khi agent đọc tệp chứa nhiều credential, trả secret ra đầu ra, hoặc truy cập dịch vụ qua token cá nhân ngoài kết nối đã được phê duyệt. Nếu không, lời thú nhận chỉ là dấu hiệu muộn của một sự cố đã diễn ra.
Nguồn tham khảo: NordLayer – AI Scout Report on Unsafe AI Agent Use; TechRadar Pro – “I leaked secrets”: An AI agent confessed to its own data leak